













Der Oktober ist der Monat des Cybersecurity Awareness Month – eine Zeit, in der Einzelpersonen und Organisationen über die wachsenden Bedrohungen in unserer digitalen Welt nachdenken. Cyberangriffe beschränken sich längst nicht mehr auf Unternehmensserver oder komplexe Schadsoftware; zunehmend erreichen sie die Geräte, die wir in unseren Taschen tragen.
Eine der trügerischsten Bedrohungen ist Smishing – Phishing per SMS. Im Gegensatz zu E-Mails, die möglicherweise von Spamfiltern abgefangen werden, kommen Textnachrichten häufig ungehindert durch und nutzen unser Vertrauen in die Unmittelbarkeit der Kommunikation aus.
Diese Lektion lernte ich aus erster Hand an dem Tag, an dem ich von jemandem „gesmisht“ wurde, der behauptete, Oprah zu sein.
Der Smishing-Vorfall
Eines Abends erhielt ich eine SMS, die sofort meine Aufmerksamkeit erregte. In der Nachricht hieß es: „Oprah veranstaltet ihr größtes Gewinnspiel!“ Sie enthielt eine Gutscheinnummer und einen Link zu einer Website (oprahstoday[.]com).
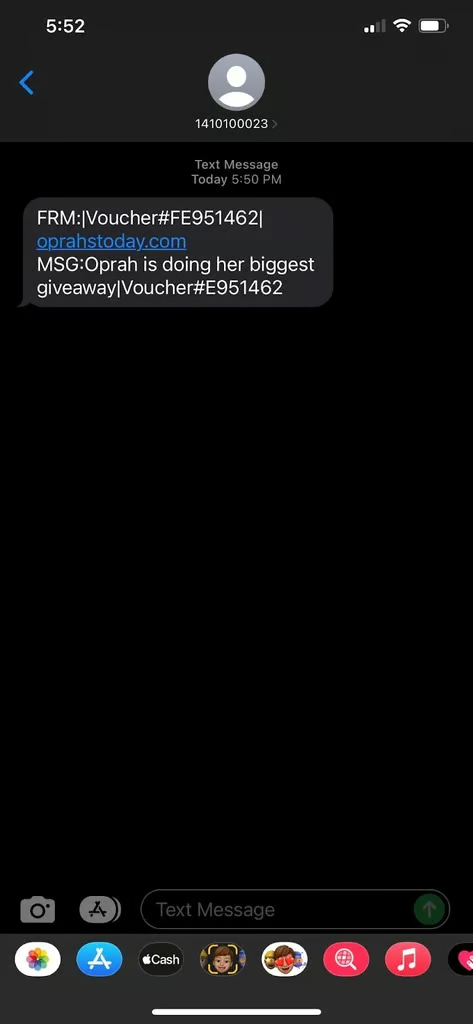
Einen Moment lang hielt ich inne. Die Nachricht vermittelte ein Gefühl von Vertrautheit. Schließlich kennt Oprah jeder, oder? Die Formulierung weckte nostalgische Erinnerungen an ihre berühmten Gewinnspiele und ließ den Betrug für den Durchschnittsmenschen beinahe glaubwürdig erscheinen.
Dieser Moment des Zögerns hätte dem Angreifer bereits genügt.
Die Neugier zog mich zu dem Link, doch glücklicherweise setzte sich meine Skepsis durch, bevor ich darauf klickte. Später analysierte ich die Website und stellte fest, dass es sich um eine sorgfältig gestaltete Phishing-Seite handelte, die persönliche Daten stehlen sollte. Sie war ein klassisches Beispiel für Social Engineering – das Ausnutzen von Vertrauen, Neugier und Dringlichkeit, um Menschen dazu zu bringen, sich selbst zu gefährden.
Smishing verstehen
Smishing funktioniert, weil SMS persönlicher und vertrauenswürdiger wirken als E-Mails.
Die Vorgehensweise ist einfach: Angreifer versenden betrügerische Nachrichten, um Opfer dazu zu verleiten, auf einen Link zu klicken, Schadsoftware herunterzuladen oder vertrauliche Informationen preiszugeben. Sobald das Opfer darauf eingeht, übergibt es möglicherweise unwissentlich Zugangsdaten, Bankinformationen oder den Zugriff auf Unternehmenssysteme.
Smishing-Angriffe nutzen häufig Dringlichkeit („Fordern Sie Ihren Gewinn ein, bevor er verfällt!“) oder Autorität aus („Ihr Bankkonto wurde gesperrt; klicken Sie hier zur Verifizierung“).
In meinem Fall nutzten die Betrüger Vertrautheit aus – sie setzten auf den Wiedererkennungswert der Marke Oprah, um meine Abwehr zu schwächen.
Der Aufstieg des KI-gestützten Phishings
So beunruhigend meine „Oprah“-Erfahrung auch war, die Bedrohungen von heute entwickeln sich noch schneller weiter. Mit künstlicher Intelligenz, können Angreifer nun hochgradig personalisierte und überzeugende Phishing- und Smishing-Nachrichten erzeugen. KI kann Daten aus sozialen Medien auswerten, persönliche Interessen erkennen und Nachrichten erstellen, die unheimlich echt wirken.
Statt beispielsweise eine allgemeine SMS über ein Gewinnspiel mit einer Berühmtheit zu versenden, könnte ein KI-System eine Smishing-Nachricht erstellen, die auf Ihre Stadt, Ihren Arbeitsplatz oder sogar Ihre letzten Onlinekäufe zugeschnitten ist. Diese Präzision erhöht die Wahrscheinlichkeit, dass jemand auf den Betrug hereinfällt, drastisch.
Darüber hinaus kann KI Schreibstile nachahmen. So können Angreifer offizielle Kommunikation imitieren und überzeugende Bilder und Videos erstellen, wodurch die Grenze zwischen echten und betrügerischen Nachrichten verschwimmt.
Wichtige Überlegungen zum Schutz
Ausgehend von meinen Erfahrungen und der zunehmenden Raffinesse von Phishing-Kampagnen habe ich mehrere wichtige Maßnahmen identifiziert, die Einzelpersonen und Organisationen in Betracht ziehen sollten.
- Vor dem Klicken innehalten: Nehmen Sie sich einen Moment Zeit, um die Echtheit einer Nachricht zu hinterfragen – insbesondere, wenn sie einen Link oder eine Geldforderung enthält. Das ist oft die beste erste Verteidigung.
- Quelle überprüfen: Wenn eine SMS angeblich von Ihrer Bank, Ihrem Vorgesetzten oder sogar Oprah stammt, überprüfen Sie dies über offizielle Kanäle. Vertrauen Sie weder den in der Nachricht angegebenen Telefonnummern noch den dort enthaltenen URLs.
- Regelmäßig schulen: Organisationen sollten regelmäßig Sicherheitsschulungen durchführen, in denen Beschäftigte lernen, verdächtige Muster zu erkennen und sie schnell zu melden.
- Sicherheitstools verwenden: Viele Mobilfunkanbieter und Sicherheits-Apps bieten Spam- und Phishingfilter an. Auch das Aktualisieren von Geräten mit Sicherheitspatches verringert das Risiko bösartiger Links.
- Sich der KI-Bedrohungen bewusst sein: Da KI-gestütztes Phishing zum Mainstream wird, reicht Skepsis allein nicht mehr aus. Einzelpersonen müssen davon ausgehen, dass Angreifer persönliche Details kennen und äußerst realistische Köder erstellen können. Dadurch wird mehrschichtige Sicherheit – technische Werkzeuge, das Sicherheitsbewusstsein der Nutzer und organisatorische Richtlinien – wichtiger denn je.
Rückblickend hätte meine Erfahrung mit dem „Oprah-Gewinnspiel“ ganz anders enden können, wenn ich den Link geöffnet hätte.
Der Cybersecurity Awareness Month bietet die Gelegenheit, solche Geschichten zu teilen, damit andere lernen, innezuhalten, Fragen zu stellen und sich vor sich entwickelnden Bedrohungen zu schützen.
Smishing ist nur ein Zweig des Phishings, aber aufgrund unserer Abhängigkeit von Mobilgeräten einer der am weitesten verbreiteten. In Verbindung mit der Fähigkeit von KI, Angriffe zu personalisieren und zu automatisieren, verändert sich die Bedrohungslandschaft rasant.
Was mich in diesem Moment gerettet hat, war mein Bewusstsein für die Gefahren – und genau darum geht es in diesem Monat. Cybersicherheit wird oft als technischer Kampf dargestellt, der mit Firewalls und Intrusion-Detection-Systemen geführt wird. Doch in Wahrheit beginnt sie mit dem Bewusstsein der Menschen. Mein Beinahe-Erlebnis mit einem Smishing-Angriff, der sich als Oprah ausgab, hat gezeigt, wie leicht Vertrauen und Vertrautheit ausgenutzt werden können.
Da Angreifer KI einsetzen, um ihre Betrügereien überzeugender zu machen, müssen wir unsere Anstrengungen in den Bereichen Aufklärung, Wachsamkeit und proaktiver Schutz verstärken.
Meine Geschichte soll als Erinnerung dienen: Niemand ist immun. Der beste Schutz beginnt mit Bewusstsein, Skepsis und der Bereitschaft, nachzudenken, bevor wir klicken.
Da KI Phishing überzeugender macht, schlagen auch die Verteidiger zurück. Lesen Sie, wie Proofpoint agentische KI-Cybersicherheitslösungen einführt und damit dieser Herausforderung begegnet.