













Un service sophistiqué de cybercriminalité connu sous le nom de « Lucid » exploite des vulnérabilités d’iMessage d’Apple et des Rich Communication Services (RCS) d’Android, permettant à des cybercriminels de mener des campagnes d’hameçonnage à grande échelle avec un succès alarmant.
Exploitée par des acteurs malveillants sinophones, cette plateforme d’hameçonnage en tant que service (PhaaS) permet aux escrocs de contourner les filtres de sécurité traditionnels fondés sur les SMS, ce qui en fait l’une des opérations d’hameçonnage les plus efficaces de ces dernières années.
Comment Lucid retourne les fonctions de sécurité contre les utilisateurs
En général, l’hameçonnage par SMS (ou smishing) est contré par les opérateurs télécoms, qui analysent et bloquent les messages suspects avant qu’ils n’atteignent leurs destinataires potentiels.
Cependant, iMessage et le RCS, qui reposent sur des communications via Internet plutôt que sur les réseaux cellulaires traditionnels, proposent un chiffrement de bout en bout, ce qui rend presque impossible pour les opérateurs de filtrer les contenus malveillants. Lucid utilise ce chiffrement pour envoyer des liens d’hameçonnage directement sur les appareils des victimes, évitant ainsi la détection et augmentant les chances de réussite.
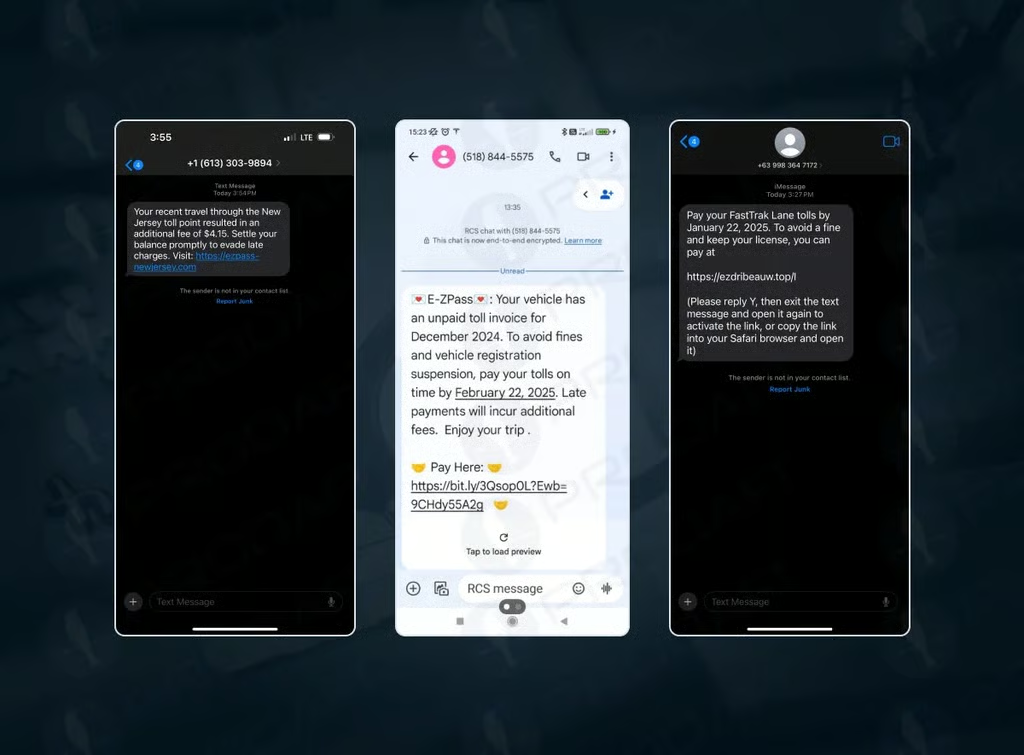
Une fois le message reçu — souvent déguisé en notification urgente provenant des services postaux, des administrations fiscales ou d’établissements financiers — la victime est incitée à cliquer sur un lien qui mène à un faux site imitant une organisation légitime. Les opérateurs de Lucid emploient plusieurs techniques avancées pour rendre leurs campagnes plus efficaces, notamment :
- Modèles d’hameçonnage personnalisables qui reproduisent l’identité visuelle d’entreprises données.
- Ciblage géographique pour adapter les attaques en fonction de la localisation de la victime.
- URL à durée de validité limitée et à usage unique qui empêchent les analystes en cybersécurité de retracer les liens d’hameçonnage une fois l’attaque terminée.
- Fermes de mobiles automatisées qui déploient des messages d’hameçonnage à grande échelle.
Une menace cybernétique mondiale
Les recherches de la société de cybersécurité Prodaft indiquent que Lucid a ciblé des victimes dans 88 pays, en usurpant l’identité de 169 organisations — notamment des services postaux nationaux, des entreprises de livraison, des distributeurs et des administrations. Le taux de réussite de ces attaques serait d’environ 5 %, bien supérieur à celui des campagnes d’hameçonnage classiques, qui peinent généralement à atteindre un taux de conversion de 2 %.
Le groupe à l’origine de Lucid, connu sous les noms de « XinXin » ou « Black Technology », est également lié à d’autres plateformes de PhaaS comme Darcula et Lighthouse. Ces services fournissent aux cybercriminels des outils prêts à l’emploi pour lancer des campagnes d’hameçonnage, révélant une tendance croissante dans l’économie souterraine de la cybercriminalité : l’hameçonnage devient de plus en plus automatisé et évolutif.
Depuis début mars 2024, le Centre de signalement des crimes sur Internet (IC3) du FBI a reçu plus de 2 000 plaintes concernant des messages frauduleux relatifs au paiement de péages. L’arnaque a touché des particuliers dans plusieurs États, et les cybercriminels ont enregistré plus de 10 000 domaines pour faciliter ces attaques.
Les chercheurs ont découvert qu’un seul site d’hameçonnage avait recueilli 30 numéros de carte bancaire après 550 visites en une semaine. Le groupe à l’origine de Lucid affirme collecter plus de 100 000 numéros de carte bancaire par jour — un chiffre qui, même exagéré, représente une menace importante pour la cybersécurité mondiale.
Se protéger
Les particuliers et les organisations doivent se montrer prudents face aux messages inattendus, même lorsqu’ils semblent provenir de sources fiables. À mesure que les attaquants perfectionnent leurs tactiques, la vigilance et l’adoption de comportements proactifs restent la première ligne de défense.
Les bonnes pratiques efficaces comprennent :
- Restez vigilant : Remettez en question les messages inattendus, même ceux provenant de contacts connus.
- Évitez les clics risqués : Ne cliquez pas sur les liens et ne téléchargez pas les pièces jointes provenant de sources inconnues ou non sollicitées.
- Vérifiez par vous-même : Utilisez les sites officiels ou des numéros de téléphone fiables pour confirmer toute communication suspecte.
- Méfiez-vous de l’urgence : Les escrocs instaurent souvent un faux sentiment de pression — prenez le temps de réfléchir avant d’agir.
- Maintenez vos appareils à jour : Installez régulièrement les mises à jour des systèmes d’exploitation et des applications afin de corriger les vulnérabilités de sécurité.
Ces mesures simples, mais efficaces, peuvent contribuer à protéger les informations personnelles et à éviter des erreurs coûteuses.