













Ein virtuelles lokales Netzwerk (VLAN) ist ein virtualisiertes Segment, das in einem physischen Netzwerk eingerichtet wird, um Geräte in logischeren Umgebungen voneinander zu trennen und zu gruppieren. Diese Trennung hilft dabei, den Datenverkehr zu kontrollieren, die Netzwerkleistung zu optimieren und durch die Isolierung sensibler Workloads und Daten sogar die Sicherheit zu verbessern.
So nützlich VLANs für die Verbesserung von Netzwerkleistung und -verwaltung auch sein können, für Netzwerkmanager in Unternehmen, die gleichzeitig mehrere VLANs und Spezifikationen verwalten müssen, können sie auch unübersichtlich und übermäßig komplex werden. Hier kommt VLAN-Tagging ins Spiel – das Hinzufügen von Metadaten-Labels, den sogenannten VLAN-IDs, zu Informationspaketen im Netzwerk. Diese informativen Tags helfen dabei, verschiedene Arten von Informationspaketen im Netzwerk zu klassifizieren. Dadurch wird deutlich, zu welchem VLAN jedes Paket gehört und wie es entsprechend verarbeitet werden soll.
In diesem Leitfaden erklären wir, was VLAN-Tagging ist, wie es funktioniert und warum und wie Sie diese Strategie in Ihren eigenen Netzwerkvirtualisierungsprojekten implementieren können.
Außerdem lesenswert: VLANs: Effektive Netzwerksegmentierung für mehr Sicherheit
Netzwerkkomponenten und Protokolle beim VLAN-Tagging
VLAN-Tagging ist ein komplexes Thema. Daher beginnen wir mit einer Betrachtung der Netzwerkkomponenten und Protokolle, die beim VLAN-Tagging eingesetzt werden, sowie ihrer jeweiligen Aufgaben, bevor wir auf Einzelheiten und Best Practices eingehen.
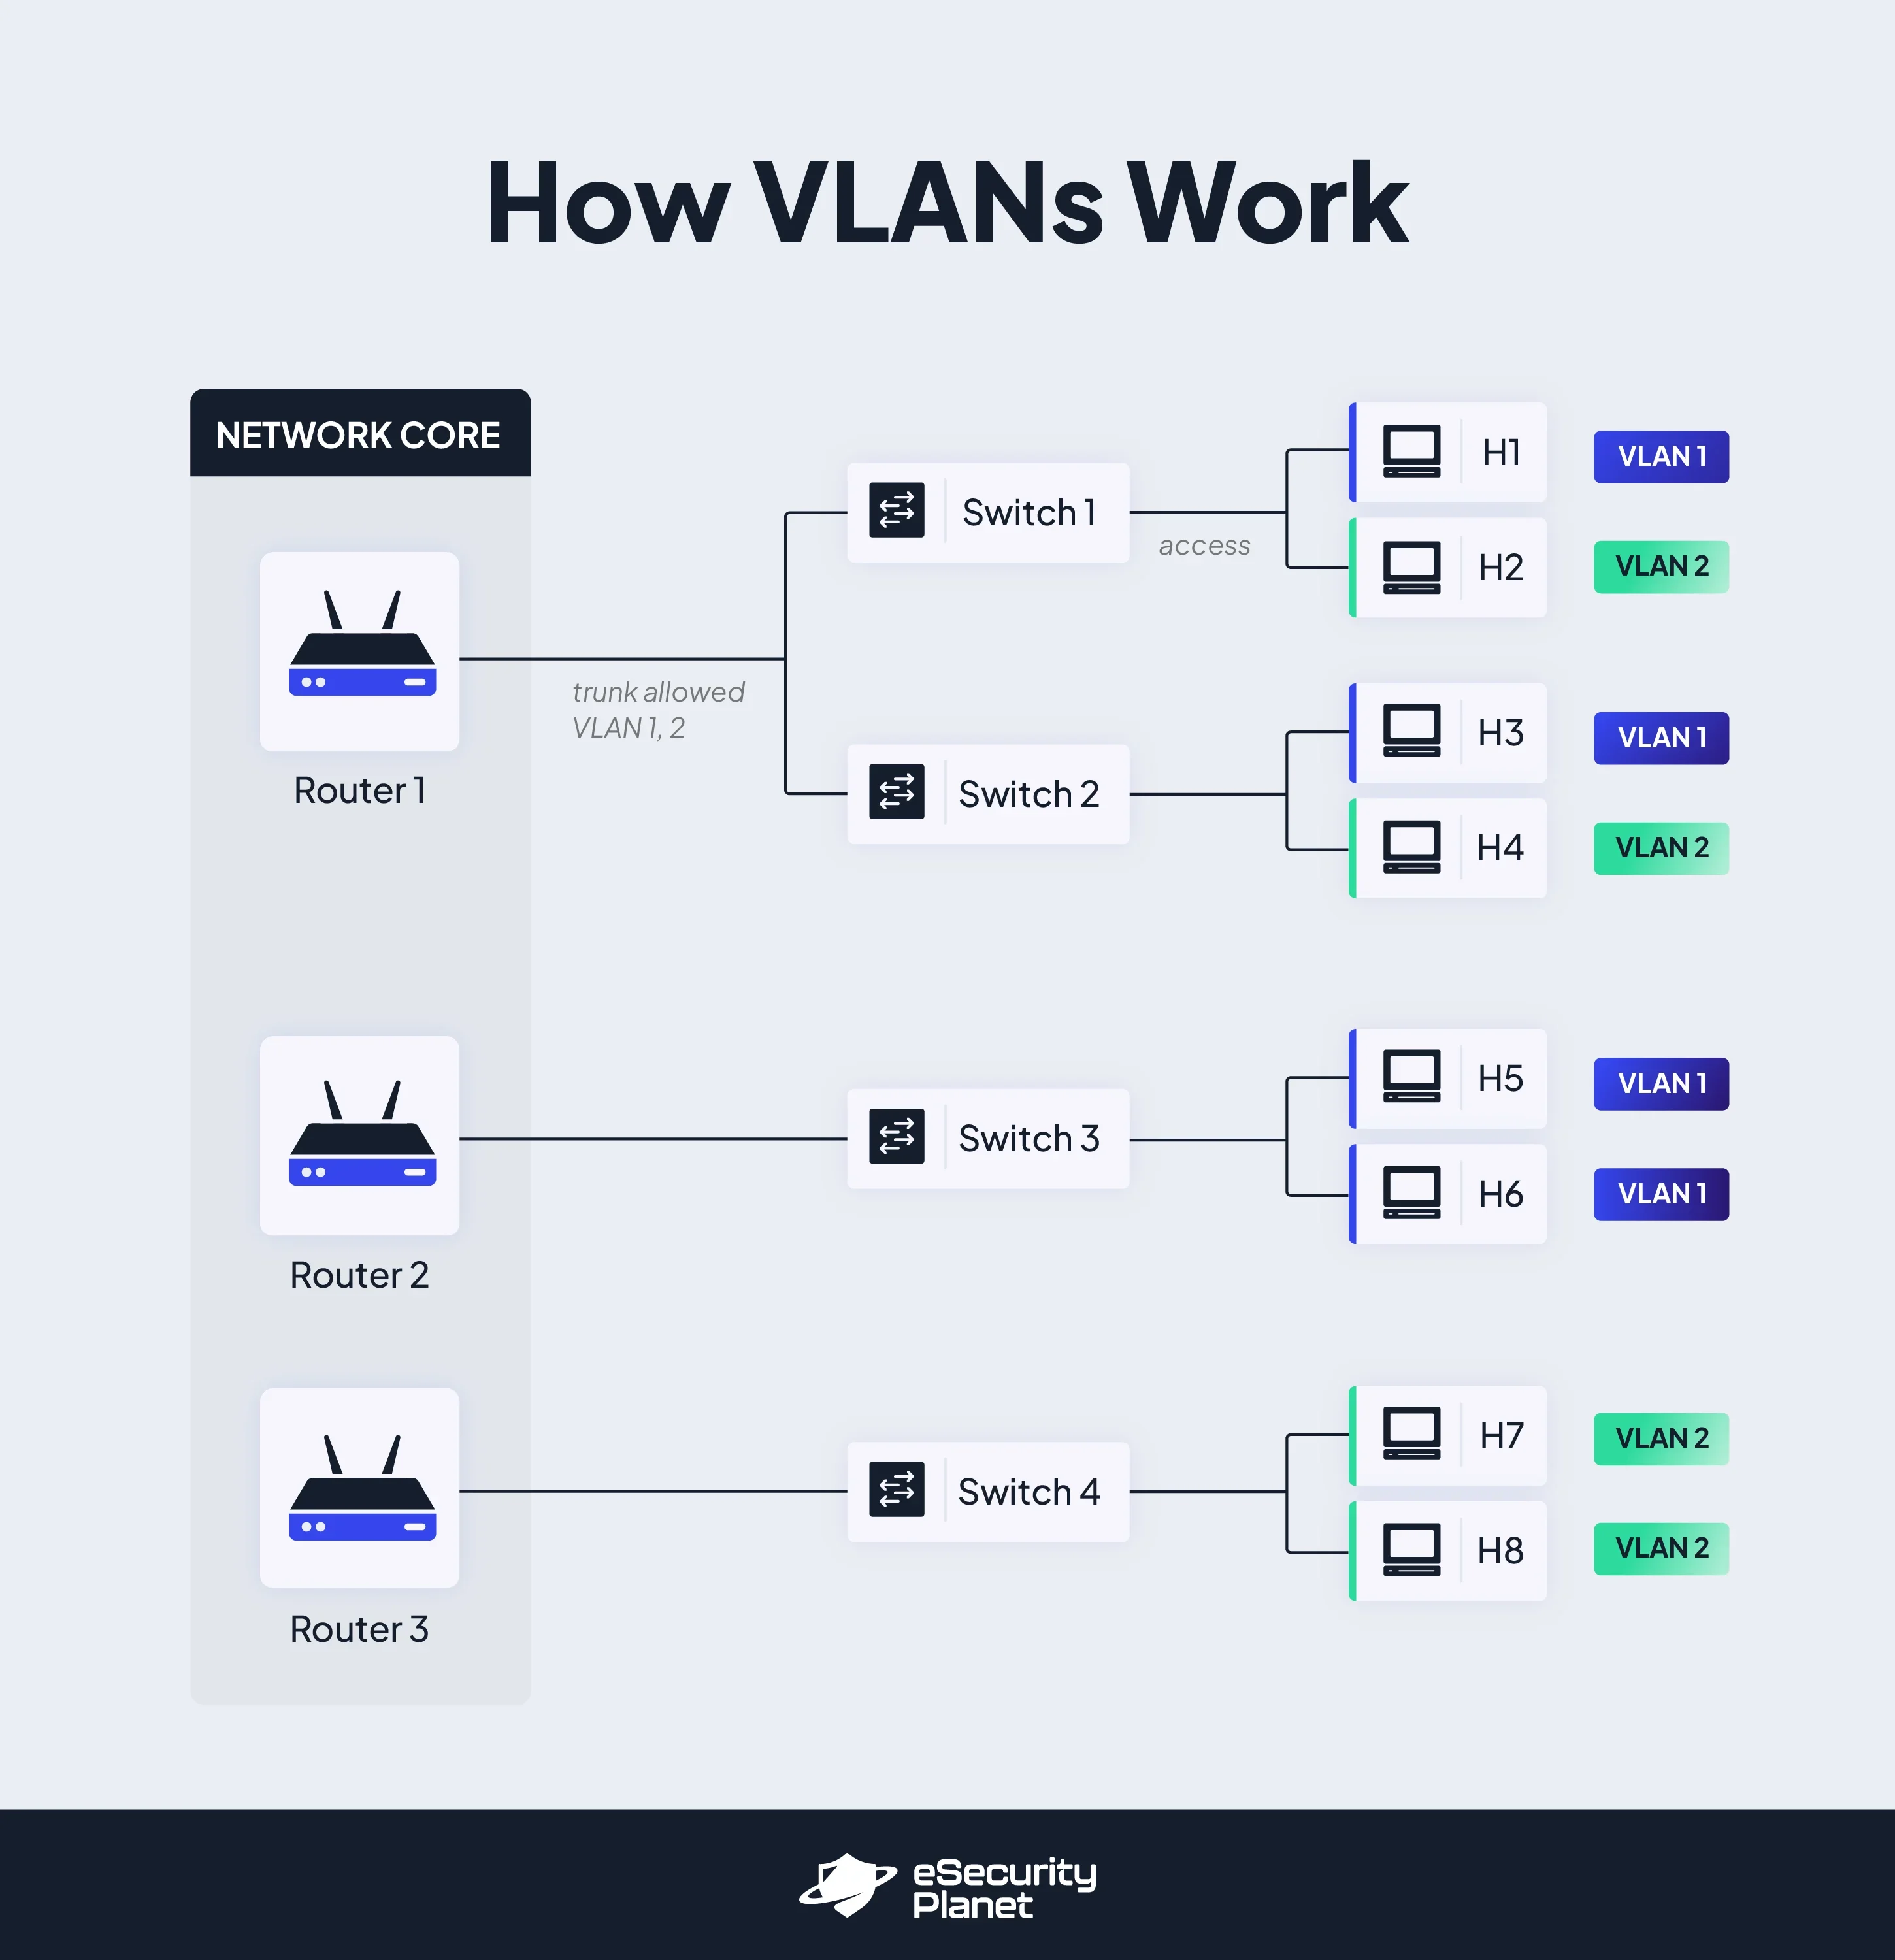
- Switches: Ein Netzwerk-Switch verbindet andere Geräte innerhalb eines VLANs. Beim VLAN-Tagging sind Switches für die Zuweisung von VLAN-Tags, VLAN-Trunking, VLAN-Routing und weitere VLAN-Verwaltungsaufgaben zuständig, bei denen Netzwerkverkehr weitergeleitet und gekennzeichnet wird.
- Broadcast-Domäne: In einem herkömmlichen Netzwerk umfasst die Broadcast-Domäne alle Geräte und sonstigen Komponenten dieses Netzwerks. Da sie sich alle im selben flachen Netzwerk befinden, können sie eine Nachricht empfangen, wenn sie per Broadcast gesendet wird. Mithilfe von VLANs und VLAN-Tagging werden Broadcast-Domänen kleiner und stärker auf bestimmte Funktionen zugeschnitten. Dabei werden die Domänen so segmentiert, dass Geräte nur Nachrichten und Pakete von anderen Geräten im selben VLAN-Segment empfangen können.
- Router: Ein Router auf Netzwerkebene ermöglicht das Routing von Datenpaketen über verschiedene VLANs hinweg. Während Switches den Schwerpunkt auf Verbindungen zwischen Geräten legen, eignen sich Router vor allem für Verbindungen zwischen Switches und größere Netzwerkvorgänge.
- Benutzerauthentifizierung:Neben der Prüfung von VLAN-IDs, um sicherzustellen, dass sie übereinstimmen und für das jeweilige VLAN zugelassen sind, werden üblicherweise zahlreiche weitere Authentifizierungsmethoden eingesetzt, um zu überprüfen, ob Geräte und Benutzer für dieses VLAN autorisiert sind. Zur Authentifizierung und Autorisierung des Benutzerverkehrs wird in der Regel ein RADIUS-Server (Remote Authentication Dial-In User Service) oder ein anderer Authentifizierungsserver verwendet.
- Trunk: Der Trunk-Port leitet die Kommunikation zwischen VLANs über mehrere VLANs hinweg weiter und ermöglicht sie. Er arbeitet auf der Protokollebene 2 und kann die Übertragung von getaggtem VLAN-Verkehr über Switches und Router verwalten.
- Protokoll der Schicht 2: Dieser Typ von Netzwerkprotokoll, auch als Sicherungsschicht bezeichnet, ermöglicht es Switches, drahtlosen Zugriffspunkten, Frames und anderen Geräten, Informationspakete innerhalb eines einzelnen VLANs auszutauschen.
- Protokoll der Schicht 3: Das Routing der Schicht 3, auch als Netzwerkschicht bezeichnet, ist eine komplexere, auf Schicht 2 aufbauende Ebene. Sie ermöglicht es Informationspaketen, zu Geräten in getrennten VLAN-Segmenten und von dort zurück zu gelangen. Router arbeiten auf Ebene 3.
- Einfaches Tagging: Dies ist der ideale Ansatz für VLAN-Tagging: Jedes VLAN und jedes Informationspaket erhält genau einen Tag-Typ. Durch einfaches Tagging lässt sich wesentlich leichter erkennen, wohin Datenpakete gehören, wohin sie übertragen werden können und mit welchen anderen Geräten sie interagieren können.
- Doppeltes Tagging: Dabei erhält ein Informationspaket fälschlicherweise zwei oder mehr VLAN-Tags. Dies geschieht, wenn ein einzelnes Paket ein Netzwerk durchläuft und dabei mehrere Tagging-Vorgänge durchläuft. Am häufigsten passiert dies, wenn ein Paket aus seinem bisherigen VLAN in ein neues VLAN wechselt, die Tags und die Namensstruktur des vorherigen VLANs jedoch nicht ablegt.
- Gemischtes Tagging: Gemischtes Tagging tritt auf, wenn in einem einzelnen VLAN oder einer Gruppe von VLANs mehrere unterschiedliche Tagging-Standards verwendet werden – entweder unbeabsichtigt oder absichtlich, weil verschiedene Geräte nur bestimmte Tagging-Standards unterstützen. Das Mischen von Tags in einer VLAN-Umgebung kann Kompatibilitätsprobleme zwischen Geräten verursachen und es Netzwerkadministratoren erschweren, die VLAN-Leistung über ein einziges Dashboard zu überwachen.
So funktioniert VLAN-Tagging
Um den VLAN-Tagging-Prozess zu starten, müssen Sie zunächst Ihr physisches Netzwerk virtualisieren und verschiedene VLANs einrichten. Diese VLANs können Sie beliebig gruppieren: Manche Benutzer erstellen VLANs auf Grundlage des Gerätestandorts, andere anhand der Abteilung, des Datenverkehrsvolumens oder einer anderen kategorischen Klassifizierung. Unabhängig davon, wie Sie Ihre VLANs klassifizieren und gruppieren, können Sie sie über Systeme wie Verwaltungssysteme für drahtlose Zugriffspunkte einrichten.
Sobald Ihre VLANs eingerichtet sind, weisen Sie jedem VLAN eine bestimmte VLAN-ID zu. VLAN-IDs sind normalerweise 12-Bit-Werte. Anschließend werden VLAN-IDs auf die Header verschiedener Informationspakete angewendet, die sich durch das Netzwerk bewegen. Bereits vorhandenen Informationspaketen kann manuell die sinnvollste VLAN-ID zugewiesen werden.
Wenn sich neue Benutzer und Geräte am Netzwerk anmelden möchten, prüfen ein Authentifizierungsserver und/oder andere Authentifizierungstools zunächst, ob der neue Host gültig ist. Sobald der Benutzer oder das Gerät authentifiziert wurde, fügt ein VLAN-Switch allen Informationspaketen, die dieses Objekt im Netzwerk sendet, eine logische VLAN-ID hinzu. Diese VLAN-ID stellt sicher, dass das Informationspaket innerhalb des passenden VLANs bleibt und nur an dieses Segment der Broadcast-Domäne gesendet wird.
Für komplexere Paketbewegungen können Trunks und/oder Router eingerichtet werden, um die Kommunikation zwischen VLANs zu ermöglichen. Andernfalls – sofern kein Fehler wie doppeltes Tagging auftritt – wird das Paket gekennzeichnet und so eingerichtet, dass es unter den Hosts, Ports und Switches bleibt, die in seinem jeweiligen VLAN vorhanden sind.
Ein Beispiel für die Nutzung von VLANs zur Netzwerksicherheitssegmentierung finden Sie unter Eine ransomware-resiliente Architektur aufbauen.
Ist VLAN-Tagging notwendig?
VLAN-Tagging ist ein nützlicher Prozess, insbesondere für größere Netzwerkumgebungen, in denen Administratoren gleichzeitig verschiedene Abteilungsklassifizierungen und Anforderungen, Geräte- und Benutzertypen, Verkehrstypen, Berechtigungen und weitere Faktoren verwalten müssen. Es hilft Netzwerkadministratoren in Netzwerken jeder Größe außerdem dabei, mehr Ordnung zu schaffen, den durch ihr Netzwerk fließenden Datenverkehr zu verstehen und das Netzwerk logisch zu segmentieren, um Leistung und Datenfluss zu verbessern.
VLAN-Tagging ist jedoch nicht für jeden notwendig. Sein Nutzen hängt von der Größe Ihres Netzwerks, der Anzahl der von Ihnen betriebenen VLANs und weiteren organisatorischen Anforderungen ab. Wenn Sie beim erstmaligen Einrichten von VLAN-Tags nicht wissen, was Sie tun – insbesondere wenn Sie Ihre Prozesse und Verfahren nicht standardisieren –, können VLAN-Tags tatsächlich mehr Verwaltungsprobleme verursachen als eine Arbeit in einer Umgebung mit ungetaggten VLANs.
Ihr Team sollte ein VLAN-Tagging-Projekt nur dann starten, wenn Sie von Funktionen wie Inter-VLAN-Routing, einer granulareren Richtlinienverwaltung und einer stärkeren Broadcast-Kontrolle profitieren können. Wenn Sie hauptsächlich eine einfach zu bedienende VLAN-Umgebung für einfache Benutzergeräte und VLAN-Klassifizierungen einrichten möchten, werden ungetaggte VLANs Ihre Anforderungen wahrscheinlich erfüllen.
Außerdem lesenswert: Mikrosegmentierung etabliert sich als Schlüssel zu Zero Trust
7 Best Practices für VLAN-Tagging
VLAN-Tagging ist nicht einfach. Mit diesen Best Practices gelingt es Ihnen jedoch.
1. Einheitliche VLAN-Standards beibehalten
Damit Ihre Tags nicht zu Verwirrung führen und Geräte in Ihrem VLAN kompatibel bleiben, sollten Sie eine standardisierte Namenskonvention und einheitliche Tagging-Standards verwenden. Beim VLAN-Tagging können Benutzer insbesondere zwischen verschiedenen Methoden und Standards wie IEEE 802.1Q und ISL wählen. Beide Standards können für Ihre Organisation geeignet sein. Wenn Sie jedoch mit beiden arbeiten, kann eine gemischte Tagging-Situation entstehen, in der der Überblick über den Datenverkehr leichter verloren geht, verschiedene Aspekte des VLANs falsch konfiguriert werden und Informationspakete generell falsch interpretiert oder weitergeleitet werden.
2. Auf doppeltes Tagging und andere Tagging-Fehler achten und diese prüfen
In Ihrer VLAN-Umgebung können leicht verschiedene Tagging-Fehler auftreten, insbesondere wenn mehrere Benutzer und Teams an Tagging-Projekten arbeiten. Um Szenarien wie Informationspakete mit doppelten Tags zu vermeiden, überwachen Sie den Datenverkehr, der sich innerhalb von VLANs und zwischen ihnen bewegt, kontinuierlich mit Netzwerküberwachungstools. Für gelegentliche, eingehendere Analysen der Tag-Qualität sollten Sie die Bewertung von VLAN-Tags zu einem Bestandteil Ihrer regelmäßig geplanten Netzwerkaudits und Schwachstellenbewertungen machen.
3. Größe der Broadcast-Domäne kontrollieren
Unabhängig davon, wie gut Sie Ihre VLANs und Informationspakete taggen, kann Ihr Netzwerk ausgebremst werden und langsam laufen, wenn Ihre Broadcast-Domäne und der Datenverkehr innerhalb dieser Domäne zu groß werden. Wenn Ihre Netzwerkaktivität weiter zunimmt, sollten Sie neue Sub-VLANs anlegen, um den Broadcast-Verkehr zu reduzieren und die Verwaltung von Netzwerksicherheit und -leistung in granularen Segmenten zu erleichtern.
4. Benutzer, Anwendungsfälle und andere logische Gruppierungen für Tags berücksichtigen
Tag-Gruppen können nahezu jeder Kategorie oder Klassifizierung entsprechen. Daher sollten Organisationen genau überlegen, wie sie ihren virtualisierten Netzwerkverkehr gruppieren möchten. Gibt es Drittparteien, Stakeholder oder Mitarbeiter, die mehr oder weniger Zugriff auf bestimmte Ressourcen benötigen? Werden bestimmte Geräte oder Anwendungen auf eine Weise genutzt, die mehr Bandbreite beansprucht und besondere Aufmerksamkeit erfordert? Übertragen bestimmte Geräte Daten, für die strengere Datensicherheits- und Compliance-Verfahren erforderlich sind? All diese Fragen sollten maßgeblich dafür sein, wie Sie einzelne VLANs aufteilen und taggen.
5. In Netzwerküberwachung und andere Cybersicherheitstools investieren
Lösungen zur Netzwerküberwachung können verhindern, dass sich größere Cybersicherheitsprobleme in jedem Netzwerk – auch in einem virtualisierten Netzwerk wie einem VLAN – unkontrolliert ausweiten. Bestimmte Netzwerküberwachungstools bieten Benutzern außerdem die nötigen Anpassungsmöglichkeiten, um Elemente des VLAN-Taggings zu verfolgen, etwa ob bestimmte Informationspakete falsch getaggt wurden oder versehentlich mehrere Tags erhalten haben.
Verwandt: 34 der häufigsten Arten von Netzwerksicherheitslösungen
6. Staging-Umgebungen zum Testen von VLAN-Konfigurationen verwenden
Fehlkonfigurationen gehören zu den häufigsten Problemen – und Sicherheitsbedrohungen –, mit denen Netzwerkexperten konfrontiert sind, wenn sie erstmals mit VLANs und VLAN-Tagging arbeiten. Auch wenn das Beheben von Problemen in einer Staging-Umgebung nicht alle Ihre Schwierigkeiten lösen wird, insbesondere wenn Netzwerkverkehr und Geräte komplexer werden, können Sie durch die erstmalige Konfiguration Ihres VLANs in einer Staging-Umgebung dessen Funktionen und Leistung testen, ohne die Leistung Ihres tatsächlichen Netzwerks negativ zu beeinflussen.
7. Dokumentation zum VLAN-Tagging aktuell halten
Wenn Teammitglieder Ihre IT- und Netzwerkteams verlassen und neue hinzukommen, lässt sich nur durch eine ausführliche und aktuelle Dokumentation sicherstellen, dass alle wissen, wie die aktuellen VLAN-Tagging-Standards eingehalten werden. Aktualisieren Sie diese Dokumentation jedes Mal, wenn ein neues VLAN oder eine neue VLAN-ID erstellt wird oder sich interne Standards oder Regeln für die Datenverwaltung ändern. Bewahren Sie sie an einem Ort auf, auf den alle relevanten Stakeholder zugreifen können. Für bessere Ergebnisse sollten Sie von allen internen Netzwerkexperten verlangen, regelmäßig an Schulungen zu VLAN-Tagging und Best Practices für die VLAN-Nutzung teilzunehmen.
Die größten Probleme beim VLAN-Tagging
Korrekt durchgeführt, kann VLAN-Tagging dazu beitragen, dass Netzwerke effizienter und sicherer arbeiten. Das Gegenteil kann jedoch der Fall sein, wenn Netzwerkexperten nicht sorgfältig vorgehen. Achten Sie bei Ihrem Tagging-Projekt auf die folgenden häufigsten Probleme beim VLAN-Tagging:
Fehlkonfigurationen
Beim VLAN-Tagging sind zahlreiche verschiedene Komponenten und bewegliche Teile beteiligt. Aufgrund seiner Komplexität konfigurieren Organisationen ihre VLANs und VLAN-Tags häufig falsch – etwa durch nicht übereinstimmende VLAN-IDs, nicht getaggte Ports, falsch konfigurierte Switches und Trunks oder überlastete VLANs mit zu vielen Geräten, die Netzwerküberlastungen verursachen. Diese Probleme können nicht nur dazu führen, dass das Netzwerk langsamer und ineffizienter arbeitet, sondern auch Sicherheitsprobleme wie unbefugten Zugriff verursachen.
Verwaltungskosten
Obwohl korrekt konfigurierte VLAN-Umgebungen häufig zu Kosteneinsparungen führen, gibt es Bereiche der VLAN-Verwaltung und des VLAN-Taggings, die kostenmäßig prohibitiv sein können. Kleinere Organisationen können sich beispielsweise die anfänglichen Kosten oder Wartungskosten für spezialisierte Server wie RADIUS-Server möglicherweise nicht leisten.
Begrenztes internes Fachwissen
Nicht alle Organisationen verfügen über ausreichendes internes Fachwissen oder die Ressourcen, um für VLAN-Tagging-Projekte mit einem externen Experten zusammenzuarbeiten. Ob bei der erstmaligen Implementierung, der laufenden Überwachung oder der regelmäßigen Fehlerbehebung: Viele Organisationen stoßen auf Probleme, die sie nicht lösen können, wenn bestimmte Komponenten nicht wie vorgesehen funktionieren.
Anforderungen an kontinuierliche Wartung und Überwachung
Im Zusammenhang mit dem Problem begrenzten internen Fachwissens verfügen viele Unternehmen nicht über die nötigen Ressourcen, um kontinuierlich nach Problemen mit der Netzwerkleistung und neu auftretenden Sicherheits-Schwachstellen zu suchen. Dadurch fällt es ihnen schwer, hohe VLAN-Standards aufrechtzuerhalten. VLANs erfordern komplexe Netzwerkvorgänge, um reibungslos zu funktionieren, insbesondere weil so viele Geräte und Netzwerktools beteiligt sind. Interoperabilität, Netzwerkverkehr, Richtlinien zur Dienstqualität (QoS) und Benutzer-zugriffskontrollen sind allesamt komplexe Themen, die Netzwerkexperten im Blick behalten müssen, damit VLANs und ihre Tags ihren Zweck erfüllen.
Fazit: VLAN-Tagging richtig umsetzen
VLAN-Tagging kann ein komplexer Prozess sein, wenn Ihr Team nicht darauf vorbereitet ist, Netzwerkkonfigurationen laufend zu pflegen und zu überwachen – insbesondere, wenn ihm weniger erfahrene Netzwerkexperten angehören. Für größere Unternehmen, die große Mengen unterschiedlichen Datenverkehrs und verschiedene Benutzertypen verwalten, ist VLAN-Tagging jedoch eine der effektivsten, kostengünstigsten und skalierbarsten Methoden für Systemadministratoren, Cybersicherheit, Bandbreite, Netzwerkleistung sowie rollen-, geräte- und verkehrsbasierte Kontrollen zu verwalten. Netzwerkadministratoren können von diesem organisatorischen Verwaltungsrahmen für VLANs vielfältig profitieren, sofern sie bereit und in der Lage sind, ihre Tagging-Konfigurationen und -Methoden kontinuierlich zu überprüfen und Fehler zu beheben.
Als Nächstes lesen: Netzwerkschutz: So sichern Sie ein Netzwerk