

















セキュアアクセスサービスエッジ(SASE)は、利用者やリソースがどこにあり、どのように相互接続しているかを問わず、ユーザーとリソースを包含する大規模な仮想ネットワークを保護する統合サービスソリューションを提供します。大規模で広範囲に分散した組織がこの種のテクノロジーを必要とするのは、クラウドでホストされたリソースにアクセスするリモートワーカー、支社、エッジコンピューティングなど、ネットワーク外の対象に一貫したセキュリティポリシーを適用することに苦労しがちだからです。
以下のトピックを通じて、SASEについて詳しく見ていきます。
- SASEはどのような課題を解決するのか?
- SASEとは?
- SASEはどのように機能するのか?
- SASEの主要6機能
- SASEのメリットとは?
- SASEの課題とは?
- SASEの導入
- 結論:セキュリティと運用を改善するSASEの導入
SASEはどのような課題を解決するのか?
従来のネットワークでは、すべてのトラフィックを集中型ファイアウォール経由でルーティングすることで運用上のボトルネックが生じるか、リモート資産やクラウドリソースが攻撃にさらされます。Internet of Things(IoT)デバイス、リモートワーク、クラウドリソースを導入する傾向により、従来のネットワーク外で保護が必要となる通信量は大幅に増加しています。
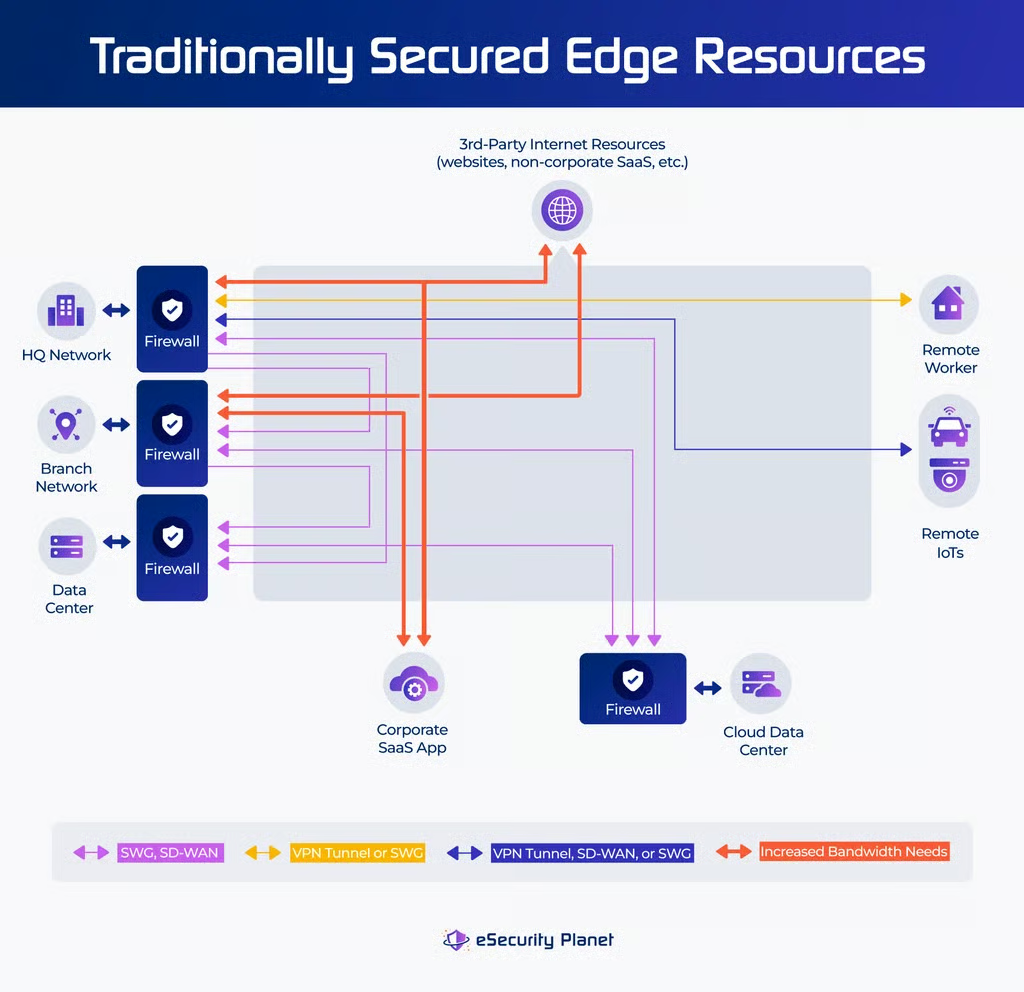
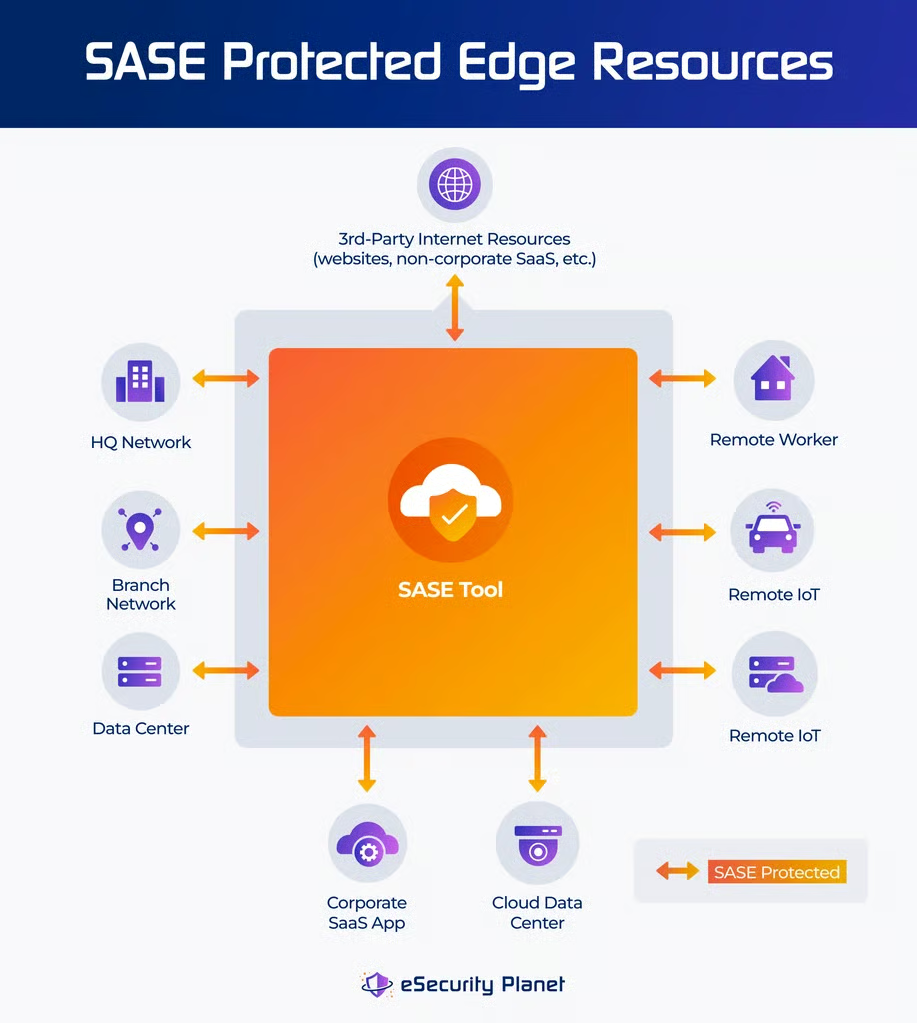
さらに、運用上のボトルネックを解消するため、IT部門はユーザーのパフォーマンス低下やデータセンターの過負荷を避けようと、ストレージや処理機能をネットワークのエッジに近い場所へ移すようになっています。この傾向により、データセンターのリスクがインターネット全体に分散し、攻撃経路となり得る対象が増加します。SASEは、従来のエッジセキュリティソリューションを提供し、従来の仮想プライベートネットワーク(VPN)ソリューションにつきもののボトルネックなしに、こうした課題に対応します。
SASEとは?
Gartnerは2019年に公開した「Future of Network Security in the Cloud」レポートでSASE(「サッシー」と発音)という用語を初めて使用し、SASEを定義しました。SASEとは、次のようなテクノロジーを組み込んだネットワーク機能とセキュリティ機能の統合を指します。ソフトウェア定義型ワイドエリアネットワーク(SD-WAN)、クラウドアクセスセキュリティブローカー(CASB)、セキュアWebゲートウェイ(SWG)、次世代ファイアウォール(NGFW)、およびゼロトラストネットワークアクセス(ZTNA)です。「エッジ」とは、攻撃にさらされる可能性がある、インターネットに直接接続されたハードウェアデバイス(データセンターサーバー、ノートパソコン、IoT)を指します。
実際には、さまざまなSASEベンダーが、自社ソリューションの優位性を示すため、ネットワークやクラウドアクセスなど、それぞれの得意分野をテクノロジーの定義で強調しています。例えば、次のような違いがあります。
- Cloudflareは、SASEの中核セキュリティコンポーネントからSD-WANを除外しています。これは、同社がSD-WANテクノロジーを提供していないためです。
- Fortinetは、SASEの定義からCASBを除外しています。これは、同社がCASBソリューションを提供していないためです。
こうした違いはSASEの定義をめぐる混乱を招く可能性がありますが、基本的な定義は変わりません。SASEは、クラウドでホストされる統合管理サービスを通じて、リモートリソースを保護します。
SASEの6つの主要機能
SASEソリューションと見なされるには、ベンダーが以下のソリューションを提供する必要があります。
- 一元的に制御するクラウドでホストされ、一元管理されるソリューションと単一のソフトウェアインターフェースを通じて
- ネットワークの状態を監視するとともに、パフォーマンスとセキュリティに関するレポートを提供する
- ユーザーのアクティビティを監視するとともに、データ損失防止(DLP)分析を提供する。通常はCASBまたはNGFWの機能を利用する
- トラフィックを検査することで、集中制御とフィルタリングを通じてマルウェアや悪意のあるURLをブロックする。通常はSWGまたはFirewall-as-a-Service(FWaaS)の機能を利用する
- アクセスを制御することで、ユーザー、デバイス、権限に基づいてデータやリソースへのアクセスを管理する。通常はZTNA、SD-WAN、またはCASBの機能を利用する
- クラウドベースの資産を保護する。アプリケーション、Webサイト、Software-as-a-Service(SaaS)リソースなどが対象となる。通常はSWG、FWaaS、またはWebアプリケーションファイアウォール(WAF)の機能を利用する
SASEはどのように機能するのか?
SASEベンダーは、クラウドまたはSD-WANテクノロジーを利用して、世界各地にPoint of Presence(PoP)を提供します。分散配置されたアクセスポイントは、高速ネットワークへの短距離接続によって遅延の問題を回避します。
SASEは各デバイスを保護し、異なるアプリケーションから異なるユーザーへトラフィックを可能な限り効率的かつ安全に転送するためのネットワーク判断を行います。SASEは、組織が定めたセキュリティポリシーとアクセスルールに基づき、サービスやアプリケーションへの接続を動的に許可または拒否できます。継続的な評価によってゼロトラストのアクセス制御を実現することが目標ですが、組織は検討中のベンダーが現在どのような機能を備えているかを再確認すべきです。
SASEはインターネットエクスチェンジ接続を管理し、クラウドアプリケーションへの接続を安定させて低遅延を支援します。単一の管理コンソールにより、組織全体の一元的な制御と監視が可能になり、組織全体に一貫したセキュリティポリシーが適用されます。
SASEのメリットとは?
従来のネットワークセキュリティテクノロジーと比較すると、SASEは運用とセキュリティにおいて、次のような明確なメリットをもたらします。
- 適応性と俊敏性:一元化されたクラウドベースのアーキテクチャにより、SASEは広い地域に分布する非常に多くのデバイスに対して、ネットワークまたはクラウドへの直接アクセスを可能にします。オンプレミスのインフラと比べ、サービスの導入、ユーザーの拡張、新しい支社の追加を迅速かつ簡単に行えます
- 一貫したセキュリティ:一元的な制御と管理により、すべての支社、リモートワーカー、クラウドリソース、接続デバイスに一貫したセキュリティおよびコンプライアンスのポリシーを適用できます
- データ保護:すべてのデバイス、アプリケーション、ユーザーに一貫したデータ保護ポリシーとデータ分類を適用し、機密データへの不正アクセスや悪用を防ぎます
- エンドツーエンドのセキュリティ:SASEツールは、ユーザーが組織のネットワークに接続しているかどうかにかかわらず、セッションを完全に保護できるよう、ゼロトラストのきめ細かな制御を導入します。また、Webフィルタリング、ドメインネームサービス(DNS)セキュリティ、データ損失防止、マルウェアの検知・ブロックなどの追加セキュリティ機能も導入します
- パフォーマンスの向上:SASEは、グローバルなエッジネットワーク全体にネットワークトラフィックをルーティングすることで、多数のデバイスが安全かつ安定してネットワークに接続できるようにします。トラフィックは可能な限りユーザーに近い場所で処理され、多数の異なるアクセスポイントに分散されることで負荷が軽減されます。また、SASEはトラフィックを監視し、分散型サービス拒否(DDoS)攻撃の発生頻度や深刻度を抑えられます
- セキュリティの向上:SASEは、従来のVPNやファイアウォールなどのネットワーク接続を、クラウドでホスト・管理されるサービスに置き換えます。これにより、特にリモートユーザーやモバイルユーザーに対して、より先進的な機能を提供できます
- 潜在的なコスト削減:SASEに投資することで、単一のSASE導入で得られる機能を実現するために別途購入・保守する必要があった、異なるセキュリティ機器やツールが不要になります。また、SASEの利用により、潜在的な資本的支出(CapEX)を運用支出(OpEx)に変換でき、予測可能性とキャッシュフローの改善につながります
- 複雑性の軽減:SASEはセキュリティと運用の管理を単一のツールに集約するため、多数の異なるツールの管理・保守・更新や、多数のネットワークと接続の監視が不要になります
- 脅威への露出に関する可視性:SASEツールは、次のような監視機能を利用します。侵入検知・防御システム(IDPS)、ファイアウォール、DLPに類似した機能により、脅威の検知、ユーザー行動の分析、データ流出の潜在的な発生のブロックを行います。企業ネットワーク外のSaaSやパブリッククラウドリソースも対象です
SASEの課題とは?
SASEの導入を検討する際、組織は次のような課題を克服する必要がある場合があります。
- リスクの集中:SASEの導入により他の多くのソリューションが不要になる一方、障害のリスク全体がSASEツールとベンダーの機能に集中します。さらに、世界中のすべての機能を一元化するため、SASEベンダーの障害によって組織が世界規模で業務停止に陥る可能性があります
- 大幅な移行:SASEを導入すると、既存の多くのソリューションが冗長になる可能性があります。しかし、セキュリティチームがSASEソリューションの実装と統合に問題がないと確信するまで、それらを維持する必要が生じる場合があります。また、他のベンダーのレポート・制御ソフトウェアに慣れたチームには、新しいソリューションに関するトレーニングが必要です
- コストの増加:多くのセキュリティツールを置き換える大企業ではコスト削減が見込まれる一方、これまでネットワーク外の資産を保護してこなかった小規模な組織では、コストが増加する可能性があります
- 業界標準がない:比較的新しいテクノロジー標準であるため、SASEの実装がベンダーによって異なる場合があります。そのため、購入者は各選択肢を慎重に確認する必要があります
- 機能の縮小:汎用ツールであるSASEは、CASB、DLP、NGFW、SD-WANなどのコンポーネントツールが持つ幅広い機能を提供します。しかし、専門ツールの高度な機能の多くは、SASEソリューションでは利用できない場合があります
- 煩雑なセットアップ:ITチームはこれまでツールを1つずつセットアップしていましたが、新しいツールではすべてのユーザー、データカテゴリ、デバイスを同時に設定する必要があります。セキュリティチームと運用チームは、地域ごとのローカルなコンプライアンス要件に関する衝突を避けるために連携しなければなりません。また、ゼロトラストのきめ細かな制御を設定したことがない組織では、セキュリティが損なわれるリスクを避けるため、従業員とデータを分類する必要があります
SASEの導入
SASEへの移行には、組織が自社のリソースとニーズを把握する必要があります。
- 資産管理:従来のネットワーク外に存在する資産(ユーザーデバイス、クラウドインフラ、IoT、SaaSなど)は何で、他のどのリソースへの接続が必要なのか?
- 機器・ツールの削減:既存のSD-WAN、ファイアウォール、ネットワークセキュリティツールのうち、SASEによって不要となり、廃止できるものはどれか?
- ネットワークの適応:支社をSASEの境界の内側に配置するとインフラを簡素化できますが、分離したままにする必要があるネットワークセグメントはどれか?
- リモートユーザー:リモートで働くユーザーは誰で、グループまたは個人としてアクセスする必要がある資産は何か?
これらの質問に答えたら、組織はSASEプロバイダーと契約し、既存のインフラやツールへのSASEの統合を開始できます。SASEソリューションを十分にテストするまでは、冗長なアーキテクチャやツールを廃止すべきではありません。
結論:セキュリティと運用を改善するSASEの導入
クラウドベースまたはリモートのリソースを多数抱える複雑な組織は、SASEソリューションを導入することで大きなメリットを得られます。セキュリティは一元化、統合、簡素化され、VPNやローカルファイアウォールによるボトルネックを解消することで運用も改善できます。SASEが進化・向上し続ける中、クラウドベースのSASEソリューションはアップグレードを迅速に展開し、人工知能(AI)による機能強化も可能にします。
さらに詳しく読む:
この記事はPaul Shreadが2020年11月24日に執筆し、Chad Kimeが2023年8月11日に改訂しました。