

















Secure Access Service Edge (SASE) bietet eine integrierte Servicelösung zum Schutz großer virtueller Netzwerke, die Nutzer und Ressourcen unabhängig davon umfasst, wo sie sich befinden oder wie sie miteinander verbunden sind. Große, weit verzweigte Unternehmen benötigen diese Technologie, weil es ihnen oft schwerfällt, außerhalb ihres Netzwerks einheitliche Sicherheitsrichtlinien für Remote-Mitarbeiter durchzusetzen, die auf cloudgehostete Ressourcen, Zweigstellen und Edge-Computing zugreifen.
Wir erläutern SASE anhand der folgenden Themen ausführlicher:
- Welches Problem löst SASE?
- Was ist SASE?
- Wie funktioniert SASE?
- Die 6 wichtigsten Funktionen von SASE
- Welche Vorteile bietet SASE?
- Welche Herausforderungen bringt SASE mit sich?
- SASE implementieren
- Fazit: Mit SASE Sicherheit und Betrieb verbessern
Welches Problem löst SASE?
Herkömmliche Netzwerke führen entweder zu Engpässen im Betrieb, weil der gesamte Datenverkehr über zentralisierte Firewalls geleitet werden muss, oder sie setzen entfernte Assets und Cloud-Ressourcen Angriffen aus. Die Trends zur Einführung von Internet-of-Things-(IoT)-Geräten, Remote-Arbeit und Cloud-Ressourcen erhöhen die Menge der Kommunikation außerhalb des herkömmlichen Netzwerks, die geschützt werden muss, drastisch.
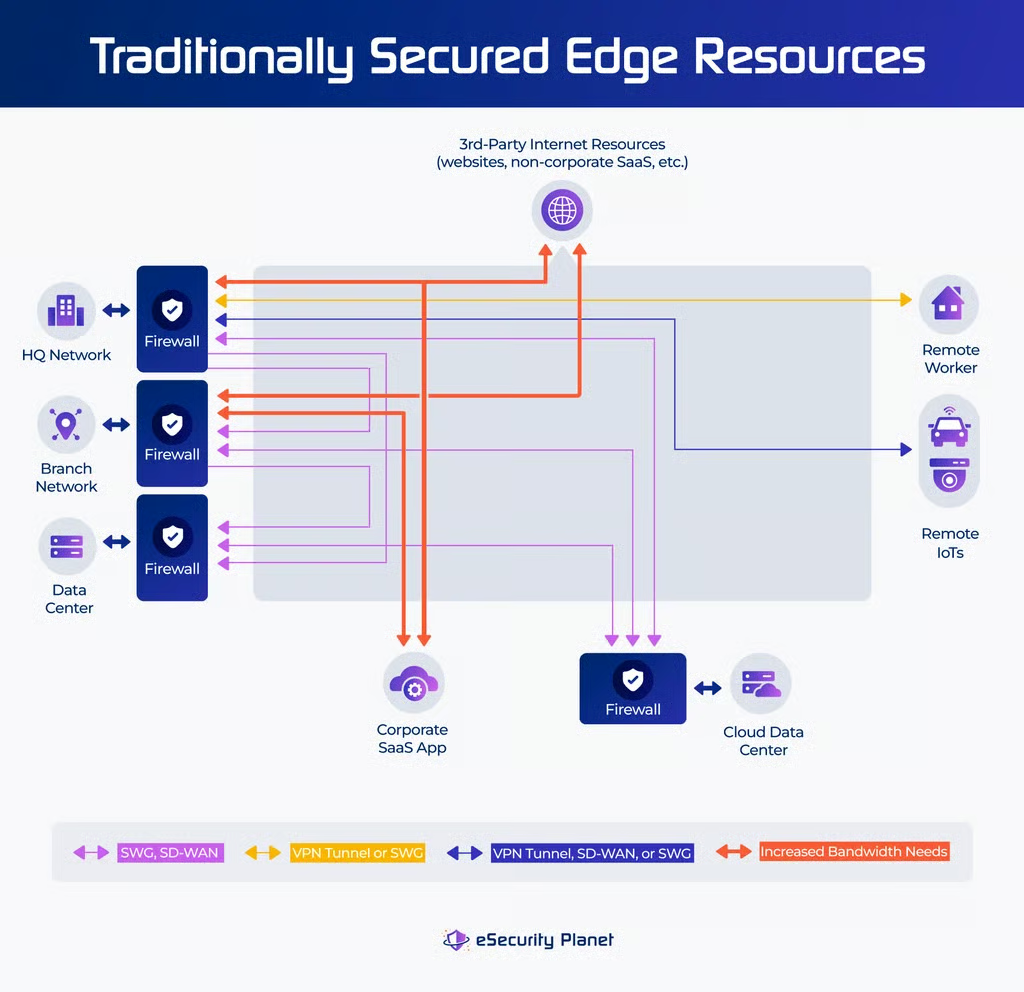
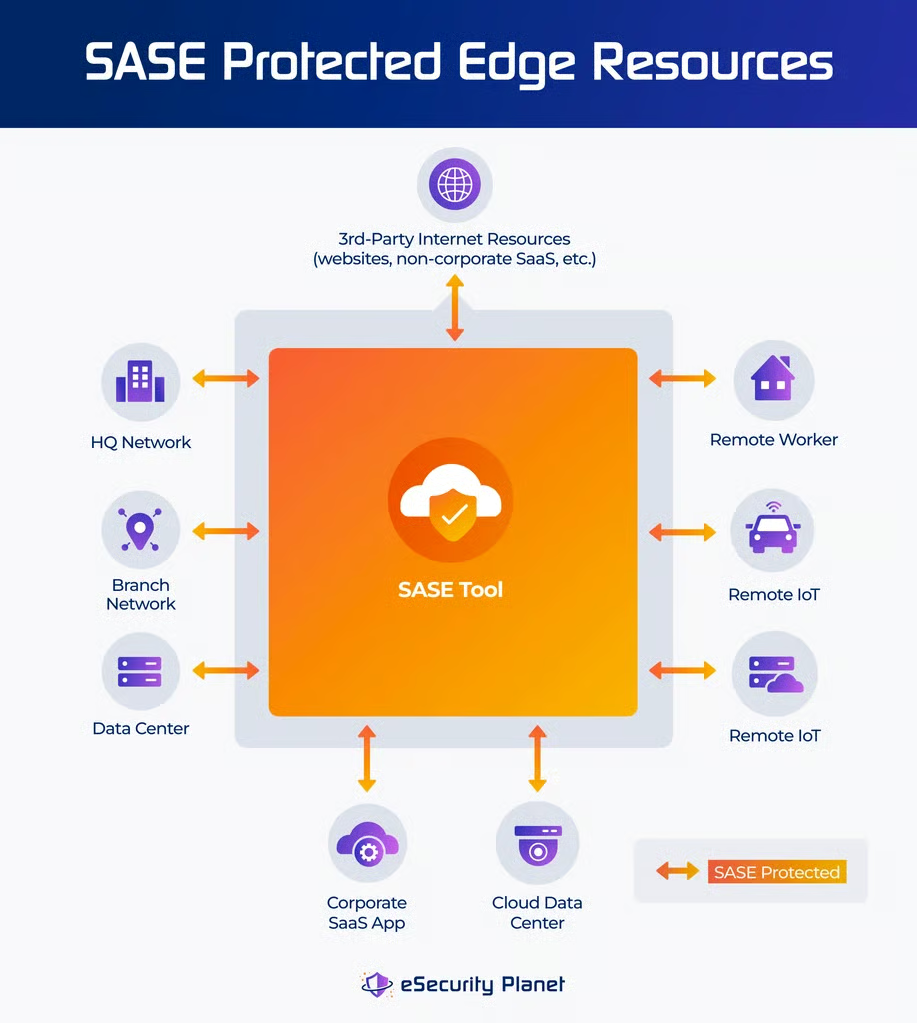
Darüber hinaus veranlassen betriebliche Engpässe IT-Abteilungen dazu, Speicher- und Verarbeitungsfunktionen näher an den Rand des Netzwerks zu verlagern, um Leistungseinbußen für Nutzer oder eine Überlastung von Rechenzentren zu vermeiden. Dieser Trend verteilt das Risiko von Rechenzentren über das Internet und erhöht die Zahl potenzieller Angriffsvektoren. SASE bietet eine Edge-Sicherheits-lösung, die diese Herausforderungen ohne die Engpässe herkömmlicher virtueller privater Netzwerke-(VPN-)Lösungen bewältigt.
Was ist SASE?
Gartner prägte den Begriff SASE (ausgesprochen „sassy“) in seinem 2019 veröffentlichten Bericht Future of Network Security in the Cloud und definiert SASE als konvergierte Netzwerk- und Sicherheitsfunktionen, die Technologien wie softwaredefinierte Wide-Area-Networks (SD-WAN), Cloud-Access-Security-Broker (CASB), sichere Web-Gateways (SWG), Firewalls der nächsten Generation (NGFW) und Zero-Trust-Netzwerkzugriff (ZTNA) umfassen. Der Begriff „Edge“ bezeichnet das Hardwaregerät (Server im Rechenzentrum, Laptop, IoT-Gerät), das direkt mit dem Internet verbunden ist und dadurch Angriffen ausgesetzt sein kann.
In der Praxis betonen verschiedene SASE-Anbieter in ihrer Definition der Technologie ihre jeweilige Spezialisierung, etwa Netzwerke oder Cloud-Zugriff, um ihre Lösung vorteilhaft zu positionieren. Zum Beispiel:
- Cloudflare schließt SD-WAN aus seinen zentralen Sicherheitskomponenten von SASE aus, weil das Unternehmen keine SD-WAN-Technologie anbietet
- Fortinet schließt CASB aus seiner Definition von SASE aus, weil das Unternehmen keine CASB-Lösung anbietet
Diese Abweichungen können für Verwirrung hinsichtlich der Definition von SASE sorgen, doch die grundlegende Definition bleibt bestehen: SASE schützt entfernte Ressourcen durch integrierte, in der Cloud gehostete Verwaltungsdienste.
6 zentrale Funktionen von SASE
Damit eine Lösung als SASE-Lösung gilt, muss der Anbieter die folgenden Funktionen bereitstellen:
- Kontrolle zentralisieren über eine cloudgehostete, zentral verwaltete Lösung und eine einzige Softwareschnittstelle
- Den Netzwerkstatus überwachen und Berichte zu Leistung und Sicherheit bereitstellen
- Die Benutzeraktivität überwachen und eine Analyse zur Verhinderung von Datenverlust (DLP) bereitstellen, üblicherweise über CASB- oder NGFW-Funktionen
- Datenverkehr prüfen , um Malware und schädliche URLs über eine zentrale Steuerung und Filterung zu blockieren, üblicherweise mithilfe eines SWG oder von Firewall-as-a-Service-(FWaaS)-Funktionen
- Zugriff steuern auf Daten und Ressourcen anhand von Benutzer, Gerät und Berechtigungen, üblicherweise mithilfe von ZTNA-, SD-WAN- oder CASB-Funktionen
- Cloudbasierte Assets schützen , etwa Anwendungen, Websites und Software-as-a-Service-(SaaS)-Ressourcen, üblicherweise mithilfe von SWG-, FWaaS- oder Web Application Firewall-(WAF-)Funktionen
Wie funktioniert SASE?
SASE-Anbieter stellen weltweit Points of Presence (PoPs) mithilfe der Cloud oder SD-WAN-Technologie bereit. Die verteilten Zugangspunkte vermeiden Latenzprobleme durch kurze Verbindungen zu Hochgeschwindigkeitsnetzwerken.
SASE schützt jedes Gerät und trifft Netzwerkentscheidungen, um Datenverkehr aus verschiedenen Anwendungen möglichst effizient und sicher an unterschiedliche Benutzer zu leiten. SASE kann Verbindungen zu Diensten und Anwendungen dynamisch zulassen oder verweigern, basierend auf den definierten Sicherheitsrichtlinien und Zugriffsregeln eines Unternehmens. Zwar soll eine kontinuierliche Bewertung die Zugriffssteuerung nach dem Zero-Trust-Prinzip ermöglichen, doch ein Unternehmen sollte die aktuellen Funktionen der in Betracht gezogenen Anbieter sorgfältig prüfen.
SASE verwaltet die Verbindungen zu Internetknoten und stellt sicher, dass die Verbindung zu Cloud-Anwendungen stabil bleibt, was zu einer geringen Latenz beiträgt. Die zentrale Verwaltungskonsole ermöglicht eine zentralisierte Steuerung und Überwachung des Unternehmens und gewährleistet, dass im gesamten Unternehmen einheitliche Sicherheitsrichtlinien angewendet werden.
Welche Vorteile bietet SASE?
Im Vergleich zu herkömmlichen Netzwerksicherheits-technologien bietet SASE deutliche Vorteile für Betrieb und Sicherheit, darunter:
- Anpassungsfähige Agilität: Dank der zentralisierten, cloudbasierten Architektur ermöglicht SASE einer großen Bandbreite von Geräten in einem weitläufigen geografischen Gebiet den direkten Zugriff auf das Netzwerk oder die Cloud. Die Bereitstellung des Dienstes, die Skalierung von Benutzern oder das Hinzufügen neuer Zweigstellen kann im Vergleich zu einer lokalen Infrastruktur schnell und einfach erfolgen
- Einheitliche Sicherheit: Die zentrale Steuerung und Verwaltung ermöglicht die einheitliche Anwendung von Sicherheits- und Compliance-Richtlinien in allen Zweigstellen, für Remote-Mitarbeiter, Cloud-Ressourcen und verbundene Geräte
- Datenschutz: Einheitliche Datenschutzrichtlinien und Datenkategorisierungen auf alle Geräte, Anwendungen und Benutzer anwenden, um unbefugten Zugriff auf und Missbrauch sensibler Daten zu verhindern
- Sicherheit von Ende zu Ende: SASE-Tools zielen darauf ab, die granulare Steuerung von Zero Trust bereitzustellen, um unabhängig davon, ob ein Benutzer mit dem Unternehmensnetzwerk verbunden ist, einen vollständigen Sitzungsschutz zu gewährleisten. SASE bietet außerdem zusätzliche Sicherheitsfunktionen wie Webfilterung, Domain Name System-(DNS-)Sicherheit, Verhinderung von Datenverlust sowie Erkennung und Blockierung von Malware
- Bessere Leistung: SASE ermöglicht es großen Mengen von Geräten, sich sicher und zuverlässig mit Netzwerken zu verbinden, indem der Netzwerkverkehr über ein globales Edge-Netzwerk geleitet wird. Der Datenverkehr wird so nah wie möglich am Benutzer verarbeitet und durch die Verteilung über viele verschiedene Zugangspunkte reduziert. SASE überwacht außerdem den Datenverkehr und kann das Auftreten oder den Schweregrad von Distributed-Denial-of-Service-(DDoS-)Angriffen verringern
- Verbesserte Sicherheit: SASE kann herkömmliche Netzwerkverbindungen wie ältere VPNs oder Firewalls durch cloudgehostete und cloudgewartete Dienste mit technologisch fortschrittlicheren Funktionen ersetzen – insbesondere für Remote- und mobile Benutzer
- Mögliche finanzielle Einsparungen: Investitionen in SASE machen den Kauf und die Wartung verschiedener Sicherheitsgeräte oder -tools überflüssig, die andernfalls für die Funktionen einer einzigen SASE-Implementierung angeschafft werden müssten. Der Einsatz von SASE wandelt außerdem potenzielle Investitionsausgaben (CapEx) in Betriebsausgaben (OpEx) um, was Planbarkeit und Cashflow verbessert
- Geringere Komplexität: Die SASE-Bereitstellung reduziert den Bedarf, viele verschiedene Tools zu verwalten, zu warten und zu aktualisieren oder zahlreiche Netzwerke und Verbindungen zu überwachen, da SASE die Sicherheits- und Betriebsverwaltung in einem einzigen Tool bündelt
- Einblick in die Bedrohungslage: SASE-Tools nutzen Überwachungsfunktionen ähnlich wie Intrusion-Detection-and-Prevention-Systeme (IDPS), Firewalls und DLP, um Bedrohungen zu erkennen, Benutzerverhalten zu analysieren und potenzielle Fälle von Datenexfiltration zu blockieren – auch aus SaaS- oder Public-Cloud-Ressourcen außerhalb des Unternehmensnetzwerks
Welche Herausforderungen bringt SASE mit sich?
Bei der Erwägung einer SASE-Implementierung muss ein Unternehmen möglicherweise Herausforderungen wie die folgenden bewältigen:
- Gebündeltes Risiko: Die Einführung von SASE macht viele andere Lösungen überflüssig und verlagert das gesamte Ausfallrisiko auf die Funktionen des SASE-Tools und des Anbieters. Da außerdem alle Funktionen weltweit zentralisiert werden, kann ein Ausfall des SASE-Anbieters zu einem potenziell globalen Arbeitsstillstand des Unternehmens führen
- Radikaler Übergang: Bei der Einführung von SASE können viele bestehende Lösungen überflüssig werden. Ein Unternehmen muss diese Lösungen jedoch möglicherweise beibehalten, bis das Sicherheitsteam überzeugt ist, dass die SASE-Lösung ordnungsgemäß implementiert und integriert wurde. Teams, die an die Berichts- und Steuerungssoftware anderer Anbieter gewöhnt sind, benötigen Schulungen für die neue Lösung
- Steigende Kosten: Während größere Unternehmen, die viele Sicherheitstools ersetzen, Kostensenkungen erzielen können, müssen kleinere Unternehmen, die zuvor keine Assets außerhalb des Netzwerks geschützt haben, möglicherweise mit höheren Kosten rechnen
- Kein Branchenstandard: Als noch relativ neuer Technologiestandard kann die Implementierung von SASE je nach Anbieter unterschiedliche Bedeutungen haben. Käufer müssen daher jede Option sorgfältig prüfen
- Eingeschränkter Funktionsumfang: Als Allrounder bietet SASE die grundlegenden Funktionen von Komponententools wie CASB, DLP, NGFW oder SD-WAN. Viele fortgeschrittene Funktionen und Leistungsmerkmale spezialisierter Tools sind in der SASE-Lösung jedoch möglicherweise nicht verfügbar
- Aufwendige Einrichtung: IT-Teams haben Tools bisher einzeln eingerichtet und müssen nun alle Benutzer, Datenkategorien und Geräte gleichzeitig in einem neuen Tool konfigurieren. Sicherheits- und Betriebsteams müssen sich abstimmen, um Konflikte im Zusammenhang mit lokalen Compliance-Anforderungen in verschiedenen geografischen Regionen zu vermeiden. Unternehmen, die noch nie granulare Zero-Trust-Kontrollen eingerichtet haben, müssen Mitarbeiter und Daten klassifizieren, andernfalls riskieren sie eine Schwächung der Sicherheit
SASE implementieren
Der Umstieg auf SASE erfordert, dass ein Unternehmen seine Ressourcen und Anforderungen versteht:
- Asset-Management: Welche Assets (Benutzergeräte, Cloud-Infrastruktur, IoT, SaaS usw.) gibt es außerhalb des herkömmlichen Netzwerks, und mit welchen anderen Ressourcen müssen sie verbunden werden?
- Reduzierung von Geräten und Tools: Welche bestehenden SD-WAN-, Firewall- und Netzwerksicherheitstools werden durch SASE überflüssig und können abgeschafft werden?
- Anpassung des Netzwerks: Die Platzierung von Zweigstellen hinter dem SASE-Perimeter kann die Infrastruktur vereinfachen, aber welche Netzwerksegmente müssen getrennt bleiben?
- Remote-Benutzer: Welche Benutzer arbeiten remote, und auf welche Assets müssen sie als Teil einer Gruppe oder als Einzelperson zugreifen?
Sobald diese Fragen beantwortet sind, kann das Unternehmen einen Vertrag mit dem SASE-Anbieter abschließen und mit der Integration von SASE in die bestehende Infrastruktur und die vorhandenen Tools beginnen. Redundante Architekturen und Tools sollten erst entfernt werden, wenn die SASE-Lösung gründlich getestet wurde.
Fazit: Mit SASE Sicherheit und Betrieb verbessern
Unternehmen mit weit verstreuten cloudbasierten oder Remote-Ressourcen profitieren stark von der Einführung von SASE-Lösungen. Die Sicherheit wird zentralisiert, integriert und vereinfacht, und der Betrieb kann durch die Beseitigung von Engpässen bei VPNs und lokalen Firewalls verbessert werden. Da sich SASE weiterentwickelt und verbessert, lassen sich cloudbasierte SASE-Lösungen schnell aktualisieren und ermöglichen zudem den Einsatz von Verbesserungen durch künstliche Intelligenz (KI).
Zur weiteren Lektüre:
Dieser Artikel wurde ursprünglich von Paul Shread am 24. November 2020 verfasst und von Chad Kime am 11. August 2023 überarbeitet.