

















米国政府は、DarkSideサイバー犯罪組織の幹部、すなわちランサムウェアグループである同組織に、今年初めにColonial Pipelineを攻撃し、米国南東部の給油所で深刻なガソリン不足と長蛇の列を引き起こしたことを受け、1,000万ドルの懸賞金をかける。
国務省が今週発表したこの懸賞金は、特に米国企業や重要インフラを狙うランサムウェアなどのサイバー脅威に対抗するため、バイデン政権が講じる最新の措置だ。
また、DarkSideが活動を停止した後に台頭した、あるいはDarkSideのブランド変更版ともいわれるロシアを拠点とするランサムウェアグループBlackMatterも活動を終了すると発表した翌日でもあった。これは当局の圧力が原因とみられている。
国務省当局者は声明で、政府はDarkSideの幹部の特定または所在につながる情報に最大1,000万ドル、またDarkSide亜種が関与する攻撃に参加した、または参加を試みた人物について、いずれかの国での逮捕と有罪判決につながる情報に最大500万ドルを提供すると述べた。
当局者らは、DarkSideが5月のColonial Pipelineランサムウェア攻撃の背後にいたと指摘した。この攻撃により同社は、東海岸で使用される燃料の45%を運ぶ全長5,500マイルのパイプラインを停止した。懸賞金は、国務省の国境を越えた組織犯罪報奨プログラム(TOCRP)を通じて提供される。
サイバーセキュリティの専門家はこの措置を歓迎した。ImmuniWebの創業者でEuropol Data Protection Experts NetworkのメンバーでもあるIlia Kolochenko氏は、これを「急増するサイバー犯罪を抑制する、賢明で効果的な戦略」と評価した。Kolochenko氏によると、サイバー犯罪の90%は、資金不足の法執行機関、法的な技術的問題、悪意ある攻撃者が匿名でいられる能力などにより未解決のままだという。
「それでも、サイバー犯罪者も皆人間です」と同氏はeSecurity Planetに語った。「彼らも他の人々と同じ人間的な弱さを抱えています。友人に違法行為をうっかり漏らしたり、[ガールフレンド]やボーイフレンドにハッキングを自慢したりすることもあるでしょう。最終的には、敵対するハッキンググループ同士が面識を持ち、金を稼ぎ市場での独占を強めるため、競合相手を裏切って通報する可能性もあります。したがって、サイバー犯罪者の正体を暴くための『バグ報奨金』を始めるのは、素晴らしく、長く待ち望まれていたアイデアであり、実りある結果をもたらす可能性が高いでしょう」
専門家、サイバー犯罪者への懸賞金を支持
サイバーセキュリティ企業GlasswallのCEO、Danny Lopez氏はeSecurity Planetに対し、「政府機関による金銭的な動機付けは、DarkSideや関連グループによるランサムウェア攻撃の波に対抗するうえで重要な一歩になり得る。懸賞金は協力と情報共有を促し、攻撃者にとっての危険を高め、再考を迫る可能性がある」と述べた。
この措置や、バイデン政権がこれまでに講じてきた、国のサイバー防御を強化するための大統領令などの取り組みは、「米国の連邦政府のサイバー対策責任者が、より安全な未来を目指していることを示している」。
こうした犯罪者同士を裏切らせるための多額の動機がある
インシデント対応ソリューションベンダーBreachQuestの共同創業者兼CTO、Jake Williams氏は、ランサムウェア運営者がアフィリエイト型の運用モデルを採用しているため、関与する人数が増えていると述べた。
Williams氏は、「これほど多額の報奨金があれば、サービスとしてのランサムウェアのアフィリエイトモデルにおいて、犯罪者同士を裏切らせるための大きな動機になる」と語った。「DarkSideへの具体的な影響以上に重要なのは、この措置が信頼を損なうことだ。これは特にタイミングがよい。最近、法執行機関がREvilのランサムウェア運用に潜入したことで得られた成果を利用できるからだ。7月に行われたREvilへの法執行機関の措置は、すでに運営者の間に重大な信頼問題を引き起こしていた。今回の措置はその亀裂をさらに深め、DarkSideをはるかに超えて影響を及ぼすだろう」
Digital Shadowsのシニア・サイバー脅威インテリジェンスアナリスト、Sean Nikkel氏はeSecurity Planetに対し、「懸賞金は機能する」と述べた。同氏は、9.11同時多発テロ後にオサマ・ビンラディンにかけられた2,500万ドルの懸賞金を挙げ、「この情報がどれほど重要になり得るかを示している。特に、友人を敵に変えかねないほど十分な動機があるからだ」と説明した。
Nikkel氏は、「この取り組みの成否次第で、他の悪名高いランサムウェア犯罪者にも懸賞金が提示されるのか、興味深いところだ」と述べた。「これは、ランサムウェア対策を強化するバイデン政権の継続的な取り組みに続くものだ。最近の制裁、タスクフォースや新たな機関の設置、その他の最近の政策方針と合わせて考えると、なおさらそう言える」
関連記事:ランサムウェア攻撃から復旧する方法
高まるランサムウェアのリスク
ランサムウェアはここ数年、サイバーセキュリティ上の主要な脅威となっている。サイバーセキュリティベンダーFortinetが9月に発表した報告書によると、組織の3分の2が少なくとも1回のランサムウェア攻撃の標的となり、85%が他のどのサイバー脅威よりもランサムウェアを懸念している。Positive Technologiesによると、ランサムウェアは現在、マルウェア全体の69%を占めるといい、1年間で30ポイント増加した。
今週だけでも、Cisco Systemsの脅威インテリジェンスグループTalosは、サイバー犯罪者がProxyShellの脆弱性を利用してBabukランサムウェアを展開し、Microsoft Exchangeサーバーをハッキングして企業ネットワークにアクセスしていると述べた。
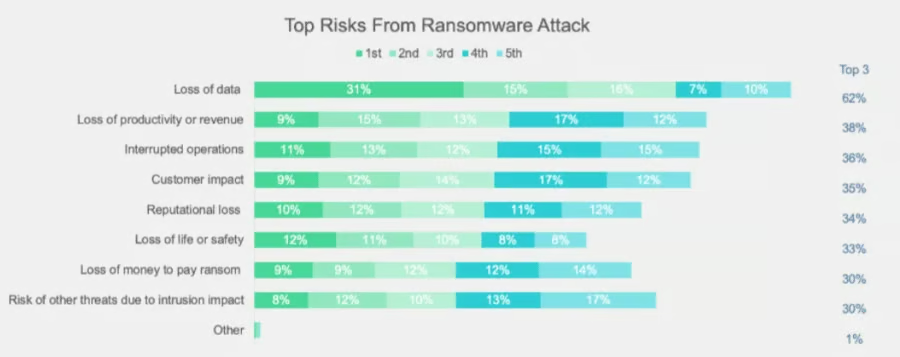
ランサムウェア攻撃には多額の費用がかかる。サイバーセキュリティ企業Sophosは4月、報告した調査結果で、ランサムウェア攻撃からの復旧にかかる平均総費用が、2020年の761,106ドルから今年は185万ドルに増加し、支払われた身代金の平均額は170,404ドルに達したと明らかにした。ThycoticCentrifyの最近の調査では、被害者の83%が身代金を支払っている。
別のサイバーセキュリティ企業Netenrichは、83%の企業が、ランサムウェアなどの攻撃による停止の最初の24時間で自社の業務が損害を受けると回答したことを明らかにした。
ランサムウェアグループは、引き続き運用を進化・洗練させている。その中には、他者にマルウェアを提供するランサムウェア・アズ・ア・サービス(RaaS)モデルや、被害者から奪ったデータを暗号化したままにするだけでなく、身代金が支払われなければダークウェブにデータを流出させると脅迫する手法も含まれる。
DarkSideなど一部のグループは、Colonial Pipelineや、世界的な食肉供給会社JBSのような重要インフラ企業にも標的を移している。サイバーセキュリティベンダーExabeamのチーフセキュリティストラテジスト、Steve Moore氏はeSecurity Planetに対し、悪意ある攻撃者は、機密性の高い合併交渉中にデータを公開すると脅すなど、重要インフラと金融業務の双方に打撃を与える方法を見いだしていると語った。
Moore氏は、「バイデン政権がDarkSideを名指しで取り上げたのは、被害者企業の株価を操作したいという同グループの意図と、それが金融市場に与え得る追加的な圧力を理由にしていると考える」と述べた。「4月には、NASDAQやその他の取引所で取引される企業にアクセスできると自慢していた。支払いがなければ、決算発表前に情報を公開すると[脅迫し]、『事情を知る者』が株を空売りして利益を得られるようにすると脅していた」
関連記事:ランサムウェア対策に最適なバックアップソリューション
政府のランサムウェア対策は功を奏するか
バイデン政権は今年、米国企業に対し、ランサムウェアを深刻に受け止めること、そして防御を強化することを求めてきた。また、国家のサイバーセキュリティ態勢の改善を目的とした大統領令を発令し、継続する脅威に対処するためIT業界と連携してきた。さらに米国政府は、サイバー犯罪集団が国内で活動するのを容認していることで知られるロシアなどの国々に圧力をかけようとしている。ロシアは、DarkSideを含む著名なマルウェアグループの多くをかくまっていると非難されている。その他にはREvil、BlackMatter、APT 29(Cozy BearおよびNobeliumとも呼ばれる)がある。APT 29は、ロシア政府の情報機関と関係があると疑われている。
Netenrichの主席脅威ハンター、John Bambenek氏はeSecurity Planetに対し、国務省の1,000万ドルの申し出が逮捕につながるかどうかには懐疑的だと語った。
Bambenek氏は、「ランサムウェア運営者に報奨金を出すのは、こうした犯罪者を法の裁きにかける圧力を高めるための新しい手法だ。しかし、彼らの管轄地域まで出向き、意識を失った身体を袋に入れて最寄りの米国大使館に置いてくるような賞金稼ぎでもいない限り、大きな効果があるとは思えない。公平を期すなら、害があるわけでもない。国務長官が近いうちに、大きな段ボール製の1,000万ドル小切手を配る記者会見を開くとは、到底思っていない」と述べた。
次の記事:最適なランサムウェア削除ツール