

















Die US-Regierung setzt ein Kopfgeld von 10 Millionen US-Dollar auf die Anführer der Cyberkriminellenorganisation DarkSide aus, der Ransomware-Gruppe hinter dem Angriff auf Colonial Pipeline Anfang dieses Jahres, der im Südosten zu erheblichen Benzinknappheiten und langen Schlangen an Tankstellen führte.
Die in dieser Woche vom Außenministerium angekündigte Belohnung ist der jüngste Schritt der Biden-Regierung, um gegen Ransomware und andere Cyberbedrohungen vorzugehen – insbesondere gegen solche, die sich gegen US-Unternehmen und kritische Infrastrukturen richten.
Dies geschah zudem einen Tag, nachdem BlackMatter – die in Russland ansässige Ransomware-Gruppe, die entweder nach der Abschaltung der DarkSide-Bande bekannt wurde oder eine umbenannte Version von DarkSide war – ebenfalls bekanntgab, den Betriebeinzustellen, angeblich aufgrund des Drucks durch die Behörden.
In einer Erklärung teilten Vertreter des Außenministeriums mit, die Regierung biete bis zu 10 Millionen US-Dollar für Informationen, die zur Identifizierung oder Lokalisierung von DarkSide-Anführern führen, und bis zu 5 Millionen US-Dollar für Informationen, die in irgendeinem Land zur Festnahme und Verurteilung einer Person führen, die an einem Angriff mit der DarkSide-Variante beteiligt war oder dies versucht hat.
Sie wiesen darauf hin, dass DarkSide hinter dem Ransomware-Angriff auf Colonial Pipeline im Mai steckte. Dieser führte dazu, dass das Unternehmen eine 5.500 Meilen lange Pipeline abschaltete, die 45 Prozent des an der Ostküste verbrauchten Treibstoffs transportiert. Die Kopfgelder werden über das Transnational Organized Crime Rewards Program (TOCRP) des Außenministeriums angeboten.
Cybersicherheitsexperten begrüßten den Schritt. Ilia Kolochenko, Gründer von ImmuniWeb und Mitglied des Europol Data Protection Experts Network, bezeichnete ihn als „kluge und wirksame Strategie, um die zunehmende Cyberkriminalität einzudämmen“. Kolochenko merkte an, dass 90 Prozent der Cyberverbrechen ungelöst bleiben, weil Strafverfolgungsbehörden unterfinanziert sind, rechtliche Formalitäten die Arbeit erschweren und Kriminelle anonym bleiben können.
„Dennoch sind Cyberkriminelle Menschen“, sagte er gegenüber eSecurity Planet. „Sie sind wie alle anderen denselben menschlichen Schwächen ausgesetzt. Sie könnten ihre illegalen Aktivitäten versehentlich Freunden gegenüber offenlegen oder ihren [Freundinnen] oder Freunden mit ihren Hacking-Aktivitäten prahlen. Schließlich könnten sich konkurrierende Hackergruppen persönlich kennen und ihre Konkurrenten perfide anzeigen, um Geld zu verdienen und ihr Marktmonopol auszubauen. Daher ist die Einführung eines ‚Bug-Bounty-Programms‘ zur Enttarnung von Cyberkriminellen eine großartige und längst überfällige Idee, die wahrscheinlich gute Ergebnisse bringen wird.“
Lesen Sie auch: Die besten Dienste zur Entfernung und Wiederherstellung nach Ransomware
Experten unterstützen Kopfgelder für Cyberkriminelle
Danny Lopez, CEO des Cybersicherheitsunternehmens Glasswall, sagte gegenüber eSecurity Planet, dass ein „finanzieller Anreiz von staatlichen Stellen ein entscheidender Schritt im Kampf gegen die Welle von Ransomware-Angriffen durch DarkSide und verwandte Gruppen sein könnte. Kopfgelder fördern Zusammenarbeit und den Austausch von Informationen, was das Risiko für den Angreifer erhöht und ihn möglicherweise zum Umdenken bringt.“
Dieser Schritt und frühere Maßnahmen der Biden-Regierung, darunter Verfügungen des Präsidenten zur Stärkung der Cyberabwehr des Landes, „zeigen, dass die Verantwortlichen für die Cybersicherheit auf Bundesebene auf eine sicherere Zukunft für die USA hinarbeiten“.
ein erheblicher Anreiz für diese Kriminellen, sich gegenseitig zu verraten
Jake Williams, Mitgründer und CTO beim Anbieter von Lösungen für die Reaktion auf Sicherheitsvorfälle BreachQuest, erklärte, Ransomware-Betreiber hätten ein operatives Partnermodell übernommen, wodurch die Zahl der Beteiligten gestiegen sei.
„Bei Belohnungen in dieser Höhe besteht für diese Kriminellen ein erheblicher Anreiz, sich gegenseitig zu verraten“, sagte Williams. „Vielleicht noch wichtiger als die konkreten Auswirkungen auf DarkSide ist, dass diese Maßnahme das Vertrauen im gesamten Affiliate-Modell von Ransomware-as-a-Service untergräbt. Der Zeitpunkt ist besonders günstig, da sie die jüngste … Infiltration des [Ransomware-Betriebs REvil] durch Strafverfolgungsbehörden ausnutzt. Die Maßnahmen der Strafverfolgungsbehörden gegen REvil im Juli haben bereits erhebliche Vertrauensprobleme unter den Betreibern verursacht. Dies treibt den Keil noch tiefer und wird weit über DarkSide hinausreichen.“
Und Kopfgelder funktionieren, sagte Sean Nikkel, Senior Analyst für Cyberbedrohungsinformationen beim Cybersicherheitsunternehmen Digital Shadows, gegenüber eSecurity Planet. Er verwies auf das Kopfgeld von 25 Millionen US-Dollar, das nach den Anschlägen vom 11. September auf Osama Bin Laden ausgesetzt wurde, und sagte, dies „verdeutlicht, wie wichtig diese Informationen sein könnten – insbesondere weil der Anreiz groß genug ist, um Freunde möglicherweise zu Feinden zu machen“.
„Es wird interessant sein zu sehen, ob aufgrund des Erfolgs oder Misserfolgs dieser Initiative weitere Kopfgelder auf andere berüchtigte Ransomware-Akteure ausgesetzt werden“, sagte Nikkel. „All dies folgt auf die anhaltenden Bemühungen der Biden-Regierung, ihren Kampf gegen Ransomware zu verstärken – insbesondere wenn man die jüngsten Sanktionen, die Einrichtung von Taskforces und neuen Behörden sowie weitere aktuelle Ankündigungen berücksichtigt.“
Lesen Sie auch: So erholen Sie sich von einem Ransomware-Angriff
Ransomware-Risiken nehmen zu
Ransomware hat sich in den vergangenen Jahren zu einer der größten Bedrohungen für die Cybersicherheit entwickelt. Ein Bericht des Cybersicherheitsanbieters Fortinet vom September ergab, dass zwei Drittel der Unternehmen Ziel mindestens eines Ransomware-Angriffs waren und 85 Prozent Ransomware als größere Bedrohung wahrnehmen als jede andere Cyberbedrohung. Ransomware macht inzwischen 69 % aller Schadprogramme aus, so Positive Technologies – ein Anstieg um 30 Prozentpunkte innerhalb eines Jahres.
Erst in dieser Woche teilte die Threat-Intelligence-Gruppe Talos von Cisco Systems mit, dass Cyberkriminelle eine ProxyShell-Schwachstelle nutzen, um durch das Hacken von Microsoft-Exchange-Servern auf Unternehmensnetzwerke zuzugreifen und die Babuk-Ransomware einzuschleusen.
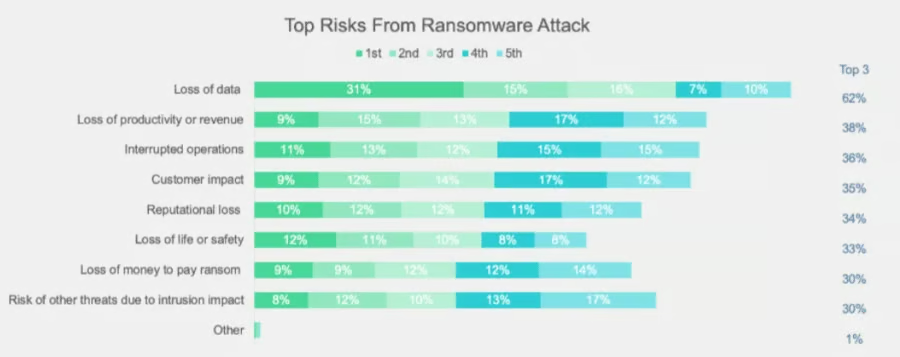
Ransomware-Angriffe sind kostspielig. Das Cybersicherheitsunternehmen Sophos berichtete im April, dass die durchschnittlichen Gesamtkosten für die Wiederherstellung nach einem Ransomware-Angriff von 761.106 US-Dollar im Jahr 2020 auf 1,85 Millionen US-Dollar in diesem Jahr gestiegen sind. Das durchschnittlich gezahlte Lösegeld lag bei 170.404 US-Dollar. ThycoticCentrify stellte in einer aktuellen Umfrage fest, dass 83 Prozent der Opfer das Lösegeld zahlen.
Netenrich, ein weiteres Cybersicherheitsunternehmen, stellte fest, dass 83 Prozent der Unternehmen angaben, ihre Geschäftstätigkeit würde beeinträchtigt während der ersten 24 Stunden eines durch Ransomware oder andere Angriffe verursachten Ausfalls.
Ransomware-Gruppen arbeiten zudem weiter daran, ihre Aktivitäten zu entwickeln und zu verfeinern. Dazu gehört, ihre Schadsoftware anderen in einem Ransomware-as-a-Service-Modell (RaaS) anzubieten und damit zu drohen, nicht nur die erbeuteten Daten eines Opfers verschlüsselt zu lassen, sondern sie auch ins Darknet zu leaken, falls das Lösegeld nicht gezahlt wird.
Einige Gruppen wie DarkSide haben ihren Fokus außerdem auf Unternehmen der kritischen Infrastruktur gerichtet, etwa Colonial Pipeline und JBS, einen globalen Fleischlieferanten. Steve Moore, Chief Security Strategist beim Cybersicherheitsanbieter Exabeam, sagte gegenüber eSecurity Planet, dass Kriminelle eine Möglichkeit sehen, sowohl kritische als auch finanzielle Abläufe zu beeinträchtigen – etwa indem sie drohen, während sensibler Fusionsverhandlungen und anderer Vorgänge Insiderinformationen zu veröffentlichen.
„Ich glaube, dass die Biden-Regierung DarkSide wegen des Wunsches der Gruppe, den Aktienkurs des Opfers zu manipulieren, und wegen der zusätzlichen Belastung, die dies für die Finanzmärkte darstellen könnte, ausdrücklich hervorhebt“, sagte Moore. „Im April … prahlten sie damit, Zugriff auf Unternehmen zu haben, die an der NASDAQ und anderen Börsen gehandelt werden. Wenn keine Zahlung eingeht, [drohen sie damit,] Informationen vor der Veröffentlichung ihrer Geschäftszahlen freizugeben, sodass diejenigen, die ‚Bescheid wissen‘, durch Leerverkäufe der Aktie profitieren können.“
Lesen Sie auch: Die besten Backup-Lösungen zum Schutz vor Ransomware
Werden staatliche Maßnahmen gegen Ransomware Wirkung zeigen?
Die Biden-Regierung hat US-Unternehmen in diesem Jahr aufgefordert, Ransomware ernst zu nehmen und ihre Abwehr zu stärken. Außerdem hat sie Verfügungen des Präsidenten erlassen mit dem Ziel, die Cybersicherheitslage des Landes zu verbessern, und mit der IT-Branche zusammengearbeitet, um die anhaltende Bedrohung zu bekämpfen. Darüber hinaus versucht die US-Regierung, Druck auf Russland und andere Länder auszuüben, die dafür bekannt sind, Cyberkriminellen die Tätigkeit innerhalb ihrer Grenzen zu ermöglichen. Russland wird vorgeworfen, mehrere bekannte Schadsoftware-Gruppen zu beherbergen, darunter DarkSide, REvil, BlackMatter und APT 29 – auch bekannt als Cozy Bear und Nobelium. Es wird vermutet, dass APT 29 mit russischen Nachrichtendiensten verbunden ist.
John Bambenek, Principal Threat Hunter bei Netenrich, sagte gegenüber eSecurity Planet, er bezweifle, dass die 10-Millionen-Dollar-Angebote des Außenministeriums zu Festnahmen führen werden.
„Belohnungen für Ransomware-Betreiber auszusetzen, ist eine neuartige Technik, um den Druck zu erhöhen und diese Kriminellen vor Gericht zu bringen“, sagte Bambenek. „Ohne einen Kopfgeldjäger, der bereit ist, in ihr Hoheitsgebiet zu reisen, ihren bewusstlosen Körper in einen Sack zu stecken und ihn bei der nächstgelegenen US-Botschaft abzuladen, bezweifle ich, dass dies große Auswirkungen haben wird. Fairerweise schadet es sicherlich auch nicht. Ich erwarte nur nicht, in absehbarer Zeit eine Pressekonferenz zu sehen, auf der der Außenminister einen großen Pappscheck über 10 Millionen US-Dollar überreicht.“
Als Nächstes: Die besten Tools zur Entfernung von Ransomware