

















Le gouvernement américain offre une récompense de 10 millions de dollars pour obtenir des informations sur les dirigeants de l’organisation cybercriminelle DarkSide, le groupe de logiciels de rançongiciel derrière l’attaque menée plus tôt cette année contre Colonial Pipeline qui a provoqué d’importantes pénuries d’essence et de longues files d’attente dans les stations-service du Sud-Est.
La récompense, annoncée cette semaine par le département d’État, constitue la dernière mesure en date de l’administration Biden pour lutter contre les rançongiciels et les autres cybermenaces, en particulier celles qui visent les entreprises américaines et les infrastructures critiques.
Cette annonce est également intervenue un jour après que BlackMatter – le groupe de rançongiciels basé en Russie qui s’est fait connaître après la fermeture du gang DarkSide, ou qui en était une version rebaptisée – a lui aussi annoncé la cessation de ses activités, apparemment sous la pression des autorités.
Dans une déclaration, des responsables du département d’État ont indiqué que le gouvernement offrait jusqu’à 10 millions de dollars pour toute information permettant d’identifier ou de localiser les dirigeants de DarkSide, et jusqu’à 5 millions de dollars pour toute information conduisant à l’arrestation et à la condamnation, dans n’importe quel pays, de toute personne ayant participé ou tenté de participer à une attaque impliquant la variante DarkSide.
Ils ont rappelé que DarkSide était à l’origine de l’attaque par rançongiciel contre Colonial Pipeline en mai, qui avait contraint l’entreprise à interrompre l’exploitation d’un oléoduc de 5 500 miles transportant 45 % du carburant utilisé sur la côte Est. Les récompenses sont proposées dans le cadre du Transnational Organized Crime Rewards Program (TOCRP) du département d’État.
Les experts en cybersécurité ont salué cette décision. Ilia Kolochenko, fondateur d’ImmuniWeb et membre de l’Europol Data Protection Experts Network, l’a qualifiée de « stratégie intelligente et efficace pour endiguer l’essor de la cybercriminalité ». Kolochenko a souligné que 90 % des cybercrimes restent non élucidés en raison du sous-financement des services répressifs, de subtilités juridiques et de la capacité des acteurs malveillants à rester anonymes.
« Néanmoins, les cybercriminels sont tous humains », a-t-il déclaré à eSecurity Planet. « Ils sont sujets aux mêmes faiblesses humaines que tout le monde. Ils peuvent révéler accidentellement leurs activités illicites à des amis ou se vanter de leurs piratages auprès de leur [petite amie] ou de leur petit ami. Enfin, des groupes de hackers rivaux peuvent se connaître personnellement et dénoncer traîtreusement leurs concurrents pour gagner de l’argent et accroître leur monopole sur le marché. Par conséquent, lancer un système de “bug bounty” pour démasquer les cybercriminels est une excellente idée, attendue depuis longtemps, qui produira probablement des résultats fructueux. »
À lire également : Les meilleurs services de suppression et de récupération après une attaque par rançongiciel
Les experts soutiennent les récompenses visant les cybercriminels
Danny Lopez, PDG de l’entreprise de cybersécurité Glasswall, a déclaré à eSecurity Planet qu’« une incitation financière de la part des pouvoirs publics pourrait constituer une étape cruciale pour lutter contre la vague d’attaques par rançongiciel menées par DarkSide et des groupes apparentés. Les récompenses encouragent la collaboration et le partage de renseignements, ce qui accroît le risque pour l’attaquant et pourrait l’inciter à y réfléchir à deux fois. »
Cette décision et les mesures précédentes de l’administration Biden, notamment les décrets présidentiels destinés à renforcer les cyberdéfenses du pays, « montrent que les responsables fédéraux de la cybersécurité œuvrent en faveur d’un avenir plus sûr pour les États-Unis ».
il existe une forte incitation pour que ces criminels se dénoncent les uns les autres
Jake Williams, cofondateur et directeur technique du fournisseur de solutions de réponse aux incidents BreachQuest, a déclaré que les opérateurs de rançongiciels avaient adopté un modèle opérationnel fondé sur des affiliés, ce qui a accru le nombre de personnes impliquées.
« Avec des récompenses aussi élevées, il existe une forte incitation pour que ces criminels se dénoncent les uns les autres », a déclaré Williams. « Peut-être plus important encore que les effets spécifiques sur DarkSide, cette décision sape la confiance au sein du modèle d’affiliation des rançongiciels en tant que service. Le moment est particulièrement bien choisi, car elle tire parti de l’infiltration récente … par les forces de l’ordre [de l’opération de rançongiciel REvil]. L’action des autorités contre REvil en juillet avait déjà provoqué d’importants problèmes de confiance parmi les opérateurs. Cette décision enfonce davantage le coin et aura des répercussions bien au-delà de DarkSide. »
Et les récompenses sont efficaces, a déclaré Sean Nikkel, analyste senior du renseignement sur les cybermenaces chez l’entreprise de cybersécurité Digital Shadows, à eSecurity Planet. Il a cité la récompense de 25 millions de dollars offerte après les attentats du 11 septembre pour obtenir des informations sur Oussama ben Laden, estimant que « cela montre bien l’importance que pourraient avoir ces informations, d’autant que l’incitation est suffisamment forte pour transformer potentiellement des amis en ennemis ».
« Il sera intéressant de voir si d’autres récompenses seront proposées ou non pour d’autres acteurs notoires des rançongiciels, en fonction du succès ou de l’échec de cette initiative », a déclaré Nikkel. « Tout cela intervient après les efforts continus de l’administration Biden pour renforcer sa lutte contre les rançongiciels, notamment si l’on tient compte des récentes sanctions, de la création de groupes de travail et de nouvelles agences, ainsi que des autres annonces récentes. »
À lire également : Comment récupérer après une attaque par rançongiciel
Les risques liés aux rançongiciels augmentent
Les rançongiciels sont devenus, au cours des dernières années, l’une des principales menaces pour la cybersécurité. Un rapport publié en septembre par l’éditeur de solutions de cybersécurité Fortinet a révélé que deux tiers des organisations avaient été la cible d’au moins une attaque par rançongiciel et que 85 % se disaient plus préoccupées par les rançongiciels que par toute autre cybermenace. Les rançongiciels représentent désormais 69 % de l’ensemble des logiciels malveillants, selon Positive Technologies, soit une hausse de 30 points en un an.
Cette semaine encore, le groupe de renseignement sur les menaces Talos de Cisco Systems a indiqué que des cybercriminels exploitaient une vulnérabilité de ProxyShell pour déployer le rançongiciel Babuk en piratant des serveurs Microsoft Exchange afin d’accéder aux réseaux d’entreprise.
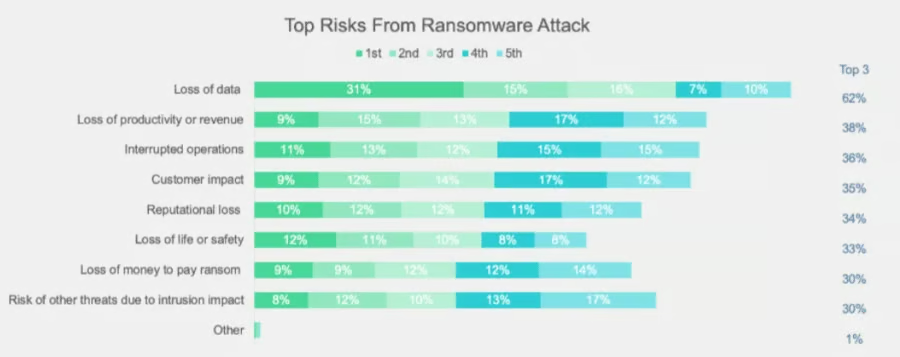
Les attaques par rançongiciel sont coûteuses. L’entreprise de cybersécurité Sophos a indiqué en avril que le coût total moyen de récupération après une attaque par rançongiciel était passé de 761 106 dollars en 2020 à 1,85 million de dollars cette année, tandis que le montant moyen de la rançon versée atteignait 170 404 dollars. ThycoticCentrify a constaté dans une étude récente que 83 % des victimes paient la rançon.
Netenrich, une autre entreprise de cybersécurité, a constaté que 83 % des entreprises estimaient que leurs activités seraient perturbées au cours des 24 premières heures d’une interruption provoquée par un rançongiciel ou d’autres attaques.
Les groupes de rançongiciels continuent également de faire évoluer et d’affiner leurs opérations. Ils proposent notamment leurs logiciels malveillants à d’autres acteurs selon un modèle de rançongiciel en tant que service (RaaS) et menacent non seulement de conserver les données capturées d’une victime sous forme chiffrée, mais aussi de divulguer les données sur le dark web si la rançon n’est pas payée.
Certains groupes, comme DarkSide, ont également tourné leur attention vers les entreprises d’infrastructures critiques, telles que Colonial Pipeline et JBS, un fournisseur mondial de viande. Steve Moore, directeur de la stratégie de sécurité chez l’éditeur de solutions de cybersécurité Exabeam, a déclaré à eSecurity Planet que les acteurs malveillants voyaient là un moyen de nuire à la fois aux activités critiques et financières, par exemple en menaçant de divulguer des données pendant des négociations sensibles de fusion et d’autres informations internes.
« Je pense que l’administration Biden désigne spécifiquement DarkSide en raison de sa volonté de manipuler le cours de l’action de la victime et du stress supplémentaire que cela pourrait représenter pour les marchés financiers », a déclaré Moore. « En avril … ils se sont vantés d’avoir accès à des entreprises cotées au NASDAQ et sur d’autres places boursières. Si le paiement n’est pas reçu, ils [menacent de] divulguer des informations avant la publication de leurs résultats, permettant ainsi aux initiés d’en tirer profit en vendant l’action à découvert. »
À lire également : Les meilleures solutions de sauvegarde pour se protéger des rançongiciels
Les efforts du gouvernement contre les rançongiciels seront-ils efficaces ?
Cette année, l’administration Biden a exhorté les entreprises américaines à prendre les rançongiciels au sérieux et à renforcer leurs défenses. Elle a également publié des décrets présidentiels visant à améliorer la posture du pays en matière de cybersécurité et collaboré avec le secteur informatique pour répondre à la menace persistante. En outre, le gouvernement américain tente de faire pression sur la Russie et d’autres pays connus pour permettre aux gangs cybercriminels d’opérer sur leur territoire. La Russie est accusée d’abriter plusieurs groupes de logiciels malveillants très connus, dont DarkSide, REvil, BlackMatter et APT 29 – également connus sous les noms de Cozy Bear et Nobelium. APT 29 est soupçonné d’être lié aux agences de renseignement du gouvernement russe.
John Bambenek, responsable de la chasse aux menaces chez Netenrich, a déclaré à eSecurity Planet qu’il doutait que les offres de 10 millions de dollars du département d’État débouchent sur des arrestations.
« Distribuer des récompenses pour les opérateurs de rançongiciels est une technique novatrice pour tenter d’accroître la pression et traduire ces criminels en justice », a déclaré Bambenek. « Toutefois, en l’absence d’un chasseur de primes disposé à se rendre dans leur juridiction, à mettre leur corps inconscient dans un sac et à le déposer devant l’ambassade américaine la plus proche, je doute que cela ait beaucoup d’impact. Pour être juste, cela ne fera certainement pas de mal non plus. Je ne m’attends simplement pas à voir bientôt une conférence de presse au cours de laquelle le secrétaire d’État brandirait un gros chèque en carton de 10 millions de dollars. »
À lire ensuite : Les meilleurs outils de suppression des rançongiciels