

















悪意ある攻撃者が、Microsoftの研究者によると、メール攻撃で金融サービス企業などを狙い、ランサムウェアやその他の悪意あるコードを送り込むため、「HTMLスミuggling」と呼ばれる技術をますます利用している。
同社のブログ投稿で、Microsoft 365 Defender Threat Intelligence Teamは、銀行を狙うマルウェア、リモートアクセス型トロイの木馬(RAT)、その他の悪意あるペイロードの展開に使われるこの非常に検知を逃れやすい技術が、次のようなサイバー犯罪グループに利用されていると記した:Nobeliumは、昨年、著名な攻撃を受けたソフトウェアメーカーSolarWindsを狙った、ロシアを拠点とする悪名高いギャングである。
研究者らは、5月にNobeliumがスピアフィッシング攻撃でHTMLスミugglingを利用していることを確認し、さらに最近では、銀行トロイの木馬Mekotioや、攻撃者が標的のデバイスを制御してランサムウェアなどのマルウェアを送り込むために使うAsyncRAT/MJRATおよびTrickbotマルウェアの配布に利用されていることを観測したと述べた。
関連記事:ランサムウェア攻撃を防ぐ方法
HTMLスミugglingとは?
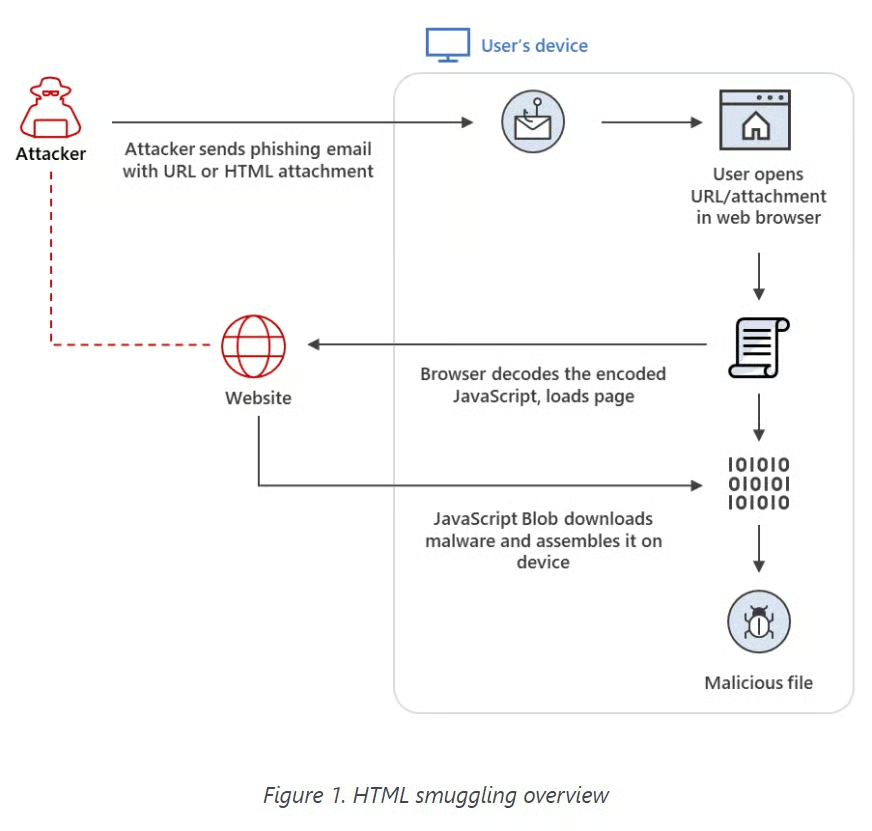
HTMLスミugglingは、正規のHTML5やJavaScriptの機能を利用して、ファイアウォールやその他のセキュリティ技術をすり抜ける、検知を逃れやすい技術だ。攻撃者は基本的に、特別に細工したHTML添付ファイルやWebページにエンコードした悪意あるスクリプトを隠す。被害者がブラウザーでHTMLを開くと、ブラウザーが悪意あるスクリプトをデコードし、そのスクリプトがホストデバイス上でペイロードを組み立てると、研究者らは記している。
この方法では、悪意あるコードをネットワーク経由で直接移動させる必要がなく、マルウェアがファイアウォールの内側にあるホスト上でローカルに構築される。
「この技術は、Webプロキシやメールゲートウェイなど、標準的な境界セキュリティ制御をすり抜けられるため、非常に検知を逃れやすい。こうした制御は通常、疑わしい添付ファイル(例えばEXE、ZIP、DOCX)や、シグネチャとパターンに基づくトラフィックだけを検査する」と研究者らは記した。「悪意あるファイルは、ブラウザーを通じてエンドポイント上でHTMLファイルが読み込まれた後に初めて作成されるため、一部の保護ソリューションが最初に目にするのは無害なHTMLおよびJavaScriptのトラフィックだけであり、これらも本来の目的をさらに隠すため難読化される可能性がある」
関連記事:エンドポイント検知・対応(EDR)ソリューションのトップ製品
正規の経路を乗っ取る
HTMLスミugglingを利用するサイバー犯罪者は、企業が日常業務でHTMLやJavaScriptを日常的に使っていることに乗じ、企業の従来型の脅威緩和手順から身を隠し、保護され続けられると見込んでいる。
「例えば、JavaScript Blobを使って作成されたHTMLスミugglingは、JavaScriptを無効にすることで緩和できる」と研究者らは記した。「しかし、JavaScriptは業務関連のWebページやその他の正規のWebページを表示するために使われている。さらに、難読化によってHTMLスミugglingを実装する方法は複数あり、JavaScriptのコーディング方法も無数に存在するため、この技術はコンテンツ検査を非常に逃れやすい。したがって組織には、メール配信、ネットワーク活動、エンドポイントの挙動、攻撃者によるその後の活動を検査する、真の『多層防御』戦略と多層型セキュリティソリューションが必要だ」
ネットワークセキュリティソリューションベンダーDH2iの共同創業者兼CTOであるOJ Ngo氏は、eSecurity Planetに対し、HTMLスミugglingは攻撃者とその戦術が進化し続けていることの新たな一例だと語った。
「悪意ある者はますます巧妙になっている」とNgo氏は述べた。「HTMLスミugglingは、プロキシやファイアウォールを回避するために使われている数多くの技術の1つにすぎない。この技術の利用は実際に増えている。これはセキュリティ製品ベンダーにとって大きな頭痛の種だ。誰もが脅威を特定して排除できるようツールを更新しようと奔走している。終わりのないいたちごっこだ」
HTML5とJavaScriptを活用
HTMLスミugglingは、HTML5の「download」属性とJavaScript Blobの両方を使い、被害者のデバイスにダウンロードされた後にペイロードを組み立てる。
「JavaScript Blobの利用が、この技術の『スミuggling』という側面を強めている」とMicrosoftの研究者らは記した。「JavaScript Blobはファイルのエンコードされたデータを格納し、その後、URLを想定するJavaScript APIに渡されるとデコードされる。つまり、ユーザーが手動でクリックしてダウンロードしなければならない実ファイルへのリンクを提供する代わりに、JavaScriptコードを使ってファイルをデバイス上に自動的にダウンロードし、ローカルで構築できるということだ」
ほとんどのメール攻撃と同様、開始に必要なのは、ユーザーが悪意ある添付ファイルやWebページをクリックすることだ。社内勤務者と、在宅勤務者(COVID-19パンデミック以降、より一般的になったケース)の双方に、こうした攻撃の仕組みと利用可能な緩和手順を教育し、セキュリティデバイスを最新の状態に保つかアップグレードすることが、企業を守る鍵だとNgo氏は述べた。
「家庭用ネットワークルーターは非常に広く普及しており、その大半が古いか、最新ファームウェアへの更新が遅れている」と同氏は述べた。「そのため、攻撃に対して非常に脆弱だ。家庭のユーザーは最も高度なユーザーとはいえず、ルーターの保守が不足しがちだ。さらに、暗号資産によって攻撃者はほぼ匿名で身代金を回収できる。したがって、ここではHTMLスミugglingが非常に効果的だ」
一方、オフィス勤務者も、ネットワークプロキシやファイアウォールについて「それほど詳しくない可能性がある」とNgo氏は述べた。
関連記事:ビジネスに十分な安全性と速度を備えたWi-Fi 6ルーターのベスト製品
複数の攻撃キャンペーンで利用された技術
Microsoftの研究者らは、増加する多数の攻撃キャンペーンでHTMLスミugglingが使われていることを確認している。その中には、Mekotio(DEV-0238)やOusaban(DEV-0253)によるものとされる銀行マルウェア攻撃も含まれ、ブラジル、メキシコ、スペイン、ポルトガル、ペルーの被害者を標的としていた。
こうした銀行マルウェア攻撃以外にも、より巧妙で標的を絞ったものだと研究者らが述べる攻撃を含め、他のサイバー攻撃でもこの技術が使われている。
「有効と見なされれば、TTPは商品化される」
「このような採用は、戦術・技術・手順(TTP)がサイバー犯罪ギャングから悪意ある脅威アクターへ、またその逆方向へと波及していることを示している」と研究者らは記した。「また、有効と見なされたTTPが商品化される、現在のアンダーグラウンド経済の状況を裏付けるものでもある」
5月、MicrosoftはNobeliumによるスピアフィッシング攻撃の概要を公表した。この攻撃では、メールにHTMLファイルの添付ファイルが含まれており、開くとHTMLスミugglingを使ってペイロードを被害者のデバイスにダウンロードした。
それ以降、他の攻撃キャンペーンでもHTMLスミugglingの利用が見られるようになった。7月から8月にかけては、AsyncRAT/NJRATなどのRATを配布するキャンペーンで、この技術の利用が増加した。9月には、メールでTrickbotを配布する別のキャンペーンが発生した。Microsoftはこの攻撃を、同社がDEV-0193と名付けた、新たに出現した金銭目的のサイバー犯罪ギャングに関連付けている。
Trickbot攻撃
Trickbotの攻撃キャンペーンでは、悪意ある攻撃者が、業務報告書に見せかけたメールに、特別に作成したHTMLページを添付ファイルとして使用する。
「標的の受信者がWebブラウザーでHTML添付ファイルを開くと、JavaScriptファイルを構築し、そのファイルをデバイスの既定のDownloadsフォルダーに保存する」と研究者らは記した。「エンドポイントのセキュリティ制御をさらに回避するための検知回避技術として、作成されたJavaScriptファイルはパスワードで保護されている。そのため、ユーザーは元のHTML添付ファイルに記載されたパスワードを入力して開かなければならない。ユーザーがJavaScriptを実行すると、Base64でエンコードされたPowerShellコマンドが開始され、攻撃者のサーバーにコールバックしてTrickbotをダウンロードする」
DEV-0193は、医療・教育業界の組織を標的とし、著名なRyukランサムウェアの背後にいるグループなど、ランサムウェアギャングと緊密に連携している。
「組織への侵入に成功した後、このグループは、その後に続くランサムウェア攻撃のための重要な足掛かりかつ実行を可能にする存在として活動する」と研究者らは記した。「また、こうしたオペレーターに不正アクセスを販売することも多い。したがって、このグループが環境を侵害すると、ランサムウェア攻撃が続いて発生する可能性が非常に高い」
関連記事:ゼロトラストの鍵としてマイクロセグメンテーションが普及