

















Angreifer nutzen zunehmend eine als HTML-Smuggling bezeichnete Technik, um Ransomware und anderen Schadcode in E-Mail-Kampagnen einzuschleusen, die sich gegen Finanzdienstleister und andere Organisationen richten, berichten Microsoft-Forscher.
In einem Blogbeitrag schrieb das Microsoft 365 Defender Threat Intelligence Team des Unternehmens, dass die äußerst schwer zu erkennende Technik, mit der Banking-Malware, Fernzugriffstrojaner (RATs) und andere bösartige Nutzdaten eingeschleust werden, von Cyberkriminellengruppen wie Nobelium, der berüchtigten, in Russland ansässigen Gruppe hinter dem viel beachteten Angriff auf den Softwarehersteller SolarWinds im vergangenen Jahr, eingesetzt wurde.
Die Forscher erklärten, sie hätten beobachtet, wie Nobelium HTML-Smuggling in einer Spear-Phishing-Kampagne im Mai eingesetzt habe. In jüngerer Zeit sei die Technik außerdem verwendet worden, um den Banking-Trojaner Mekotio sowie die von Angreifern eingesetzte AsyncRAT/MJRAT- und Trickbot-Malware einzuschleusen, mit der sie die Kontrolle über Zielgeräte erlangen und Schadsoftware wie Ransomware ausliefern.
Siehe auch: So verhindern Sie Ransomware-Angriffe
Was ist HTML-Smuggling?
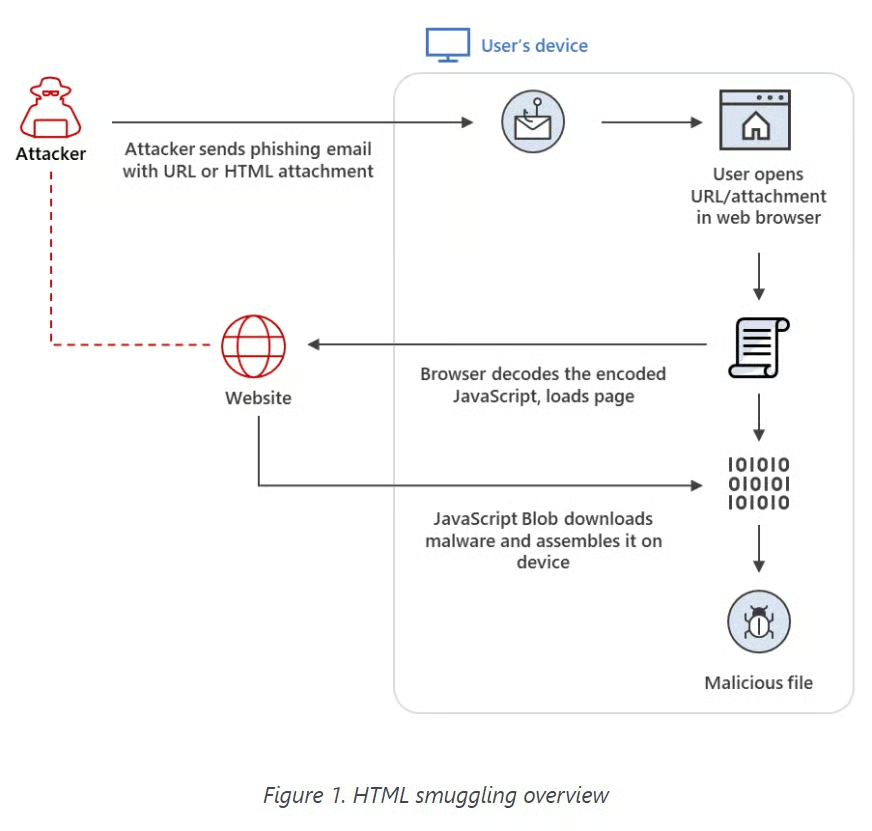
HTML-Smuggling ist eine schwer zu erkennende Technik, die legitime HTML5- oder JavaScript-Funktionen nutzt, um Firewalls und andere Sicherheitstechnologien zu umgehen. Im Wesentlichen verstecken Angreifer ein kodiertes bösartiges Skript in einem speziell präparierten HTML-Anhang oder auf einer Webseite. Öffnet das Opfer die HTML-Datei in einem Browser, dekodiert der Browser das Schadskript, das anschließend die Nutzdaten auf dem Zielgerät zusammenstellt, schreiben die Forscher.
Auf diese Weise muss der Schadcode nicht direkt durch ein Netzwerk geschleust werden, sondern die Malware wird lokal erstellt – und befindet sich damit bereits hinter einer Firewall.
„Diese Technik ist äußerst schwer zu erkennen, weil sie standardmäßige Sicherheitskontrollen am Netzwerkrand umgehen kann, etwa Web-Proxys und E-Mail-Gateways, die häufig nur verdächtige Anhänge (beispielsweise EXE, ZIP oder DOCX) oder Datenverkehr anhand von Signaturen und Mustern prüfen“, schrieben sie. „Da die schädlichen Dateien erst erstellt werden, nachdem die HTML-Datei über den Browser auf dem Endgerät geladen wurde, sehen einige Schutzlösungen zunächst nur gutartigen HTML- und JavaScript-Datenverkehr, der zudem verschleiert werden kann, um seinen wahren Zweck noch besser zu verbergen.“
Lesen Sie auch: Die besten Lösungen zur Erkennung und Reaktion auf Endgeräten (EDR)
Legitime Pfade kapern
Cyberkriminelle, die HTML-Smuggling einsetzen, setzen darauf, dass die routinemäßige Nutzung von HTML und JavaScript im Arbeitsalltag von Unternehmen es ihnen ermöglicht, verborgen zu bleiben und sich vor den herkömmlichen Maßnahmen der Unternehmen zur Abwehr von Bedrohungen zu schützen.
„Beispielsweise könnte die Deaktivierung von JavaScript HTML-Smuggling eindämmen, das mithilfe von JavaScript-Blobs erzeugt wird“, schrieben die Forscher. „JavaScript wird jedoch auch zum Darstellen geschäftlicher und anderer legitimer Webseiten verwendet. Außerdem gibt es mehrere Möglichkeiten, HTML-Smuggling durch Verschleierung umzusetzen, und zahlreiche Arten, JavaScript zu programmieren, wodurch die betreffende Technik gegenüber Inhaltsprüfungen äußerst schwer zu erkennen ist. Daher benötigen Organisationen eine echte Strategie der ‚Verteidigung in der Tiefe‘ und eine mehrschichtige Sicherheitslösung, die die E-Mail-Zustellung, Netzwerkaktivitäten, das Verhalten der Endgeräte und nachfolgende Aktivitäten der Angreifer prüft.“
OJ Ngo, Mitgründer und CTO des Anbieters von Netzwerksicherheitslösungen DH2i, erklärte gegenüber eSecurity Planet, dass HTML-Smuggling ein weiteres Beispiel für die fortlaufende Weiterentwicklung von Angreifern und ihren Taktiken sei.
„Kriminelle werden immer raffinierter“, sagte Ngo. „HTML-Smuggling ist nur eine von vielen Techniken, mit denen sich Proxys und Firewalls umgehen lassen. Der Einsatz dieser Technik nimmt tatsächlich zu. Für Anbieter von Sicherheitsprodukten ist das ein großes Problem. Alle versuchen fieberhaft, ihre Tools zu aktualisieren, um die Bedrohungen zu erkennen und zu beseitigen. Es ist ein endloser Wettlauf zwischen Hase und Igel.“
HTML5 und JavaScript nutzen
HTML-Smuggling nutzt sowohl das HTML5-Attribut „download“ als auch einen JavaScript-Blob, um die Nutzdaten zusammenzustellen, nachdem sie auf das Gerät des Opfers heruntergeladen wurden.
„Der Einsatz von JavaScript-Blobs verstärkt den ‚Schmuggel‘-Aspekt der Technik“, schrieben die Microsoft-Forscher. „Ein JavaScript-Blob speichert die kodierten Daten einer Datei, die dekodiert werden, wenn sie an eine JavaScript-API übergeben werden, die eine URL erwartet. Das bedeutet, dass nicht auf eine tatsächliche Datei verlinkt werden muss, die ein Benutzer manuell zum Herunterladen anklicken muss. Stattdessen kann die Datei mithilfe von JavaScript-Code automatisch heruntergeladen und lokal auf dem Gerät erstellt werden.“
Wie bei den meisten E-Mail-Kampagnen muss ein Benutzer zunächst auf den schädlichen Anhang oder die Webseite klicken. Mitarbeiter – sowohl im Büro als auch solche, die im Homeoffice arbeiten (seit der COVID-19-Pandemie ein häufigeres Szenario) – darüber zu informieren, wie solche Angriffe funktionieren und welche Gegenmaßnahmen zur Verfügung stehen, sowie Sicherheitsgeräte auf dem neuesten Stand zu halten oder aufzurüsten, sind laut Ngo entscheidend für den Schutz eines Unternehmens.
„Netzwerkrouter zu Hause sind weit verbreitet, und die meisten davon sind veraltet oder verfügen nicht über die neueste Firmware“, sagte er. „Daher sind sie für solche Angriffe äußerst anfällig. Privatanwender sind nicht besonders versiert, weshalb die Routerwartung oft vernachlässigt wird. Außerdem können Angreifer dank Kryptowährungen ihre Lösegeldzahlungen nahezu anonym einsammeln. Daher ist HTML-Smuggling hier besonders wirksam.“
Gleichzeitig seien auch die Mitarbeiter im Büro im Umgang mit Netzwerk-Proxys und Firewalls „möglicherweise weniger versiert“, sagte Ngo.
Lesen Sie auch: Die besten Wi-Fi-6-Router – sicher und schnell genug für Unternehmen
Technik in mehreren Kampagnen eingesetzt
Microsoft-Forscher haben beobachtet, dass HTML-Smuggling in einer wachsenden Zahl von Kampagnen eingesetzt wird. Dazu gehören Banking-Malware-Angriffe, die Mekotio (DEV-0238) und Ousaban (DEV-0253) zugeschrieben werden und sich gegen Opfer in Brasilien, Mexiko, Spanien, Portugal und Peru richteten.
Neben solchen Kampagnen mit Banking-Malware nutzen auch andere Cyberangriffe die Technik, darunter nach Angaben der Forscher ausgefeiltere und gezieltere Angriffe.
„TTPs werden zur Handelsware, wenn sie sich als wirksam erweisen“
„Diese Verbreitung zeigt, wie Taktiken, Techniken und Verfahren (TTPs) von Cyberkriminellengruppen zu bösartigen Akteuren und umgekehrt durchsickern“, schrieben die Forscher. „Sie unterstreicht außerdem den aktuellen Zustand der Untergrundwirtschaft, in der solche TTPs zur Handelsware werden, sobald sie sich als wirksam erweisen.“
Im Mai beschrieb Microsoft eine Spear-Phishing-Kampagne von Nobelium, bei der die E-Mails einen HTML-Dateianhang enthielten, der beim Öffnen HTML-Smuggling nutzte, um die Nutzdaten auf das Gerät des Opfers herunterzuladen.
Seitdem ist HTML-Smuggling in weiteren Kampagnen aufgetaucht. Zwischen Juli und August nahm der Einsatz der Technik in Kampagnen zu, die RATs wie AsyncRAT/NJRAT auslieferten. Im September gab es eine weitere Kampagne, in der E-Mails zum Ausliefern von Trickbot verwendet wurden – eine Aktion, die Microsoft mit einer aufstrebenden und finanziell motivierten Cyberkriminellengruppe in Verbindung brachte, die der Softwarekonzern als DEV-0193 bezeichnet.
Trickbot-Angriffe
In der Trickbot-Kampagne verwenden die Angreifer eine speziell erstellte HTML-Seite als Anhang einer E-Mail, die wie ein Geschäftsbericht gestaltet ist.
„Wenn der Zieladressat den HTML-Anhang in einem Webbrowser öffnet, erstellt dieser eine JavaScript-Datei und speichert sie im standardmäßigen Downloads-Ordner des Geräts“, schrieben die Forscher. „Als zusätzliche Technik zur Umgehung der Erkennung durch Sicherheitskontrollen auf dem Endgerät ist die erstellte JavaScript-Datei passwortgeschützt. Der Benutzer muss daher das im ursprünglichen HTML-Anhang angegebene Passwort eingeben, um sie zu öffnen. Sobald der Benutzer das JavaScript ausführt, startet es einen Base64-kodierten PowerShell-Befehl, der anschließend eine Verbindung zu den Servern der Angreifer herstellt, um Trickbot herunterzuladen.“
DEV-0193 zielt auf Organisationen im Gesundheits- und Bildungswesen ab und arbeitet eng mit Ransomware-Gruppen zusammen, darunter den Drahtziehern hinter der viel beachteten Ransomware Ryuk.
„Nach der Kompromittierung einer Organisation fungiert diese Gruppe als zentraler Umschlagpunkt und Wegbereiter für nachfolgende Ransomware-Angriffe“, schrieben sie. „Oft verkaufen sie den betreffenden Betreibern außerdem unbefugten Zugriff. Sobald diese Gruppe also eine Umgebung kompromittiert hat, ist ein Ransomware-Angriff höchstwahrscheinlich die Folge.“
Weiterführende Lektüre: Mikrosegmentierung setzt sich als Schlüssel zu Zero Trust durch