

















Des acteurs malveillants utilisent de plus en plus une technique appelée dissimulation HTML pour diffuser des rançongiciels et d’autres codes malveillants dans des campagnes d’e-mails visant des entreprises de services financiers et d’autres organisations, selon des chercheurs de Microsoft.
Dans un billet de blog, l’équipe Microsoft 365 Defender Threat Intelligence de l’entreprise a écrit que cette technique très furtive, utilisée pour déployer des logiciels malveillants bancaires, des chevaux de Troie d’accès à distance (RAT) et d’autres charges malveillantes, était utilisée par des groupes cybercriminels comme Nobelium, le célèbre gang basé en Russie à l’origine de l’attaque très médiatisée contre le fabricant de logiciels SolarWinds l’année dernière.
Les chercheurs ont déclaré avoir vu Nobelium utiliser la dissimulation HTML dans une campagne d’hameçonnage ciblé en mai et, plus récemment, avoir observé son utilisation pour diffuser le cheval de Troie bancaire Mekotio ainsi que les logiciels malveillants AsyncRAT/MJRAT et Trickbot, employés par des attaquants pour prendre le contrôle d’appareils ciblés et diffuser des logiciels malveillants tels que des rançongiciels.
Voir aussi : Comment prévenir les attaques par rançongiciel
Qu’est-ce que la dissimulation HTML ?
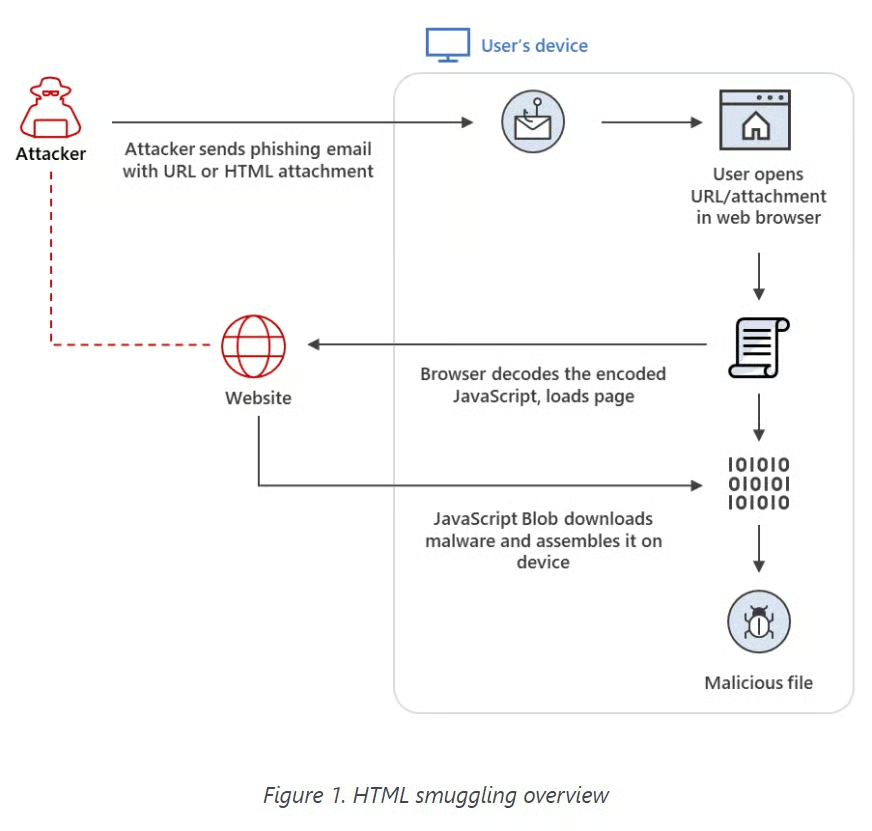
La dissimulation HTML est une technique furtive qui exploite des fonctionnalités légitimes de HTML5 ou de JavaScript pour se frayer un chemin au-delà des pare-feu et d’autres technologies de sécurité. En pratique, les attaquants dissimulent un script malveillant encodé dans une pièce jointe HTML ou une page web spécialement conçue. Lorsque la victime ouvre le fichier HTML dans un navigateur, celui-ci décode le script malveillant, qui assemble ensuite la charge utile sur l’appareil hôte, ont écrit les chercheurs.
Ainsi, au lieu de devoir faire transiter directement du code malveillant par un réseau, le logiciel malveillant est construit localement, déjà derrière un pare-feu.
« Cette technique est très furtive, car elle peut contourner les contrôles de sécurité périmétrique standard, tels que les proxys web et les passerelles de messagerie, qui vérifient souvent uniquement la présence de pièces jointes suspectes (par exemple, EXE, ZIP ou DOCX) ou le trafic à partir de signatures et de schémas », ont-ils écrit. « Comme les fichiers malveillants ne sont créés qu’après le chargement du fichier HTML sur le terminal via le navigateur, les seules choses que certaines solutions de protection voient au départ sont un trafic HTML et JavaScript inoffensif, qui peut également être obfusqué afin de dissimuler davantage leur véritable objectif. »
À lire aussi : Les meilleures solutions de détection et de réponse sur les terminaux (EDR)
Détourner des chemins légitimes
Les cybercriminels qui utilisent la dissimulation HTML misent sur le fait que l’utilisation courante du HTML et de JavaScript par les entreprises dans leurs activités quotidiennes leur permettra de rester dissimulés et à l’abri des procédures classiques de réduction des menaces appliquées par ces entreprises.
« Par exemple, désactiver JavaScript pourrait limiter la dissimulation HTML créée au moyen de JavaScript Blobs », ont écrit les chercheurs. « Cependant, JavaScript est utilisé pour afficher des pages web professionnelles et d’autres pages légitimes. De plus, il existe de multiples façons de mettre en œuvre la dissimulation HTML par obfuscation et de nombreuses manières de coder en JavaScript, ce qui rend cette technique très furtive face à l’inspection du contenu. Les organisations ont donc besoin d’une véritable stratégie de “défense en profondeur” et d’une solution de sécurité multicouche qui inspecte la distribution des e-mails, l’activité réseau, le comportement des terminaux et les activités ultérieures des attaquants. »
OJ Ngo, cofondateur et directeur technique du fournisseur de solutions de sécurité réseau DH2i, a déclaré à eSecurity Planet que la dissimulation HTML était un nouvel exemple de l’évolution constante des attaquants et de leurs tactiques.
« Les malfaiteurs deviennent de plus en plus sophistiqués, a déclaré Ngo. La dissimulation HTML n’est que l’une des nombreuses techniques utilisées pour contourner les proxys et les pare-feu. L’utilisation de cette technique est effectivement en hausse. C’est un véritable casse-tête pour les fournisseurs de produits de sécurité. Tout le monde se précipite pour mettre à jour ses outils afin d’identifier et d’éliminer les menaces. C’est une course sans fin du chat et de la souris. »
Exploiter HTML5 et JavaScript
La dissimulation HTML utilise à la fois l’attribut « download » de HTML5 et un Blob JavaScript pour reconstituer la charge utile après son téléchargement sur l’appareil de la victime.
« L’utilisation de Blobs JavaScript renforce l’aspect “dissimulation” de la technique, ont écrit les chercheurs de Microsoft. Un Blob JavaScript stocke les données encodées d’un fichier, qui sont ensuite décodées lorsqu’elles sont transmises à une API JavaScript attendant une URL. Cela signifie qu’au lieu de fournir un lien vers un fichier réel sur lequel l’utilisateur doit cliquer manuellement pour le télécharger, le fichier en question peut être téléchargé et construit automatiquement sur l’appareil à l’aide de code JavaScript. »
Comme pour la plupart des campagnes d’e-mails, il suffit, pour les lancer, qu’un utilisateur clique sur la pièce jointe ou la page web malveillante. S’assurer que les employés — aussi bien ceux qui travaillent au bureau que ceux qui travaillent à domicile (un scénario plus courant depuis la pandémie de COVID-19) — sont sensibilisés au fonctionnement de ces attaques et aux procédures de prévention disponibles, tout en maintenant les équipements de sécurité à jour ou en les mettant à niveau, est essentiel pour protéger une entreprise, a déclaré Ngo.
« Les routeurs domestiques sont très répandus et la plupart sont obsolètes ou n’ont pas reçu les derniers micrologiciels, a-t-il déclaré. Ils sont donc extrêmement vulnérables aux attaques. Les utilisateurs à domicile ne sont pas les plus aguerris, et la maintenance des routeurs est donc souvent insuffisante. En outre, les cryptomonnaies permettent à ces attaquants de percevoir leurs rançons avec un anonymat presque total. La dissimulation HTML est donc particulièrement efficace dans ce contexte. »
Dans le même temps, les employés au bureau « peuvent également être moins aguerris » en matière de proxys réseau et de pare-feu, a déclaré Ngo.
À lire aussi : Les meilleurs routeurs Wi-Fi 6, suffisamment sûrs et rapides pour l’entreprise
Une technique utilisée dans plusieurs campagnes
Les chercheurs de Microsoft ont vu la dissimulation HTML utilisée dans un nombre croissant de campagnes. Cela inclut des attaques reposant sur des logiciels malveillants bancaires attribuées à Mekotio (DEV-0238) et Ousaban (DEV-0253), qui visaient des victimes au Brésil, au Mexique, en Espagne, au Portugal et au Pérou.
Au-delà de ces campagnes de logiciels malveillants bancaires, d’autres cyberattaques, notamment certaines qu’ils qualifient de plus sophistiquées et ciblées, utilisent cette technique.
« Les TTP se banalisent lorsqu’ils sont jugés efficaces »
« Cette adoption montre comment les tactiques, techniques et procédures (TTP) se diffusent des gangs cybercriminels aux acteurs malveillants, et inversement, ont écrit les chercheurs. Elle confirme également l’état actuel de l’économie clandestine, où ces TTP se banalisent lorsqu’ils sont jugés efficaces. »
En mai, Microsoft a décrit une campagne d’hameçonnage ciblé menée par Nobelium, dans laquelle les e-mails contenaient une pièce jointe HTML qui, une fois ouverte, utilisait la dissimulation HTML pour télécharger la charge utile sur l’appareil de la victime.
Depuis, l’utilisation de la dissimulation HTML est apparue dans d’autres campagnes. La technique a été davantage utilisée entre juillet et août dans des campagnes qui diffusaient des RAT, comme AsyncRAT/NJRAT. En septembre, une autre campagne a utilisé des e-mails pour diffuser Trickbot, une opération que Microsoft a attribuée à un groupe cybercriminel émergent et motivé par des considérations financières, auquel le géant des logiciels a attribué le nom DEV-0193.
Attaques Trickbot
Dans la campagne Trickbot, les acteurs malveillants utilisent une page HTML spécialement créée comme pièce jointe à un e-mail conçu pour ressembler à un rapport professionnel.
« Lorsque le destinataire ciblé ouvre la pièce jointe HTML dans un navigateur web, celui-ci construit un fichier JavaScript et l’enregistre dans le dossier Downloads par défaut de l’appareil », ont écrit les chercheurs. « Comme mesure supplémentaire d’évasion face aux contrôles de sécurité des terminaux, le fichier JavaScript créé est protégé par un mot de passe. L’utilisateur doit donc saisir le mot de passe indiqué dans la pièce jointe HTML originale pour l’ouvrir. Une fois que l’utilisateur exécute le fichier JavaScript, celui-ci lance une commande PowerShell encodée en Base64, qui rappelle les serveurs de l’attaquant pour télécharger Trickbot. »
DEV-0193 cible des organisations des secteurs de la santé et de l’éducation et travaille en étroite collaboration avec des gangs de rançongiciels, notamment ceux à l’origine du très médiatisé rançongiciel Ryuk.
« Après avoir compromis une organisation, ce groupe devient un point de pivot essentiel et un facilitateur pour les attaques par rançongiciel ultérieures, ont-ils écrit. Il vend également souvent un accès non autorisé aux opérateurs concernés. Ainsi, une fois que ce groupe a compromis un environnement, il est très probable qu’une attaque par rançongiciel s’ensuive. »
Pour aller plus loin : La microsegmentation s’impose comme un élément clé du modèle Zero Trust