

















オープンソースのロギングソフトウェアApache Log4j 2に存在する重大な脆弱性をめぐり、サイバーセキュリティ業界では混乱した争奪戦が繰り広げられている。Apache Software Foundation(ASF)が緊急セキュリティアップデートを公開する一方、悪意ある攻撃者は脆弱なサーバーを探し回っている。
ASFが開発したLog4j 2は、人気アプリケーションの多くでロギングを可能にする、広く利用されているJavaパッケージだ。このバグはCVE-2021-44228として追跡されているゼロデイ脆弱性で、認証なしのリモートコード実行(RCE)を許してしまい、攻撃者がソフトウェアの稼働するシステムを制御できる可能性がある。
Log4Shellと呼ばれるこの脆弱性には、可能な限り最高の10/10という深刻度スコアが付けられた。Apache Foundationは、RCE脆弱性を修正するLog4j 2の2.15.0リリースの一環として緊急パッチを公開し、金曜遅くにはCybereasonがワクチンを公開し、Log4Shell脆弱性から保護できるようにした。
Log4jの広範な影響
セキュリティ専門家によると、このソフトウェアは企業向けアプリケーションだけでなくクラウドベースのサービスでも使われており、脆弱性が企業に広範な影響を及ぼす可能性がある。Log4Shellは、Apache Struts2、Apache Druid、Apache Flinkなど、複数のApacheフレームワークのデフォルト設定にも影響を与えると報告されている。
「このライブラリがこれほど広く使われていることを考えると……この脆弱性の影響は非常に深刻だ」
「このライブラリがこれほど広く使われていること、攻撃によってサーバーを完全に制御できること、そして悪用が容易であることを考えると、この脆弱性の影響は非常に深刻だ」と、サイバーセキュリティ企業LunaSecのCEO、Free Wortley氏と同社の開発者Chris Thompson氏はブログ記事に記した。「Apache Strutsを使っている人は、脆弱である可能性が高い。これまでにも、2017年のEquifaxのデータ侵害のような侵害で、同様の脆弱性が悪用されるのを見てきた」
両氏によると、Apple iCloudやSteamなどのクラウドサービス、Minecraftなどのアプリケーションを含め、多くのサービスがこの攻撃に対して脆弱だという。オープンソースプロジェクトでは、Minecraftが使用するサーバーのPaperなどがLog4j 2へのパッチ適用を開始している。Twitter、Cloudflare、Apple、Tencentなどの有名企業が使用するサーバーも、Log4Shellに対して脆弱であることが判明している。
ElasticSearch、Redis、Elastic Logstashなど、その他の多くのオープンソースプロジェクトもLog4jを使用していると報告されている。
Log4Shell脆弱性の発覚は、数カ月前にオープンソースのセキュリティが今年のBlack Hatカンファレンスで中心的な議題となったことに続くものだ。
関連記事:主要な脆弱性管理ツール
企業にパッチ適用を要請
米サイバーセキュリティ・インフラセキュリティ庁(CISA)は警告を発し、ソフトウェアをアップグレードするためパッチを適用するか、ASFが推奨する緩和策を利用するようユーザーに促した。
先月下旬にAlibaba Cloud Security Teamが最初に発見したこのRCE脆弱性は、Log4jの2.0-beta9から2.14.1までのバージョンに影響する。LunaSecによると、ユーザーのデータが何らかのプロトコルを使ってサーバーに送信されると、脆弱なサーバー上でLog4Shellが悪用される可能性がある。サーバーはその後、悪意あるペイロードを含むリクエスト内のデータをログに記録し、そのペイロードによってLog4jの脆弱性が引き起こされる。
サーバーはJava Naming and Directory Interface(JNDI)を通じてattacker.comにリクエストを送り、レスポンスにはリモートJavaクラスファイルへのパスが含まれる。このファイルがサーバープロセスに注入されると、注入されたペイロードが第2段階を起動し、攻撃者による任意コードの実行を可能にする。
ツイートが善意の攻撃者と悪意ある攻撃者の殺到を招く
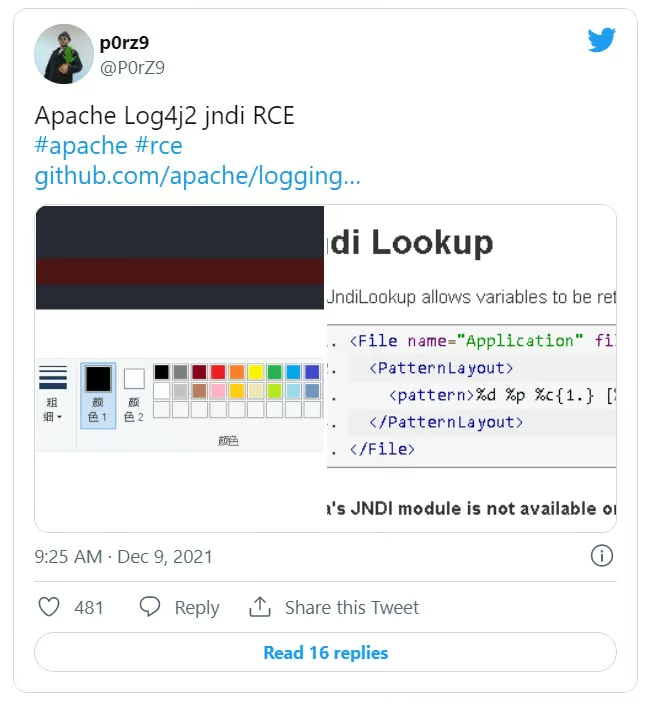
Log4Shellをめぐる一連の活動は、概念実証(PoC)コードを含むツイートが木曜日にTwitterで公開されたことをきっかけに始まった。
「多くの人にとって長い週末になる」
クラウドソーシング型セキュリティ企業Bugcrowdの創業者兼CTO、Casey Ellis氏は、eSecurity Planetに対し、「これは最悪のシナリオだ」と語った。同氏は、Log4jがソフトウェアやプラットフォームで広く使われていること、脆弱性を悪用する経路が非常に多いこと、他の部分を壊さずに脆弱性へパッチを適用するのを難しくする依存関係、そして攻撃コード自体が1件のツイートに収まるという事実が重なっていると指摘し、「多くの人にとって長い週末になる」と述べた。
関連記事:最適なパッチ管理ソフトウェア
攻撃者がサーバーを探索
Deutsche Telekomとドイツテレコム、ニュージーランドのコンピューター緊急対応チーム(CERT)を含む複数の組織が、Log4Shellに対して脆弱なサーバーを攻撃者が探しているのを確認したと述べた。Deutsche Telekomの担当者はツイートで、「ハニーポットインフラにTORネットワークからの攻撃が来ているのを観測している」と述べた。
同様のツイートで、セキュリティ企業GreyNoiseは、「現在、2つの固有IPアドレスが新たなApache Log4j RCE脆弱性を求めてインターネットをスキャンしているのを確認している」と報告した。
サイバーセキュリティ企業Netenrichの主任脅威ハンター、John Bambenek氏はeSecurity Planetに対し、「Webサーバー上のRCE脆弱性は、問題の中でも最も深刻なものだ」と語った。「PoCコードがすでに公開されているため、今日の終わりまでには悪用が始まる可能性が高い。この種の構成で動くWebアプリは通常、機密情報を処理するため、Javaのアップデートを含む今回の対策は直ちに適用すべきだ」
さらに同氏は、Webアプリケーションファイアウォールも更新し、このような攻撃をブロックする適切なルールを追加すべきだと述べた。
脆弱性を検証
サイバーセキュリティ企業RandoriのAttack Teamの研究者はブログ記事で、実際に動作する攻撃コードを開発し、同社の攻撃的セキュリティプラットフォームの一環として、顧客環境でLog4j脆弱性の悪用に成功したと記した。
「この脆弱性には、アプリケーション固有の多数の手法で到達できる。実質的に、Log4jライブラリを利用するアプリケーションがログファイルに書き込む任意のデータをリモート接続から供給できる状況は、すべて悪用の対象となる。この脆弱性は実環境で悪用される可能性が極めて高く、数千の組織に影響を及ぼすと考えられる。この脆弱性は、影響を受けるシステムに現実的な重大リスクをもたらす」
さらに脆弱な製品が見つかる見通し
ただし、Log4Shellの長期的な影響を評価するのは容易ではないと、Randoriの研究者は記している。一方で、短期的な影響はすでに現れるだろう。
「Log4j 2ライブラリは、企業向けJavaソフトウェアで非常によく使われている。この導入方法のため、影響を定量化するのは難しい。HeartbleedやShellshockなど、その他の著名な脆弱性と同様、今後数週間で脆弱な製品がさらに増えていくと考えている。悪用が容易で適用範囲も広いため、ランサムウェア攻撃者は直ちにこの脆弱性の悪用を始めると予想している」
サイバーセキュリティベンダーVulcan Cyberの情報セキュリティ部門ディレクター、Dor Dali氏はeSecurity Planetに対し、今年発生した最悪の脆弱性トップ3に入ると述べた。
Dali氏は、「すべての企業組織がJavaを使っていると言っても過言ではなく、Log4jはJava向けの最も人気の高いロギングフレームワークの1つだ。これらを総合すると、緩和策を直ちに講じなければ、この脆弱性は広範囲に及び、大きな影響をもたらす可能性がある。Log4j脆弱性は比較的容易に悪用でき、すでに悪意ある攻撃者が世界最大級の企業の一部を標的に攻撃キャンペーンを実施していることを裏付ける報告も確認されている」と語った。
関連記事:最適なリスク管理ソフトウェア