

















Einige Anbieter von Tools zur Schwachstellenanalyse erkennen die zentrale Rolle, die Managed-Service-Provider (MSPs) und Managed-Security-Service-Provider (MSSPs) für die zahlreichen Unternehmen mit begrenzten IT-Ressourcen spielen. Diese Anbieter pflegen aktiv Beziehungen zu Dienstleistern, Wiederverkäufern und anderen Partnern – durch Marketingunterstützung, mandantenfähige Funktionen, Empfehlungsrabatte und mehr.
Die folgenden Tools bieten leistungsstarke Optionen für die Schwachstellenanalyse und weitere Funktionen und sind zudem speziell auf Dienstleister zugeschnitten:
| Bereitstellungsoptionen | Cloud-basiert | On-Premises | Appliance | Serviceoption |
|---|---|---|---|---|
| Carson & SAINT | Ja | Linux oder Windows | Ja | Ja |
| RapidFire VulScan | Virtuelle Appliance für Hyper-V oder VMware | Virtuelle Appliance für Hyper-V oder VMware | Nicht zutreffend | Nicht zutreffend |
| Solarwinds Network Configuration Manager | Virtuelle Appliance, Windows Server 2012+, AWS- oder Azure Marketplace | Windows Server 2012+ | Nicht zutreffend | Nicht zutreffend |
| Syxsense Security Scanner | SaaS-Plattform | Nicht zutreffend | Nicht zutreffend | Nicht zutreffend |
Carson & SAINT
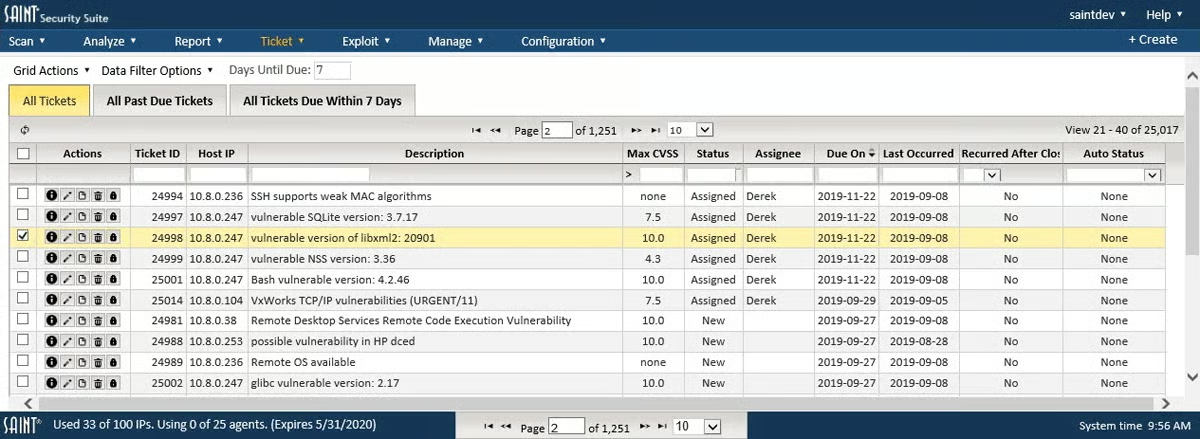
Das in den 1990er-Jahren als kostenloses UNIX-Tool entwickelte SAINT-Tool hat sich zu einer umfangreichen Sammlung von Konfigurationen und Funktionen für Schwachstellenmanagement, Incident Response, Compliance-Berichte und Penetrationstests entwickelt.
Wichtige Funktionen
- Auf MSPs und MSSPs zugeschnittene Lösungen für Dienstleister
- Optionen für einzelne oder mehrere Benutzer
- Skalierbare Optionen für verteilte Scanner und sichere Tunnelverbindungen
- Integrierte AWS-Schwachstellenanalyse
- Findet, priorisiert und verwaltet Schwachstellen
- Analysiert Netzwerkgeräte und Cloud-Infrastruktur
- Bietet APIs für benutzerdefinierte Integrationen; vorhandene Integrationen für Continuum GRC, Splunk und weitere Systeme
- Ebenfalls verfügbar als
- eine rackmontierbare oder als Set-Top-Box ausgeführte Appliance (SAINTbox) für eine schnelle Bereitstellung
- eine Cloud-basierte Lösung (SAINTcloud), direkt oder über AWS
- ein Beratungsservice
Vorteile
- Zahlreiche Funktionen: Asset-Management, Konfigurationsüberwachung, Compliance-Berichte, Ticketing für die Incident Response, Schwachstellenanalyse, Penetrationstests und Social Engineering
- Mehrere Konfigurationen für unterschiedliche Anforderungen (Cloud-basiert, On-Premises, Appliance)
- Analysiert Schwachstellen, Fehlkonfigurationen und die Gefährdung durch Malware
- Integrierte Prüfung von Schwachstellen und Fehlkonfigurationen mit Penetrationstests
- Kunden berichten von kontinuierlichen Aktualisierungen zur Verbesserung der Scan- und Bewertungsfunktionen
Nachteile
- Einige Kunden beklagen eine übermäßige Zahl falsch positiver Ergebnisse
- Kein spezialisiertes Tool. Wenn nur Schwachstellenanalysen benötigt werden, verkomplizieren die anderen Funktionen den Prozess unnötig und die Lösung wirkt überladen
Preise
Carson & SAINT veröffentlicht auf seiner Website keine Preise, bietet aber ein Formular an, über das Preisinformationen angefordert und kostenlose Testversionen registriert werden können. Kunden weisen online auf Jahreslizenzen ab 1.500 US-Dollar/Jahr/Nutzer hin; der AWS Marketplace enthält einen Preisrechner für SAINT auf Basis der Kosten pro Host und Stunde.
RapidFire VulScan
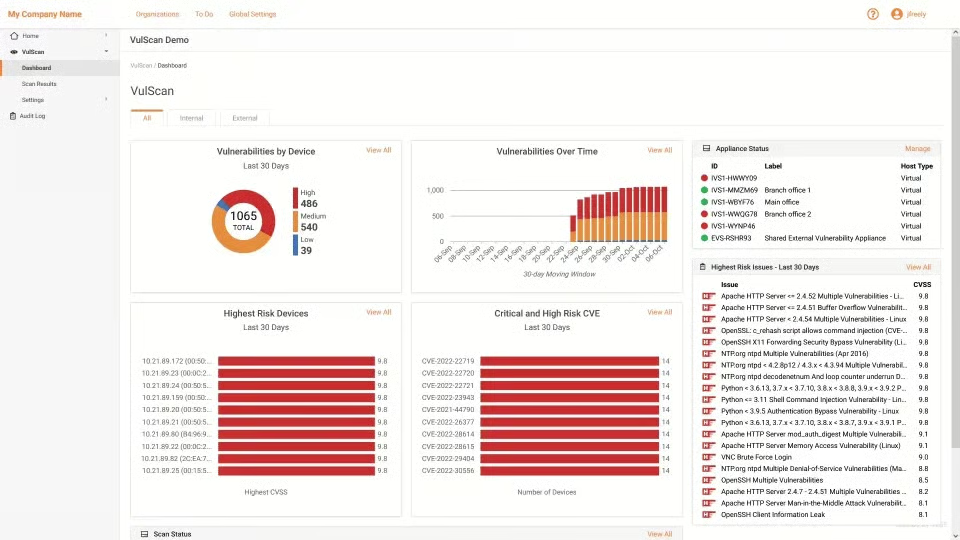
Das VulScan-Produkt von RapidFire Tools führt interne und externe Netzwerk-Schwachstellenanalysen durch. Das Tool lässt sich mit Network Detective Pro und Cyber Hawk kombinieren, damit MSPs und MSSPs ein breites Spektrum an IT- und Sicherheitsdiensten anbieten können.
Wichtige Funktionen
- Interne Schwachstellenanalysen automatisieren
- Mehrere Scanner können unabhängig voneinander geplant werden, während die Ergebnisse in einem Dashboard zusammengeführt werden
- Unterstützt mehrere Kunden mit konsolidierten und individuellen Dashboards und Berichten
- Erstellt automatisch Servicetickets für entdeckte Probleme und Schwachstellen
- Mandantenfähige Dashboards
- Automatisierte E-Mail-Benachrichtigungen, gefiltert nach gewünschten IP-Bereichen oder Schweregrad
- Verwenden Sie benutzerdefinierte Scans für spezielle Anforderungen oder richten Sie den Scanner schnell ein und nutzen Sie voreingestellte Scans für „geringe Auswirkungen“, „Standard“ und „umfassend“
- Gründlichere Analysen lassen sich über authentifizierte oder zugangsdatenbasierte Scans von internen Endpunkten aktivieren
Vorteile
- Externe und interne Schwachstellen-Scanner ermöglichen es MSPs und MSSPs, Dienste für Schwachstellenmanagement und -behebung anzubieten
- Der markenfähige und anpassbare Berichtsgenerator ermöglicht es MSPs und MSSPs, Berichte mit eigenem Branding zu erstellen oder Kunden bei der Erstellung von Compliance-Berichten mit Kunden-Branding zu unterstützen
- Schulungsressourcen speziell für Dienstleister
- Optionale Workflow-Funktion zur Auslagerung von Warnmeldungen an das RocketCyber-SOC
- White-Label-Marketingmaterialien für Partner
Nachteile
- Die kostenpflichtige Einführung kann für eine effektive Schulung zu kurz sein
- Für die korrekte Einrichtung der virtuellen Appliance sind Fachkenntnisse erforderlich
Preise
RapidFire Tools veröffentlicht keine Preise, sondern bittet interessierte Kunden, ein Formular auszufüllen und ein Angebot anzufordern. Kunden haben Preise von etwa 500 US-Dollar pro Scanner bei einer mehrjährigen Vertragsbindung genannt.
Solarwinds Network Configuration Manager
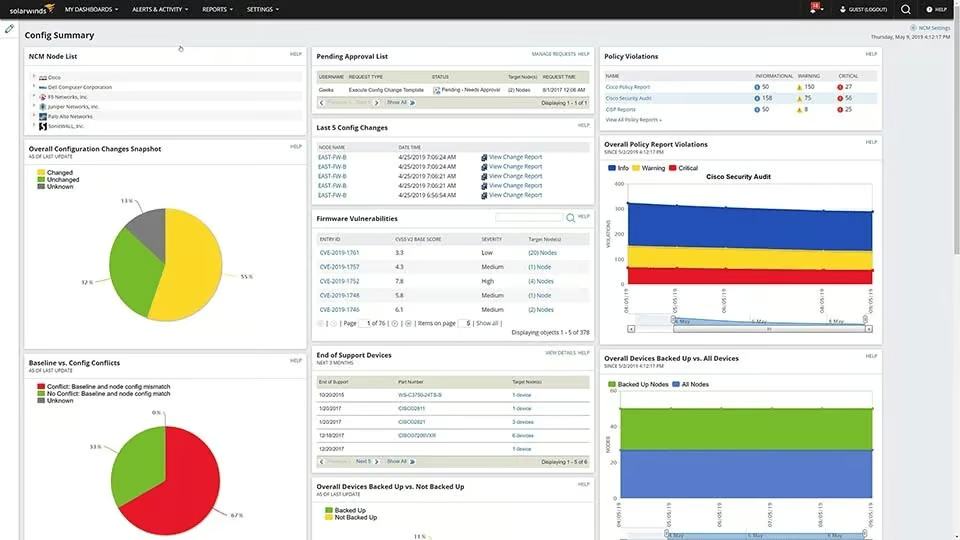
Der Network Configuration Manager von Solarwinds bietet ein Lösungspaket für Netzwerk-Compliance, Netzwerkautomatisierung, die Sicherung von Netzwerkkonfigurationen und die Schwachstellenbewertung. Das Tool lässt sich außerdem in eine ganze Reihe weiterer Solarwinds-Produkte integrieren und ermöglicht so ein breites Spektrum an Funktionen zur Verwaltung, Überwachung und zum Schutz von Netzwerken, Systemen, Datenbanken und Anwendungen.
Wichtige Funktionen
- Analysiert Netzwerkgeräte auf gemeldete Common Vulnerabilities and Exposures (CVEs)
- Verhindert unbefugte Änderungen an Netzwerkkonfigurationen
- Überprüft Netzwerkrouter und -switches auf Compliance
- Konfigurationsänderungen erstellen und testen, um sie auf Zielgeräten auszuführen, Konfigurationsaktualisierungen zu beschleunigen, Fehler zu beseitigen und die Konsistenz zu verbessern
Vorteile
- Unterstützt durch das Solarwinds-Partnerprogramm
- Teil einer deutlich größeren Toolfamilie
- Partner Marketingunterstützung
Nachteile
- Etwas überladen für diejenigen, die nur einen Schwachstellen-Scanner benötigen
- Kann eine höhere Zahl falsch positiver Ergebnisse melden
- Möglicherweise nicht für komplexe IT-Umgebungen mit Cloud-, IoT-, OT- und virtuellen Ressourcen geeignet
Preise
Eine Lizenz für den Network Configuration Manager von Solarwinds beginnt bei 1.738 US-Dollar mit Optionen für Abonnements und unbefristete Lizenzen. Unbefristete Lizenzen umfassen ein Jahr lang Support und Aktualisierungen, funktionieren aber auch nach Ablauf dieses Jahres weiter. Abonnements kosten deutlich weniger, funktionieren jedoch nicht mehr, sobald das Abonnement abläuft.
Syxsense Security Scanner
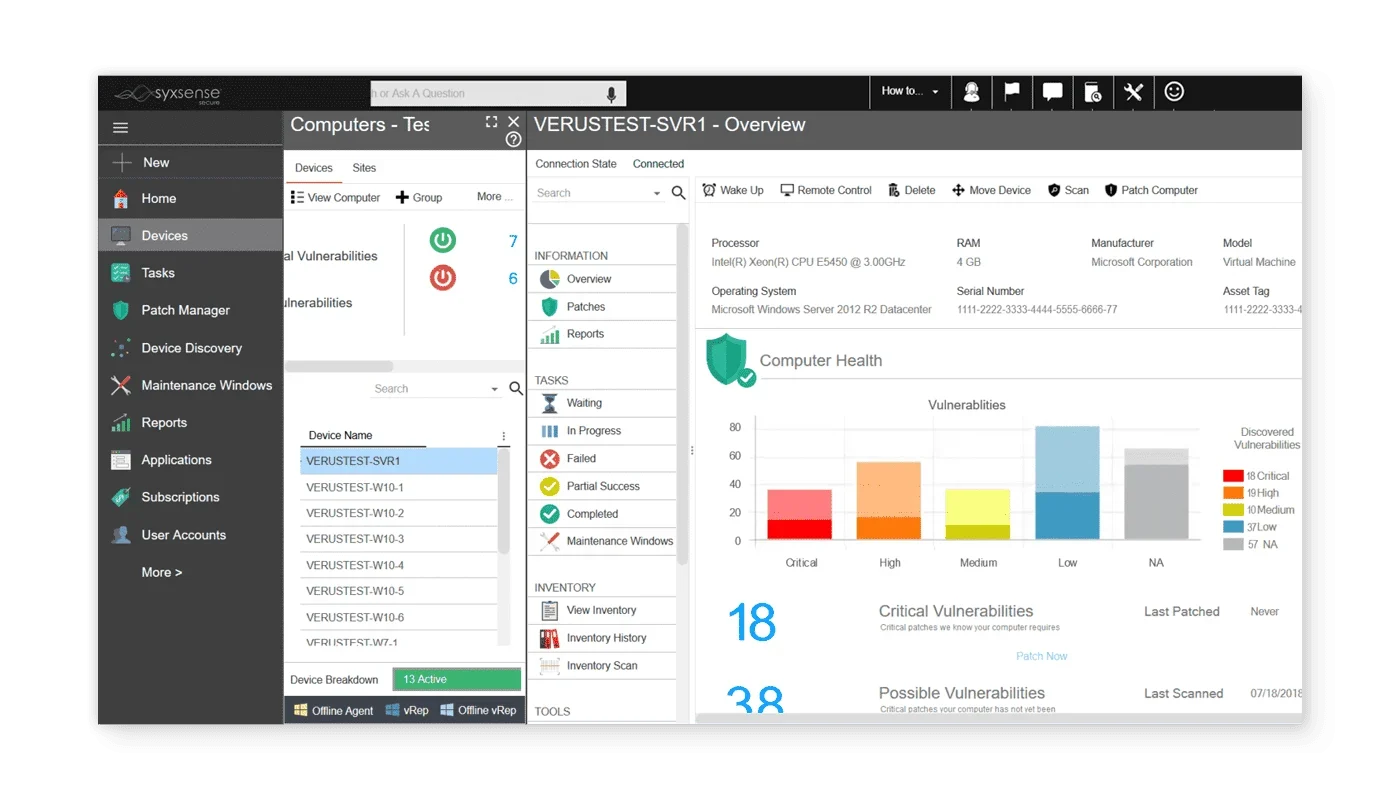
Der cloudbasierte Sicherheitsscanner von Syxsense erkennt Endpunkte in Echtzeit, wenn sie über ein überwachtes Netzwerk kommunizieren. Syxsense bietet auf MSPs und MSSPs zugeschnittene Funktionen zur Förderung des Partnerwachstums, darunter keine Programmgebühren, kostenlose Schulungen, kostenloses Onboarding, dedizierte Channel-Teams, eine Online-Deal-Registrierung, Marketingmaterialien, gemeinsame Marketingunterstützung und Optionen für die monatliche Abrechnung.
Wichtige Funktionen
- Mandantenfähige Funktionen zur Überwachung und Verwaltung von Schwachstellen in bestimmten Kundenumgebungen
- Dashboard mit einer Ansicht für alle Kunden oder für einen bestimmten Kunden
- Echtzeit-Geräteerkennung
- Automatisiertes Patchmanagement
- Inventarverlauf und Auditprotokolle
- Umfassende Erkennung von Fehlkonfigurationen, offenen Schwachstellen, offenen Ports, dem Status von Antivirenprogrammen, deaktivierten Firewalls usw.
- Betriebssystemunabhängig; erfasst Windows-, macOS-, iOS-, Linux- und Android-Geräte
- 10 % Empfehlungsprovision oder Optionen für die direkte Abrechnung
- Integration in andere Syxsense-Produkte für erweitertes Systemmanagement, Patchen und Endpunktschutz
Vorteile
- Agentenlos
- Cloud-basiert und schnell einzurichten
- Einfach zu bedienen
- Umfasst außerdem Konfigurationsmanagement, Bedrohungswarnungen, Fernsteuerung, Neustartmanagement und Compliance-Berichte
Nachteile
- Kann keine Geräte scannen, die vom Internet abgeschottet sind oder sich ausschließlich On-Premises befinden
- Einige Nutzer beklagen Probleme mit eingefrorenen Fernzugriffssitzungen
- Primär eine Lösung für das Patchmanagement; die anderen Funktionen bieten nicht dieselben Leistungsfähigkeiten
- Unterstützt nicht alle Betriebssystem-Schwachstellen gleichermaßen; Linux und Apple werden weniger gut unterstützt
Preise
Syxsense veröffentlicht keine Preise, bietet aber Angebote an. Schwachstellenscans und Schwachstellenmanagement werden mit dem Produkt Syxsense Secure verfügbar. Zukünftige Funktionen wie die Behebung von Schwachstellen, Verwaltung mobiler Geräte (MDM) und SIEM-Datenexporte können durch ein Upgrade auf Syxsense Enterprise genutzt werden.
Kriterien für die Auswahl von Tools zur Schwachstellenanalyse für MSPs und MSSPs
Jede Organisation muss Schwachstellenanalysen durchführen, doch vielen fehlen die internen Ressourcen, um Tools für Schwachstellenanalysen zu installieren, zu konfigurieren und zu warten – ganz zu schweigen von der Durchführung der Analysen und der anschließenden Bearbeitung ihrer Ergebnisse. Für diesen Artikel haben wir uns auf Schwachstellen-Scanner konzentriert, die ein Angebot für MSPs und MSSPs in den Mittelpunkt stellen. Auch Mandantenfähigkeit wurde als Kriterium für die Aufnahme in diese Liste berücksichtigt.
Wir haben sehr leistungsfähige Tools zur Schwachstellenanalyse ausgeschlossen, etwa Open-Source-Tools und Anbieter, die ihre MSP-/MSSP-Programme möglicherweise weniger stark bewerben. Beispiele:
- Invicti: Auf Unternehmenskunden ausgerichteter Anwendungsscanner
- Fortra Digital Defense: Dienstleister mit auf Unternehmen ausgerichteten Tools
- nmap: Beliebtes Open-Source-Tool
- Manage Engine: Auf KMU ausgerichtetes Tool
- OpenVAS: Beliebtes Open-Source-Tool
- Qualys: Auf Unternehmen ausgerichtetes Tool
- Tenable: Auf Unternehmen ausgerichtetes Tool
Einige Anbieter wie ConnectSecure und In-SOC bieten Lösungen für das Schwachstellenmanagement an, die über das Scannen hinausgehen. Für diesen Artikel haben wir uns jedoch strikt auf Tools zur Schwachstellenanalyse konzentriert. Dienste wie Hacker Target oder Hosted Scan bieten Schwachstellenanalysen als Dienstleistung an und nutzen dafür Open-Source-Tools. Auch diese Lösungen wurden ausgeschlossen, da es sich nicht um Tools handelt.
Fazit: Tools zur Schwachstellenanalyse für MSPs und MSSPs
Managed-Service-Provider fördern die Kundenzufriedenheit und Sicherheit durch Schwachstellenanalysen. Ein MSP oder MSSP, der Probleme erkennt, bevor ein Angreifer sie ausnutzen kann, spart durch die Vermeidung eines Sicherheitsvorfalls für den Kunden möglicherweise ein Vermögen an künftigen Kosten.
Die Verwaltung nicht patchbarer Schwachstellen eröffnet MSPs und MSSPs Möglichkeiten zur Umsatzgenerierung – durch IT-Architekturentwürfe, zusätzliche Tools sowie Dienste zur Überwachung oder Kontrolle nicht patchbarer Schwachstellen. Um profitable und stabile Implementierungen sicherzustellen, sollten MSPs und MSSPs jedoch Tools mit auf Dienstleister zugeschnittenen Funktionen, Marketingprogrammen und Support auswählen.
Weitere Informationen zu Optionen für Schwachstellenanalysen finden Sie unter:
- Was ist Schwachstellenanalyse und wie funktioniert sie?
- Die besten Tools für Schwachstellen-Scanner
- 12 Top-Tools für das Schwachstellenmanagement 2023
- Die 10 besten Open-Source-Schwachstellen-Scanner 2023
- MSSP werden: Tools, Dienste und Tipps für Managed Security Services
- Penetrationstests vs. Schwachstellentests: Ein wichtiger Unterschied