

















La hausse des attaques par rançongiciel au cours de l’année écoulée a incité les responsables gouvernementaux à renforcer les défenses de cybersécurité, et ces initiatives ont progressé sur plusieurs fronts cette semaine.
Dans une tribune publiée par CNBC, la procureure générale adjointe des États-Unis, Lisa Monaco, a écrit que la menace que représentent les rançongiciels pour la sécurité nationale et la sécurité publique du pays s’accroît et qu’une réponse gouvernementale de grande ampleur est nécessaire pour protéger les États-Unis — notamment les organismes publics, les entreprises privées et les citoyens — contre les attaques.
Monaco a écrit que le département de la Justice (DOJ) fait tout son possible, qu’il s’agisse de contribuer à empêcher les attaques et de saisir les rançons, de poursuivre les cybercriminels ou de fermer les ordinateurs utilisés pour mener les attaques. Elle a également exhorté le Congrès à s’impliquer davantage, notamment « en adoptant une loi afin de créer une norme nationale pour signaler les incidents informatiques présentant un risque important, y compris les rançongiciels et les incidents touchant les infrastructures critiques et leurs chaînes d’approvisionnement ».
Parallèlement, lors de l’Aspen Cyber Summit, Monaco a annoncé deux initiatives visant à obliger les prestataires de l’État à signaler les attaques dont ils ont été victimes et à s’attaquer au rôle des cryptomonnaies dans les campagnes de rançongiciel.
La lutte contre les rançongiciels se mondialise
Ces nouvelles initiatives s’inscrivent dans un effort plus vaste de l’administration Biden et du Congrès pour utiliser le pouvoir de l’État afin de contrer la recrudescence des attaques par rançongiciel, grandes ou petites, qui ont notamment visé des victimes très en vue comme l’entreprise énergétique Colonial Pipeline, le géant mondial de la transformation de la viande JBS et Kaseya, un fournisseur de services gérés.
Ces mesures suivent plusieurs axes : poursuivre les acteurs malveillants et les groupes qui dirigent les attaques, et obliger les entités privées à communiquer davantage d’informations lorsqu’elles ont été attaquées ou ont payé une rançon. La déclaration des incidents est un élément essentiel, a écrit Monaco.
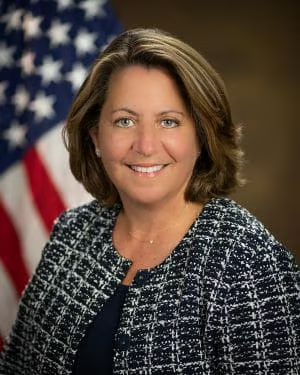
« En l’absence de signalement rapide, des possibilités d’enquête sont perdues, notre capacité à aider d’autres victimes confrontées aux mêmes menaces est diminuée et l’État ne dispose plus d’une vision complète de la menace qui pèse sur notre pays, a-t-elle écrit. L’actuel manque de signalements entrave la capacité de l’État à lutter non seulement contre la menace des rançongiciels, mais contre toutes les activités cybercriminelles. Cela signifie que nous agissons seuls, sans bénéficier d’informations essentielles de la part de nos partenaires du secteur privé, et cela doit changer dès aujourd’hui. »
L’administration Biden s’est exprimée avec fermeté contre la menace des rançongiciels depuis le début de l’année. Tout récemment, le président a appelé ce mois-ci à organiser une conférence réunissant 30 pays pour lutter contre les rançongiciels et les autres cybercrimes, avec l’intention de tenir une réunion virtuelle en octobre. Biden a déjà fait pression sur la Russie pour qu’elle s’attaque aux cyberattaques provenant de son territoire et s’est engagé à limiter les opérations cybernétiques de la Chine.
De nouvelles initiatives du DOJ contre les rançongiciels
Les nouvelles initiatives du DOJ — la création de la National Cryptocurrency Enforcement Team et l’initiative de lutte contre la cyberfraude civile — font suite à d’autres mesures, notamment le lancement de la Ransomware and Digital Extortion Task Force. En juillet, le DOJ et le département de la Sécurité intérieure (DHS) ont lancé le site StopRansomware.gov, qui centralise les ressources de cybersécurité de l’ensemble du gouvernement fédéral.
Par ailleurs, d’autres organismes publics ont également pris des mesures pour lutter contre la menace des rançongiciels. Le secrétaire du DHS, Alejandro Mayorkas, a annoncé que de nouvelles réglementations de la TSA obligeraient les grandes entreprises de transport aérien et ferroviaire à signaler les cyberattaques aux responsables gouvernementaux. Cette obligation est comparable à celle imposée aux exploitants de pipelines après l’attaque contre Colonial, qui avait contraint le principal pipeline de la côte Est à interrompre ses activités pendant plusieurs jours. Selon certaines informations, Mayorkas aurait indiqué que le projet consistait à étendre cette obligation à d’autres entités.
Le Congrès commence également à agir. La commission sénatoriale de la sécurité intérieure a diffusé cette semaine le Cyber Incident Reporting Act, qui obligerait les organisations gérant des infrastructures critiques, comme les hôpitaux et les entreprises pétrolières et gazières, à signaler les cyberattaques et les paiements de rançon dans les 72 heures. Les élus républicains sont parvenus à exempter les PME de cette obligation, qui doit encore être approuvée par les deux chambres du Congrès.
À lire également : Pourriez-vous être la cible d’un rançongiciel ? Voici ce que recherchent les attaquants
Les paiements de rançon dans le viseur
La sénatrice Elizabeth Warren (D-MA) et la représentante Deborah Ross (D-NC) ont également présenté cette semaine le Ransom Disclosure Act, qui accorderait aux organisations 48 heures pour communiquer des informations sur les paiements de rançon — notamment le montant de la rançon versée et le type de devise utilisé — et obligerait le DHS à rendre ces informations publiques. Le projet de loi doit encore être approuvé par le Sénat et la Chambre des représentants avant d’être promulgué par Biden.
Dans une déclaration, Warren a déclaré que le projet de loi était important, car « les attaques par rançongiciel explosent, alors que nous ne disposons pas des données essentielles pour poursuivre les cybercriminels ». Elle a indiqué que le nombre d’attaques par rançongiciel avait augmenté de 62 % dans le monde — et de 158 % en Amérique du Nord — entre 2019 et 2020 et que, l’année dernière, les victimes avaient versé près de 350 millions de dollars de rançon, en citant un chiffre fourni par la société d’analyse de la blockchain Chainalysis.
Le projet de loi de Warren et Ross reconnaît que les appareils de l’Internet des objets (IoT) non sécurisés représentent un risque pour les entreprises de toutes tailles, selon Bud Broomhead, fondateur et PDG du fournisseur de solutions de sécurité pour l’IoT Viakoo.
« De loin, les cibles préférées des pirates sont les appareils IoT, car ils sont partout et faciles à compromettre », a déclaré Broomhead à eSecurity Planet. « Il suffit de demander à Target et à d’autres entreprises dont les appareils IoT ont fourni la surface d’attaque qui a été compromise pour permettre une perturbation et une extorsion par rançongiciel. »
Il faut s’attaquer aux cryptomonnaies
Par ailleurs, les sénateurs Edward Markey, du Massachusetts, et Sheldon Whitehouse, de Rhode Island, ainsi que les représentants Ted Lieu, de Californie, et Jim Langevin, de Rhode Island, ont envoyé une lettre aux départements de la Justice, du Trésor, d’État et de la Sécurité intérieure, les exhortant à intensifier leurs efforts contre les rançongiciels, notamment en s’attaquant au rôle des cryptomonnaies, souvent exigées par les acteurs malveillants comme paiement de rançon. Les élus démocrates, le DOJ et d’autres organismes s’intéressent aux cryptomonnaies, car l’anonymat qu’elles offrent permet plus facilement aux attaquants de rester cachés.
John Bambenek, responsable de la chasse aux menaces chez le fournisseur de cybersécurité Netenrich, a déclaré à eSecurity Planet que s’attaquer aux cryptomonnaies était essentiel pour lutter contre les rançongiciels.
« Sans cryptomonnaies, il n’y aurait pas de rançongiciels, a déclaré Bambenek. Déplacer des fonds à l’échelle nécessaire est tout simplement impossible pour les criminels qui utilisent d’autres méthodes. »
Selon Karl Steinkamp, directeur des produits PCI et de l’assurance qualité chez le cabinet de conseil en cybersécurité Coalfire, la réglementation et les exigences de conformité applicables aux plateformes d’échange de cryptoactifs et aux tiers qui opèrent dans l’univers des cryptomonnaies feront probablement partie de la solution pour protéger les investisseurs particuliers et institutionnels. Toutefois, les législateurs doivent s’assurer qu’ils savent de quoi ils parlent.
« Ces initiatives doivent être mûrement réfléchies et menées avec soin afin de ne pas étouffer l’innovation », a déclaré Steinkamp à eSecurity Planet. « Les responsables politiques ne devraient pas inclure de dispositions dans les textes de loi sans comprendre parfaitement le fonctionnement des technologies et leurs conséquences en aval. »
Kevin Dunne, président du fournisseur de cybersécurité Pathlock, a déclaré à eSecurity Planet que deux domaines appelaient une collaboration entre l’État et le secteur privé. Le premier concerne la prévention : il s’agit notamment de travailler avec des plateformes — comme les fournisseurs d’hébergement cloud, les entreprises de réseaux et les plateformes d’échange de cryptomonnaies — susceptibles de faciliter les attaques, et de recueillir des informations lors de la création des comptes sur ces plateformes afin de « fournir les informations nécessaires à l’analyse forensique pour retrouver les données et les fonds volés lorsque les attaques se produiront inévitablement ».
L’autre domaine de collaboration concerne la réponse aux incidents, ce qui implique de travailler avec les victimes et les plateformes pour recueillir les informations permettant d’identifier et de poursuivre les acteurs malveillants.
« S’assurer que ces attaques comportent un semblant de risque réel est essentiel pour les dissuader avant même qu’elles ne se produisent », a déclaré Dunne.
À lire également sur la protection contre les rançongiciels et la récupération :