

















Une fois qu’une organisation a été piratée, l’écrasante majorité de ses actifs critiques ne sont plus qu’à quelques techniques d’attaque d’une compromission, selon une nouvelle étude.
Le rapport du fournisseur de simulation de brèches et d’attaques (BAS) XM Cyber relève que 63 % des actifs critiques ne sont séparés de la brèche initiale parvenue à la compromission que par un seul « saut » ; 81 % des actifs critiques ne sont qu’à deux techniques d’attaque ou moins de la catastrophe ; et 94 % des actifs critiques peuvent être compromis en quatre mouvements ou moins par un pirate après le vecteur d’attaque initial.
Pour ce rapport, l’équipe XM Research a utilisé la plateforme Attack Path Management de l’entreprise afin d’examiner une année de données et près de 2 millions d’« entités » – un point de terminaison, fichier, dossier ou ressource cloud qu’un pirate peut utiliser dans un chemin d’attaque en progressant vers des ressources critiques.
Les autres principales conclusions sont les suivantes :
- 73 % des principales techniques d’attaque impliquent des identifiants mal gérés ou volés.
- En moyenne, 75 % des actifs critiques d’une organisation peuvent être compromis dans leur état de sécurité actuel.
- 78 % des entreprises sont exposées à une compromission chaque fois qu’une nouvelle technique d’exécution de code à distance (RCE) est découverte – pas plus tard qu’hier, une vulnérabilité zero-day RCE a été révélée dans le framework Java Spring (CVE-2022-22963) – et la combinaison de techniques RCE et cloud pourrait compromettre 90 % des organisations.
- 95 % des utilisateurs d’une organisation disposent de clés d’accès à long terme qui peuvent être exposées.
- Les principaux vecteurs d’attaque dans le cloud sont les mauvaises configurations et des droits d’accès trop permissifs.
« Il ne suffit pas de surveiller les menaces et les alertes, indique le rapport. Il faut comprendre le contexte de ces vulnérabilités au sein de votre environnement et les chemins d’attaque qu’elles offrent à un attaquant cherchant à s’introduire dans vos actifs critiques. »
Les outils de simulation de brèches et d’attaques peuvent aider en simulant des attaques pour trouver ces vulnérabilités et ces chemins d’attaque, puis prioriser les correctifs, à la manière d’un outil de pentest continu et automatisé. XM Cyber affirme aller plus loin que les autres outils BAS en « vérifiant tout » plutôt qu’une seule étape.
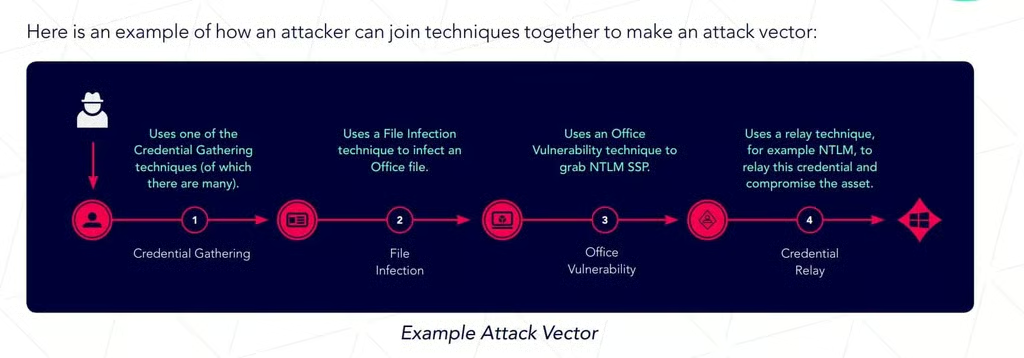
Les techniques et les vecteurs d’attaque peuvent être combinés de différentes manières, relève XM Cyber, ce qui donne lieu à de nombreuses combinaisons possibles. Voici l’une des combinaisons possibles présentées dans le rapport :
Voir les meilleures solutions de simulation de brèches et d’attaques
Les identifiants sont le « talon d’Achille du cloud »
Les configurations d’accès au cloud sont complexes, note le rapport, et il peut être plus facile de prendre des raccourcis, comme définir les autorisations pour un groupe entier, ce qui entraîne des droits d’accès trop permissifs. Les principales techniques d’attaque combinaient des vulnérabilités, des mauvaises configurations et des identifiants mal gérés ou volés :
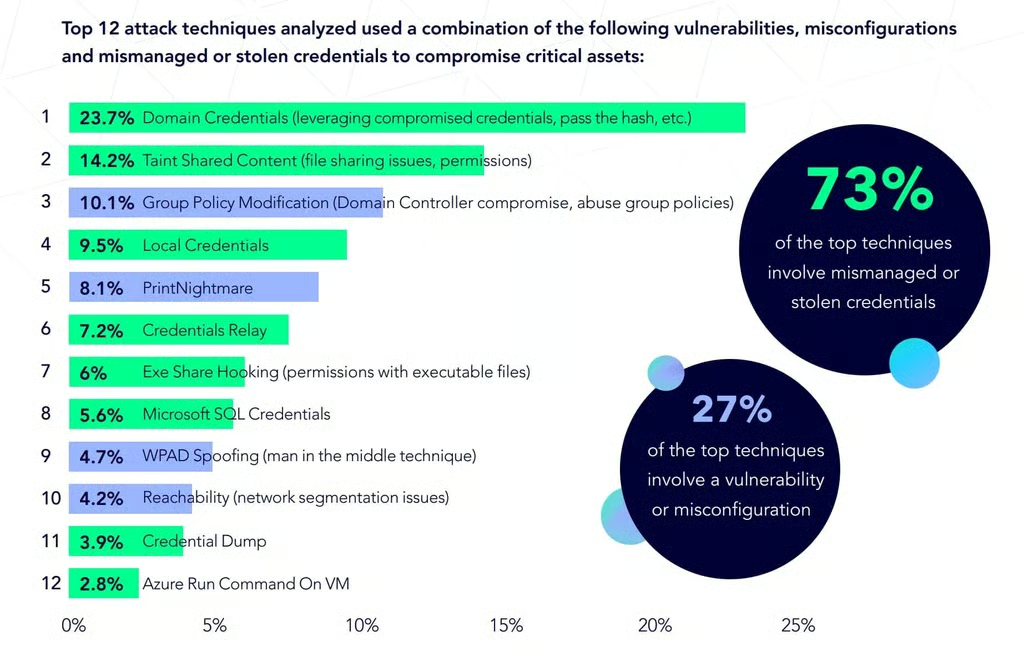
Avec de solides programmes de gestion des correctifs et des fonctionnalités de sécurité du système d’exploitation comme l’authentification des utilisateurs, « nous pouvons empêcher de nombreux vecteurs d’attaque qui exploitent les différents problèmes liés aux identifiants », note le rapport, avant de mettre en garde : « croire que l’application de correctifs aux CVE suffira à tout régler et empêchera les mouvements latéraux est une idée fausse. Les recherches montrent que près de 30 % des techniques d’un attaquant exploitent les mauvaises configurations et les identifiants pour compromettre et pirater l’organisation. »
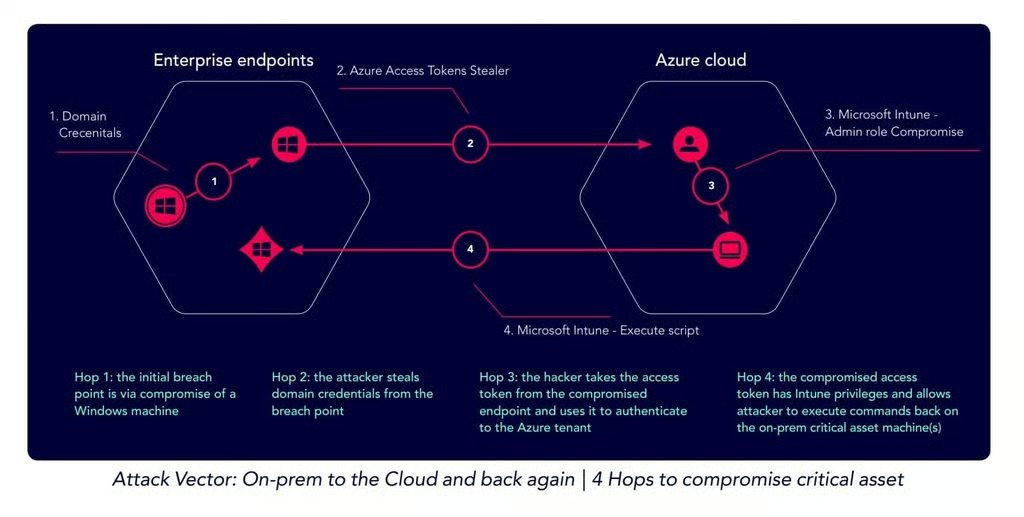
Les clouds hybrides exposent 28 % des organisations à une attaque multiplateforme, d’où la nécessité de disposer de solutions de sécurité qui protègent les actifs critiques quel que soit leur emplacement. Les chercheurs ont donné l’exemple d’un poste de travail sur site comme point de départ d’une compromission d’Active Directory via Azure :
Réduire les menaces
Des solutions comme XM Cyber peuvent aider les organisations à réduire les menaces de 80 % en déterminant où interrompre les chemins d’attaque, indique le rapport.
« Les organisations modernes investissent dans un nombre croissant de plateformes, d’applications et d’autres outils technologiques pour accélérer leur activité, mais elles ne réalisent que trop souvent que l’interconnexion entre toutes ces technologies représente un risque important », a déclaré Zur Ulianitzky, Head of Research chez XM Cyber. « Lorsque des équipes cloisonnées sont responsables de différents composants de la sécurité du réseau, personne n’en perçoit la vue d’ensemble. Une équipe peut ignorer un risque apparemment mineur sans comprendre que, dans la vision globale, il constitue une étape vers un chemin d’attaque caché menant à un actif critique. Pour suivre le rythme des exigences technologiques et commerciales actuelles, la remédiation des chemins d’attaque doit être une priorité. »
Le rapport de XM Cyber est disponible ici.
À lire ensuite : Les meilleurs outils de gestion des vulnérabilités