

















Sobald ein Unternehmen kompromittiert wurde, ist die überwältigende Mehrheit der kritischen Ressourcen laut einer neuen Studie nur wenige Angriffstechniken davon entfernt, ebenfalls kompromittiert zu werden.
Der Bericht des Anbieters für Breach-and-Attack-Simulation (BAS) XM Cyber stellte fest, dass 63 % der kritischen Ressourcen nur einen einzigen „Sprung“ vom ersten Einbruch bis zur Kompromittierung entfernt sind; 81 % der kritischen Ressourcen sind höchstens zwei Angriffstechniken von einer Katastrophe entfernt; und 94 % der kritischen Ressourcen können von einem Angreifer nach dem ersten Angriffsvektor in höchstens vier Schritten kompromittiert werden.
Für den Bericht nutzte das XM-Research-Team die Attack-Path-Management-Plattform des Unternehmens, um Daten aus einem Jahr und nahezu 2 Millionen „Entitäten“ zu untersuchen – ein Endgerät, eine Datei, ein Ordner oder eine Cloud-Ressource, die ein Hacker in einem Angriffspfad auf dem Weg zu kritischen Ressourcen nutzen kann.
Zu den wichtigsten Ergebnissen gehören:
- 73 % der wichtigsten Angriffstechniken beinhalten falsch verwaltete oder gestohlene Zugangsdaten.
- Im Durchschnitt können 75 % der kritischen Ressourcen eines Unternehmens im aktuellen Sicherheitszustand kompromittiert werden.
- 78 % der Unternehmen sind jedes Mal einer Kompromittierung ausgesetzt, wenn eine neue Remote-Code-Execution-Technik (RCE) entdeckt wird – erst gestern wurde eine Zero-Day-RCE-Schwachstelle im Spring Java Framework (CVE-2022-22963) bekannt gegeben – und die Kombination von RCE- und Cloud-Techniken könnte 90 % der Unternehmen kompromittieren.
- 95 % der Nutzer von Unternehmen verfügen über langfristige Zugriffsschlüssel, die ihnen zugeordnet sind und offengelegt werden können.
- Die wichtigsten Angriffsvektoren in der Cloud sind Fehlkonfigurationen und zu großzügige Zugriffsrechte.
„Es reicht nicht aus, lediglich Bedrohungen und Warnmeldungen zu überwachen“, heißt es in dem Bericht. „Es geht darum, den Kontext dieser Schwachstellen in Ihrer Umgebung zu verstehen und die Angriffspfade zu kennen, die diese Schwachstellen einem Angreifer bieten, der versucht, Ihre kritischen Ressourcen zu kompromittieren.“
Tools für Breach-and-Attack-Simulation können helfen, indem sie Angriffe simulieren, um diese Schwachstellen und Angriffspfade zu finden und die Behebung zu priorisieren – gewissermaßen ein kontinuierliches, automatisiertes Penetrationstest-Tool. XM Cyber zufolge gehen die Tools weiter als andere BAS-Tools, da sie „alles überprüfen“ und nicht nur einen einzelnen Schritt.
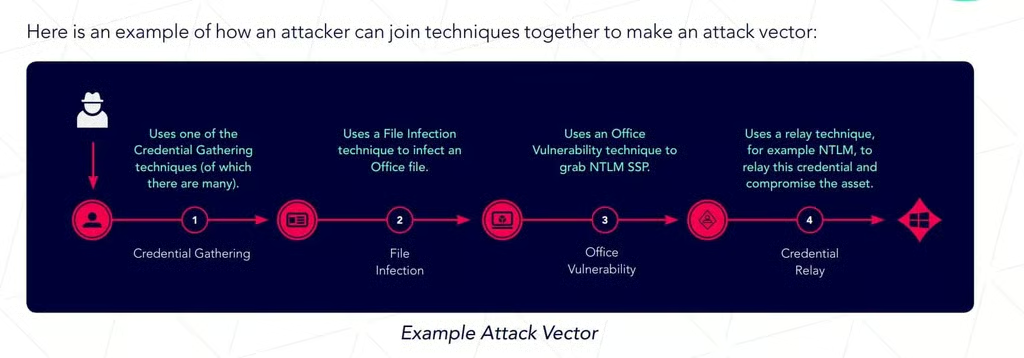
Angriffstechniken und -vektoren können auf unterschiedliche Weise kombiniert werden, stellte XM Cyber fest, was zu zahlreichen möglichen Kombinationen führt. Im Bericht wird folgende mögliche Kombination genannt:
Siehe die Top-Lösungen für Breach-and-Attack-Simulation
Zugangsdaten sind die „Achillesferse der Cloud“
Cloud-Zugriffskonfigurationen sind komplex, so der Bericht, und es kann einfacher sein, Abkürzungen zu nehmen, etwa Berechtigungen für eine ganze Gruppe festzulegen, was zu übermäßig großzügigen Zugriffsrechten führt. Bei den wichtigsten Angriffstechniken kamen Schwachstellen, Fehlkonfigurationen sowie falsch verwaltete oder gestohlene Zugangsdaten in Kombination zum Einsatz:
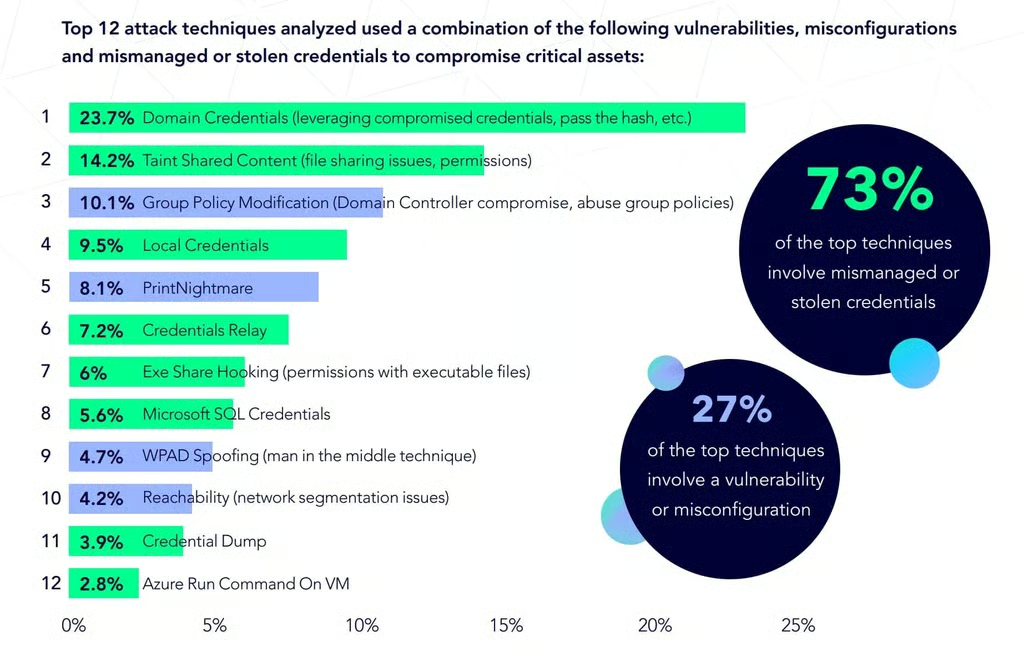
Mit leistungsfähigen Patch-Management-Programmen und Sicherheitsfunktionen des Betriebssystems wie der Benutzerauthentifizierung „können wir viele Angriffsvektoren verhindern, die die verschiedenen Probleme mit Zugangsdaten ausnutzen“, so der Bericht. Er warnte jedoch: „Es ist ein Irrglaube, dass das Patchen von CVEs alles beheben und laterale Bewegungen stoppen wird. Die Untersuchung zeigt, dass fast 30 % der Techniken eines Angreifers Fehlkonfigurationen und Zugangsdaten ausnutzen, um das Unternehmen zu kompromittieren und einzudringen.“
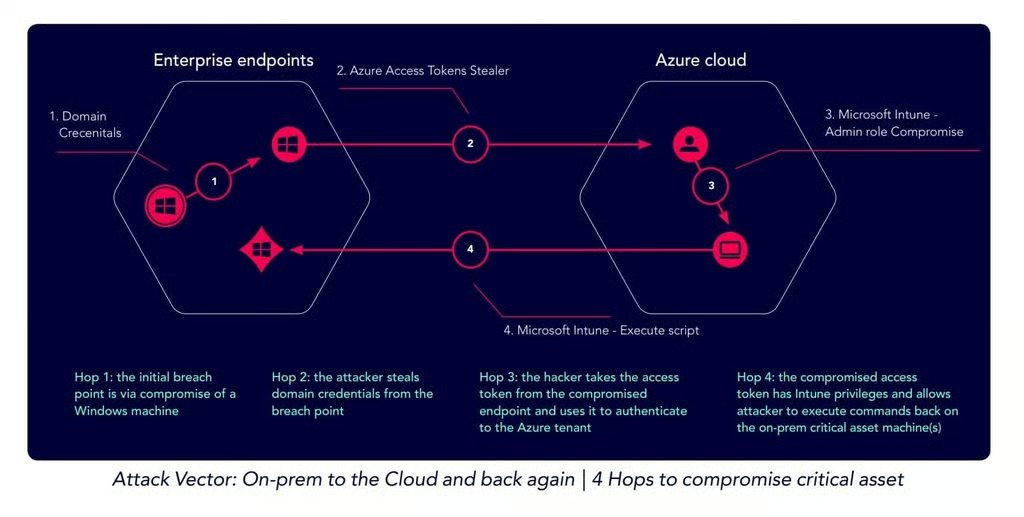
Hybride Clouds machen 28 % aller Unternehmen für einen plattformübergreifenden Angriff verwundbar und schaffen damit einen Bedarf an Sicherheitslösungen, die kritische Ressourcen unabhängig von ihrem Standort schützen. Die Forscher nannten als Beispiel einen lokalen Desktop als Ausgangspunkt für einen Active-Directory-Einbruch über Azure:
Bedrohungen reduzieren
Lösungen wie XM Cyber können Unternehmen laut dem Bericht dabei helfen, Bedrohungen um 80 % zu reduzieren, indem sie wissen, an welcher Stelle Angriffspfade unterbrochen werden müssen.
„Moderne Unternehmen investieren in immer mehr Plattformen, Apps und andere technische Werkzeuge, um ihr Geschäft zu beschleunigen, erkennen jedoch allzu oft nicht, dass die Verbindungen zwischen all diesen Technologien ein erhebliches Risiko darstellen“, erklärte Zur Ulianitzky, Head of Research bei XM Cyber. „Wenn voneinander isolierte Teams für verschiedene Sicherheitskomponenten innerhalb des Netzwerks verantwortlich sind, sieht niemand das Gesamtbild. Ein Team könnte ein scheinbar kleines Risiko ignorieren, ohne zu erkennen, dass es im Gesamtbild ein Sprungbrett in einem verborgenen Angriffspfad zu einer kritischen Ressource ist. Um mit den heutigen technologischen und geschäftlichen Anforderungen Schritt zu halten, muss die Behebung von Angriffspfaden priorisiert werden.“
Der Bericht von XM Cyber ist hier zu finden.
Lesen Sie auch: Die wichtigsten Tools für das Schwachstellenmanagement