

















La gestion des vulnérabilités améliore le niveau de sécurité de l'ensemble des systèmes informatiques en localisant les vulnérabilités, en mettant en œuvre des contrôles de sécurité pour les corriger ou les protéger, puis en testant les correctifs afin de vérifier leur résolution.
La gestion des correctifs est un sous-ensemble de la gestion des vulnérabilités qui s'applique aux fournisseurs tiers et met à jour les systèmes tiers au moyen de correctifs fournis par les fournisseurs.
Malgré la relation étroite entre la gestion des vulnérabilités et celle des correctifs, une certaine confusion règne sur le marché, car certaines stratégies marketing brouillent les définitions et les noms des produits afin de mieux faire correspondre les capacités d'un produit. Cet article présente les différences entre la gestion des correctifs et la gestion des vulnérabilités, ainsi que quelques conseils pour débuter dans ces pratiques essentielles de cybersécurité.
Table des matières :
- Principales différences : gestion des correctifs ou gestion des vulnérabilités
- Qu'est-ce que la gestion des correctifs ?
- Qu'est-ce que la gestion des vulnérabilités ?
- Faut-il utiliser conjointement la gestion des vulnérabilités et celle des correctifs ?
- Comment choisir une solution de gestion des correctifs ou des vulnérabilités
- En résumé : investissez dans la gestion des correctifs et des vulnérabilités
Principales différences : gestion des correctifs ou gestion des vulnérabilités
La gestion des correctifs est un composant d'une bonne gestion des vulnérabilités qui se concentre sur les vulnérabilités connues des systèmes de fournisseurs tiers. Ces systèmes comprennent les systèmes d'exploitation (OS), les micrologiciels (logiciels installés sur le matériel) et les applications.
La gestion des correctifs doit être considérée comme une capacité minimale pour toute organisation, même s'il peut être très difficile de suivre le rythme des correctifs dans les environnements tentaculaires. Même les particuliers et les employés peu techniques comprennent dans une certaine mesure la gestion des correctifs, puisque Microsoft (Windows 10+), Apple (iOS, macOS) et Google (Android, Chrome, etc.) déploient régulièrement des correctifs automatiques.
La gestion des vulnérabilités va au-delà des vulnérabilités connues de tiers et couvre un éventail plus large de problèmes, notamment les installations incorrectes, les erreurs de configuration, les failles de sécurité, l'utilisation de protocoles obsolètes, les problèmes d'architecture et d'autres erreurs. Les technologies obsolètes présentant des vulnérabilités connues relèvent également de la gestion des vulnérabilités et, qu'elles soient officiellement reconnues ou non, les organisations acceptent le risque inhérent à ces technologies vulnérables en continuant à les utiliser.
De nombreuses vulnérabilités, comme celles liées aux technologies obsolètes, ne peuvent pas être corrigées au moyen de correctifs. La gestion des vulnérabilités crée, met en œuvre et maintient plutôt des mesures compensatoires pour protéger les vulnérabilités connues. Les correctifs virtuels sont une forme de mesures compensatoires qui utilisent les fonctionnalités d'un système de prévention des intrusions (IPS) pour isoler les vulnérabilités. D'autres technologies peuvent également être déployées, par exemple en modifiant les règles du pare-feu, en ajoutant une segmentation du réseau et en mettant en place une liste blanche. La gestion des vulnérabilités s'appuie sur des tests périodiques et proactifs pour localiser les nouvelles vulnérabilités et suivre en continu les vulnérabilités plus anciennes.
| Principales différences : gestion des correctifs et des vulnérabilités | ||
|---|---|---|
| Catégorie | Gestion des correctifs | Gestion des vulnérabilités |
| Périmètre | Systèmes d'exploitation, logiciels et micrologiciels de fournisseurs tiers | Tous les systèmes informatiques, configurations, connexions et contrôles de sécurité |
| Fréquence | Généralement mensuelle, en fonction du calendrier de publication des correctifs de Microsoft | Peut être continue, mais devrait être au moins trimestrielle (ou annuelle pour les plus petites organisations) |
| Détection | Principalement par les annonces des fournisseurs | Principalement par des tests et des analyses |
| Correction | Télécharger et appliquer les correctifs créés par les fournisseurs | Élaborer des corrections de configuration, des mesures compensatoires et des couches de sécurité supplémentaires |
| Tenue des registres et rapports | Correctifs appliqués chaque mois, appareils dont les correctifs ont échoué, délai d'application des correctifs | Liste hiérarchisée et à jour des vulnérabilités, état des mesures compensatoires, résultats des analyses de vulnérabilités et des tests d'intrusion |
| Exigée par la conformité ? | Oui | Souvent exigée |
Qu'est-ce que la gestion des correctifs ?
La gestion des correctifs vise à maintenir les équipements informatiques dans un état optimal et à ajouter des fonctionnalités lorsqu'elles sont disponibles, grâce à l'acquisition, aux tests et à l'application de mises à jour logicielles tierces (également appelées correctifs). Elle fournit le processus permettant de hiérarchiser, tester et appliquer les correctifs afin de maintenir les systèmes informatiques dans un état optimal et de réduire au minimum les perturbations des opérations.
Les organisations doivent s'assurer que leur processus de gestion des correctifs couvre l'ensemble de leurs systèmes, et pas seulement les ordinateurs portables et de bureau courants sous Windows et macOS. Plusieurs solutions de gestion des correctifs peuvent être nécessaires pour couvrir les serveurs Linux, les équipements réseau, les logiciels installés et toute une gamme d'appareils dépourvus de système d'exploitation appartenant à l'Internet des objets (IoT), aux technologies médicales (medtech), aux systèmes de contrôle industriel (ICS), aux technologies opérationnelles (OT) ou à l'Internet industriel des objets (IIoT).
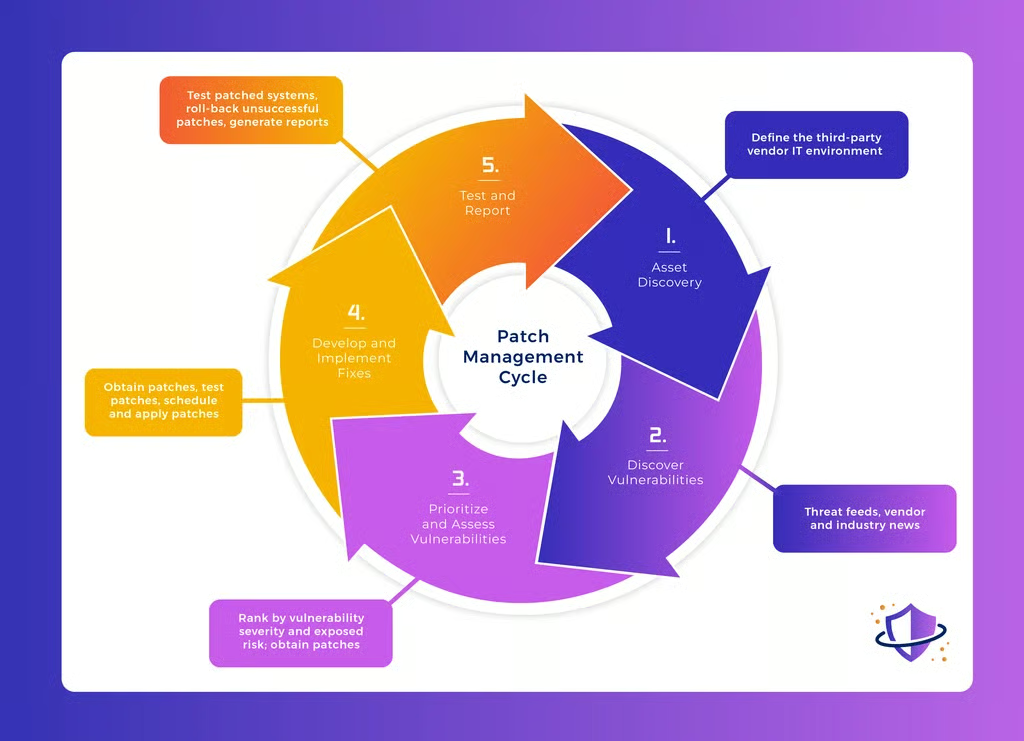
Principales étapes de la gestion des correctifs
- Définir l'environnement informatique au moyen de la découverte des actifs ou de la gestion des actifs informatiques (ITAM) afin de déterminer les terminaux, serveurs, conteneurs, équipements réseau, appareils de l'Internet des objets (IoT), logiciels et autres systèmes à surveiller pour détecter les mises à jour
- Détection des vulnérabilités potentielles et des correctifs disponibles par l'intermédiaire des
- flux de renseignements sur les menaces
- e-mails des fournisseurs
- sites web des fournisseurs
- sites web du secteur
- Hiérarchiser et évaluer les vulnérabilités
- Hiérarchiser les correctifs en fonction de la gravité et du risque pour l'organisation
- Surveiller la disponibilité des correctifs proposés par les fournisseurs pour corriger les vulnérabilités (si aucun correctif n'est disponible, appliquer les processus de gestion des vulnérabilités)
- Élaborer et mettre en œuvre les corrections
- Obtenir les correctifs de mise à jour auprès de sources légitimes et vérifiées
- Tester les correctifs et appliquer les correctifs de test
- Évaluer les perturbations potentielles des opérations et avertir les parties prenantes concernées en cas de perturbations importantes
- Appliquer les correctifs et surveiller les problèmes éventuels
- Tester et établir des rapports
- Tester les systèmes corrigés afin de vérifier la bonne application des correctifs
- Annuler les correctifs en cas de perturbations inacceptables et traiter la vulnérabilité comme impossible à corriger jusqu'à la publication de correctifs plus efficaces
- Générer des rapports à usage interne et à des fins de conformité
Consultez nos guides détaillés sur les étapes, les politiques et les outils de gestion des correctifs :
- Bonnes pratiques et étapes de la gestion des correctifs
- Politique de gestion des correctifs : étapes, avantages et modèle gratuit
- Les meilleurs logiciels et outils de gestion des correctifs en 2023
- 10 des meilleurs fournisseurs de services de gestion des correctifs
Qu'est-ce que la gestion des vulnérabilités ?
À l'instar de la gestion des correctifs, la gestion des vulnérabilités vise à maintenir les équipements informatiques dans un état optimal, mais étend également ce principe à tous les systèmes informatiques, notamment les connexions réseau, les systèmes de contrôle de sécurité et les configurations. La gestion des vulnérabilités nécessite des tests pour vérifier l'état des systèmes informatiques et détecter les erreurs de configuration, les failles de sécurité et autres problèmes inattendus.
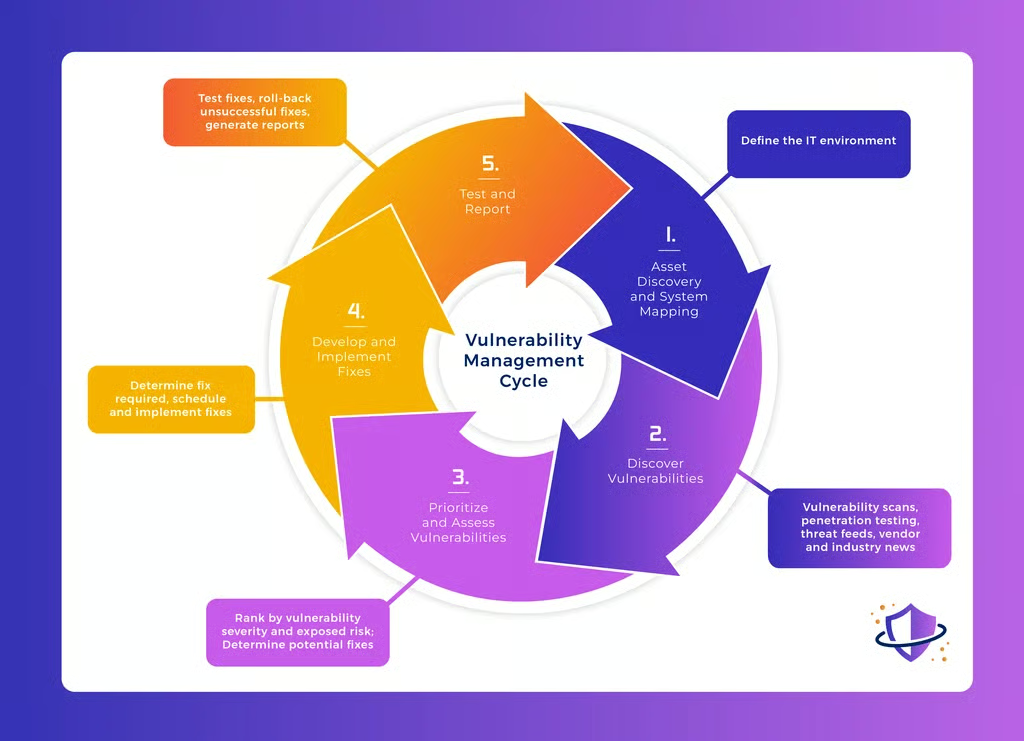
Principales étapes de la gestion des vulnérabilités
- Définir l'environnement informatique au moyen de la
- découverte des actifs afin de déterminer les terminaux, serveurs, conteneurs, équipements réseau, appareils de l'Internet des objets (IoT), logiciels et autres systèmes à tester et à surveiller
- Cartographier et schématiser les connexions réseau, les contrôles de cybersécurité et les autres systèmes à tester et à vérifier
- Détection des vulnérabilités potentielles au moyen de
- tests de vulnérabilité et d'analyse des vulnérabilités (réseaux, terminaux, systèmes cloud, conteneurs, applications, etc.)
- Tests d'intrusion
- flux de renseignements sur les menaces
- e-mails des fournisseurs
- sites web des fournisseurs
- sites web du secteur
- Hiérarchiser et évaluer les vulnérabilités
- Classer les vulnérabilités en fonction de leur gravité et du risque pour l'organisation
- Quelles vulnérabilités disposent de correctifs
- Si aucun correctif n'est disponible, lesquelles peuvent être corrigées au moyen de corrections simples ou complexes
- Si aucun correctif ni aucune correction n'est disponible, quels contrôles compensatoires peuvent être mis en œuvre pour réduire le risque
- Élaborer et mettre en œuvre les corrections
- Déterminer la correction nécessaire, par exemple des correctifs, des corrections de configuration ou des contrôles compensatoires
- Si une correction nécessite une perturbation des opérations, avertir les parties prenantes concernées et planifier une période d'arrêt
- Mettre en œuvre la correction
- Tester et établir des rapports
- Tester les corrections afin de vérifier que les correctifs, les corrections ou les contrôles ont été correctement installés, qu'aucune vulnérabilité involontaire n'a été créée et que la correction fonctionne comme prévu
- Annuler les corrections qui entraînent des perturbations inacceptables des opérations et reprendre leur élaboration pour effectuer une nouvelle tentative
- Générer des rapports à usage interne et à des fins de conformité
Pour en savoir plus sur la gestion des vulnérabilités, consultez :
- Qu'est-ce qu'une évaluation des vulnérabilités ? Types, étapes et avantages
- Tests d'intrusion ou tests de vulnérabilité : une différence importante
- Les 7 étapes du processus d'évaluation des vulnérabilités expliquées
- Les 8 meilleurs outils d'analyse des vulnérabilités en 2023
- Les 12 meilleurs outils de gestion des vulnérabilités en 2023
- La gestion des vulnérabilités en tant que service (VMaaS) : guide ultime
Faut-il utiliser conjointement la gestion des vulnérabilités et celle des correctifs ?
De nombreuses organisations éprouvent des difficultés avec la gestion des correctifs. L'idée d'étendre cette exigence à la gestion des vulnérabilités peut donc être intimidante. Cependant, de nombreuses vulnérabilités peuvent être facilement détectées et corrigées, à condition que l'organisation les identifie avant un attaquant.
L'adoption du modèle « bring your own device » (BYOD) illustre bien la nécessité d'une utilisation conjointe. Prenons deux ordinateurs portables : l'un est un appareil d'entreprise utilisé par un télétravailleur et l'autre, l'ordinateur personnel d'un consultant. Les deux peuvent présenter une vulnérabilité du système d'exploitation activement exploitée, mais l'outil de gestion des correctifs ne corrigera que l'appareil d'entreprise. L'organisation devra utiliser un contrôle compensatoire, tel qu'un contrôle d'accès au réseau (NAC), afin de détecter l'ordinateur portable non corrigé du consultant et de mettre l'appareil en quarantaine jusqu'à l'application du correctif.
Comment choisir une solution de gestion des correctifs ou des vulnérabilités
La gestion des correctifs tend à constituer la mise en œuvre minimale de la gestion des vulnérabilités qu'une équipe informatique puisse déployer tout en étant considérée comme compétente. Cependant, ce n'est pas parce qu'une tâche doit être effectuée que toute la pression et toutes les tâches doivent incomber à une équipe informatique ou de sécurité.
Les outils automatisés de gestion des correctifs permettent à une équipe informatique de confier à l'outil les mises à jour simples et de se concentrer ainsi sur les problèmes éventuels. De nombreuses petites entreprises externalisent à la fois l'application régulière des correctifs et les opérations plus complexes auprès deprestataires de services informatiques gérés (MSP).
Les organisations qui cherchent à renforcer leurs capacités pour y inclure la gestion des vulnérabilités doivent évaluer attentivement les outils et services envisagés. De nombreux outils d'analyse, y compris certains qui se présentent comme des outils de gestion des vulnérabilités, se concentrent principalement sur la détection et la correction des postes de travail et des ordinateurs portables non corrigés. Bien que cet aspect soit essentiel, une bonne solution de gestion des vulnérabilités doit aller plus loin.
La gestion des vulnérabilités doit effectuer des analyses plus complètes des systèmes, détecter les erreurs de configuration, intégrer des tests d'intrusion et recourir à d'autres techniques proactives. Certaines organisations externalisent ces activités auprès de MSP, tandis que d'autres préfèrent faire appel à des prestataires de services de sécurité informatique gérés (MSSP) pour leur gestion des vulnérabilités, afin de bénéficier d'une approche davantage axée sur la sécurité.
Qu'il s'agisse d'externaliser, de sélectionner un outil ou de recourir à des ressources internes, la solution doit répondre aux besoins. Si le prestataire de services ou l'outil ne couvre que les terminaux sous Windows et macOS, l'organisation devra trouver une autre solution pour s'assurer que les serveurs Linux, les routeurs, les appareils IoT et les clusters Kubernetes hébergés dans le cloud seront couverts.
Les organisations doivent connaître l'étendue complète de leurs besoins ainsi que les véritables capacités de leurs outils et services afin de comprendre quelles tâches restent non prises en charge. Un outil d'analyse des vulnérabilités ou de gestion des vulnérabilités incapable de détecter les failles de sécurité, les ports ouverts, les erreurs de configuration et autres problèmes ne relevant pas de l'application de correctifs devra être complété par l'expertise interne ou par des consultants capables de localiser ces problèmes au moyen d'équipes rouges, tests d'intrusion, ainsi que d'analyses des vulnérabilités plus sophistiquées.
En résumé : investissez dans la gestion des correctifs et des vulnérabilités
Les organisations de toutes tailles devraient mettre en œuvre, dès que possible, la solution de gestion des correctifs ou des vulnérabilités la plus robuste que leurs ressources leur permettent de déployer. Les vulnérabilités non détectées ou ignorées finiront par devenir la cible du nombre croissant de cyberattaques. Les outils et services automatisés apportent une aide essentielle et permettent de réaliser des économies en réduisant la charge qui pèse sur les équipes informatiques et de sécurité pour gérer les mises à jour simples et répétitives. Investir davantage dans l'expertise nécessaire pour tester minutieusement les systèmes et créer des solutions pour les vulnérabilités plus complexes et difficiles permettra de réduire les risques, de limiter les pertes liées aux interruptions des opérations et de diminuer les dommages causés par les attaques réussies.