

















Les services de détection et de réponse managées (MDR) sont des plateformes de sécurité gérées en partie ou en totalité par le fournisseur, plutôt que par les équipes de sécurité internes des clients. Les meilleures solutions MDR du marché proposent généralement des fonctionnalités comme la recherche proactive de menaces, la gestion des alertes et l’analyse forensique numérique. Pour vous aider à choisir la meilleure solution MDR pour votre entreprise, nous avons analysé les solutions de grands fournisseurs et réduit la liste à quelques acteurs clés.
Voici les six meilleures solutions de détection et de réponse managées pour les entreprises :
- Rapid7 Managed Threat Complete: Meilleure solution MDR globale
- Sophos MDR: Solution MDR la plus conviviale
- Alert Logic MDR: Meilleure solution pour les besoins avancés de supervision de l’infrastructure
- Mandiant Managed Defense: Meilleure solution pour les intégrations avec Google Cloud et Microsoft
- SentinelOne Vigilance Respond: Meilleure solution pour l’analyse forensique numérique dédiée
- Cybereason Defense Platform: Meilleure solution MDR de niveau entreprise
Comparatif des meilleures solutions MDR
Le tableau suivant présente un aperçu des six meilleures solutions MDR et de la disponibilité de quelques fonctionnalités, ainsi que des essais gratuits.
| Triage des alertes | Analyse des causes profondes | Analyse forensique numérique | Correspondance MITRE | Essai gratuit | |
|---|---|---|---|---|---|
| Rapid7 | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ |
| Sophos | ❌ | ✔️ | ❌ | ✔️ | ✔️ |
| Alert Logic | ✔️ | ❌ | ❌ | ✔️ | ❌ |
| Mandiant | ✔️ | ✔️ | ✔️ | ✔️ | ❌ |
| SentinelOne | ✔️ | ✔️ | ✔️ | ❌ | ❌ |
| Cybereason | ✔️ | ✔️ | ➕ | ✔️ | ❌ |
✔️= oui ; ❌=non disponible ; ➕=module complémentaire
Même si différents fournisseurs ont obtenu de bons résultats dans certaines catégories, j’ai constaté que Rapid7 Managed Threat Complete est la meilleure option globale pour les entreprises à la recherche d’une solution MDR complète. Poursuivez votre lecture pour découvrir les résultats de chacun en matière de tarifs et de fonctionnalités, ou descendez pour voir comment j’ai évalué les produits.
Rapid7 Managed Threat Complete – meilleure solution MDR globale
Pros
- Plateforme de sécurité complète
- Nombreuses intégrations tierces disponibles
- Conservation des données de journalisation pendant 13 mois
Cons
- Le support recueille des avis mitigés
- Manque de transparence sur les tarifs
- Documentation limitée
Note globale : 4,1/5
- Offres principales : 4.8/5
- Fonctionnalités d’ergonomie : 3.8/5
- Support client : 4.5/5
- Fonctionnalités supplémentaires : 3.8/5
- Tarifs : 3.2/5
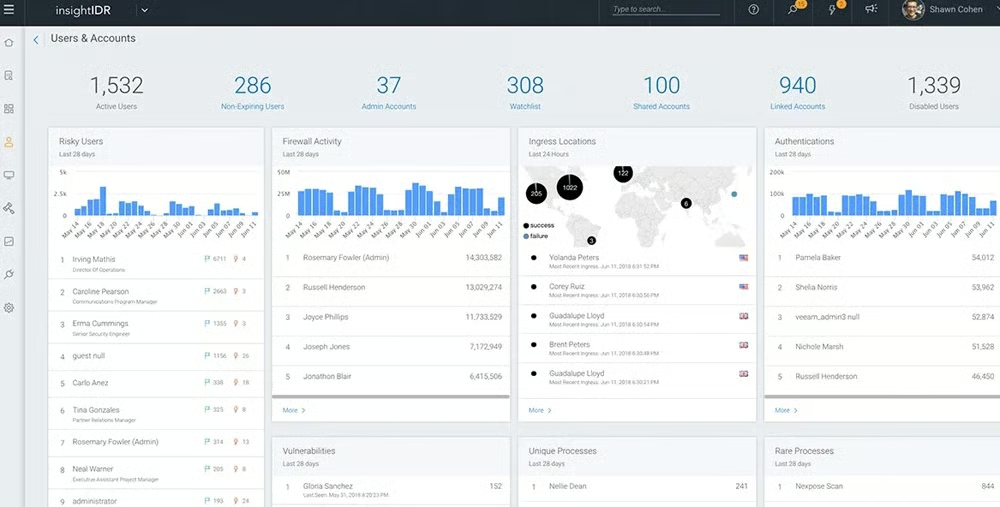
Rapid7 est un fournisseur MDR reconnu qui propose la réponse aux incidents, la gestion des vulnérabilités et la détection et réponse étendues sur sa plateforme Managed Threat Complete. Ses fonctionnalités comprennent l’analyse forensique numérique et la réponse aux incidents, avec des conseils de l’équipe d’experts de Rapid7 pour éliminer les menaces. Les utilisateurs bénéficient d’un accès aux plateformes XDR et VM et peuvent mener leurs propres investigations. Rapid7 est à envisager si vous souhaitez regrouper plusieurs solutions de sécurité au sein d’une même suite.
Tarifs
- Demander un devis : Tarification personnalisée disponible
- Essai gratuit : 30 jours pour InsightIDR, qui intègre des fonctionnalités de la solution MDR
- Démo gratuite : Contactez-nous pour planifier une démonstration
Fonctionnalités clés
- Évaluations de la posture de sécurité : Rapid7 évalue la posture de sécurité actuelle de votre entreprise après le déploiement de l’agent Insight sur 80 % de vos terminaux.
- Accès à la plateforme : Les clients peuvent utiliser la plateforme XDR et de gestion des vulnérabilités pour mener eux-mêmes des investigations et voir ce que font les analystes de Rapid7.
- Mise en quarantaine des actifs : Les utilisateurs peuvent isoler les actifs jusqu’à la résolution d’une investigation dans InsightIDR, qui intègre des fonctionnalités de la solution MDR.
- Investigations forensiques : Rapid7 fournit aux clients des rapports d’incident accompagnés de suggestions de remédiation, afin qu’ils comprennent la situation et puissent résoudre les problèmes si nécessaire.
Capture d’écran
Alternatives
Bien que Rapid7 soit une solution extrêmement performante, elle peut être trop complexe ou trop coûteuse pour certains utilisateurs. Si vous recherchez une solution MDR plus directe et plus simple, envisagez Sophos.
Sophos MDR – meilleure solution MDR conviviale pour les entreprises
Pros
- Plusieurs canaux de support disponibles
- Calculateur de tarifs disponible
- Essai gratuit d’un mois pour le produit XDR
Cons
- Fonctionnalités limitées de triage des alertes
- Aucune analyse forensique ni réponse guidée
- Fonctionnalités de gestion des journaux limitées
Note globale : 4/5
- Offres principales : 4/5
- Fonctionnalités d’ergonomie : 4.5/5
- Support client : 5/5
- Fonctionnalités supplémentaires : 2/5
- Tarifs : 4/5
Sophos est un fournisseur MDR populaire qui met l’accent sur la simplicité et la facilité d’utilisation. Une option MDR est spécialement proposée aux PME, mais celles-ci peuvent également choisir de gérer elles-mêmes leur sécurité sur la plateforme Sophos Central. Les utilisateurs ont accès à un support par téléphone, par chat et via un forum communautaire. Sophos est appréciée des petites entreprises et des équipes inexpérimentées, mais reste aussi un excellent choix pour les grandes entreprises, grâce à des fonctionnalités comme le confinement des menaces, l’analyse des causes profondes et les contrôles d’intégrité des terminaux.
Tarifs
- Demander un devis : Tarification personnalisée disponible ; calculateur de tarifs disponible pour les estimations
- Essai gratuit de la solution XDR : 30 jours
- Démo gratuite : Contactez-nous pour planifier une démonstration
Fonctionnalités clés
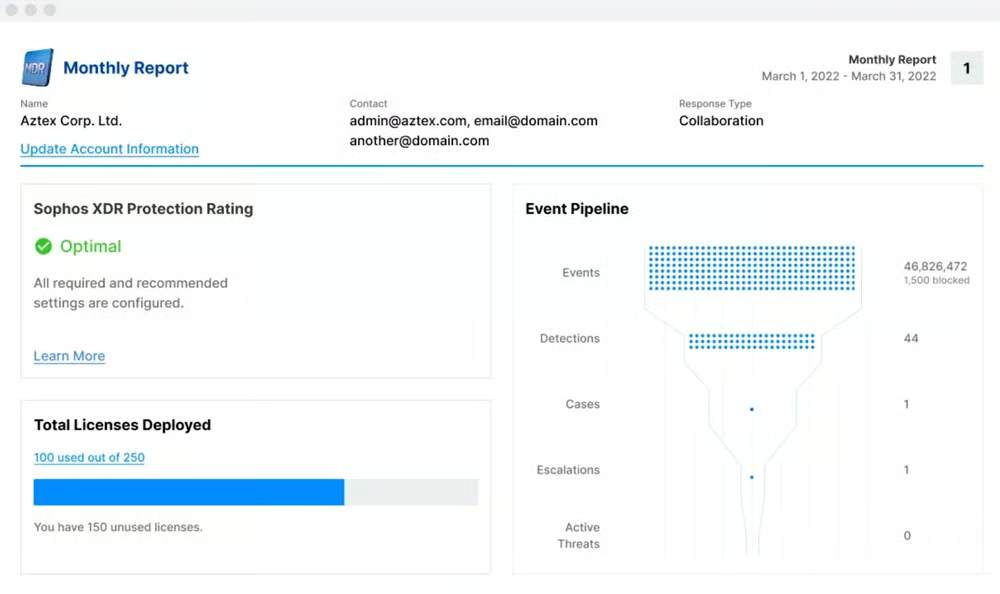
- Supervision continue : L’équipe de Sophos surveille les environnements des clients 24 h/24 et 7 j/7 et les avertit lorsqu’elle détecte une menace.
- Intégrations avec des solutions tierces : Les catégories prises en charge comprennent les solutions tierces de protection des terminaux, de pare-feu, de gestion des identités, de messagerie et de sauvegarde.
- Rapports d’intégrité : L’équipe de Sophos envoie aux clients des rapports hebdomadaires et mensuels, à la fois sous forme de tableaux de bord et à destination des dirigeants.
- Investigations Microsoft Defender : Les experts de Sophos traitent les alertes provenant de solutions Microsoft Security comme Defender et Sentinel et répondent aux incidents potentiels.
Capture d’écran
Alternatives
Bien que Sophos soit une solution MDR performante, elle ne dispose peut-être pas de toutes les fonctionnalités recherchées par une grande entreprise. Si vous recherchez des fonctionnalités avancées, découvrez Rapid7.
Alert Logic MDR – meilleure solution pour les besoins avancés de supervision de l’infrastructure
Pros
- Couvre un large éventail d’actifs
- Plusieurs options de déploiement
- Surveille les modifications du cloud, les fichiers et les journaux
Cons
- Tarification non transparente
- Aucun essai gratuit disponible
- Aucune fonctionnalité de mise en quarantaine des incidents
Note globale : 3,8/5
- Offres principales : 4.2/5
- Fonctionnalités d’ergonomie : 4.1/5
- Support client : 4.5/5
- Fonctionnalités supplémentaires : 3.1/5
- Tarifs : 2.6/5
Alert Logic propose une solution MDR qui se distingue par ses vastes capacités de supervision. La plateforme Alert Logic assure la supervision du réseau, de l’intégrité des fichiers et des données de journalisation, et peut rechercher les problèmes de conformité PCI. Elle utilise également la découverte hybride des actifs pour trouver les terminaux. Alert Logic MDR peut être déployée sur site, dans le cloud ou selon une configuration hybride. Je la recommande aux entreprises qui disposent d’environnements informatiques hybrides et d’une grande variété d’actifs à analyser.
Tarifs
- Demander un devis : Tarification personnalisée disponible ; certaines informations tarifaires sont disponibles auprès de revendeurs
- Démo gratuite : Contactez-nous pour planifier une démonstration
Fonctionnalités clés
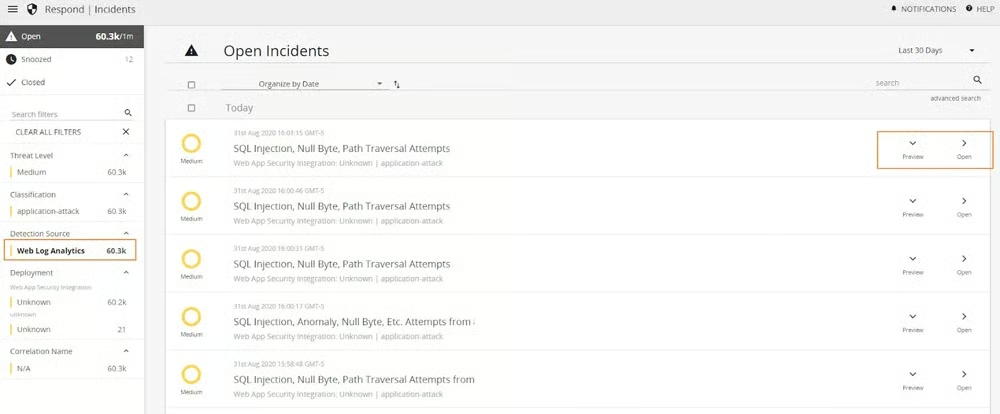
- Analyse des journaux web : Alert Logic peut détecter les attaques contre les applications web, comme les analyses de vulnérabilités non autorisées et la reconnaissance web, à l’aide des journaux d’activité réseau.
- Supervision des modifications du cloud : Repérez les modifications non autorisées apportées aux fichiers professionnels importants, notamment leur suppression.
- Analyses PCI : Alert Logic analyse les actifs au regard des normes PCI-DSS afin de déterminer si votre environnement est conforme.
- Évaluation comparative CIS : Évaluez la conformité de certains environnements cloud aux recommandations du Center for Internet Security.
Capture d’écran
Alternatives
Alert Logic est un outil utile pour les équipes qui souhaitent sécuriser l’ensemble de leur réseau. Cependant, il n’offre pas de fonctionnalités de mise en quarantaine des incidents. Si cette capacité est importante pour vous, envisagez plutôt Cybereason.
Mandiant Managed Defense – meilleure solution pour les intégrations Google Cloud et Microsoft
Pros
- Solution disponible pour les technologies opérationnelles
- Responsables de compte et services d’intégration
- Nombreuses intégrations de sécurité disponibles
Cons
- Tarification non transparente
- Documentation du produit apparemment limitée
- Aucun essai gratuit disponible
Note globale : 3,8/5
- Offres principales : 4.2/5
- Fonctionnalités d’ergonomie : 3.2/5
- Support client : 5/5
- Fonctionnalités supplémentaires : 3.5/5
- Tarifs : 2.6/5
Mandiant Managed Defense, propriété de Google Cloud, est une solution MDR dotée de nombreuses fonctionnalités utiles, notamment le confinement à distance, la chasse aux menaces et la mise en correspondance avec le framework MITRE ATT&CK. Bien qu’elle soit peut-être moins spectaculaire que certaines de ses concurrentes, elle constitue un excellent choix pour les intégrations avec les produits Microsoft et Google, notamment Google Cloud Platform, Active Directory et Microsoft Defender. Envisagez Mandiant si votre organisation utilise Google Cloud ou Azure.
Tarifs
- Demander un devis : Tarification personnalisée disponible ; certaines informations tarifaires sont disponibles auprès de revendeurs
- Démo gratuite : Contactez-nous pour planifier une démonstration
Fonctionnalités clés
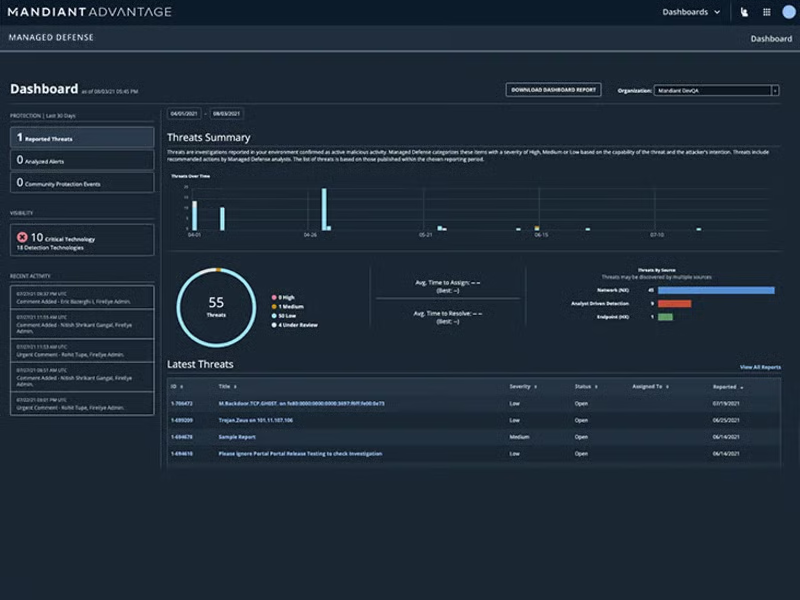
- Tableaux de bord : Vous pouvez suivre la progression des experts de Mandiant et consulter les articles contenant des informations précises sur les menaces qu’ils ont associés dans le tableau de bord.
- Campagnes de chasse aux menaces : Suivez la progression des chasseurs de menaces et consultez les menaces mises en correspondance avec le framework MITRE.
- Partenariats : Mandiant propose Managed Defense pour plusieurs autres fournisseurs, notamment CrowdStrike Falcon, SentinelOne et Trellix.
- Objectifs de transformation : L’équipe MDR travaille avec vous à la définition de vos objectifs de sécurité, puis les met en œuvre avec succès en assurant le triage et les investigations.
Capture d’écran
Alternatives
Mandiant offre de nombreuses fonctionnalités MDR essentielles, mais si vous recherchez une couverture étendue de l’ensemble de votre infrastructure informatique, je vous recommande de découvrir Alert Logic. Cette solution surveille le trafic réseau depuis l’interface de l’hôte réseau et détecte également les modifications apportées aux environnements de cloud public.
SentinelOne Vigilance Respond – meilleure solution pour l’analyse forensique numérique dédiée
Pros
- Fonctionnalités avancées d’analyse forensique numérique
- Plusieurs niveaux de formules de support disponibles
- Fournisseur globalement apprécié des clients
Cons
- Tarification non transparente
- Ne surveille pas les environnements de messagerie
- Aucun essai gratuit
Note globale : 3,7/5
- Offres principales : 4/5
- Fonctionnalités d’ergonomie : 3.9/5
- Support client : 4.8/5
- Fonctionnalités supplémentaires : 3/5
- Tarifs : 2.2/5
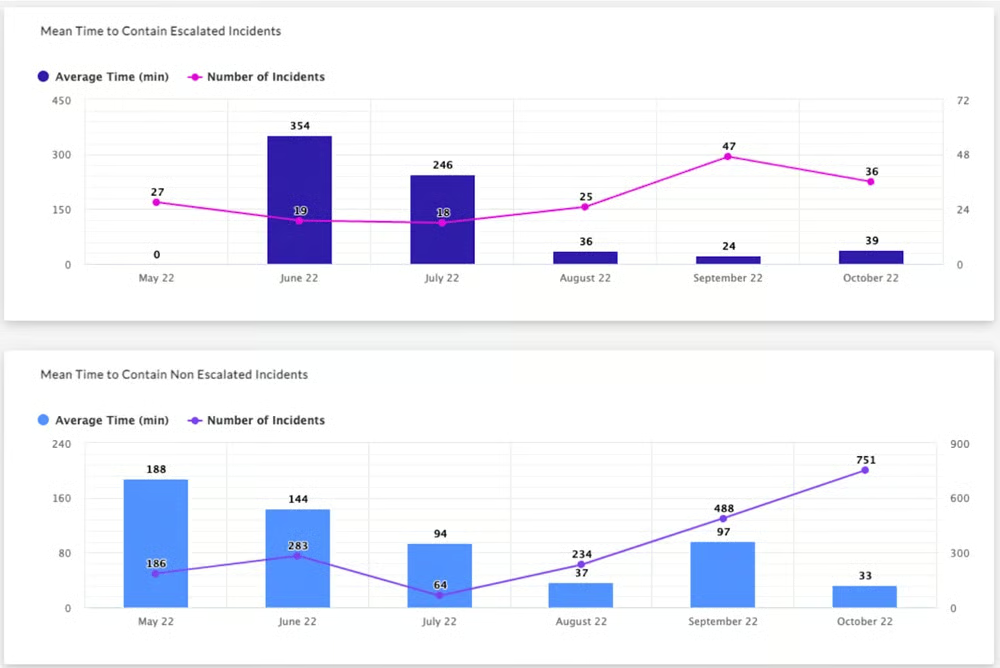
SentinelOne Vigilance Respond et Vigilance Respond Pro sont les services MDR du fournisseur de sécurité. Ils offrent une réponse avancée aux incidents et des intégrations avec WatchTower aux entreprises qui souhaitent analyser en profondeur le comportement des attaquants, avec des consultations post-mortem sur les incidents de sécurité et des extractions de code. Je recommande Vigilance Respond aux équipes qui se concentrent spécifiquement sur l’analyse forensique, grâce à des fonctionnalités comme l’inversion des malwares et l’analyse des causes profondes.
Tarifs
- Demander un devis : Tarification personnalisée disponible ; certaines informations tarifaires sont disponibles auprès de revendeurs
- Démo gratuite : Contactez-nous pour planifier une démonstration
Fonctionnalités clés
- Analyse forensique : SentinelOne permet d’accéder à des experts en analyse forensique numérique qui aident votre équipe à contenir les incidents.
- Prévention 24 h/24 et 7 j/7 : Vigilance Respond met à disposition des experts qui détectent les menaces dans votre environnement professionnel et y répondent à toute heure.
- Contrôles d’intégrité trimestriels : Les contrôles d’intégrité de la configuration font partie de Vigilance Respond Pro et portent sur le renforcement de la sécurité, la robustesse des politiques et des configurations, ainsi que l’intégrité de l’agent.
- Module complémentaire WatchTower : Si votre entreprise souhaite bénéficier de la chasse aux menaces visant les menaces persistantes avancées et les activités criminelles, vous pouvez payer un supplément pour utiliser SentinelOne WatchTower.
Capture d’écran
Alternatives
SentinelOne est un excellent choix pour les équipes qui souhaitent mener des investigations forensiques numériques dédiées. Cependant, il n’offre pas de fonctionnalités de gestion des journaux. Si vous en recherchez, envisagez Mandiant, qui prend également en charge les investigations forensiques.
Cybereason – meilleure solution MDR de niveau entreprise
Pros
- Vues détaillées des opérations malveillantes
- Application mobile disponible pour les équipes en déplacement
- Scores exceptionnels aux évaluations MITRE
Cons
- Tarification non transparente
- Aucun essai gratuit
- Certains utilisateurs le trouvent peu intuitif ou difficile à utiliser
Note globale : 3,6/5
- Offres principales : 4.2/5
- Fonctionnalités d’ergonomie : 3.6/5
- Support client : 4/5
- Fonctionnalités supplémentaires : 3/5
- Tarifs : 2.6/5
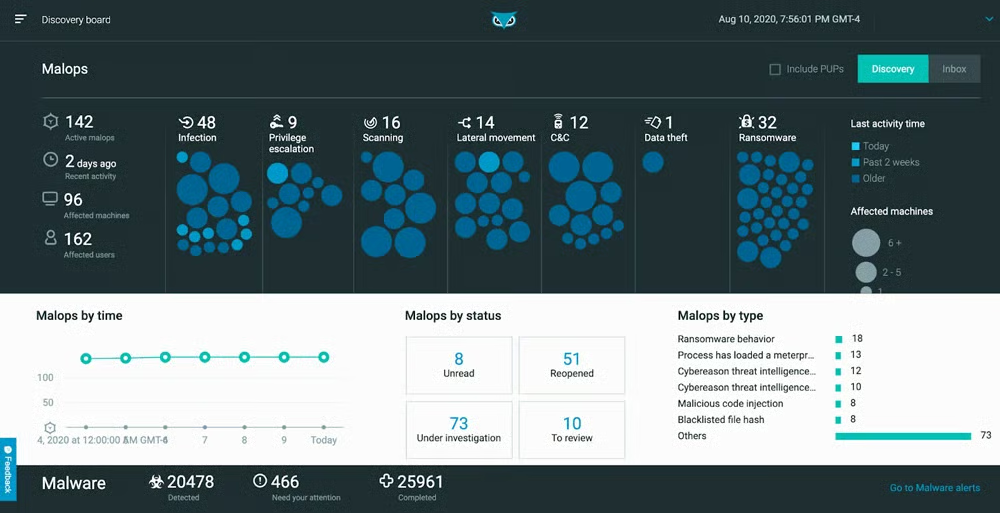
Cybereason est une solution MDR de niveau entreprise, idéale pour les équipes de sécurité expérimentées. Son interface peut être difficile à utiliser pour les personnes moins expérimentées, mais le haut niveau de sécurité offert par Cybereason constitue une contrepartie intéressante : la solution a obtenu des scores MITRE presque parfaits l’année dernière. Je recommande Cybereason Defense Platform aux équipes disposant déjà d’un programme de sécurité mature et souhaitant le renforcer grâce à des fonctionnalités avancées comme la remédiation guidée, les scores des opérations malveillantes et la mise en quarantaine des incidents.
Tarifs
- Demander un devis : Tarification personnalisée disponible ; certaines informations tarifaires sont disponibles auprès de revendeurs
- Démo gratuite : Contactez-nous pour planifier une démonstration
Fonctionnalités clés
- Application mobile : L’application de Cybereason est disponible sur iOS et Android et permet aux utilisateurs de consulter les MalOps et d’effectuer des actions de remédiation.
- Rapports : Les rapports mensuels sur les MalOps donnent aux utilisateurs des informations sur les MalOps spécifiques à la période concernée.
- Remédiation guidée : Les recommandations aident les utilisateurs à contenir les menaces et indiquent quels autres emplacements pourraient être compromis.
- Scores des MalOps : Fondés sur un score comportemental, les analyses des experts de Cybereason et l’importance des actifs, les scores de gravité détaillés aident à mieux trier les problèmes.
Capture d’écran
Alternatives
Cybereason propose de nombreuses fonctionnalités avancées de détection et de réponse, mais sa plateforme n’est pas la plus facile à utiliser. Si vous recherchez une solution MDR plus simple, envisagez plutôt Sophos.
Top 5 des fonctionnalités des solutions MDR
Lorsque vous choisissez une plateforme de détection et de réponse gérées, recherchez des fonctionnalités comme le triage des alertes, la chasse aux menaces, le confinement des incidents, la supervision continue et la gestion des journaux.
Gestion des alertes
Le triage et la gestion des alertes réduisent la charge de travail manuelle des équipes de sécurité déjà submergées d’alertes. Il arrive que le personnel de sécurité reçoive des centaines d’alertes par semaine, et il est extrêmement difficile de les examiner et de déterminer lesquelles sont prioritaires. Les services gérés MDR prennent les alertes en charge pour vous et identifient les plus importantes.
Chasse aux menaces
Les équipes de chasse aux menaces des équipes MDR ou SOC recherchent à la fois les menaces existantes ou connues et les menaces potentielles, comme les pistes ou traces laissées par les attaquants. Idéalement, une stratégie de chasse aux menaces associe automatisation et intervention humaine ; cette activité nécessite des analystes compétents. Il s’agit de l’une des fonctionnalités les plus importantes d’une plateforme MDR, car la chasse aux menaces vise à révéler des menaces très difficiles à détecter ou complexes.
Mise en quarantaine des incidents
Une fois qu’une équipe SOC a détecté un incident, elle doit le mettre en quarantaine si possible ou si cela est pertinent compte tenu de la menace concernée. Certaines attaques ou certains logiciels malveillants peuvent se propager dans un système ; plus ils sont contenus rapidement, moins ils ont la possibilité de continuer à infecter le réseau ou le terminal. Tous les fournisseurs MDR ne mentionnent pas la mise en quarantaine dans leurs fiches techniques ; vérifiez donc ce point auprès des fournisseurs potentiels avant de supposer qu’ils proposent cette fonctionnalité.
Supervision 24 h/24 et 7 j/7
L’un des principaux avantages des solutions MDR est que les analystes travaillent en continu, à votre place. Cela est particulièrement utile pour les petites entreprises et les équipes de sécurité réduites. Lorsque votre équipe est absente la nuit, le week-end ou pendant les vacances, vous n’avez pas à craindre que personne ne soit présent lorsque les acteurs malveillants lancent des attaques. Les analystes MDR surveillent les systèmes 24 h/24 et 7 j/7, toute l’année.
Collecte et stockage des journaux
La collecte de données à partir des fichiers journaux est une fonctionnalité essentielle des solutions MDR, car les journaux contiennent de grandes quantités d’informations susceptibles de fournir des renseignements précieux. Ils sont également utiles pour identifier au fil du temps des schémas inhabituels ou des tendances liées aux menaces. Les solutions MDR conservent les journaux pendant des durées variables ; 12 mois est une période courante.
Comment j’ai évalué les meilleures solutions MDR
Pour évaluer les fournisseurs de solutions de détection et de réponse gérées ainsi que leurs produits, j’ai créé une grille de notation comportant cinq catégories clés que les acheteurs doivent rechercher dans les produits MDR. Chaque catégorie principale avait une pondération spécifique fondée sur son importance et comprenait plusieurs sous-critères, eux aussi pondérés. J’ai attribué une note à plusieurs plateformes, sélectionné les six fournisseurs ayant obtenu les meilleurs scores et identifié un cas d’utilisation principal pour chacun en fonction de leurs scores globaux et de recherches supplémentaires sur les produits.
Critères d’évaluation
J’ai d’abord examiné les fonctionnalités fondamentales, comme la gestion des alertes et la chasse aux menaces, qui sont essentielles aux opérations MDR quotidiennes. J’ai ensuite évalué les fonctionnalités qui contribuent à la facilité d’utilisation, comme les capacités de création de rapports, ainsi que le support client, notamment les horaires de l’équipe d’assistance et les appels téléphoniques avec l’équipe du fournisseur. Enfin, j’ai pris en compte les fonctionnalités appréciables mais non indispensables, comme les tests d’intrusion et la réponse guidée, ainsi que les tarifs, notamment les essais gratuits et la transparence des licences.
- Offres principales (30 %) : J’ai évalué les fonctionnalités les plus importantes des plateformes MDR, comme la supervision 24 h/24 et 7 j/7 et les renseignements sur les menaces.
- Lauréat du critère : Rapid7
- Fonctionnalités d’ergonomie (20 %) : J’ai examiné les facteurs qui facilitent l’utilisation, comme la documentation produit, les démonstrations et les rapports.
- Lauréat du critère : Sophos
- Support client (20 %) : J’ai pris en compte la disponibilité des équipes d’assistance, ainsi que les possibilités d’assistance téléphonique, les services d’intégration et les responsables du service client.
- Lauréat du critère :Plusieurs lauréats
- Fonctionnalités supplémentaires (15 %) : J’ai inclus des sous-critères comme la mise en correspondance avec le framework MITRE ATT&CK, les tests d’intrusion et les analyses de vulnérabilités.
- Lauréat du critère : Rapid7
- Tarifs (15 %) : J’ai attribué une note aux fournisseurs en fonction de la transparence des informations tarifaires, ainsi que des essais gratuits, des calculateurs de tarifs et de la disponibilité des options de facturation.
- Lauréat du critère : Sophos
Foire aux questions (FAQ)
Quelle est la différence entre MDR et SIEM ?
Une solution de gestion des informations et des événements de sécurité (SIEM) aide les entreprises à gérer le flot d’alertes, ou d’événements, qu’elles reçoivent et à y répondre. Les solutions MDR s’en distinguent parce qu’elles se concentrent sur la réponse immédiate et sont gérées par le fournisseur qui commercialise la solution (ou par une équipe externalisée chargée des opérations de sécurité). Bien que les SIEM et les solutions MDR accomplissent de nombreuses tâches similaires, leurs approches et leurs domaines d’intervention diffèrent.
Quelle solution est la meilleure : MDR ou XDR ?
Le choix entre une solution MDR et une solution XDR dépend des besoins de votre entreprise. Si vous préférez qu’un fournisseur gère la plupart des opérations de sécurité, choisissez une solution MDR. En revanche, si vous disposez d’une équipe de sécurité expérimentée qui souhaite configurer et exploiter la solution au fil du temps, vous pouvez envisager une plateforme XDR qui n’est pas entièrement gérée.
Une solution MDR en vaut-elle la peine ?
En bref, oui, une solution MDR vaut la peine pour les équipes qui se sentent dépassées par les alertes qu’elles reçoivent ou qui ne parviennent pas à gérer leur sécurité avec l’effectif dont elles disposent actuellement. À l’inverse, certaines entreprises peuvent tirer moins de bénéfices d’une solution MDR parce qu’elles possèdent déjà une équipe de sécurité bien étoffée ou souhaitent personnaliser elles-mêmes une plateforme de détection et de réponse. Les solutions MDR constituent un choix pertinent selon les besoins spécifiques de votre organisation.
En résumé : évaluez vos besoins avant de choisir une solution MDR
Bien qu’il s’agisse encore un peu d’un terme à la mode dans le secteur de la sécurité, la MDR est une technologie avantageuse pour les équipes qui souhaitent externaliser leurs opérations de sécurité auprès d’experts toujours disponibles. Les dirigeants savent ainsi que les systèmes et les terminaux seront surveillés même lorsqu’ils ne peuvent pas être disponibles, par exemple le week-end, le soir ou pendant les jours fériés. Recherchez un fournisseur MDR qui sera un véritable partenaire, non seulement pendant le processus de mise en œuvre, mais aussi dans les années qui suivront.
Si une approche gérée de votre stratégie de détection et de réponse ne vous convient pas, consultez plutôt notre liste des meilleurs produits de détection et de réponse des terminaux (EDR) à la place. Ce guide présente les fonctionnalités des produits, leurs avantages et inconvénients, ainsi que leurs cas d’utilisation idéaux en fonction des besoins de votre entreprise.