

















Un audit de pare-feu est une procédure qui consiste à examiner et à reconfigurer les pare-feu si nécessaire, afin qu’ils restent adaptés aux objectifs de sécurité de votre organisation. Au fil du temps, les besoins du réseau de l’entreprise, les schémas de trafic et les accès aux applications évoluent. Auditer votre pare-feu est l’une des étapes les plus importantes pour vous assurer qu’il est toujours en mesure de protéger le périmètre du réseau de votre entreprise. Votre entreprise peut réaliser elle-même l’audit ou faire appel à un prestataire spécialisé dans les pare-feu.
Comment fonctionne un audit de pare-feu ?
Un pare-feu fait l’objet d’une procédure approfondie qui exige de vos équipes informatiques et de sécurité qu’elles examinent attentivement la documentation du pare-feu et les processus de gestion des changements. Les audits soulèvent des questions sur les fonctionnalités du pare-feu et obligent les équipes à définir précisément les responsables des règles de pare-feu. Ils posent les bases de mises à jour et d’améliorations continues de la sécurité du réseau.
Pour réaliser un audit avec succès, commencez par définir ses objectifs et réunissez les données dont votre équipe a besoin. Examinez ensuite les règles de votre pare-feu et vérifiez qu’elles sont toujours adaptées à votre infrastructure de sécurité et à la sécurité du réseau. Vos équipes doivent également savoir qui est responsable de la demande et de la maintenance de chaque règle. Un bon audit de pare-feu doit se conclure par la planification précise d’un prochain audit, ainsi que par la définition de procédures de test permettant de vérifier que le pare-feu fonctionne réellement.
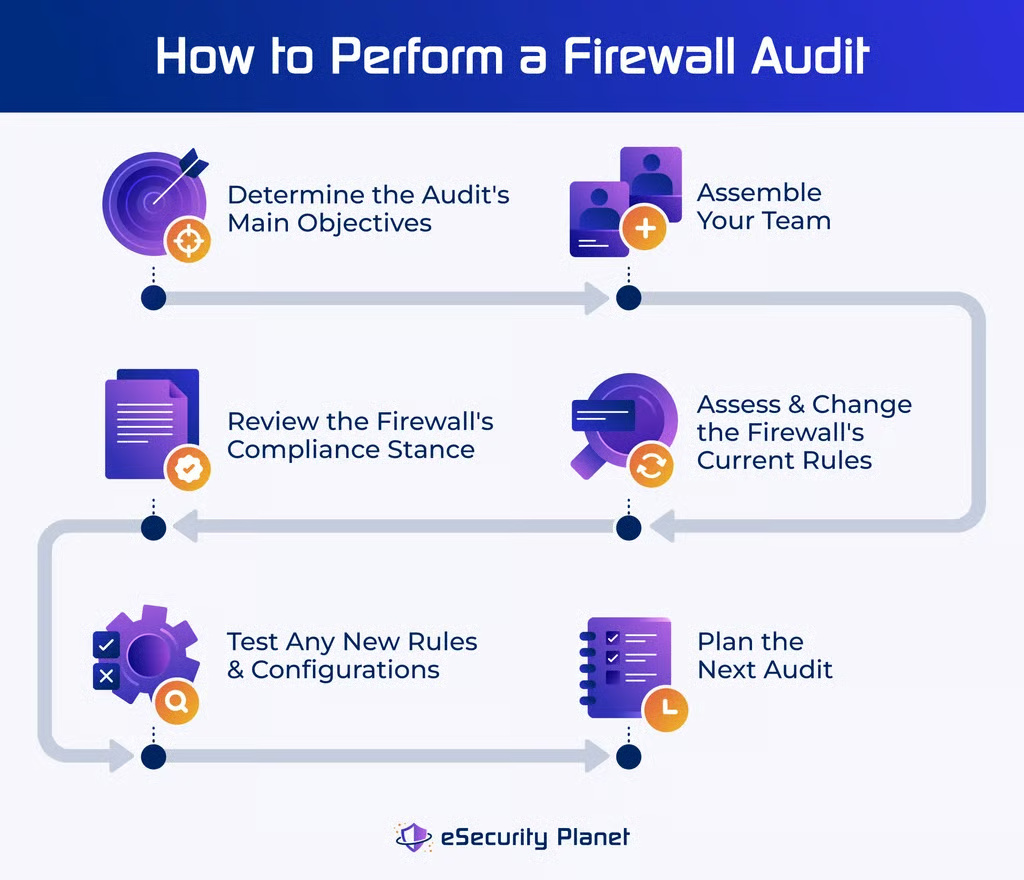
11 étapes pour réaliser un audit de pare-feu
Vos équipes de sécurité, informatiques ou réseau peuvent utiliser les étapes suivantes comme lignes directrices pour mener à bien votre audit ou trouver un prestataire qui le réalisera pour vous.
1. Définissez votre plan et vos objectifs d’audit
Réunissez vos équipes informatiques, de sécurité ou réseau et demandez-leur : « Qu’essayons-nous exactement d’accomplir avec cet audit ? Établissez ensuite une liste concise. Vous cherchez peut-être à éliminer certaines règles obsolètes, ou les dirigeants de votre entreprise veulent savoir exactement ce que le pare-feu filtre. Les audits ont souvent plusieurs objectifs : il s’agira probablement d’une combinaison de plusieurs éléments.
Définissez les étapes à suivre dans l’ordre pendant l’audit — elles peuvent être similaires à notre liste. Assurez-vous que chaque membre de l’équipe connaît son rôle et le moment où il doit l’exécuter. Cela inclut la définition des identifiants et des contrôles d’accès basés sur les rôles pour les employés concernés, afin qu’ils puissent consulter et configurer les technologies appropriées.
Votre équipe peut utiliser un logiciel spécifique pour suivre la liste des objectifs et des étapes, ou simplement un document Google ou Word partagé avec les parties prenantes concernées. Quel que soit votre choix, veillez à ce qu’il soit facile d’accès et de compréhension.
2. Rassemblez toutes les données pertinentes
Rassemblez toutes les informations nécessaires avant de commencer l’audit proprement dit. Les données préalables à l’audit doivent inclure :
- Journaux : les journaux du pare-feu contiennent des données sur les protocoles et les adresses IP et permettent de voir ce qui se passe réellement sur le réseau.
- Liste des règles : ayez toutes vos règles de pare-feu sous les yeux afin de déterminer lesquelles sont encore utiles et lesquelles ne le sont plus.
- Responsabilités de chacun : déterminez qui sera disponible pendant un audit (par exemple, vérifiez si le responsable informatique sera en congé pendant la période envisagée pour l’audit).
En organisant ces informations à l’avance, vous réduirez le risque de rencontrer un obstacle au milieu de l’audit en raison de données manquantes ou de l’absence de directives pour les membres de l’équipe. Un dossier partagé est un emplacement approprié pour stocker plusieurs sources de données.
3. Déterminez les procédures de gestion des changements
Votre équipe dispose peut-être déjà d’un processus ou d’une solution de gestion des changements, mais assurez-vous qu’il est clairement défini et documenté. Vérifiez également si les responsables de ce processus ont partagé la documentation pertinente avec les nouveaux membres de l’équipe, et assurez-vous que chacun sait comment soumettre une demande de changement ou accéder à la documentation.
Demandez-vous également si un outil logiciel de gestion des changements serait utile à votre équipe. Les petites entreprises comme les grandes bénéficient d’une organisation des changements apportés aux pare-feu, qui ne doivent pas intervenir de manière aléatoire. Même si les outils de gestion des changements nécessitent un temps d’apprentissage initial, ils peuvent en faire gagner à long terme en simplifiant les demandes et les validations, notamment lors de l’ajout ou de la suppression de règles de pare-feu.
4. Vérifiez le matériel et le système d’exploitation du pare-feu
Après avoir préparé toute la documentation et défini les rôles de chacun, l’une des premières étapes d’un audit de pare-feu consiste à vérifier le matériel et le firmware. Examinez le matériel pour déterminer s’il répond aux normes et aux exigences de sécurité de votre entreprise. Par exemple, certains équipements réseau anciens peuvent utiliser des identifiants par défaut codés en dur, qui ne peuvent pas être modifiés depuis les paramètres d’usine. Ces équipements réseau doivent être remplacés dès que possible.
Vérifiez également le firmware. Le système d’exploitation dispose-t-il des derniers correctifs sur tous les appareils ? Effectuez les mises à niveau de sécurité nécessaires et assurez-vous que le matériel utilise la dernière version. Consultez aussi les bulletins de sécurité de vos fournisseurs de pare-feu pour connaître les vulnérabilités récentes, car les appliances de pare-feu et les passerelles de sécurité présentent souvent des portes dérobées et d’autres faiblesses exploitables.
Même si les pare-feu nouvelle génération (NGFW) offrent un niveau de sécurité supérieur à celui des pare-feu plus simples, ils ne doivent pas être exemptés des vérifications et correctifs initiaux. Les NGFW nécessitent également des mises à jour et une gestion régulières pour protéger correctement les réseaux. Effectuez aussi des analyses de vulnérabilités sur vos NGFW.
5. Réalisez une évaluation des risques
Évaluez tous les risques liés au matériel et aux logiciels de votre pare-feu. Cela inclut les risques numériques, comme un firmware non corrigé, et les risques physiques, comme une salle des serveurs dont l’accès n’est pas limité aux personnes autorisées. Une évaluation des risques consiste notamment à catégoriser chaque risque afin que vos équipes sachent lesquels traiter en priorité.
N’oubliez pas non plus la conformité réglementaire. Envisagez d’acheter un logiciel qui aide votre équipe de sécurité à rester conforme aux normes sectorielles pertinentes, comme HIPAA, SOX et PCI-DSS. Certaines réglementations peuvent imposer des configurations de pare-feu ou des mécanismes de protection des données spécifiques.
Les produits d’analyse des vulnérabilités compatibles avec les pare-feu sont également utiles : ils signalent les portes dérobées et les faiblesses de votre matériel et de vos configurations. Si vous êtes une grande entreprise, un service de tests d’intrusion peut offrir d’importants avantages à long terme. Ces services examinent en détail votre infrastructure, notamment les pare-feu, afin d’y trouver des vulnérabilités. Faire appel à un pentester est particulièrement utile pour un premier audit de pare-feu.
6. Examinez les règles du pare-feu et définissez les bonnes pratiques
Les règles de pare-feu sont les outils qui indiquent aux pare-feu comment se comporter, en déterminant quel trafic accepter ou supprimer. Les règles définissent certains ports, protocoles et flux afin que les pare-feu sachent exactement quelles adresses IP autoriser à entrer et quel trafic autoriser à quitter le réseau.
Les règles de pare-feu deviennent parfois obsolètes avec le temps. Votre entreprise peut avoir besoin d’autoriser une adresse IP ou un ensemble d’adresses précédemment bloqué. De plus, les règles élaborées au fil du temps par différents administrateurs peuvent devenir redondantes. Lors d’un audit de pare-feu, recherchez les règles répétitives ou celles qui ne correspondent plus aux objectifs de sécurité de votre entreprise. Supprimez-les ensuite, en veillant à ne laisser aucun vide dans le pare-feu.
Impliquez fortement le processus de gestion des changements à cette étape. Comment votre entreprise souhaite-t-elle demander et approuver les modifications des règles du pare-feu ? Qui est autorisé à les demander, qui est responsable de leur validation et qui prend le relais si un administrateur quitte l’entreprise ? Ce sont autant de questions auxquelles il faut répondre lors d’un audit.
7. Examinez les journaux pour identifier les tendances persistantes
Les journaux du pare-feu collectent les données relatives aux paquets et aux transmissions, puis les stockent afin que les administrateurs puissent les examiner. Les fichiers journaux peuvent révéler des schémas de trafic au fil du temps, une ressource utile pour les équipes qui déterminent quelles règles fonctionnent bien, lesquelles ne fonctionnent pas et lesquelles doivent être créées.
Par exemple, si l’étude des fichiers journaux menée lors d’un audit de pare-feu révèle que du trafic provient d’une certaine adresse IP vers un port donné à une heure inhabituelle, examinez la situation plus en détail. Si la source du trafic est malveillante, les administrateurs peuvent créer une règle qui bloque cette adresse IP sur le port concerné.
8. Examinez les listes de blocage et d’autorisation
Les listes de blocage (ou listes noires) et les listes d’autorisation indiquent les adresses IP dont la connexion au réseau d’une organisation est interdite ou autorisée. Elles peuvent relever des règles de pare-feu de votre équipe, mais elles sont suffisamment importantes pour être mentionnées séparément. Les listes de blocage et d’autorisation permettent d’affiner les règles du pare-feu. Certains réseaux hautement protégés peuvent même utiliser une liste d’autorisation pour l’ensemble du réseau : seul le trafic provenant de quelques adresses IP précises peut traverser le pare-feu.
L’équipe informatique peut connaître certains sites web qui contiennent des téléchargements malveillants ou dont les connexions ne sont pas sûres. Lorsqu’elle ajoute les adresses IP de ces sites à une liste de blocage, personne connecté au réseau de l’entreprise ne peut y accéder. Bien que les listes de blocage ne couvrent pas toutes les menaces, elles permettent d’éliminer immédiatement celles qui sont connues.
9. Évaluez la conformité globale de la sécurité
Nous avons brièvement abordé la conformité dans la partie consacrée aux évaluations des risques, mais la conformité globale va plus loin : elle englobe toutes les politiques de sécurité de votre entreprise. Vérifiez d’abord que ces politiques sont à jour. Elles doivent également être clairement documentées et faciles à trouver pour toutes les parties prenantes concernées. Une fois que vos équipes ont confirmé que les politiques sont à jour et documentées, vérifiez que la configuration du pare-feu est conforme à la politique globale de l’organisation.
La politique de sécurité peut exiger que le logiciel du pare-feu mette en œuvre une authentification multifacteur, ou que seul un certain nombre de personnes soient autorisées à accéder à la salle des serveurs où les pare-feu sont installés sur site. Vous devez être en mesure de fournir à l’équipe dirigeante un rapport détaillé prouvant que la configuration du pare-feu respecte les politiques, si cela vous est demandé.
10. Mettez à jour tous les rôles et autorisations d’administration
Cette étape va de pair avec la précédente, mais mettez à jour chaque rôle et les contrôles d’accès associés, y compris les rôles administratifs. Il est possible qu’un employé ayant quitté l’entreprise il y a deux ans dispose encore d’identifiants actifs pour la console de gestion du pare-feu ; ceux-ci doivent être désactivés immédiatement. Supprimez ou ajoutez également les cartes d’accès à la salle des serveurs ou au bureau où se trouve le matériel du pare-feu.
Envisagez d’appliquer le principe du moindre privilège à la configuration de votre pare-feu. Une stratégie d’accès selon le principe du moindre privilège exige que l’accès soit accordé uniquement aux personnes qui en ont explicitement besoin pour accomplir correctement leur travail. Cet accès peut s’appliquer à tous les systèmes de l’entreprise, et pas seulement aux pare-feu, afin d’améliorer la sécurité. Si vous décidez d’appliquer cette stratégie, limitez l’accès des employés aux systèmes dont ils ont besoin et ajustez les autres identifiants ou autorisations en conséquence.
11. Testez les nouvelles configurations et planifiez le prochain audit
Dès que vous avez terminé l’audit initial du pare-feu, préparez le suivant en testant la configuration actuelle et en planifiant un nouvel audit. Ne supposez pas simplement que les nouvelles configurations fonctionnent : vos équipes réseau, informatiques et de sécurité doivent tester régulièrement les règles du pare-feu, ainsi que le fonctionnement global du matériel et des logiciels. La période de tests suivant l’audit est également propice à l’embauche d’un service de tests d’intrusion.
Planifier le prochain audit à l’avance augmente ses chances d’être réalisé dans les délais. Attribuez également des tâches aux membres de votre équipe afin qu’ils sachent exactement quel rôle ils joueront lors du prochain audit et dans quel délai ils devront accomplir ces étapes.
Checklist gratuite pour l’audit de pare-feu
Utilisez la liste suivante dans l’ordre comme un condensé des étapes que vous pouvez présenter à n’importe quel dirigeant d’entreprise et utiliser pour guider votre processus d’audit.
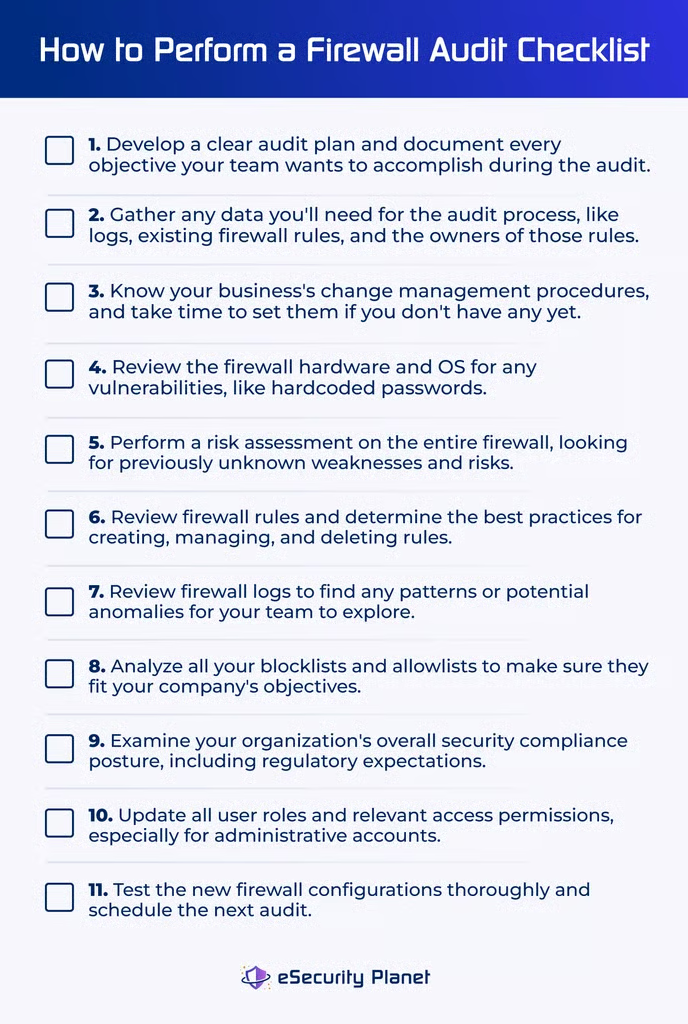
En suivant cette liste ou une liste similaire, vos équipes seront mieux préparées à planifier et à réaliser des audits de pare-feu à l’avenir. Vous pourrez également ajouter les étapes supplémentaires rencontrées par votre équipe pendant le processus d’audit ; c’est normal lors de tout audit.
Top 3 des fournisseurs d’audit de pare-feu
Si vous cherchez un outil d’audit de pare-feu, envisagez Tufin, SolarWinds SEM et AlgoSec. Il s’agit de trois des principaux produits d’audit de pare-feu du marché de la sécurité, qui proposent notamment des fonctionnalités d’audit de conformité, de conformité des règles de pare-feu et d’analyse du réseau.
Tufin
Tufin est un outil d’audit de pare-feu destiné à aider les équipes à se mettre en conformité et à le rester avec des réglementations comme HIPAA, PCI-DSS et GDPR. Tufin génère également des rapports d’audit qui peuvent être automatisés si nécessaire. Il alerte les équipes de sécurité lorsqu’une de leurs configurations ne respecte pas une politique de sécurité définie par l’organisation. Tufin propose trois formules — SecureTrack+, SecureChange+ et Enterprise ; contactez son équipe commerciale pour obtenir un devis personnalisé.
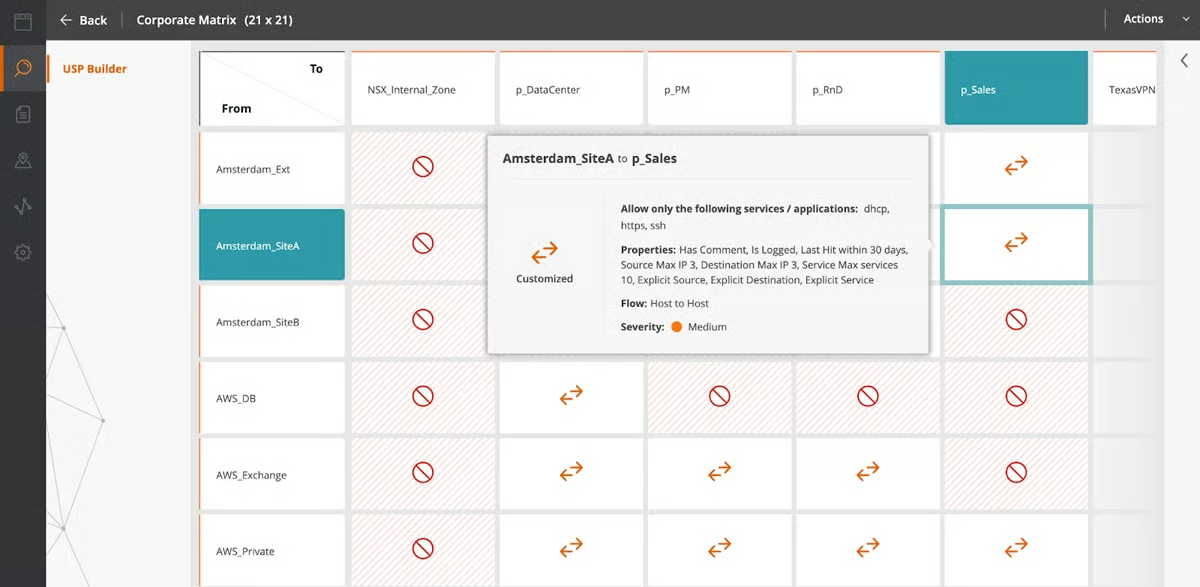
SolarWinds SEM
SolarWinds Security Event Manager (SEM) est un outil complet de gestion de la cybersécurité des entreprises. Les équipes peuvent utiliser SEM pour créer des rapports d’audit, centraliser les données de journaux et d’événements provenant de plusieurs sources réseau et recevoir des alertes en temps réel. L’abonnement à SolarWinds SEM commence à 2 992 $, et la licence perpétuelle à 6 168 $, mais pour obtenir un devis personnalisé adapté à l’environnement spécifique de votre entreprise, contactez l’équipe commerciale.
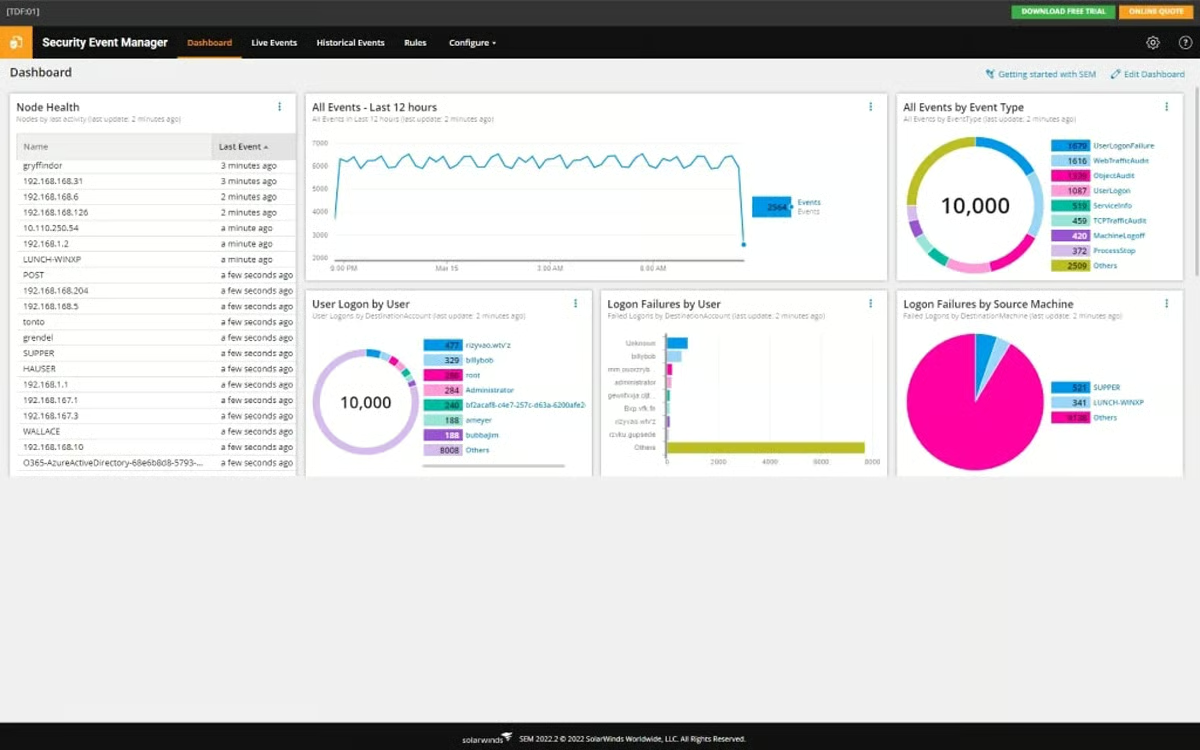
AlgoSec
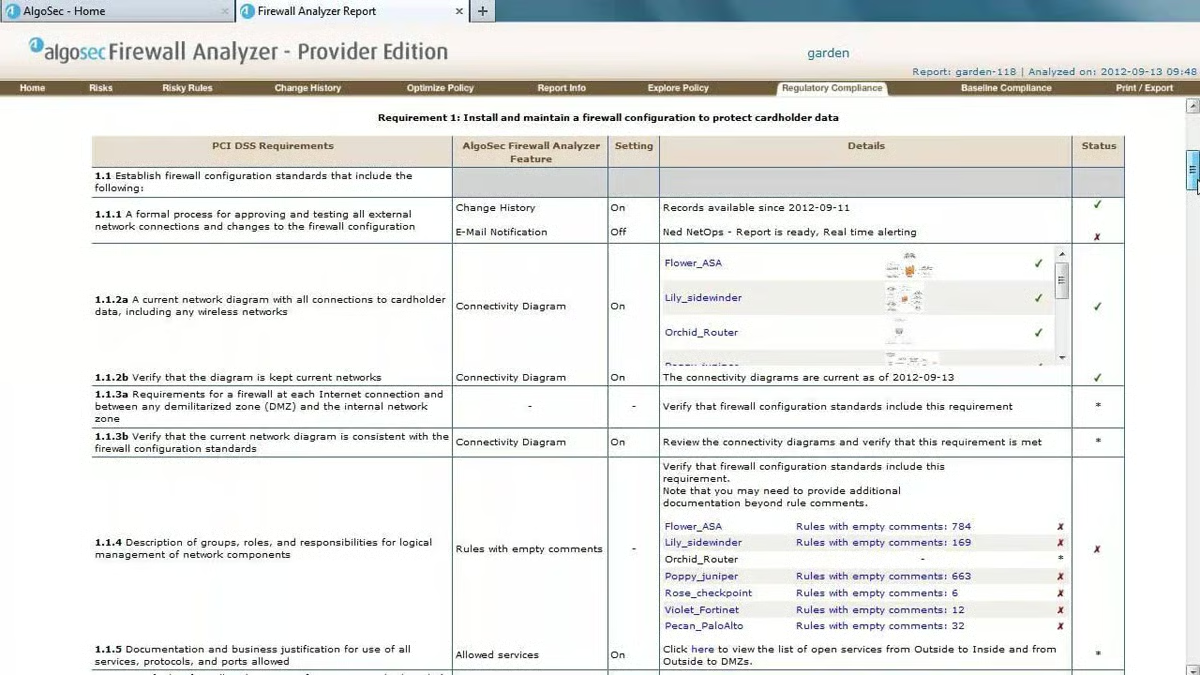
AlgoSec est un outil d’audit et de conformité des pare-feu qui permet aux équipes de sécurité de générer des rapports fondés sur des normes de conformité comme PCI, SOX et HIPAA. AlgoSec vérifie toutes les modifications apportées aux règles du pare-feu afin de s’assurer qu’elles respectent les exigences de conformité du secteur. Il documente également le processus d’approbation des changements de règles. Pour obtenir un tarif personnalisé, contactez l’équipe commerciale d’AlgoSec ou demandez un devis ; vous pouvez aussi acheter le produit auprès de l’un de ses partenaires.
Foire aux questions (FAQ)
Qu’est-ce que la conformité d’un pare-feu ?
La conformité d’un pare-feu peut désigner la conformité organisationnelle, c’est-à-dire le respect par le pare-feu des politiques de sécurité de votre entreprise, ou la conformité réglementaire, c’est-à-dire le respect des normes du secteur ou des pouvoirs publics.
De nombreuses entreprises doivent prendre en compte les deux. La configuration d’un pare-feu, y compris ses règles, doit être alignée sur les objectifs de sécurité de votre organisation, car ceux-ci sont propres à chaque entreprise et correspondent le mieux à ses besoins spécifiques (à condition d’être cohérents et bien définis).
Qu’est-ce qu’une évaluation de pare-feu ?
L’évaluation d’un pare-feu est un examen général de son matériel, comme les appliances, et de ses logiciels, notamment du système d’exploitation qui le gère. Une évaluation approfondie doit également couvrir les règles du pare-feu et les contrôles d’accès. Une évaluation est similaire à un audit, mais le terme « audit » évoque généralement une procédure plus approfondie. Les deux comprennent toutefois certaines étapes communes.
Quels éléments auditer dans vos pare-feu ?
Auditez le matériel, les systèmes d’exploitation, les autres logiciels de gestion, les règles et toutes les configurations supplémentaires de l’ensemble de vos pare-feu. Chaque composant du pare-feu doit être examiné afin que votre entreprise sache s’il fonctionne et si ses règles répondent toujours aux besoins du réseau et de l’organisation.
En résumé : réalisez régulièrement des audits de pare-feu
Réaliser un audit initial est l’étape la plus importante, mais vos équipes informatiques, réseau ou de sécurité doivent planifier des audits successifs au cours des années à venir. Des audits réguliers font gagner du temps aux équipes à long terme, car elles savent exactement où trouver la documentation et les autres ressources de configuration. En préparant suffisamment l’audit, en créant une documentation complète et claire et en testant ensuite sa réussite, vous renforcerez la sécurité globale de votre infrastructure informatique.
Pour en savoir plus sur les pare-feu, lisez ensuite les types courants de pare-feu , notamment les produits de gestion unifiée des menaces, les pare-feu de bases de données et les pare-feu d’applications web.