

















大企業、政府機関、非営利法人、大学など、同程度の規模を持つ組織はエンタープライズに分類されます。こうした複雑で複数拠点にまたがる組織では、ローカルネットワーク、仮想コンピューティング環境、クラウドインフラ、さらにモノのインターネット(IoT)や運用技術(OT)に分類されるさまざまなデバイスを導入していることが少なくありません。アプリケーション、Webサーバー、コンテナを導入している組織もあります。
この幅広い資産と接続を調査するには、脆弱性管理、修復、関連タスクにおける複雑なワークフローと大規模なチームを支援できる、多面的なツール、または統合ツールを提供できるベンダーが必要です。ツールの選択肢を比較するセキュリティチームは、特定のセキュリティツールとのオプション統合や、特定の自動化機能の必要性を基準に判断することが多いでしょう。
| 資産タイプ別の脆弱性スキャンツール | |||||
|---|---|---|---|---|---|
| ネットワーク/エンドポイント | クラウド | コンテナ | 仮想マシン | アプリ | |
| Fortra | Tripwire IP360 | Tripwire IP360 | Tripwire IP360 | Tripwire IP360 | 複数のツール |
| Intruder | Intruder Pro | Intruder Pro | Intruder Pro | Intruder Pro | Intruder Pro |
| Rapid7 | Insight VM | Insight VM | Insight VM | Insight VM | Insight AppSec |
| Qualys | Qualys VMDR | Qualys CloudView | Qualys Container Security | Qualys VMDR | Qualys Web Application Scanning |
| Tenable | Tenable.io | Tenable.io | Tenable.io | Tenable.io | Tenable.io |
Fortra
Fortraは、同社のセキュリティおよび自動化ソリューションと統合できる、複数の脆弱性検出・管理ソリューションを提供しています。Tripwire IP360は、オンプレミスとクラウドの両方のネットワークを対象に、すべてのデバイスと関連するオペレーティングシステムおよびアプリケーションを含む、脆弱性検出に特化したツールを提供します。
Fortraのその他のツールにはbeSECURE(ホステッドサービス、アプライアンス、ハイブリッドソリューションとして利用可能)と、Frontline Vulnerability Managerがあります。後者はFrontline Cloud SaaS脆弱性管理ソリューションの一部です。3つのソリューションのうち、Tripwire IP360は最も柔軟性が高く、特化した機能を備えていますが、組織は自社のニーズに最も適した選択肢を選ぶべきです。
アプリケーションスキャン向けに、Fortraは3つのソリューションを提供しています。BeSource SASTツールは静的アプリケーションセキュリティテスト(SAST)を実行し、BeSTORM DASTソリューションは動的アプリケーションセキュリティテストとブラックボックスファジングを実行します。また、FrontlineのWeb Application Scanningは、Webサイト内のアプリケーションを対象に、さまざまな脆弱性スキャンを行います。
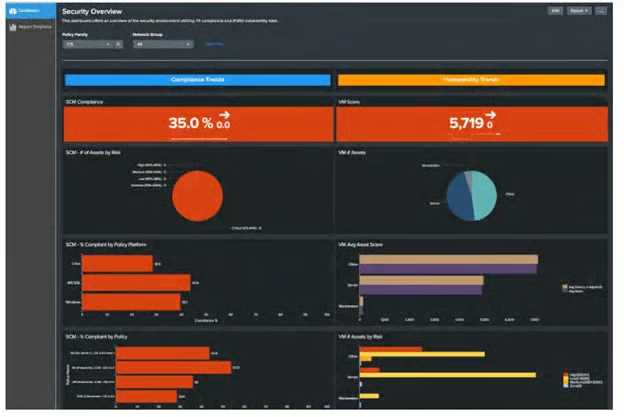
主な機能
- エージェントスキャンとエージェントレススキャンの両方に対応
- オンライン、オフライン、稼働していないクラウドおよびローカルコンテナをスキャン
- IT、IoT、OTをスキャン
- CVSSスコアを基盤としつつ、実際の攻撃、悪用の難易度、その他の要因も考慮する、独自のTripwire VERT脆弱性ランキングスコア
- Fortraのセキュリティおよび自動化ツールとの統合
メリット
- 資産の検出とプロファイリング
- オンプレミス、クラウド、コンテナをスキャン
- スケーラブルなアーキテクチャとアプリケーション固有のレポート
- スキャンレポートをデータベースに保存
- 誤検知の最小化を試み、確認された誤検知には「報奨金」を提供
デメリット
- 一部のスキャンによってパフォーマンスが低下する可能性があると顧客が指摘
- レポートの柔軟性が低く、内容も限定的な場合がある
- ポートスキャンの完了にかなりの時間がかかる場合がある
価格
Fortraは価格を公開していませんが、ツールとマネージドサービスの見積もりを取得するためのフォームを提供しています。
Intruder
Intruderは、1万件を超えるセキュリティチェックを実行するクラウドベースの脆弱性スキャナーです。Intruderはエンタープライズ級のスキャンエンジンを使用し、新たに発見された脆弱性を対象とする新興脅威スキャンを実行します。結果はIT部門にメールで送信され、ダッシュボードからも確認できます。
Intruderは、境界、内部、クラウドリソース、Webアプリケーションの脆弱性をスキャンできます。内部スキャンではエンドポイントエージェントを使用します。
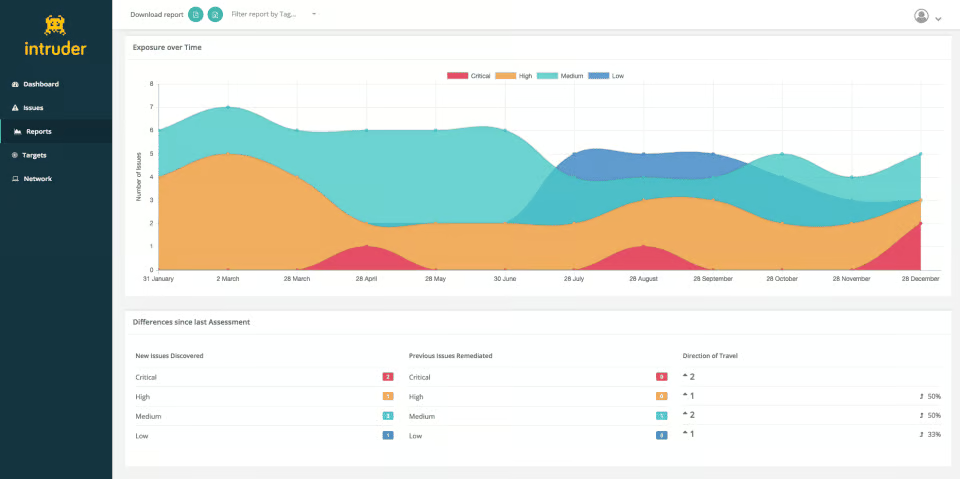
主な機能
- 公開・非公開でアクセス可能なサーバー、クラウドシステム、Webサイト、エンドポイントデバイスをスキャン
- 認証を必要としない領域における設定ミス、パッチ未適用、暗号化の弱点、アプリケーションのバグなどの脆弱性を検出
- 新たな脅威がないかシステムを自動的にスキャン
- IPとDNSを自動追跡
- OpenVASの外部スキャンとTennableのスキャンツールを、1つの統合ツールとライセンスに統合
メリット
- G2の脆弱性スキャナーソフトウェアのランキングで最も使いやすい
- 公開ポートとサービスが変更された際にアラートを通知
- ログエントリや警告が常時生成するノイズを削減
- コンテキストに基づいて問題の優先順位を付け、境界の脆弱性に重点を置く
- セットアップと保守が容易
デメリット
- エージェントのデプロイなどの作業で手動対応が必要になる場合がある
- 包括的なGUIを備えていない
- 独自の検出エンジンを使用せず、OpenVASとNessusのスキャンエンジンを使用
価格
顧客は3段階のいずれかでIntruderのライセンスを契約し、価格はスキャン対象の数に基づいて決まります。年間契約の割引が利用でき、250件を超える対象の場合は計算ツールを利用できず、見積もりを取得する必要があります。
- Essential
- OpenVASスキャンエンジンを搭載
- 月1回のスケジュールスキャン、無制限のアドホックスキャン、2ユーザー
- 外部脆弱性スキャンのみ
- 価格は101ドル/月(1対象)からで、250対象では689ドル/月
- Pro(無料トライアルあり)
- TenableのNessusスキャンエンジンを使用
- スケジュールスキャンとアドホックスキャンが無制限、ユーザー数無制限
- 外部および内部スキャン
- AWS、Google Cloud、Azureの対象を同期
- APIと開発者向け統合
- SSL/TLS証明書の監視
- 価格は163ドル/月(1対象)からで、250対象では983ドル/月
- Vanguard
- 認定ペネトレーションテストによるトリアージを追加
- 精度の向上
- 脆弱性検出範囲の拡大
- 見積もりを取得するにはIntruderへの問い合わせが必要
Rapid7 Insight Platform
Rapid7 Insightプラットフォームは、あらゆる規模の組織が広範なIT環境を保護できるよう、セキュリティ、脆弱性管理、ペネトレーションテスト、Webおよびアプリのスキャン、オーケストレーション、自動化の各ツールを一式で提供します。Insight VMは、物理、クラウド、仮想インフラを自動的にスキャンして評価する脆弱性管理プラットフォームを提供します。このツールには、ライブでインタラクティブなダッシュボード、ソリューションベースの修復、リスクのスコアリングと優先順位付けの機能があります。
Insight VMは、 ローカルネットワークの脆弱性ツールNexposeを基盤としており、ネットワークに接続された新しいデバイスをすべて自動的に検出・スキャンして、リアルタイムで脆弱性を特定します。また、帯域幅の消費を最小限に抑えながら情報を処理する、軽量なエンドポイントエージェントも提供します。
このInsightAppSecツールは、アプリケーションに対して動的アプリケーションセキュリティテスト(DAST)を実行し、開発(dev)およびセキュリティ(sec)のワークフローに統合できます。このツールは起動したアプリケーションをクロールし、SQLインジェクション、クロスサイトスクリプティング(XSS)、クロスサイトリクエストフォージェリ(CSRF)など、約100種類の攻撃タイプをチェックします。
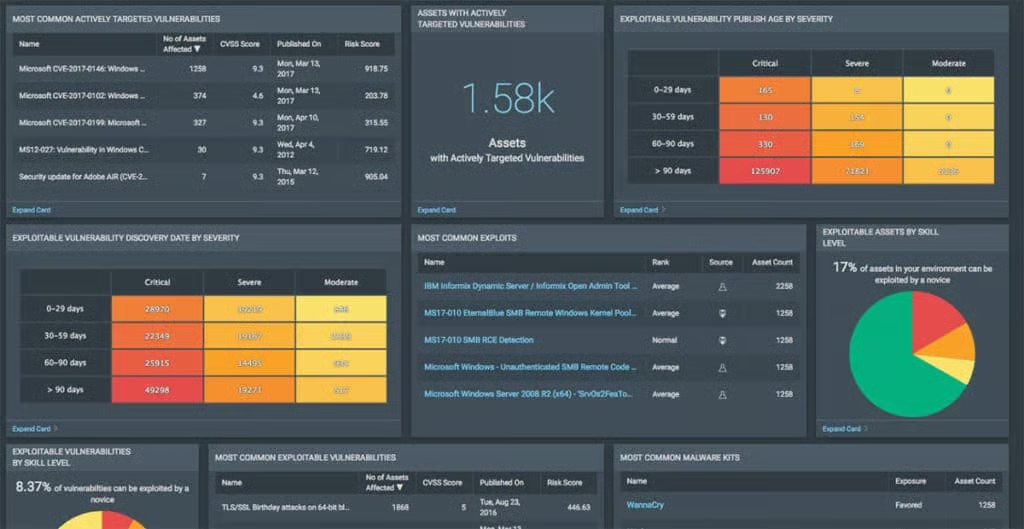
主な機能
- ユーザーアカウント数無制限
- 24時間365日のテクニカルサポート
- カスタマイズ可能なダッシュボード
- 広範な脆弱性リストをスキャン
- ポリシー評価
- 攻撃対象領域の監視
- Splunk、ServiceNow、AWSなどと統合
メリット
- Rapid7 Detection & ResponseやCloudのセキュリティ製品に加え、自動化・オーケストレーション製品とも統合可能
- 修復ワークフローを搭載
- 継続的なスキャンとリアルタイムのデータ利用
- 1,000段階のリスクスケールを使用し、IT管理者がより効果的かつ効率的に優先順位を付けられる
- カスタム資産グループを作成し、指定したITチームに修復を割り当て可能
- コンテナなどの一時的な資産や、その他の仮想資産をスキャン可能
デメリット
- エージェントが必要
- PAM統合が限定的
- ESXi環境をスキャンするにはSSHアクセスが必要
- スケールが難しい
- データベースインスタンスの選択肢が限定的
- アプリケーションスキャンは専用アプリスキャナーほど包括的ではない
価格
Insight VMの価格は利用量によって異なります。公開価格は250資産で1資産あたり月額2.19ドルからで、利用量に応じた割引により低下します。たとえば1,000資産の場合、価格は1資産あたり月額1.71ドルになります。年間払いの割引価格と無料トライアルが利用でき、Insight VMはAWS Marketplaceでも提供されています。
パッケージ型のライセンスオプションも利用できますが、Rapid7は必ずしも価格を公開していません。たとえば、Cloud Risk Completeは、クラウドインフラとアプリケーションセキュリティのスキャンを1つのライセンスに統合します。
Qualys Vulnerability Scanning
Qualys Cloud Platformは、統合型のセキュリティ、脆弱性、コンプライアンス、資産管理、パッチ管理ツールを幅広く提供します。脆弱性スキャンを必要とする組織は、脆弱性の検出と管理に関連する次のモジュールから選択できます。
- Container Security
- Cloud Security Assessment
- Vulnerability Management Detection and Response(VMDR 2.0)
- Web Application Scanning
機能や性能は選択したモジュールによって異なりますが、QualysはIT環境全体を対象とした、エンタープライズ規模のセキュリティおよび脆弱性管理をワンストップで提供します。
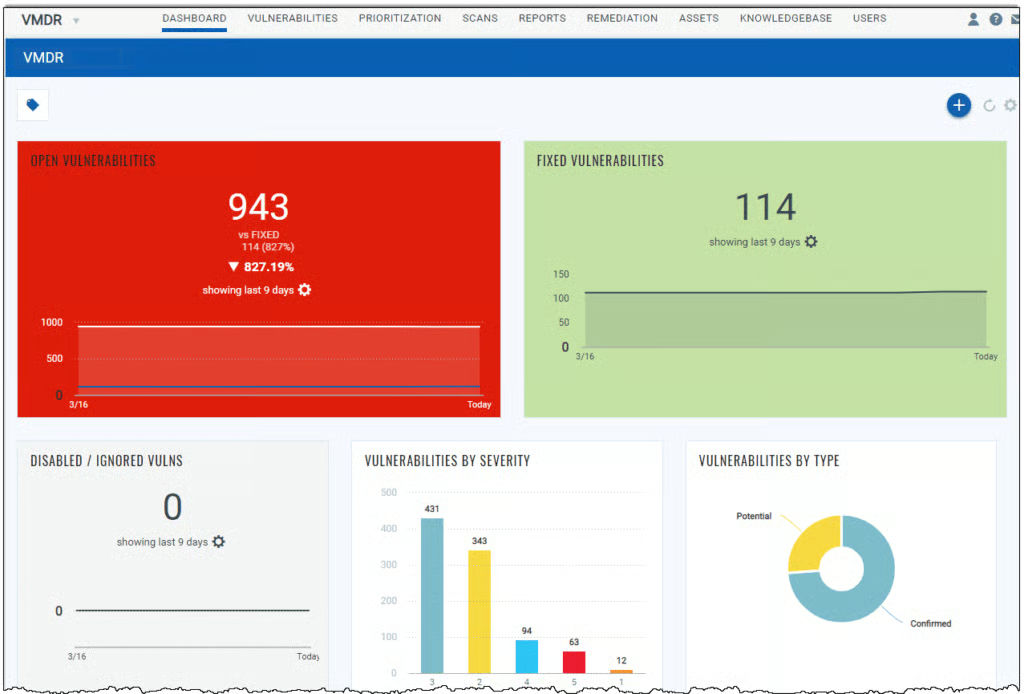
主な機能
- ITデバイス、Webアプリケーション、運用技術(OT)、モノのインターネット(IoT)をスキャン・検出
- クラウドインスタンスやモバイルデバイス向けAPIを含む、境界内のすべてのアプリケーションをスキャン
- Qualys TruRiskは、CVSSスコア、リアルタイムの脅威指標、エクスプロイトコードの成熟度、活動中のマルウェアや脅威アクターの評価、トレンドとなっているリスク、適用済みの緩和策を組み合わせた独自のリスク評価を提供します
- 脆弱性、コンプライアンス、マルウェアのスキャンを組み合わせ可能
- すべてのモジュールに対応した統合ユーザーインターフェース、レポート、ダッシュボード
- パブリッククラウドまたはプライベートクラウドから導入し、Qualysが完全に管理
- 一部の脆弱性についてワンクリック修復のオプションを提供
メリット
- コード不要のワークフロー
- 非常に豊富な選択肢
- 資産管理、脆弱性管理、セキュリティを完全に統合すると非常に効果的
- ルールベースの統合により、ServiceNowやJIRAなどのツールを通じて修復用チケットを自動生成
デメリット
- エージェントが必要
- 新規ユーザーにとって学習曲線が急
- 多数のモジュールにより、メニューの選択肢が過剰かつ重複することが多い
- すべての選択肢が同じ高水準で機能するわけではない(特にトレーニングを受けていない場合)
- モジュールが個別に更新されることがあり、ユーザーインターフェースに一貫性がなくなる
- エンドポイントのスキャンに時間がかかる場合がある
価格
顧客は、選択したCloud Platform Appsの数、IPアドレス数、Webアプリケーション数、ユーザーライセンス数に基づいて、Qualys Cloud Platformの年間ライセンスを契約します。顧客の説明によると、価格帯は3段階あります。Express Lite(最大256個のIPアドレス、25個のWebアプリ、2台のスキャナー、3ユーザー)、Express(最大3,072個のIPアドレス、100個のWebアプリ、5台のスキャナー)、Enterprise(利用無制限)です。
Qualysは価格を公開していませんが、料金パッケージは小規模企業向けの300ドル未満から、大規模なパッケージ向けの2,000ドルまでと報告されています。無料トライアル契約も利用できます。
Tenable
当初はオープンソースで無料のUnix向け脆弱性スキャンツールとして開発されたTenableは、後にNessusを、47,000種類を超えるIT、IoT、OT、オペレーティングシステム、アプリケーションをカバーするエージェントレスの脆弱性評価ツールへと進化させました。Nessusと無料版のNessus Essentialsは現在も存在しますが、エンタープライズ規模の顧客には、より高度なソリューションが必要です。
エンタープライズ顧客向けに、TenableはNessusを、tenable.ioによる脆弱性管理とWebアプリスキャン、およびtenable.scセキュリティセンターを含む、より広範なTenable Oneプラットフォームに統合しています。Tenableは定期的に調査を実施し、ゼロデイ脆弱性を発見すると、早期検出のためにNessusツールへ追加します。
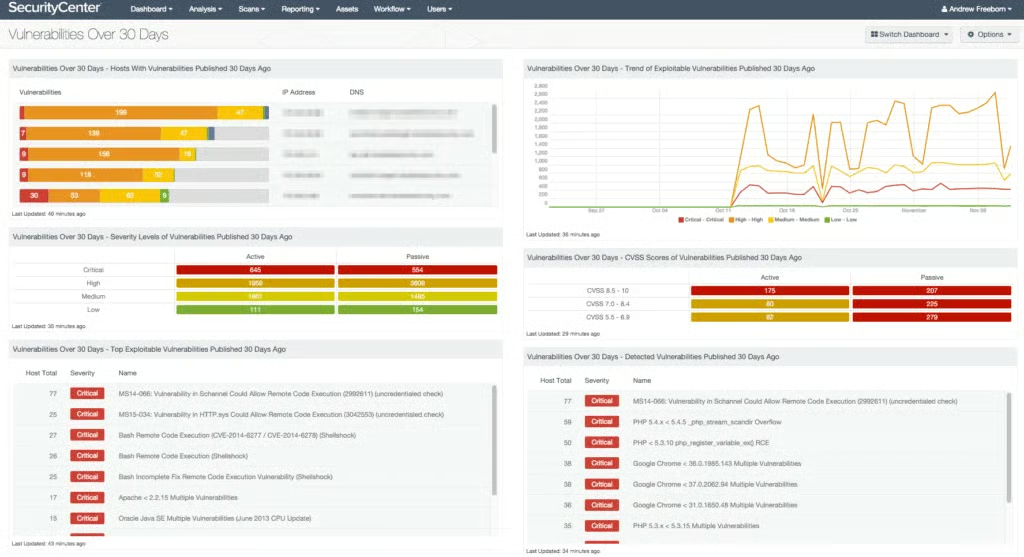
主な機能
- 迅速な利用開始を可能にする事前設定済みテンプレート
- 新しい脆弱性プラグインが追加されると、完全スキャンを自動的に実行
- 脆弱性に加えてコンプライアンス設定もチェック
- レポートテンプレートにより概要をすばやく確認
- カスタマイズ可能なテンプレートにより、コンサルタントやサービスプロバイダー向けにブランド化したレポートを作成
- セキュリティ情報イベント管理(SIEM)ツール向けに、脆弱性と設定ミスを自動で通知
メリット
- G2の脆弱性スキャナーソフトウェアランキングで「最も使いやすい」3位
- エグゼクティブダッシュボードと、検出結果を詳しく調査するための強力なフィルタリング
- 最新のInfrastructure as Code(IaC)を評価可能
- エージェントレススキャン
- 公開されている中で最も低い誤検知率を誇り、6シグマを上回る精度(100万回のスキャンあたり約0.32件の欠陥)
デメリット
- 新規ユーザーにとって学習曲線が急
- 誤検知ではなく、脆弱性の見逃しがあるとの不満を持つユーザーもいる
- API統合の制限を訴えるユーザーもいる
価格
Tenableは、Tenable.ioについて、次の2段階の価格体系を提供しています。
- Tenable.io Vulnerability Management
- 資産単位の価格(最小65資産)
- 65資産で年間2,275ドル。複数年契約には割引あり
- Tenable.io Web App Scanning
- 5つの完全修飾ドメイン名から、ドメイン単位で価格設定
- 5ドメインで年間3,578ドル
商用製品では無料トライアル版を利用できます。再販業者が割引価格やパッケージ価格を提示する場合もあります。
エンタープライズ向け脆弱性スキャンツールの選定基準
このリストを作成するにあたり、幅広いWebサイト、ベンダー資料、顧客レビューを調査し、機能と評判に基づいて有力候補を集めました。そのうえで、企業が導入する可能性のある多種多様なITテクノロジーやアプリケーションの脆弱性スキャンを提供するベンダーに絞り込みました。
高性能で用途を絞った脆弱性スキャナーを組み合わせれば、同様の機能を実現できます。しかし企業には、相互に統合でき、専門のセキュリティチームやサービスプロバイダーが一元管理できるツールが必要です。エンタープライズ向けベンダーには通常、複雑なニーズや問題に対応するエンタープライズレベルのサポートも求められます。
結論:エンタープライズ向け脆弱性スキャンツールの購入
統合型ツールを購入する際、5~10年後に必要になる可能性のある将来の機能を比較したくなるものです。特に、1つのツールをトレーニング後何年も使ってセキュリティチームが習熟すると、ツールの切り替えが難しくなるためです。
さらに、エンタープライズクラスの脆弱性スキャナーでは、異なるベンダーのツールを複数導入して統合の問題に悩まされるのは合理的ではありません。その代わり、セキュリティチームに学習・運用する余力がある場合は、低コストのセカンドオピニオンとしてオープンソースツールを使い、脆弱性をスキャンすべきです。
エンタープライズグレードの脆弱性スキャンツールは、脆弱性の追跡、スキャン、管理にかかるITチームとセキュリティチームのコストを削減し、投資に対して非常に大きな効果をもたらします。ただし、不要な機能に過剰な費用をかけることは避けるべきです。導入済みの資産とツールのスキャン機能を比較し、既に導入しているセキュリティツールとの統合や、既存ツールを置き換える選択肢も比較してください。
今の時点でそのツールが適切でなければ、将来のコスト削減施策によって、いずれそのツールが排除される可能性があります。現在の問題を解決するために必要なツールを、今納得できる価格で購入しましょう。
脆弱性スキャンのオプションについては、次を参照してください。