

















Cyberkriminelle, die die .NET-basierte SolarMarker-Backdoor einsetzen, nutzen eine als SEO-Poisoning bezeichnete Technik, um schädliche Payloads in die Systeme ihrer Opfer einzuschleusen und so Zugriff auf die darin gespeicherten Zugangsdaten und Daten zu erlangen.
Laut Forschern von Menlo Security ist die SolarMarker-Kampagne eine von zwei derartigen Aktivitäten, die sie in den vergangenen Monaten beobachtet haben und bei denen SEO-Poisoning eingesetzt wird, um Nutzer zu täuschen und sie zum Herunterladen der schädlichen Payload auf ihre Systeme zu bewegen. Sie sind außerdem die jüngsten Beispiele dafür, dass böswillige Akteure sowohl Angriffe nach dem Muster von Supply-Chain-Attacken einsetzen als auch versuchen, eine IT-Welt auszunutzen, die sich weiter dezentralisiert, während Unternehmen mehr Workloads und Daten in die Cloud migrieren und mehr Menschen remote arbeiten.
Die SolarMarker-Kampagne ist ein weiteres Indiz für die zunehmende Nutzung des Remote-Access-Trojaners (RAT), der mit anderen Sicherheitsverletzungen in Verbindung gebracht wurde und nachweislich bereits zuvor SEO-Poisoning-Taktiken eingesetzt hat.
„Neben SolarMarker hat das Menlo-Labs-Team eine Zunahme von Angriffen beobachtet, die sich gegen Nutzer statt gegen Organisationen richten und herkömmliche Sicherheitsmaßnahmen umgehen“, schrieben die Forscher in einem Blogbeitrag diese Woche. „Derartige hochgradig evasive Angriffe wurden bereits zuvor beobachtet, doch Geschwindigkeit, Umfang und Komplexität dieser neuen Welle haben in den vergangenen Monaten zugenommen.“
Geräte über Suchergebnisse kompromittieren
Hacker „nutzen die neue Weltordnung aus, in der die Grenzen zwischen der geschäftlichen und privaten Nutzung von Geräten verschwimmen“, schrieben sie. „Bei diesen Angriffen machen sich die Bedrohungsakteure Fortschritte bei Webbrowsern und deren Funktionen zunutze, um ihren Zielen Ransomware, gestohlene Zugangsdaten und direkt Schadsoftware zu liefern.“
In diesem Fall nutzen die böswilligen Akteure SEO-Poisoning, um SolarMarker, eine .NET-basierte Backdoor, einzusetzen und Schadsoftware in die Systeme ihrer Opfer einzuschleusen. Eine weitere Kampagne namens Gootloader wurde dabei beobachtet, dasselbe mit der REvil-Ransomware zu tun.
Im Rahmen der SolarMarker-Kampagne nutzen die Cyberkriminellen SEO-Poisoning, indem sie ihre bösartige oder kompromittierte Website mit Suchbegriffen versehen, nach denen Nutzer suchen könnten – in diesem Fall etwa „Arbeitshygiene“ oder „mentale Stärke im Sport“. Dadurch wird das Ranking ihrer schädlichen Seiten künstlich verbessert und die Wahrscheinlichkeit erhöht, dass Nutzer darauf klicken.
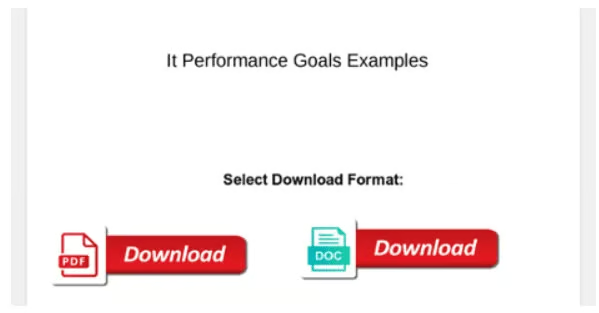
Nutzer, die nach diesen Begriffen suchen, stoßen in ihren Suchergebnissen möglicherweise auf die kompromittierte Website mit schädlichen PDFs. Klicken sie auf den durch SEO-Poisoning manipulierten Link, sehen sie auf der Seite ein schädliches PDF. Ein Klick auf das PDF oder ein Doc-Symbol auf derselben Seite führt schließlich dazu, dass die schädliche Payload auf den Endpunkt des Nutzers heruntergeladen wird. Anschließend werden die gestohlenen Daten abgegriffen und an einen Command-and-Control-Server gesendet.
Lesen Sie auch: Die besten Dienste zur Entfernung und Wiederherstellung nach Ransomware-Angriffen
Böswillige Akteure nehmen WordPress-Seiten ins Visier
Die Payloads selbst unterscheiden sich in ihrer Größe und reichen von 70 MB bis zu etwa 123 MB. Außerdem waren alle von Menlo untersuchten kompromittierten Websites – die meisten waren vor dem Angriff harmlos – WordPress-Seiten, darunter auch einige Bildungs- und .gov-Websites. Das Verzeichnis, über das die PDFs bereitgestellt wurden, war mithilfe des WordPress-Plugins Formidable Forms erstellt worden, mit dem Administratoren einfach Formulare erstellen können.
Die Forscher schrieben, dass die Betroffenen benachrichtigt und die schädlichen PDFs entfernt wurden.
Kürzlich stellten Bedrohungsforscher von Wordfence fest, dass ein weiteres WordPress-Plugin angreifbar war. In einem Blogbeitrag diese Woche erklärte das Threat-Intelligence-Team von Wordfence – Wordfence bietet eine für den Schutz von WordPress entwickelte Firewall und einen Malware-Scanner –, dass es Ende August eine als CVE-2021-39333 bezeichnete Schwachstelle im Hashthemes Demo Importer-Plugin für WordPress offengelegt hatte. Die Schwachstelle „ermöglichte es jedem authentifizierten Nutzer, eine Website vollständig zurückzusetzen und dabei dauerhaft nahezu alle Datenbankinhalte sowie alle hochgeladenen Medien zu löschen.“
Eine gepatchte Version des Plugins – 1.1.2 – war Ende September verfügbar.
„Der Reiz von WordPress liegt sowohl in seiner Flexibilität hinsichtlich des Einsatzzwecks als auch in seiner einfachen Bedienung und Einrichtung“, sagte Leo Pate, Managing Consultant beim Anbieter für Anwendungssicherheit nVisium, gegenüber eSecurity Planet. „Doch wie bei jeder Software sind auch die Entwickler sowie diejenigen, die WordPress-Komponenten wie Plugins und Templates erstellen, nicht vor Fehlern gefeit. Dadurch können Schwachstellen in den Websites der Nutzer entstehen. Deshalb ist es wichtig, dass Nutzer ihre WordPress-Umgebung ganzheitlich betrachten und auf jeder Komponentenebene Sicherheitsmaßnahmen integrieren“, einschließlich der Server-, Netzwerk- und Anwendungsebenen.
Rick Holland, CISO und Vice President of Strategy beim Risikoschutzunternehmen Digital Shadows, sagte gegenüber eSecurity Planet, dass eine Schwachstelle in Komponenten wie Plugins „die vergrößerte Angriffsfläche durch Code von Drittanbietern verdeutlicht – ebenso wie Browsererweiterungen. Softwareunternehmen sind für ihren Code und den Code verantwortlich, der auf ihrem Code ausgeführt wird. Destruktive Bedrohungsakteure, Hacktivisten oder Akteure, die Websites zum ‚Jux‘ löschen, dürften an einer solchen Schwachstelle besonders interessiert sein.“
Siehe auch: Die besten Tools für das Schwachstellenmanagement
Die wachsende Präsenz von SolarMarket
Die SolarMarker-Backdoor stand in diesem Jahr über weite Strecken im Fokus von Sicherheitsforschern. Forscher des Threat-Intelligence-Unternehmens Cyware berichteten im Juni über SolarMarker und erklärten, dass böswillige Akteure SEO-Poisoning-Techniken nutzten, um die Malware auf Systeme zu bringen. Sie stellten fest, dass Angreifer mit SolarMarker im April die Suchergebnisse mit mehr als 100.000 Webseiten überschwemmt hatten, die kostenlose Office-Formulare wie Lebensläufe, Rechnungen, Quittungen und Fragebögen anboten.
Böswillige Akteure hatten Dokumente mit einer Vielzahl von Suchbegriffen verwendet, die auf Amazon Web Services (AWS) und Strikingly, einem Website-Baukasten, gehostet wurden. Die Forscher erklärten, dass die Entwickler von SolarMarker wahrscheinlich russischsprachig seien.
Auch die Talos-Einheit von Cisco Systems berichtete im Juli über SolarMarker.
eSentire, ein Anbieter für Managed Detection and Response (MDR), schrieb Anfang des Monats in einem Blogbeitrag, dass die Threat Response Unit eine Verfünffachung der SolarMarker-Infektionen beobachtet habe. Vor September erkannte und stoppte die eSentire-Einheit eine Infektion pro Woche. Seitdem sind es durchschnittlich fünf pro Woche. Etwa zur selben Zeit wechselten die SolarMarker-Angreifer von Blogspot, Google-Seiten und Content-Delivery-Netzwerken zur Nutzung von WordPress, um schädliche Dateien zu hosten.
Mehr als eine Million schädliche Seiten
Die eSentire-Forscher schrieben, dass bei jüngsten Vorfällen „die Mehrheit der SolarMarker-Angriffe von kompromittierten WordPress-Seiten ausgeliefert wurde – eine Technik, die zuvor von Gootloader eingesetzt worden war, einem JavaScript-basierten Infektions-Framework, das ursprünglich zur Bereitstellung des Banking-Trojaners Gootkit entwickelt wurde. Auf Grundlage von Open-Source-Recherchen scheint diese Änderung [zu WordPress] es den Bedrohungsakteuren ermöglicht zu haben, die Zahl der online gehosteten schädlichen Webseiten drastisch zu erhöhen.“
Die Zahl der schädlichen Seiten aus SolarMarker-Angriffen stieg von mehr als 100.000 auf über 1 Million. Die böswilligen Akteure nutzen außerdem Techniken wie große Payloads, verschleierte Payload-Module und gestohlene Zertifikate, um sich vor der Erkennung durch Antivirenprodukte zu schützen.
Da Remote-Arbeit immer üblicher wird, entwickelt sich der Browser laut den Menlo-Forschern zu einem zentraleren Werkzeug für Beschäftigte. Sie verwiesen auf eine Studie von Google, der zufolge Endnutzer durchschnittlich 75 Prozent ihres Arbeitstags in einem Browser verbringen, sowie auf Menlos eigene Umfrage in diesem Monat. Diese ergab, dass drei Viertel der Befragten den Zugriff hybrider und remote arbeitender Beschäftigter auf Anwendungen über nicht verwaltete Geräte als erhebliche Sicherheitsbedrohung bezeichneten.
„SolarMarker ist zwar ein klassisches Beispiel für einen Angriff nach dem Muster einer Supply-Chain-Attacke, bei dem Angreifer anfällige Websites für ihre bösartigen Kampagnen ausnutzen können, zugleich zeigt das Beispiel aber auch, wie schnell Angreifer Wege gefunden haben, die zunehmende Nutzung des Browsers sowie die Umstellung von Unternehmen auf cloudbasierte Anwendungen auszunutzen“, schrieben sie. „Besonders gefährlich an dieser Angriffsart ist die Methode, mit der sie initiiert wird. … [D]iese Angriffe wurden gezielt darauf ausgelegt, den Nutzer direkt ins Visier zu nehmen, indem herkömmliche Erkennungsmethoden umgangen werden.“
Weiterführende Informationen: Die besten Anbieter für Secure Web Gateways