

















SolarMarkerの.NETベースのバックドアを利用するサイバー犯罪者は、SEOポイズニングと呼ばれる手法を使って悪意あるペイロードを被害者のシステムに送り込み、内部の認証情報やデータにアクセスしようとしている。
Menlo Securityの研究者によると、SolarMarkerのキャンペーンは、ここ数カ月で確認された、SEOポイズニングを利用してユーザーをだまし、悪意あるペイロードをシステムにダウンロードさせる取り組み2件のうちの1つだという。また、企業がより多くのワークロードやデータをクラウドへ移行し、さらにサプライチェーン型の攻撃も利用し、分散化が進み続けるIT環境につけ込もうとする悪意ある攻撃者の、最新の事例でもある。そこでは、より多くの人々がリモートで働くようになっている。
SolarMarkerのキャンペーンは、リモートアクセス型トロイの木馬(RAT)の利用が拡大していることを示す新たな兆候だ。このマルウェアは他の侵害にも関与しており、過去にはSEOポイズニングの手口を使うことも確認されている。
「SolarMarkerに加え、Menlo Labsチームは、従来のセキュリティ対策を回避し、組織ではなくユーザーを標的にする攻撃の増加を確認している」と研究者らは今週のブログ記事で記している。「この種の非常に巧妙な回避型攻撃は以前にも見られたが、この新たな波では、ここ数カ月でその速度、量、複雑さが増している」
検索結果を通じてデバイスを侵害
ハッカーは「企業でのデバイス利用と個人でのデバイス利用の境界が曖昧になった新たな世界秩序につけ込んでいる」と記している。「こうした攻撃では、脅威アクターがウェブブラウザーの進化とブラウザーの機能を自らの利益のために利用し、標的にランサムウェアを送り込み、認証情報を盗み、マルウェアを直接仕掛ける」
今回、悪意ある攻撃者はSEOポイズニングを利用して、.NETベースのバックドアであるSolarMarkerを拡散し、被害者のシステムにマルウェアを侵入させている。Gootloaderと呼ばれる別のキャンペーンでも、同じ手法でREvilランサムウェアを拡散していたことが確認された。
SolarMarkerのキャンペーンでは、サイバー犯罪者がSEOポイズニングの手法を使い、ユーザーが検索しそうなキーワード(今回のケースでは「industrial hygiene(産業衛生)」や「sports mental toughness(スポーツにおける精神的タフネス)」など)を悪意ある、または侵害したウェブサイトに埋め込んでいる。これにより悪意あるページの検索順位を人為的に引き上げ、ユーザーがクリックする可能性を高めている。
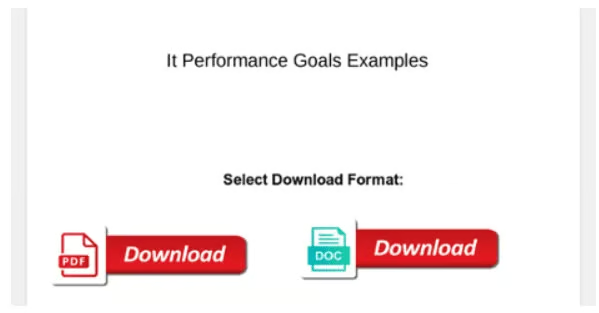
こうした検索語を使ったユーザーが検索すると、悪意あるPDFを含む侵害されたウェブサイトが結果に表示されることがある。SEOポイズニングされたリンクをクリックすると、ページ上に悪意あるPDFが表示される。同じページにあるPDFまたはDocアイコンをクリックすると、最終的に悪意あるペイロードがユーザーのエンドポイントへダウンロードされる。その後、盗まれたデータが取得され、コマンド&コントロールサーバーへ送信される。
悪意ある攻撃者、WordPressサイトを標的に
ペイロードのサイズは70MBから約123MBまでさまざまだった。さらに、Menloが悪意あるPDFを配信していたことを確認した侵害サイトは、侵害される前は大半が無害なサイトだったが、教育機関のサイトや.govサイトを含め、すべてWordPressサイトだった。PDFを配信していたディレクトリは、管理者が簡単にフォームを作成できるWordPressのFormidable Formsプラグインによって作成されていた。
研究者らは、影響を受けたサイトの運営者には通知し、悪意あるPDFは削除したと記している。
最近、別のWordPressプラグインにも攻撃に対する脆弱性があることを、Wordfenceの脅威研究者が発見した。今週のブログ記事で、Wordfence Threat Intelligenceチームは、WordPressを保護するエンドポイントファイアウォールとマルウェアスキャナーを提供している。同チームは、8月下旬、WordPress向けHashthemes Demo Importerプラグインに存在するCVE-2021-39333という脆弱性を公表したと述べた。この脆弱性により、「認証済みのユーザーがサイトを完全にリセットし、データベースのほぼすべてのコンテンツと、アップロード済みのすべてのメディアを恒久的に削除できた」
パッチを適用したプラグインのバージョン1.1.2は、9月下旬に利用可能になった。
アプリケーションセキュリティベンダーnVisiumのマネージングコンサルタント、Leo Pate氏はeSecurity Planetに次のように語った。「WordPressの魅力は、用途における柔軟性に加え、使いやすく、セットアップも簡単な点にある。しかし、どのようなソフトウェアでも同じだが、開発者や、プラグインやテンプレートなどWordPressのコンポーネントを作る人々は、必ずミスをする。これにより、ユーザーのウェブサイトに脆弱性が持ち込まれる。そのため、ユーザーはWordPress環境を全体的に見渡し、サーバー、ネットワーク、アプリケーションの各層を含むすべてのコンポーネントにセキュリティを組み込むことが重要だ」
リスク対策企業Digital ShadowsのCISO兼戦略担当バイスプレジデント、Rick Holland氏はeSecurity Planetに対し、プラグインなどのコンポーネントに存在する脆弱性は、「ブラウザー拡張機能の場合と同様に、サードパーティーコードによって攻撃対象領域が拡大していることを浮き彫りにする」と語った。「ソフトウェア企業は、自社のコードだけでなく、そのコード上で動くコードにも責任を負う。破壊的な脅威アクターやハクティビスト、あるいは『面白半分』にサイトを削除する攻撃者が、この種の脆弱性に最も関心を持つだろう」
こちらも参照:脆弱性管理ツールのおすすめ
SolarMarketの認知度が拡大
SolarMarkerのバックドアは、今年の大半にわたってセキュリティ研究者の監視対象となっている。脅威インテリジェンス企業Cywareの研究者は6月、SolarMarkerについて記し、悪意ある攻撃者がSEOポイズニングの手法を使ってマルウェアをシステムに侵入させていると述べた。また、4月にはSolarMarkerを使う攻撃者が、履歴書、請求書、領収書、アンケートなど、無料のオフィス用フォームを提供する10万を超えるウェブページを検索結果に氾濫させていたと指摘した。
悪意ある攻撃者は、Amazon Web Services(AWS)やウェブサイトビルダーのStrikingly上でホスティングされた、キーワードを詰め込んだ文書を利用していた。研究者らは、SolarMarkerの開発者はロシア語話者である可能性が高いと述べた。
Cisco SystemsのTalos部門も7月、SolarMarkerについて記している。
マネージド・ディテクション・アンド・レスポンス(MDR)ベンダーであるeSentireは、今月初めのブログ記事で、同社のThreat Response UnitがSolarMarkerへの感染を5倍に増加したことを確認したと記している。9月以前、eSentireの同部門が検知して封じ込めていた感染は週1件だった。それ以降は週平均5件となっている。ほぼ同じ時期に、SolarMarkerの攻撃者は、悪意あるファイルのホスティングにBlogspot、Googleサイト、コンテンツ配信ネットワークを利用する方法から、WordPressを利用する方法へと切り替えた。
100万超の悪意あるページ
eSentireの研究者らは、最近のインシデントについて、「SolarMarker攻撃の大半は、侵害されたWordPressサイトから配信されている。これは、もともとGootkitバンキング型トロイの木馬を配信するために開発された、JavaScriptベースの感染フレームワークであるGootloaderが以前に使った手法だ。オープンソースの調査に基づくと、WordPressへのこの変更によって、脅威アクターはオンラインでホスティングする悪意あるウェブページの数を大幅に増やせるようになったとみられる」と記している。
SolarMarker攻撃による悪意あるページの数は、10万超から100万超へと急増した。悪意ある攻撃者は、サイズの大きなペイロード、難読化されたペイロードモジュール、盗用した証明書などの手法も使い、ウイルス対策製品による検知を逃れている。
Menloの研究者によると、リモートワークが一般化するにつれ、ブラウザーは労働者にとってより中心的なツールになっている。研究者らは、Googleの調査でエンドユーザーが勤務時間の平均75%をブラウザー上で過ごしていることが判明した点と、今月実施したMenlo独自の調査で、回答者の4分の3が、ハイブリッド勤務やリモート勤務の従業員が管理対象外のデバイスからアプリケーションにアクセスすることは重大なセキュリティ脅威だと答えた点を指摘している。
「SolarMarkerは、攻撃者が脆弱なサイトを悪用して悪意あるキャンペーンを展開できるサプライチェーン型攻撃の典型例である一方、攻撃者がブラウザーの利用拡大や、企業がクラウドベースのアプリケーションへ移行している状況を悪用する方法をいかに迅速に見つけ出したかを示す例でもある。この種の攻撃が特に危険なのは、開始に使われる手法だ。……こうした攻撃は、従来の検知方法を回避してユーザーを直接標的にするよう、特別に設計されている」
さらに詳しく:安全なウェブゲートウェイベンダーのおすすめ