

















Die erstplatzierte Threat-Intelligence-Plattform (TIP) IBM X-Force Exchange verknüpft externe Sicherheitsbedrohungsinformationen auf Enterprise-Niveau mit den Tools, die Sicherheitsfachleute benötigen, um zu analysieren, wie sich die Bedrohung auf das Unternehmen auswirken könnte. Dieser Artikel enthält ausführlichere Informationen zum Produkt und seinen Funktionen.
Einen Vergleich mit anderen TIP-Produkten finden Sie in der vollständigen Liste der führenden Threat-Intelligence-Unternehmen.
Produktgeschichte
Internet Security Systems entwickelte X-Force 1996, und ISS wurde später, im Jahr 2006, von IBM übernommen. Danach wurde die Marke X-Force Teil von IBM Security. Die X-Force Exchange-Threat-Intelligence-Plattform (TIP) wurde 2015 eingeführt, um den von IBM X-Force gesammelten umfangreichen Bestand an Threat Intelligence der Öffentlichkeit zugänglich zu machen und so die gemeinsame Abwehr zu unterstützen.
Produktbeschreibung
IBM X-Force Exchange stellt über eine cloudbasierte Plattform kollaborative Threat Intelligence bereit. Sie ermöglicht Sicherheitsanalysten, Bedrohungsindikatoren zu untersuchen und die Reaktion auf Angriffe zu beschleunigen. Sie bietet Informationen zu:
- IP- und URL-Reputation
- Webanwendungen
- Malware
- Schwachstellen
- Spam
Anschließend können Benutzer ihre Sicherheitserkenntnisse mit maschinell generierter Intelligenz sowie von IBM-X-Force-Forschern kuratierten, von Menschen erstellten Erkenntnissen erweitern, die über öffentliche Fallakten-Sammlungen zu den neuesten Malware-Kampagnen und Bedrohungen verfügbar sind.
„Benutzer können mit Kollegen zusammenarbeiten, um Bedrohungen zu validieren und mithilfe privater Gruppen und gemeinsamer Sammlungen Reaktionspläne zu entwickeln, und ihre bestehenden Sicherheitslösungen mit Threat Intelligence stärken, die über offene Standards bereitgestellt wird“, sagte Sam Dillingham, Senior Offering Manager bei IBM Security.
Agents
X-Force Exchange ist eine cloudbasierte Plattform und wird nicht über Agents bereitgestellt.
Märkte und Anwendungsfälle
Als IBM 2015 X-Force Exchange einführte, wies das Unternehmen darauf hin, dass sechs der zehn weltweit führenden Einzelhändler und fünf der zehn weltweit führenden Banken zu den mehr als 1.000 Organisationen gehörten, die zur Bedrohungsdatenbank von X-Force Exchange beitrugen. 2016 kündigte IBM außerdem gemeinsam genutzte Threat-Intelligence-Feeds mit Check Point an. Dank der integrierten Workflow-Unterstützung durch private Gruppen und Sammlungen ist X-Force Exchange für Unternehmen interessant, die einen optimierten Prozess zur Sicherheitsuntersuchung unterstützen müssen.
Ein Einzelhändler, so Dillingham, ersetzte mehrere Threat-Intelligence-Feeds durch X-Force Exchange und verkürzte dadurch die Untersuchungszeit erheblich. Dieser Einzelhändler nutzt gemeinsame Sammlungen, um Threat Intelligence zusammenzutragen, sodass sich das Sicherheitsteam auf die Anwendung der Informationen statt auf die dafür erforderlichen Abläufe konzentrieren kann.
Unternehmen, die mehrere Feeds integrieren möchten, können jedoch auch externe Feeds in das X-Force-Exchange-Dashboard des Unternehmens einspeisen. Die TIP erstellt anschließend auf Grundlage aller Informationsquellen einen konsolidierten Threat Feed.
Relevante Kennzahlen
Als cloudbasierte Plattform lässt sich X-Force Exchange für Unternehmen jeder Größe skalieren. Kunden können über die Plattform selbst oder über den Advanced Threat Protection Feed monatlich eine unbegrenzte Anzahl von Abfragen durchführen. Die X-Force Exchange Commercial API unterstützt eine nutzungsbasierte Abrechnung. Wie oben erwähnt, können zusätzliche Threat-Intelligence-Feeds von Drittanbietern über den Threat Feed Manager in X-Force Exchange eingebunden werden, sobald ein Benutzer seine Anmeldedaten oder den API-Schlüssel für diese Feeds über die Plattform bereitstellt.
Sicherheitszertifizierungen
Je nach gewählter Edition erfüllt IBM X-Force Exchange die erforderlichen Standards zur Einhaltung globaler Compliance-Vorgaben wie ISO 27001, ISO 27017 und ISO 27018 sowie der Rahmenwerke EU-US Privacy Shield und Swiss Privacy Shield. Als Threat-Intelligence-Plattform kann X-Force Exchange automatisierte Threat Feeds an andere qualifizierte Sicherheitssysteme wie Firewalls, Netzwerk-Intrusion-Detection- und -Prevention-Systeme (IPS oder IDPS) und andere bereitstellen.
Threat Intelligence
Benutzer können ihre Erkenntnisse zur Netzwerksicherheit mit maschinell generierter Intelligenz erweitern. Threat Intelligence von X-Force Exchange wird außerdem von IBM QRadar Advisor with Watson verwendet, damit Sicherheitsanalysten maschinelles Lernen auf der QRadar-SIEM-Plattform und dem QRadar SOAR (Security Orchestration, Automation and Response-Produkt) nutzen können.
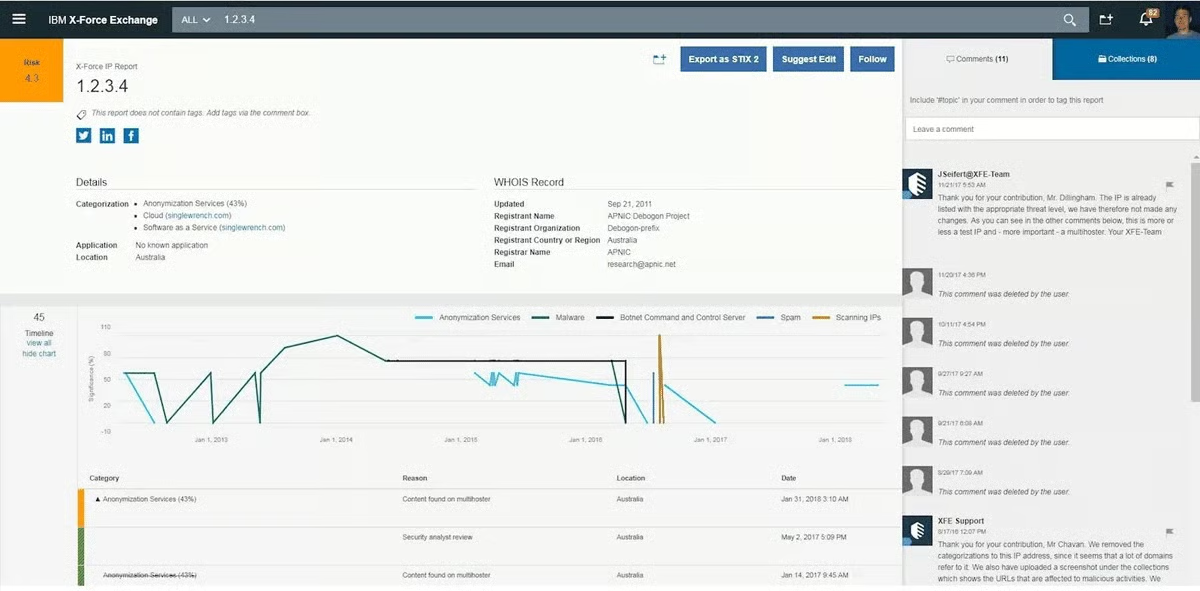
Alle erzeugten Threat-Intelligence-Informationen werden mit relevanten, von X-Force Exchange verwendeten Quellen abgeglichen. Diese Analyse wird automatisiert in Berichten aufbereitet, die Echtzeittransparenz über den Risikowert, den Aktivitätsverlauf, die geografische Zuordnung, zugehörige Indikatoren, die Kategorisierung und andere relevante Threat Intelligence bieten. Kunden der X-Force Exchange Commercial API und der X-Force Exchange Enterprise API können außerdem auf zusätzliche Berichte und Indicators of Compromise (auch für den Advanced Threat Protection Feed verfügbar) zugreifen, die von X-Force IRIS (Incident Response and Threat Intelligence Services) erstellt wurden.
Bereitstellung
X-Force Exchange ist eine cloudbasierte Lösung, die über einen Webbrowser oder über eine API-Schnittstelle zugänglich ist, um direkt mit vorhandenen Sicherheitslösungen zu kommunizieren.
Preise
IBM X-Force Exchange kann über einen Gastzugang kostenlos über die Weboberfläche unter xforce.ibmcloud.com genutzt werden. Eine kostenlose nichtkommerzielle X-Force-Exchange-API ist ebenfalls eingeschränkt verfügbar. Für die kommerzielle Nutzung veröffentlicht IBM Informationen zu vier Editionen, verlangt für ein Angebot jedoch eine direkte Kontaktaufnahme.
- X-Force Exchange
- Cloudbasierte Plattform zum Austausch von Threat Intelligence
- Unbegrenzter Zugriff auf Datensätze
- Eingeschränkter Support
- Advanced Threat Protection Feed
- Unbegrenzter Zugriff auf Datensätze
- Threat Feed für die Integration interner Sicherheitstools
- RESTful API im JSON-Format
- X-Force Exchange Commercial API
- Für die Integration in kommerzielle Anwendungen
- Massenabfragen für IPs und URLs durchführen
- Nutzungsbasierte Datensätze
- RESTful API im JSON-Format
- Umfasst X-Force IRIS-Berichte (Incident-Response-Service) und Indicators of Compromise
- X-Force Exchange Enterprise API
- Unbegrenzte Nutzung von Threat Feeds und Premium-Inhalten
- Unbegrenzte Datensätze
- RESTful API im JSON-Format
- Umfasst X-Force IRIS-Berichte (Incident-Response-Service) und Indicators of Compromise
Dieser Artikel wurde ursprünglich von Drew Robb am 18. Juli 2017 verfasst und von Chad Kime am 1. Februar 2023 aktualisiert.