

















La plateforme de renseignement sur les menaces IBM X-Force Exchange (TIP), classée en tête, intègre des informations externes sur les menaces de sécurité de niveau entreprise aux outils dont un professionnel de la sécurité a besoin pour analyser l’impact potentiel de la menace sur l’organisation. Cet article fournit des informations plus détaillées sur le produit et ses fonctionnalités.
Pour la comparer à d’autres produits TIP, consultez la liste complète des principales entreprises de renseignement sur les menaces.
Historique du produit
Internet Security Systems a développé X-force en 1996, puis ISS a été racheté par IBM en 2006. La marque X-Force a alors été intégrée à IBM Security. La plateforme de renseignement sur les menaces X-Force Exchange (TIP) a été lancée en 2015 afin de mettre à la disposition du public la richesse des renseignements sur les menaces recueillis par IBM X-Force et de favoriser la défense collaborative.
Description du produit
IBM X-Force Exchange fournit des renseignements collaboratifs sur les menaces par l’intermédiaire d’une plateforme cloud qui permet aux analystes de sécurité d’étudier les indicateurs de menace et d’accélérer les réponses aux attaques. Elle fournit des renseignements sur les éléments suivants :
- réputation des adresses IP et des URL
- applications web
- logiciels malveillants
- vulnérabilités
- spam
Les utilisateurs peuvent ensuite enrichir leurs analyses de sécurité grâce aux renseignements générés par machine et aux analyses produites par les chercheurs d’IBM X-Force, disponibles dans des collections publiques de dossiers consacrés aux dernières campagnes de logiciels malveillants et aux menaces.
« Les utilisateurs peuvent collaborer avec leurs pairs pour valider les menaces et élaborer des plans de réponse à l’aide de groupes privés et de collections partagées, et renforcer leurs solutions de sécurité existantes grâce aux renseignements sur les menaces fournis selon des normes ouvertes », a déclaré Sam Dillingham, Senior Offering Manager chez IBM Security.
Agents
X-Force Exchange est une plateforme cloud qui n’est pas déployée au moyen d’agents.
Marchés et cas d’utilisation
En 2015, lorsqu’IBM a lancé X-Force Exchange, il a indiqué que six des dix plus grands distributeurs mondiaux et cinq des dix plus grandes banques mondiales faisaient partie des plus de 1 000 organisations contribuant à la base de données de menaces de X-Force Exchange. En 2016, IBM a également annoncé des flux partagés de renseignements sur les menaces avec Check Point. Grâce à la prise en charge intégrée des workflows via les groupes privés et les collections, X-Force Exchange s’adresse aux organisations qui doivent rationaliser leur processus d’enquête de sécurité.
Un distributeur, a indiqué Dillingham, a remplacé plusieurs flux de renseignements sur les menaces par X-Force Exchange afin de réduire considérablement la durée de ses enquêtes. Ce distributeur utilise des collections partagées pour recueillir les renseignements sur les menaces, permettant à l’équipe de sécurité de se concentrer sur leur exploitation plutôt que sur les aspects techniques de leur collecte.
Toutefois, les organisations qui souhaitent intégrer plusieurs flux peuvent également injecter des flux externes dans le tableau de bord X-Force Exchange de l’organisation. La TIP génère alors un flux de menaces consolidé à partir de l’ensemble des sources d’information.
Métriques applicables
En tant que plateforme cloud, X-Force Exchange peut évoluer pour prendre en charge des organisations de toute taille. Les clients bénéficient d’un nombre illimité de requêtes par mois via la plateforme elle-même ou par l’intermédiaire d’Advanced Threat Protection Feed. L’API commerciale X-Force Exchange prend en charge une facturation fondée sur l’utilisation. Comme indiqué plus haut, des flux de renseignements sur les menaces supplémentaires provenant de tiers peuvent être intégrés à X-Force Exchange à l’aide de Threat Feed Manager, après que l’utilisateur a fourni ses identifiants ou sa clé API pour ces flux via la plateforme.
Qualifications de sécurité
Selon l’édition choisie, IBM X-Force Exchange peut satisfaire aux exigences nécessaires au respect de normes mondiales de conformité telles que les normes ISO 27001, ISO 27017 et ISO 27018, ainsi que les cadres EU-US Privacy Shield et Swiss Privacy Shield. En tant que plateforme de renseignement sur les menaces, X-Force Exchange peut fournir des flux de menaces automatisés à d’autres systèmes de sécurité qualifiés, tels que des pare-feu, des systèmes de détection et de prévention des intrusions (IPS ou IDPS), etc.
Renseignements
Les utilisateurs peuvent enrichir leurs informations sur la sécurité réseau grâce aux renseignements générés par machine. Les renseignements sur les menaces issus de X-Force Exchange sont également utilisés par IBM QRadar Advisor with Watson, afin que les analystes de sécurité puissent exploiter l’apprentissage automatique sur la plateforme QRadar SIEM et la solution QRadar SOAR (Orchestration, automatisation et réponse de sécurité), produit.
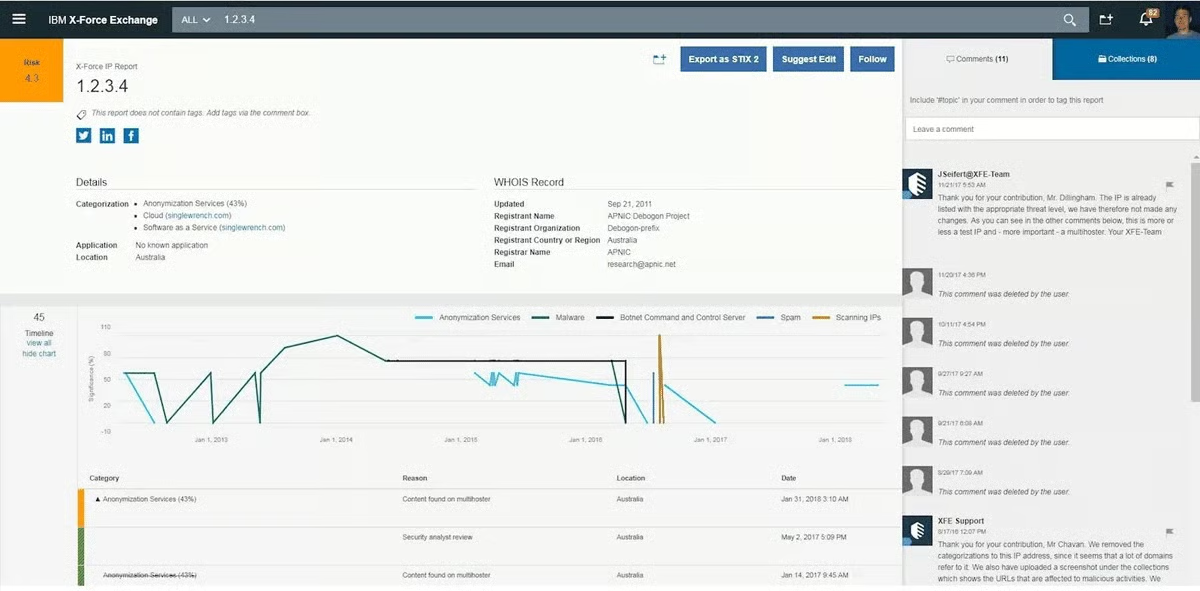
Tous les renseignements sur les menaces produits sont corrélés avec les sources pertinentes utilisées par X-Force Exchange. Cette analyse est automatiquement intégrée à des rapports qui offrent une visibilité en temps réel sur le score de risque, l’historique des activités, la géographie, les indicateurs associés, la catégorisation et d’autres renseignements pertinents sur les menaces. Les clients de l’API commerciale X-Force Exchange et de l’API Enterprise X-Force Exchange peuvent également accéder à des rapports supplémentaires et à des indicateurs de compromission (également disponibles pour Advanced Threat Protection Feed), produits par X-Force IRIS (Incident Response and Threat Intelligence Services).
Déploiement
X-Force Exchange est une solution cloud accessible via un navigateur web ou par l’intermédiaire d’une interface API permettant de communiquer directement avec les solutions de sécurité existantes.
Tarifs
IBM X-Force Exchange est utilisable gratuitement avec une connexion invité via l’interface web à l’adresse xforce.ibmcloud.com. Une API non commerciale X-Force Exchange gratuite est également disponible pour un usage limité. Pour un usage commercial, IBM présente des informations sur quatre éditions, mais demande de prendre directement contact avec l’entreprise pour obtenir un devis.
- X-Force Exchange
- Plateforme cloud de partage de renseignements
- Accès illimité aux enregistrements
- Assistance limitée
- Advanced Threat Protection Feed
- Accès illimité aux enregistrements
- Flux de menaces pour l’intégration aux outils de sécurité internes
- API RESTful au format JSON
- API commerciale X-Force Exchange
- Pour l’intégration avec des applications commerciales
- Effectuer des requêtes groupées pour les adresses IP et les URL
- Enregistrements facturés à l’usage
- API RESTful au format JSON
- Inclut les X-Force IRIS (rapports et indicateurs de compromission du service de réponse aux incidents)
- API Enterprise X-Force Exchange
- Utilisation groupée sans quota des flux de menaces et du contenu premium
- Enregistrements illimités
- API RESTful au format JSON
- Inclut les X-Force IRIS (rapports et indicateurs de compromission du service de réponse aux incidents)
Cet article a été rédigé à l’origine par Drew Robb le 18 juillet 2017, puis mis à jour par Chad Kime le 1er février 2023.