

















Die Threat-Intelligence-Plattform (TIP) Anomali ThreatStream integriert Hunderte von Bedrohungsinformations-Feeds mit den Analysefunktionen, die Sicherheitsexperten benötigen, um zu verstehen, wie sich eine bestimmte Bedrohung auf das Unternehmen auswirken könnte. Dieser Artikel bietet ausführlichere Informationen zum Produkt und seinen Funktionen.
Einen Vergleich mit anderen TIP-Produkten finden Sie in unserer Liste der führenden Threat-Intelligence-Unternehmen.
Unternehmensbeschreibung
Anomali wurde 2013 gegründet und ist seitdem auf mehr als 250 Mitarbeiter gewachsen. Das Unternehmen befindet sich in Privatbesitz und hat mehrere Risikokapitalgeber. Es unterhält Niederlassungen in Redwood City, Belfast, Singapur und Dubai. Die Finanzierungsrunde der Serie D von Anomali brachte 2018 40 Millionen US-Dollar ein und erhöhte die Gesamtfinanzierung seit der Gründung auf mehr als 96,3 Millionen US-Dollar.
Produktbeschreibung
Die Threat-Intelligence-Lösungen von Anomali ermöglichen es Unternehmen, aktive Cybersicherheitsbedrohungen zu erkennen, zu untersuchen und auf sie zu reagieren. Die Threat-Intelligence-Plattform ThreatStream (TIP) aggregiert und optimiert Millionen von Bedrohungsindikatoren und integriert sich in die interne Infrastruktur, um neue Angriffe zu erkennen, bestehende Sicherheitsverletzungen aufzudecken und Sicherheitsteams in die Lage zu versetzen, Bedrohungen schnell zu verstehen und einzudämmen, bevor sie das gesamte Netzwerk beeinträchtigen.
Weitere Anomali-Tools sind:
- STAXX, ein kostenloses Tool zum Sammeln und Teilen von Threat Intelligence mithilfe der Standards STIX und TAXII für die maschinenlesbare Formatierung von Informationen
- Lens, ein kommerzielles Produkt, das Natural Language Processing (NLP) nutzt, um unstrukturierte Daten auf Bedrohungen zu durchsuchen
Bis zum 14. August 2022 stellte Anomali einen kostenlosen Intelligence-Feed zur direkten Nutzung bereit: Anomali Limo. Anomali deutet an, dass sich ein Ersatz in Entwicklung befinden könnte, hat jedoch noch keine Einzelheiten bekannt gegeben. Anomali bietet jedoch weiterhin sicheres Teilen von Bedrohungsinformationen für ISACs und Netzwerke zum Austausch von Bedrohungsinformationen an.
Zu den Funktionen von Anomali ThreatStream gehören:
- Automatisierte Erfassung von Bedrohungsdaten aus Hunderten von Quellen und in mehreren Formaten – insbesondere von Anomali Labs, aus Open-Source-OSINT-Feeds sowie von Informationsaustausch- und Analysezentren (ISACs)
- Kontextualisierung von Bedrohungsdaten mit relevanten Akteuren und Kampagnen sowie Taktiken, Techniken und Prozessen (TTPs)
- Normalisierung, Anreicherung und Deduplizierung von Daten sowie die Entfernung von Fehlalarmen in großem Maßstab
- Bewertung von Threat Intelligence mithilfe von Algorithmen für maschinelles Lernen (ML), um die Zuverlässigkeit der Bewertung einzuschätzen, die den Schweregrad der Bedrohung widerspiegelt
- ROI-Optimierung für globale Intelligence-Feeds zur Bewertung von Quellen
- Vorgefertigte Integration von Threat-Feeds in Sicherheitstools wie SIEMs, SOARs, Firewalls, IPS, Endpunkte und mehr
- Integration von Sicherheitstools zur Verarbeitung eingehender Daten und zur Orchestrierung ausgehender Reaktionen
- Flexible Integrationen über RESTful-API und SDKs
- Workflows und Funktionen zur Analyse und Weitergabe von Daten
- Markenüberwachung (automatische Suche nach Typosquatting-Domains und kompromittierten Zugangsdaten)
- Sandboxing (Untersuchung schädlicher Indikatoren direkt innerhalb der ThreatStream-Plattform)
- Extraktion von Daten aus mutmaßlichen Phishing-E-Mails zur sofortigen Blockierung
- Zuordnung globaler Bedrohungen zu MITRE ATT&CK
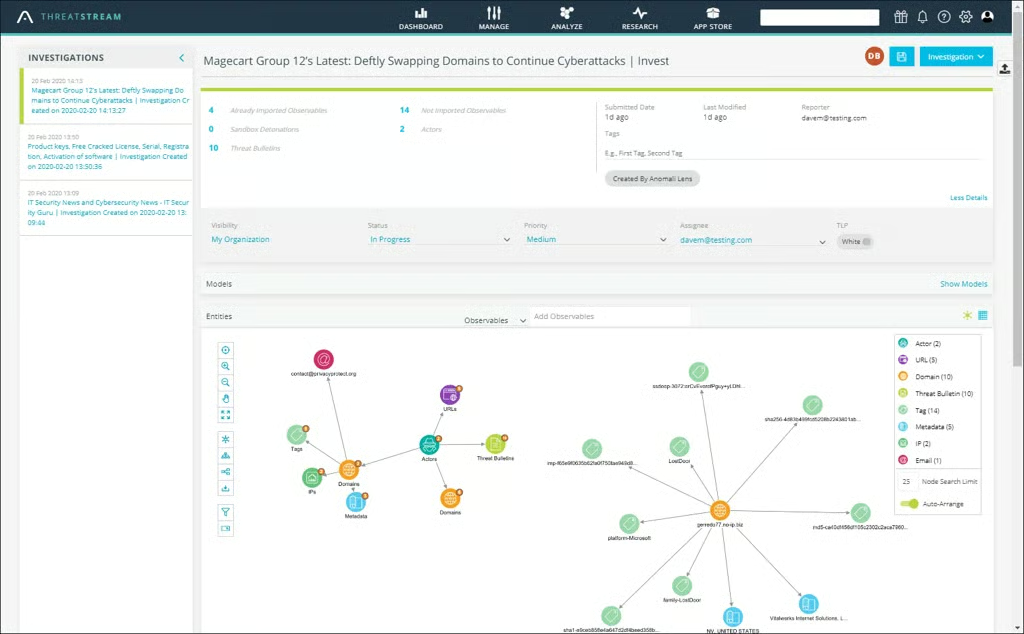
- Visuelle Link-Analyse zur Verknüpfung von Indikatoren mit zugehörigen übergeordneten Bedrohungsmodellen
- Integrierte Sandbox zur Untersuchung verdächtiger Dateien
- Austausch von Bedrohungsübersicht und -identifizierung mit mehr als 2.000 anderen Unternehmen in den ThreatStream Trusted Circles
- Threat-Bulletins und andere fertige Intelligence-Produkte zur Veröffentlichung von Berichten für Stakeholder
- Flexible Bereitstellungsoptionen: Cloud-native, virtuelle Maschine, private On-Premises-Instanz oder sogar ThreatStream AirGap – eine vollständig eigenständige Instanz
Zu den zusätzlichen optionalen Funktionen können kommerzielle Threat-Feeds und weitere Anwendungen aus dem Anomali App Store gehören (einige davon mit Testzeiträumen).
Anomali beschreibt ThreatStream als „eine zentrale Plattform zum Sammeln, Verwalten und Teilen von Threat Intelligence. Die Integration in gängige Sicherheitslösungen stellt sicher, dass Unternehmen die für ihre Umgebung relevanten Bedrohungen erkennen und auf sie reagieren können.“
Agents
Anomali ThreatStream verwendet keine Agents.
Märkte und Anwendungsfälle
Anomali zufolge bietet das Unternehmen jeder Organisation in jeder Branche einen Mehrwert, die Threat Intelligence nutzen möchte. Die ThreatStream-Plattform von Anomali wird von vielen Fortune-100-Unternehmen und Banken eingesetzt.
Anwendbare Kennzahlen
ThreatStream verarbeitet strukturierte und unstrukturierte Daten aus Hunderten von Threat-Intelligence-Feeds und bearbeitet dabei Millionen von Indicators of Compromise (IOCs).
Intelligence
Die ThreatStream-Plattform von Anomali nutzt MACULA, einen Algorithmus für maschinelles Lernen, um Indikatoren zu bewerten und zu gewichten sowie Fehlalarme zu entfernen. Die ThreatStream-Plattform automatisiert traditionell manuelle Aufgaben der Datenaufbereitung. Außerdem lässt sie sich in andere Sicherheitsprodukte integrieren, darunter SIEMs, Firewalls, Endpunktprodukte und weitere.
ThreatStream Trusted Circles ermöglichen es einer Organisation, Bedrohungsübersicht und -identifizierung mit mehr als 2.000 anderen Teilnehmern zu teilen. Unternehmen können außerdem Premium-Threat-Feeds im Anomali App Marketplace beziehen.
Bereitstellung
ThreatStream ist als SaaS, für virtuelle Maschinen, On-Premises oder sogar als Air-Gap-Lösung verfügbar. On-Premises- und Air-Gap-Lösungen ermöglichen es Kunden, Bedrohungsinformationen zu beziehen, ohne Daten zu teilen oder zuzulassen, dass interne Bedrohungsinformationen ihr Netzwerk verlassen.
Preise
Die Preise für die ThreatStream-Plattform variieren je nach Kundenumgebung. Anomali veröffentlicht auf der eigenen Website keine Preise, aber der AWS Marketplace zeigt, dass ein 12-monatiges Abonnement von Threatstream Enterprise für 3.500 Mitarbeiter 150.000 US-Dollar kostet.
Dieser Artikel wurde ursprünglich am 18. Juli 2017 von Chad Kime am 8. Februar 2023 aktualisiert.