

















最高評価のIBM X-Force Exchange脅威インテリジェンスプラットフォーム(TIP)は、企業向けの外部セキュリティ脅威情報と、脅威が組織に与える影響を分析するためにセキュリティ専門家が必要とするツールを統合します。本記事では、製品とその機能についてさらに詳しく説明します。
その他のTIP製品との比較については、主要な脅威インテリジェンス企業の完全な一覧をご覧ください。
製品の沿革
Internet Security Systemsは1996年にX-forceを開発し、ISSはその後2006年にIBMに買収されました。これを受けて、X-ForceブランドはIBM Securityの一部となりました。X-Force Exchange脅威インテリジェンスプラットフォーム(TIP)は2015年に開始され、IBM X-Forceが収集した豊富な脅威インテリジェンスを一般公開し、協働型の防御を支援しています。
製品概要
IBM X-Force Exchangeは、セキュリティアナリストが脅威インジケーターを調査し、攻撃への対応を迅速化できるクラウドベースのプラットフォームを通じて、協働型の脅威インテリジェンスを提供します。次の情報を提供します。
- IPアドレスとURLのレピュテーション
- Webアプリケーション
- マルウェア
- 脆弱性
- スパム
ユーザーは、機械が生成したインテリジェンスと、最新のマルウェアキャンペーンや脅威に関する公開ケースファイルコレクションを通じてIBM X-Forceの研究者が提供する、精選された人間による知見を活用して、セキュリティに関する洞察をさらに深めることができます。
「ユーザーは、非公開グループや共有コレクションを使って、同業者と脅威を検証し、対応計画を策定できます。また、既存のセキュリティソリューションをオープン標準で提供される脅威インテリジェンスによって強化できます」と、IBM Securityのシニア・オファリング・マネージャーであるSam Dillingham氏は述べています。
エージェント
X-Force Exchangeはクラウドベースのプラットフォームであり、エージェント経由で導入するものではありません。
市場とユースケース
2015年、IBMがX-Force Exchangeを立ち上げた際、世界の小売企業上位10社のうち6社と、世界の銀行上位10行のうち5行が、X-Force Exchangeの脅威データベースに情報を提供する1,000以上の組織に含まれていると発表しました。2016年には、IBMはCheck Pointとの共有脅威インテリジェンスフィードも発表しました。非公開グループとコレクションによるワークフロー統合をサポートするX-Force Exchangeは、効率化されたセキュリティ調査プロセスを必要とする組織に適しています。
Dillingham氏によると、ある小売企業は複数の脅威インテリジェンスフィードをX-Force Exchangeに置き換え、調査時間を大幅に短縮しました。この小売企業は共有コレクションを使って脅威インテリジェンスを収集し、セキュリティチームが情報収集の作業ではなく、そのインテリジェンスの適用に集中できるようにしています。
ただし、複数のフィードを取り込みたい組織は、外部フィードを組織のX-Force Exchangeダッシュボードに取り込むこともできます。TIPはその後、すべての情報源に基づいて統合された脅威フィードを生成します。
適用可能な指標
クラウドベースのプラットフォームであるX-Force Exchangeは、あらゆる規模の組織をサポートできるよう拡張できます。顧客は、プラットフォーム自体またはAdvanced Threat Protection Feedを通じて、月間無制限のクエリを実行できます。X-Force Exchange Commercial APIは、利用量に基づく課金に対応しています。前述のとおり、ユーザーがプラットフォームを介して各フィードの認証情報またはAPIキーを提供すれば、Threat Feed Managerを使用して追加のサードパーティー製脅威インテリジェンスフィードをX-Force Exchangeに取り込めます。
セキュリティ認証
選択したエディションによっては、IBM X-Force Exchangeは、ISO 27001、ISO 27017、ISO 27018、ならびにEU-USプライバシーシールドとスイス・プライバシーシールドの両フレームワークなど、世界的なコンプライアンス基準を満たすために必要な基準に対応できます。脅威インテリジェンスプラットフォームとして、X-Force Exchangeは、他の認定済みセキュリティシステムに自動化された脅威フィードを提供できます。たとえばファイアウォール、ネットワーク侵入検知(IDS)および防御システム(IPSまたはIDPS)などです。
インテリジェンス
ユーザーはネットワークセキュリティに関する洞察を、機械が生成したインテリジェンスによって強化できます。X-Force Exchangeの脅威インテリジェンスはIBM QRadar Advisor with Watsonでも使用されるため、セキュリティアナリストは機械学習をQRadar SIEMプラットフォームとQRadar SOAR(セキュリティ・オーケストレーション、オートメーション、レスポンス)製品で活用できます。
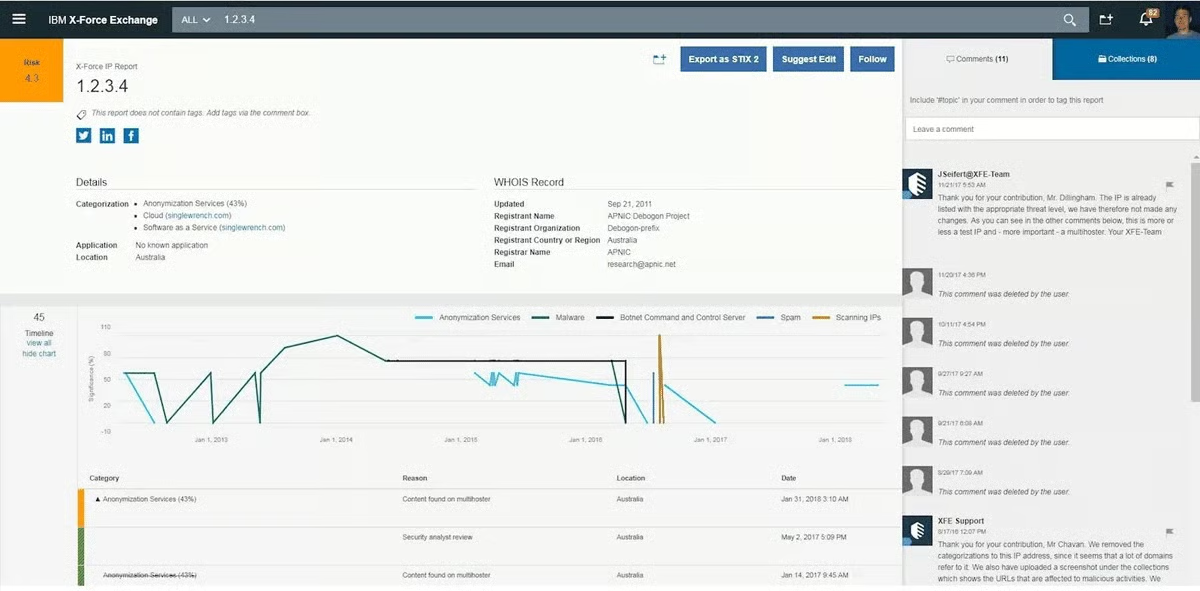
生成されたすべての脅威インテリジェンスは、X-Force Exchangeが使用する関連ソースと相互に関連付けられ、この分析はレポートに自動反映されます。レポートでは、リスクスコア、アクティビティー履歴、地理情報、関連するインジケーター、分類、その他の関連する脅威インテリジェンスをリアルタイムで確認できます。X-Force Exchange Commercial APIおよびX-Force Exchange Enterprise APIの顧客は、Advanced Threat Protection Feedでも利用可能な、X-Force IRIS(インシデント対応および脅威インテリジェンスサービス)が作成した追加レポートと侵害の痕跡にもアクセスできます。
提供形態
X-Force Exchangeはクラウドベースのソリューションで、WebブラウザーまたはAPIインターフェースからアクセスし、既存のセキュリティソリューションと直接連携できます。
料金
IBM X-Force Exchangeは、xforce.ibmcloud.comのWebインターフェースからゲストログインで無料利用できます。無料のX-Force Exchange非商用APIも、利用制限付きで提供されています。商用利用については、IBMが4つのエディションに関する情報を公開していますが、見積もりを取得するには直接問い合わせる必要があります。
- X-Force Exchange
- クラウドベースのインテリジェンス共有プラットフォーム
- レコードへの無制限アクセス
- 限定サポート
- Advanced Threat Protection Feed
- レコードへの無制限アクセス
- 社内セキュリティツール連携用の脅威フィード
- JSON形式のRESTful API
- X-Force Exchange Commercial API
- 商用アプリケーションとの連携
- IPとURLの一括クエリを実行
- 利用量ベースのレコード
- JSON形式のRESTful API
- 以下を含む:X-Force IRIS(インシデント対応サービス)のレポートおよび侵害の痕跡
- X-Force Exchange Enterprise API
- 脅威フィードとプレミアムコンテンツを無制限かつ従量課金なしで利用
- レコードへの無制限アクセス
- JSON形式のRESTful API
- 以下を含む:X-Force IRIS(インシデント対応サービス)のレポートおよび侵害の痕跡