

















Stateful Inspection ist eine Firewall-Funktion, die Datenpakete anhand des Kontexts vorheriger Datenpakete filtert. Diese wichtige Funktion nutzt Header-Informationen etablierter Kommunikationsverbindungen, um die allgemeine Sicherheit zu verbessern. Das Verständnis der Funktionsweise von Stateful Inspection, der wichtigsten Vor- und Nachteile sowie der Einsatzmöglichkeiten liefert wichtige Erkenntnisse darüber, wie Stateful Inspection erfolgreich in einem Sicherheits-Stack eingesetzt werden kann.
Wie funktioniert Stateful Inspection?
Stateful Inspection liest und speichert Header-Informationen etablierter Kommunikationsprotokolle. Die gespeicherten Informationen geben Aufschluss über den Zustand oder die Bedingungen der Kommunikation zu einem bestimmten Zeitpunkt. Der auf der Kommunikationshistorie und den gespeicherten Zustandsinformationen basierende Paketkontext liefert dann die Voraussetzungen und Bedingungen für den Einsatz komplexerer Firewall-Filterregeln, um legitime Pakete zu validieren und Angriffe zu blockieren, die versuchen, Protokolle zu manipulieren.
Paketstatus
Ein Paketstatus gibt den aktuellen Status einer Kommunikationsverbindung an. Sobald zwei Computer miteinander kommunizieren, tauschen sie Informationen aus, um die Verbindung herzustellen. Anschließend enthält der Header jedes Datenpakets Informationen über die jeweilige Verbindung.
Stateful Inspection arbeitet primär mit dem Transmission Control Protocol (TCP), das in wichtigen und grundlegenden Protokollen wie dem File Transfer Protocol (FTP) und dem sicheren Webbrowsing (HTTPS) verwendet wird. Der TCP-Status ändert sich in jeder Kommunikationsphase durch den Austausch von Synchronisationspaketen (SYN), Bestätigungen (ACK), Abschlussnachrichten (FIN) und Datenpaketen zwischen dem initiierenden Gerät und dem zweiten Gerät, das die Kommunikation empfängt, wie in der folgenden Tabelle dargestellt:
| Status des initiierenden Geräts | Status des zweiten Geräts | Paket | Zweck und Wirkung |
|---|---|---|---|
| Geschlossen | Lauschen | <kein Paket> | Status des Ausgangszustands |
| Syn_Sent | Lauschen | SYN | Das initiierende Gerät sendet eine SYN-Anfrage, um die Kommunikation einzuleiten |
| Syn_Sent | Syn_Recd | SYN+ACK | Das zweite Gerät sendet eine SYN- und eine ACK-Antwort, um die Kommunikation herzustellen |
| Established | Syn_Recd | ACK | Das initiierende Gerät sendet eine ACK-Antwort, um die Kommunikation zu bestätigen |
| Established | Established | <kein Paket> | Das zweite Gerät empfängt die erste ACK |
| Established | Established | <Datenpaket mit erster Sequenznummer> | Das initiierende Gerät sendet die ersten Daten |
| Established | Established | ACK (mit erster Sequenznummer) | Das zweite Gerät sendet eine ACK, um den Empfang des ersten Datenpakets zu bestätigen |
| Established | Established | <Datenpakete erhöhen die Sequenznummer nach Bedarf> und ACK-Antworten | Beide Geräte können nun Daten mit fortlaufenden Sequenznummern senden, die jeweils durch eine ACK-Antwort bestätigt werden |
| FinWait_1 | Established | FIN | Das initiierende Gerät versucht, die Kommunikation mit einem FIN-Paket zu beenden |
| FinWait_1 | CloseWait | ACK | Das zweite Gerät bestätigt die FIN-Anfrage |
| FinWait_2 | Last_ACK | FIN | Auch das zweite Gerät sendet eine FIN-Anfrage, um die Kommunikation zu beenden |
| TimeWait oder Closed | Last_ACK | ACK | Das initiierende Gerät sendet die abschließende Bestätigung der FIN-Anfrage |
| TimeWait oder Closed | Closed oder Listen | <kein Paket> | Beide Geräte beenden die Kommunikation |
Paketkontext
Der Paketkontext vergleicht die Informationen in jedem Datenpaket-Header mit dem Kommunikationsstatus anhand von IP-Adresse, Sequenzcode, Portnummernanfrage und Protokoll. Stateful Inspection lässt erwartete Pakete zu und blockiert unerwartete Pakete, die im Widerspruch zum Kommunikationsstatus stehen.
Beispielsweise kann eine Firewall, die Stateful Inspection durchführt, eine aktive FTP-Übertragung mit dem FTP-Server verfolgen und einen Netzwerk-Laptop im Status Listen oder Closed anzeigen. Die Firewall lässt ACK- oder FIN-Pakete zu, die an die aktive FTP-Verbindung gesendet werden (mit der korrekten IP-Adresse von Sender und Empfänger, dem richtigen Protokoll, Port und der richtigen Sequenznummer), erwartet jedoch keine ACK- oder FIN-Pakete, die an den Laptop gesendet werden, und verwirft diese daher.
Zustandslose Protokolle (UDP, HTTP usw.) verwenden keine Sequenzen oder Bestätigungen. Die Firewall oder ein anderes Gerät, das Stateful Inspection durchführt, kann jedoch weiterhin Informationen zu Ports, Geräteprofilen sowie sendenden oder empfangenden IP-Adressen speichern. Dieser pseudozustandsbehaftete Zustand bietet nicht dieselbe Detailtiefe bei der Sicherheit, schützt aber dennoch wirksam vor einigen Angriffen.
Wovor schützt Stateful Inspection?
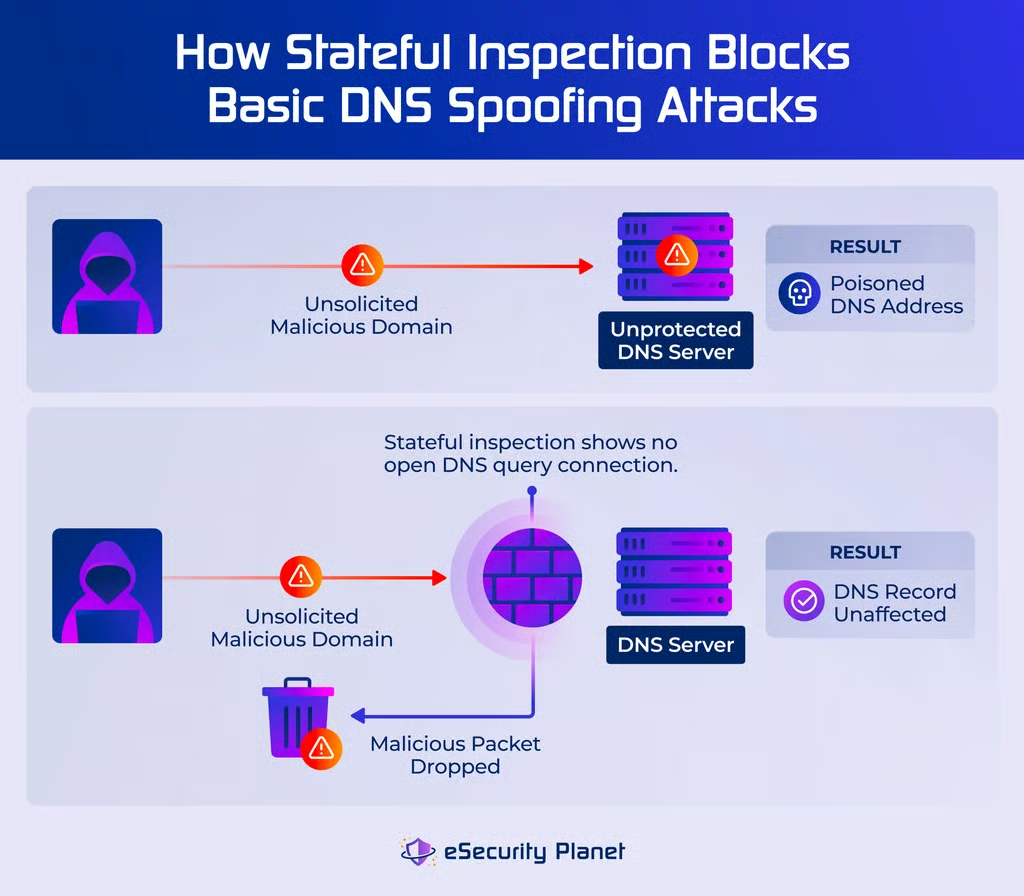
Stateful Inspection schützt Netzwerkressourcen vor Angriffen, die versuchen, Prozesse wie TCP oder den Domain Name Service (DNS) zu manipulieren oder auszunutzen, die beim Empfang von Anweisungen in Datenpaketen den Kontext nicht überprüfen. Die von der Firewall oder einem anderen Gerät mit Stateful Inspection gespeicherten Zustands- und Kontextinformationen liefern den Kontext, der zum Blockieren von DNS-Spoofing und Distributed-Denial-of-Service-Angriffen (DDoS) eingesetzt wird.
DNS speichert beispielsweise die IP-Adressen, die URLs wie eSecurityPlanet.com zugeordnet sind. Angreifer wissen jedoch, dass viele DNS-Implementierungen die Gültigkeit von Anfragen nicht überprüfen. Sie senden unaufgeforderte Antworten (DNS-Spoofing) mit falschen Informationen, etwa eine unaufgeforderte Antwort mit der IP-Adresse von URHacked.ru anstelle von eSecurityPlanet.com. Stateful Inspection würde diese unaufgeforderten Versuche blockieren, da sie nicht zu offenen DNS-Anfragen passen.
Einsatzmöglichkeiten von Stateful Inspection
Check Point Technologies entwickelte Stateful Inspection, um Netzwerk-Firewalls weiterzuentwickeln und einen ausgefeilteren Schutz vor gängigen Angriffen bereitzustellen. Einige hostbasierte Firewalls, Gateways und spezialisierte Geräte integrieren Stateful Inspection jedoch ebenfalls für bestimmte Sicherheitsanwendungsfälle, um besonders wertvolle Ressourcen zu verbergen oder DDoS-Angriffe zu blockieren.
Netzwerksicherheit
Stateful Inspection verbessert die allgemeine Netzwerk- und Cloud-Sicherheit für alle Ressourcen, die von dieser Funktion überwacht werden. Früher konnten Regeln jedes Paket nur einzeln betrachten und statische Regeln anwenden. Die Ergänzung des Zustands und Kontexts für jeden Kommunikationskanal schafft Möglichkeiten, dynamische Regeln anzuwenden, die unaufgeforderte, anomale und bestimmte Arten bösartiger Kommunikation erkennen und blockieren.
Verhinderung der Aufklärung
Firewalls können Regeln einrichten, die jegliche Kommunikation blockieren, die außerhalb eines Netzwerksegments oder einer Cloud-Umgebung ihren Ursprung hat, sofern sie nicht von ausdrücklich zugelassenen Geräten stammt (auch Allowlist oder Whitelist genannt). Stateful Inspection verwirft die Versuche eines Angreifers, mithilfe gängiger Tools zur Netzwerkerkundung wie Ping oder Nmap Informationen über besonders wertvolle Ressourcen wie Datenbankserver zu gewinnen.
DDoS-Schutz für Server
Bei einem häufigen DDoS-Angriff werden manipulierte TCP-Pakete verwendet, um einen Server zu überlasten. TCP verfügt nicht über Zustandsprüfungen. Ein DDoS-Angreifer kann daher eine große Zahl unaufgeforderter SYN-ACK-Antworten senden, woraufhin ein Server Ressourcen bindet, um die Pakete offenen Kommunikationsverbindungen zuzuordnen. Eine Stateful Packet Inspection verfolgt offene Kommunikationsverbindungen und verwirft die Pakete dieses sowie vieler anderer ähnlicher Angriffe umgehend.
5 Vorteile von Stateful Inspection
Stateful Inspection bietet auf Grundlage des angewandten Kontexts der Kommunikationshistorie fünf deutliche Sicherheitsverbesserungen für alle Firewall-Typen:
- Erweiterte Regeln: Ermöglichen detailliertere Regeln, die Identität, Verbindungsstatus und Anwendung berücksichtigen, um Datenpakete der Kommunikation zuzulassen oder abzulehnen.
- Dynamische Prüfung: Passt Richtlinien anhand der vorherigen Paketanalyse und der aufgezeichneten Erfahrungen mit der IP-Adresse an den Kontext jeder Kommunikationssitzung an.
- Verbesserter Schutz: Erkennt mehr DDoS-, DNS-Spoofing- und ähnliche Angriffe, die versuchen, anfällige Prozesse zu täuschen.
- Höhere Flexibilität: Wendet erweiterte Regeln und dynamische Prüfungen an, um einen robusten Entscheidungsprozess zu ermöglichen, der sich schnell anpassen kann, um wahrgenommene Bedrohungen zu blockieren.
- Umfassende Protokollierung: Liefert detailliertere Kontext- und Paketinformationen in den erstellten Protokolleinträgen, um Incident Response, Bedrohungsanalyse und forensische Untersuchungen zu verbessern.
5 Nachteile von Stateful Inspection
Obwohl Stateful Inspection viele Vorteile bietet, kann die Funktion aufgrund ihrer Schwächen keine absolut zuverlässige Sicherheit gewährleisten:
- Unterbrechungen der Kommunikation: Führt bei bestimmten Kommunikationskategorien zu Fehlern, etwa bei asymmetrischem Routing über unterschiedliche Pfade oder bei langsamen Verbindungen.
- Erhöhte Komplexität: Erfordert komplexere Regeln, um mehrere Bedingungen und Kombinationen flexibel zu verarbeiten. Dadurch können Sicherheitslücken entstehen oder Regelkonflikte auftreten.
- Ressourcenintensität: Benötigt mehr Ressourcen, um Zustände vergangener und laufender Kommunikationsverbindungen zu speichern sowie weiterhin Analysen durchzuführen und Regeln anzuwenden.
- Sicherheitslücken: Bleibt anfällig für verschiedene Spoofing-Angriffe, kann keine Angriffe auf Anwendungsebene erkennen und untersucht den Paketinhalt nicht auf potenzielle Schadsoftware.
- Verlangsamter Datenverkehr: Benötigt im Vergleich zur einfachen Regelverarbeitung der zustandslosen Paketprüfung mehr Zeit, um Zustandsinformationen zu speichern und Pakete zu filtern.
Stateful Inspection im Vergleich zu anderen Firewall-Funktionen
Stateful Inspection ist ein leistungsfähiges Tool, das in den meisten Firewalls implementiert ist. Die meisten Administratoren kombinieren Stateful Inspection jedoch mit anderen Firewall-Funktionen, um sowohl die Sicherheits- als auch die Betriebsvorteile zu maximieren. Hier ein kurzer Vergleich mit anderen Firewall-Funktionen, die unterschiedliche Möglichkeiten bieten:
Stateful Inspection im Vergleich zur zustandslosen Prüfung
Alle Paketprüfungen lassen sich entweder der Stateful Inspection oder der zustandslosen Prüfung zuordnen. Die Stateful Packet Inspection speichert Informationen zu bestehenden Verbindungen, um die Sicherheit deutlich zu verbessern, erfordert jedoch mehr Ressourcen und Rechenleistung. Nutzen Sie zustandslose Paketfilterfunktionen oder Firewalls, um Pakete anhand einfacher Regeln schnell zu verwerfen und so den Datenverkehr zu reduzieren, der der komplexeren Stateful-Analyse unterzogen wird.
Stateful Inspection im Vergleich zur Deep Packet Inspection
Stateful Inspections untersuchen die in den Daten-Headern enthaltenen Kommunikationsinformationen, um leicht erkennbare bösartige Pakete schnell zu verwerfen. Ergänzen Sie Funktionen zur Deep Packet Inspection bei Firewalls der nächsten Generation, um die Dateninhalte der verbleibenden Pakete zu untersuchen und zusätzlichen Schutz zu bieten, etwa durch das Blockieren von Schadsoftware, die innerhalb bestehender HTTPS-Verbindungen übertragen wird.
Stateful Inspection im Vergleich zur Proxy-Filterung
Stateful Inspections untersuchen Kommunikationsverbindungen zwischen zwei Geräten, verändern sie jedoch nicht. Dadurch können externe Angreifer das Netzwerk sondieren. Richten Sie zusätzliche Proxy-Funktionen ein, wie sie in Gateways auf Schaltkreisebene oder auf Anwendungsebene verwendet werden, um separate Verbindungen zwischen der Firewall und jedem Gerät herzustellen. Diese zusätzliche Filterung verhindert die Erkennung von Ressourcen und schafft weitere Möglichkeiten, bösartige Absichten zu erkennen, ohne aufwendige Deep Packet Inspection einzusetzen.
Fazit: Stateful Inspection leitet Prozesse zum Schutz der Kommunikation ein
Stateful Inspection verbessert den Sicherheitsschutz für die Netzwerkkommunikation erheblich, kann jedoch keinen Schutz vor allen Angriffen bieten. Selbst in Kombination mit anderen leistungsfähigen Funktionen wie Paketfilterung oder Deep Packet Inspection stellen Firewalls lediglich eine erste Verteidigungsschicht bereit. Um das Angriffsrisiko ausreichend zu reduzieren, sind weitere Verteidigungsschichten erforderlich.
Um die Sicherheit zu erhöhen, erfahren Sie mehr über andere Lösungen für die Netzwerksicherheit wie Intrusion-Detection- und -Prevention-Systeme (IDPS), die potenzielle Angriffe im Netzwerkverkehr überwachen und erkennen.