

















L’inspection avec état est une fonctionnalité de pare-feu qui filtre les paquets de données en fonction du contexte des paquets précédents. Cette fonctionnalité importante utilise les informations d’en-tête des connexions de communication établies afin d’améliorer la sécurité globale. Comprendre le fonctionnement de l’inspection avec état, ses principaux avantages et inconvénients ainsi que ses cas d’utilisation permet de mieux comprendre comment l’exploiter efficacement dans une architecture de sécurité.ko
- Comment fonctionne l’inspection avec état ?
- Cas d’utilisation de l’inspection avec état
- 5 avantages de l’inspection avec état
- 5 inconvénients de l’inspection avec état
- Inspection avec état et autres fonctionnalités de pare-feu
- En résumé : l’inspection avec état initie les processus de protection des communications
Comment fonctionne l’inspection avec état ?
L’inspection avec état lit et stocke les informations d’en-tête des protocoles de communication établis. Ces informations stockées indiquent l’état ou la condition de la communication à un moment donné. Le contexte des paquets, fondé sur l’historique des communications et les informations d’état stockées, fournit ensuite les circonstances et les conditions nécessaires à l’utilisation de règles de filtrage de pare-feu plus complexes pour valider les paquets légitimes et bloquer les attaques qui tentent de corrompre les protocoles.
État des paquets
L’état d’un paquet indique le statut actuel d’une connexion de communication. Chaque fois que deux ordinateurs commencent à communiquer, ils échangent des informations pour établir la connexion ; par la suite, l’en-tête de chaque paquet de données contient des informations sur la connexion concernée.
L’inspection avec état fonctionne principalement sur le protocole de contrôle de transmission (TCP), utilisé par des protocoles essentiels et fondamentaux tels que le protocole de transfert de fichiers (FTP) et la navigation web sécurisée (HTTPS). L’état TCP change à chaque étape de la communication grâce aux paquets de synchronisation (SYN), d’accusé de réception (ACK), de fin (FIN) et de données échangés entre le périphérique initiateur et le second périphérique qui reçoit la communication, comme indiqué dans le tableau ci-dessous :
| État du périphérique initiateur | État du second périphérique | Paquet | Objectif et effet |
|---|---|---|---|
| Closed | Listen | <aucun paquet> | Statut initial |
| Syn_Sent | Listen | SYN | Le périphérique initiateur envoie une requête SYN pour lancer la communication |
| Syn_Sent | Syn_Recd | SYN+ACK | Le second périphérique envoie une réponse SYN et ACK pour établir la communication |
| Established | Syn_Recd | ACK | Le périphérique initiateur envoie une réponse ACK pour confirmer la communication |
| Established | Established | <aucun paquet> | Le second périphérique reçoit l’ACK initial |
| Established | Established | <paquet de données avec le premier numéro de séquence> | Le périphérique initiateur envoie les premières données |
| Established | Established | ACK (avec le premier numéro de séquence) | Le second périphérique envoie un ACK pour confirmer la réception du premier paquet de données |
| Established | Established | <les paquets de données incrémentent le numéro de séquence si nécessaire> et réponses ACK | Les deux périphériques peuvent désormais envoyer des données avec des numéros de séquence croissants, chacun étant confirmé par une réponse ACK |
| FinWait_1 | Established | FIN | Le périphérique initiateur tente de mettre fin à la communication avec un paquet FIN |
| FinWait_1 | CloseWait | ACK | Le second périphérique accuse réception de la requête FIN |
| FinWait_2 | Last_ACK | FIN | Le second périphérique envoie également une requête FIN pour mettre fin à la communication |
| TimeWait ou Closed | Last_ACK | ACK | Le périphérique initiateur envoie l’accusé de réception final de la requête FIN |
| TimeWait ou Closed | Closed ou Listen | <aucun paquet> | Les deux périphériques mettent fin à la communication |
Contexte des paquets
Le contexte des paquets compare les informations contenues dans l’en-tête de chaque paquet de données avec l’état de la communication, en fonction de l’adresse IP, du code de séquence, de la requête de numéro de port et du protocole. L’inspection avec état autorise les paquets attendus et bloque les paquets inattendus qui sont incompatibles avec l’état de la communication.
Par exemple, un pare-feu effectuant une inspection avec état peut suivre un transfert FTP actif avec le serveur FTP et afficher un ordinateur portable du réseau dans l’état Listen ou Closed. Le pare-feu autorise les paquets ACK ou FIN envoyés à la connexion FTP active (avec les bonnes adresses IP d’émetteur et de destinataire, le bon protocole, le bon port et le bon numéro de séquence), mais ne s’attend pas à recevoir les paquets ACK ou FIN envoyés à l’ordinateur portable et les abandonne donc.
Les protocoles sans état (UDP, HTTP, etc.) n’utilisent ni séquences ni accusés de réception, mais le pare-feu ou tout autre périphérique effectuant une inspection avec état peut tout de même stocker des informations concernant les ports, les profils des périphériques et les adresses IP d’envoi ou de réception. Cette condition pseudo-étatique offre moins de détails de sécurité, mais fournit malgré tout une défense efficace contre certaines attaques.
Contre quoi l’inspection avec état protège-t-elle ?
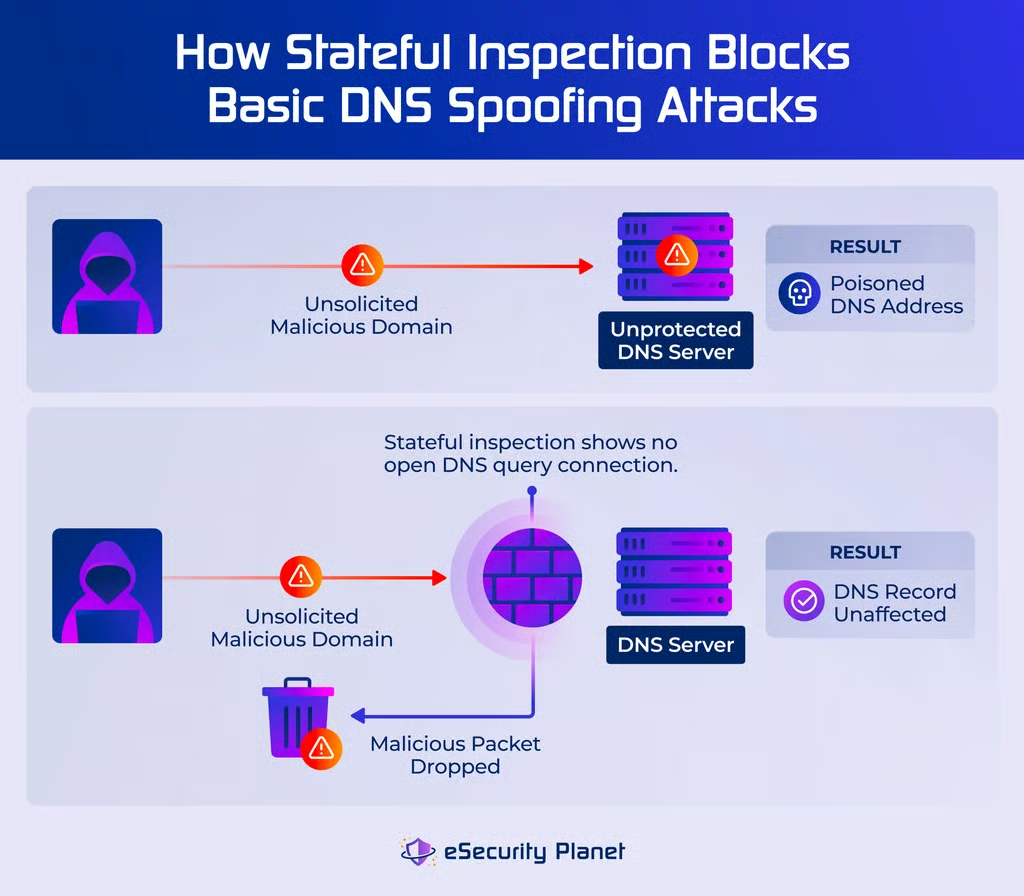
L’inspection avec état protège les ressources réseau contre les attaques qui tentent de corrompre ou d’exploiter des processus tels que TCP ou le service de noms de domaine (DNS), lesquels ne vérifient pas le contexte lorsqu’ils reçoivent les instructions des paquets de données. Les informations d’état et de contexte enregistrées par le pare-feu ou tout autre périphérique effectuant l’inspection avec état fournissent le contexte utilisé pour bloquer l’usurpation DNS et les attaques par déni de service distribué (DDoS).
Par exemple, le DNS stocke les adresses IP associées à des URL telles que eSecurityPlanet.com, mais les attaquants savent que de nombreuses implémentations DNS ne vérifient pas la validité des requêtes. Ils envoient des réponses non sollicitées (usurpation DNS) contenant des informations incorrectes, comme une réponse non sollicitée indiquant l’adresse IP de URHacked.ru au lieu de celle de eSecurityPlanet.com. L’inspection avec état bloquerait ces tentatives non sollicitées qui ne correspondent pas aux requêtes DNS ouvertes.
Cas d’utilisation de l’inspection avec état
Check Point Technologies a développé l’inspection avec état pour faire progresser les pare-feu réseau et fournir une défense plus sophistiquée contre les attaques courantes. Toutefois, certains pare-feu basés sur l’hôte, des passerelles et des équipements spécialisés intègrent également l’inspection avec état pour des cas d’utilisation de sécurité spécifiques, afin de dissimuler des ressources de grande valeur ou de bloquer les attaques DDoS.
Sécurité réseau
L’inspection avec état améliore la sécurité générale du réseau et du cloud pour toutes les ressources examinées par cette fonctionnalité. Auparavant, les règles ne pouvaient examiner chaque paquet qu’individuellement et appliquer des règles statiques. L’ajout de l’état et du contexte de chaque canal de communication permet d’appliquer des règles dynamiques qui détectent et bloquent les communications non sollicitées, anormales et certains types de communications malveillantes.
Prévention de la reconnaissance
Les pare-feu peuvent établir des règles pour bloquer toute communication provenant de l’extérieur d’un segment réseau ou d’un environnement cloud, sauf si elle provient de périphériques spécifiquement autorisés (liste d’autorisation ou liste blanche). L’inspection avec état bloque les tentatives d’un attaquant visant à recueillir des informations sur des ressources de grande valeur, telles que des serveurs de bases de données, à l’aide d’outils courants d’exploration réseau comme ping ou Nmap.
Protection des serveurs contre les attaques DDoS
Une attaque DDoS courante utilise des paquets TCP usurpés pour submerger un serveur. TCP ne vérifie pas l’état ; un attaquant DDoS peut donc envoyer un grand nombre de réponses SYN-ACK non sollicitées, tandis qu’un serveur mobiliserait ses ressources pour tenter d’associer les paquets à une communication ouverte. Une inspection des paquets avec état suit les communications ouvertes et abandonne rapidement les paquets provenant de ce type d’attaque et de nombreuses attaques similaires.
5 avantages de l’inspection avec état
L’inspection avec état apporte cinq améliorations distinctes de la sécurité à tous les types de pare-feu en fonction du contexte appliqué à l’historique des communications :
- Règles avancées : Permettent des règles plus détaillées qui prennent en compte l’identité, l’état de la connexion et l’application afin d’autoriser ou de refuser le paquet de données de communication.
- Inspection dynamique : Adapte les politiques au contexte de chaque session de communication en fonction de l’analyse des paquets précédents et des expériences enregistrées avec l’adresse IP.
- Protection renforcée : Détecte davantage d’attaques DDoS, d’usurpation du service de noms de domaine (DNS) et d’attaques similaires qui tentent de tromper des processus vulnérables.
- Flexibilité accrue : Applique des règles avancées et des inspections dynamiques afin de permettre un processus décisionnel robuste, capable de s’adapter rapidement pour bloquer les menaces perçues.
- Journalisation robuste : Fournit davantage de contexte et d’informations sur les paquets dans les enregistrements de journal produits, afin d’améliorer la réponse aux incidents, l’analyse des menaces et les investigations forensiques.
5 inconvénients de l’inspection avec état
Bien que l’inspection avec état présente de nombreux avantages, cette fonctionnalité ne peut pas garantir une sécurité infaillible en raison de ses faiblesses :
- Rupture des communications : Introduit des erreurs pour certaines catégories de communications, telles que le routage asymétrique qui emprunte des chemins différents, ou les connexions lentes.
- Complexité accrue : Nécessite des règles plus complexes pour gérer avec souplesse de multiples conditions et combinaisons, ce qui peut créer des failles de sécurité ou provoquer des conflits entre les règles.
- Consommation de ressources : Nécessite davantage de ressources pour enregistrer l’état des connexions de communication passées et en cours, ainsi que pour poursuivre l’analyse et appliquer les règles.
- Vulnérabilités de sécurité : Reste vulnérable à diverses attaques par usurpation, ne peut pas reconnaître les attaques contre les applications et n’inspecte pas le contenu des paquets à la recherche de logiciels malveillants potentiels.
- Ralentissement du trafic : Nécessite davantage de temps pour enregistrer les informations d’état et effectuer le filtrage des paquets que le simple traitement des règles de l’inspection des paquets sans état.
Inspection avec état et autres fonctionnalités de pare-feu
L’inspection avec état constitue un outil puissant implémenté dans la plupart des pare-feu, mais la plupart des administrateurs la combinent avec d’autres fonctionnalités de pare-feu afin de maximiser à la fois les avantages en matière de sécurité et d’exploitation. Voici une brève comparaison avec d’autres fonctionnalités de pare-feu offrant des capacités différentes :
Inspection avec état et inspection sans état
Toutes les inspections de paquets relèvent de l’inspection avec état ou de l’inspection sans état. L’inspection des paquets avec état conserve les informations relatives aux connexions établies afin d’améliorer considérablement la sécurité, mais nécessite également davantage de ressources et de puissance de traitement. Utilisez des fonctionnalités de filtrage des paquets sans état ou des pare-feu pour abandonner rapidement les paquets en fonction de règles simples et réduire le trafic soumis à l’analyse avec état, plus complexe.
Inspection avec état et inspection approfondie des paquets
Les inspections avec état examinent les informations de communication contenues dans les en-têtes de données afin d’abandonner rapidement les paquets malveillants facilement détectables. Ajoutez des fonctionnalités d’inspection approfondie des paquets aux pare-feu de nouvelle génération pour examiner le contenu des données des paquets restants et fournir une protection supplémentaire, notamment en bloquant la diffusion de logiciels malveillants au sein de connexions HTTPS établies.
Inspection avec état et filtrage par proxy
Les inspections avec état examinent les connexions de communication entre deux périphériques sans les modifier, ce qui permet aux attaquants externes de sonder le réseau. Établissez des fonctionnalités de proxy supplémentaires, utilisées dans les passerelles de niveau circuit ou les passerelles de couche applicative, afin d’établir des connexions distinctes entre le pare-feu et chaque périphérique. Ce filtrage supplémentaire bloque la découverte des ressources et offre davantage de possibilités de détecter une intention malveillante sans recourir à la lente inspection approfondie des paquets.
En résumé : l’inspection avec état initie les processus de protection des communications
L’inspection avec état améliore considérablement la protection des communications réseau, mais ne peut pas protéger contre toutes les attaques. Même combinés à d’autres fonctionnalités puissantes telles que le filtrage des paquets ou l’inspection approfondie des paquets, les pare-feu ne fournissent qu’une première couche de défense, qui doit être complétée par d’autres couches afin de réduire suffisamment le risque d’attaque.
Pour renforcer la sécurité, découvrez d’autres solutions de sécurité réseau, telles que les systèmes de détection et de prévention des intrusions (IDPS) qui surveillent et détectent les attaques potentielles au sein du trafic de communication réseau.