

















Paketfilterung ist eine Firewall-Funktion, die Datenpakete anhand einfacher, vordefinierter Regeln zu IP-Adressen, Ports oder Protokollen zulässt oder verwirft. Früher noch eine eigenständige Firewall-Art, ist die Paketfilterung heute eine grundlegende Funktion nahezu aller Firewalls und einiger Netzwerkgeräte (Router, Smart-Switches usw.). Die Funktion beruht auf wichtigen Prinzipien und hat Vor- und Nachteile. Außerdem gibt es vier Arten der Paketfilterung, die ihre optimalen Anwendungsfälle bestimmen.
Funktionsweise der Paketfilterung
Immer wenn zwei IT-Ressourcen (z. B. Computer, Telefone, Router oder Überwachungskameras) miteinander kommunizieren müssen, senden sie sich gegenseitig Datenpakete. Jedes Datenpaket besteht aus drei Komponenten: einem Header mit Informationen zum Datenpaket, einer Nutzlast mit den Daten und einem Trailer, der das Ende des Pakets kennzeichnet.
Der sendende Computer erstellt zunächst die Datennutzlast, fügt Header-Informationen zum lokalen Gerät hinzu und sendet das Datenpaket an den lokalen Netzwerkrouter. Der lokale Netzwerkrouter und andere verbundene Netzwerkgeräte (Router, Firewall usw.) ergänzen den Header um weitere Informationen, damit das empfangende Gerät Antwortpakete korrekt zurücksenden kann.
Die Paketfilterung analysiert die Informationen im Header jedes Datenpakets und vergleicht sie mit den Regeln, um zu entscheiden, ob das Paket zugelassen oder abgelehnt wird. Zu den typischen Header-Informationen, anhand derer Pakete gefiltert werden, gehören die IP-Adresse des Absenders, die IP-Adresse des Empfängers, das Protokoll, der Quellport, der Zielport und Sequenznummern des Transmission Control Protocol (TCP).
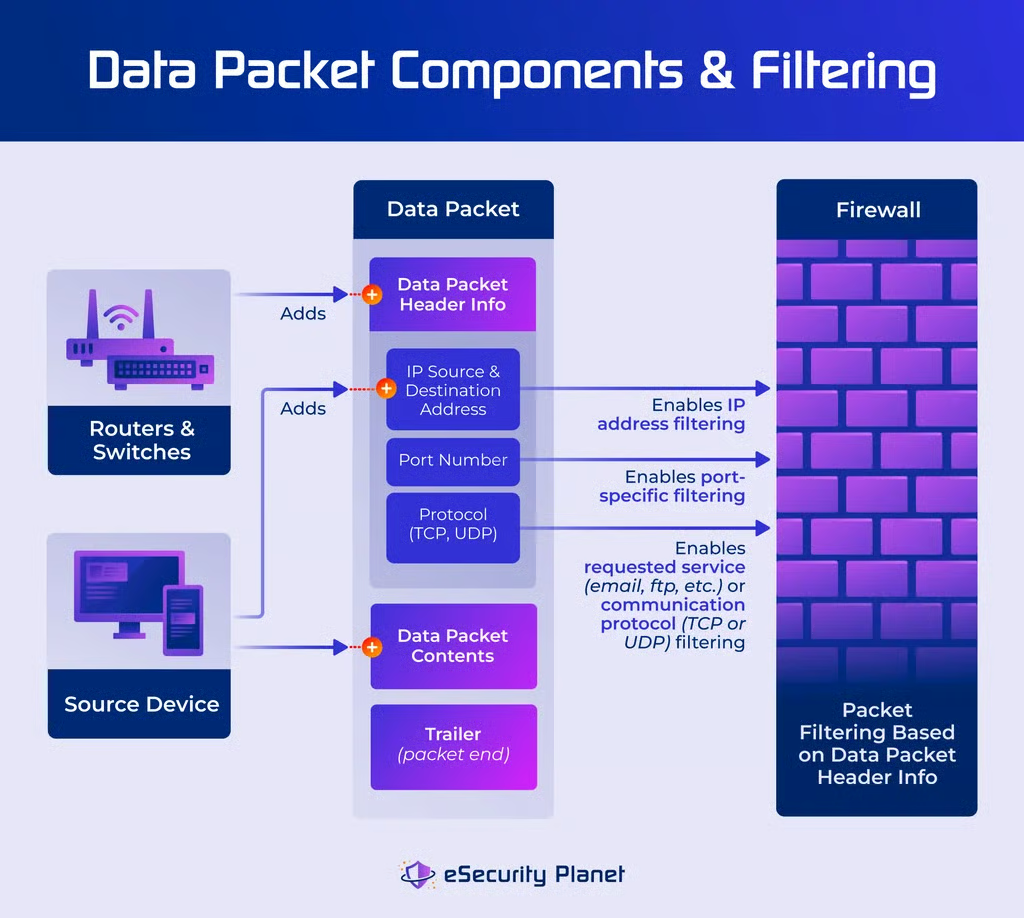
Abgelehnte Pakete werden bei der Filterung typischerweise verworfen, wobei in den Protokolldateien manchmal nur wenige oder gar keine Informationen zu den verletzten Paketregeln festgehalten werden. Der Filterprozess stellt zugelassene Pakete dem Zielgerät zu oder leitet sie an die nächste Sicherheitsprüfung weiter. Administratoren wenden häufig maßgeschneiderte Paketfilterregeln an, um eingehenden und ausgehenden Datenverkehr unterschiedlich zu regulieren.
Die ersten Firewalls führten Paketfilterung durch; kostengünstige Netzwerk-Firewalls und auf Netzwerkroutern installierte Host-Firewalls können sich weiterhin auf Paketfilterung konzentrieren. Die meisten Anbieter integrieren Paketfilterung jedoch auch als eine von vielen Funktionen in andere Firewall-Arten, etwa in Next-Generation-Firewalls (NGFWs), Host-Firewalls von Betriebssystemen, Cloud-Firewalls und Web Application Firewalls (WAFs).
Prinzipien von Paketfilterregeln
Paketfilterregeln bilden eine Teilmenge der allgemeinen Firewall-Regeln und konzentrieren sich auf Header-Informationen im Datenpaket. Die meisten von Administratoren festgelegten Regeln setzen strikte boolesche Anweisungen zum Zulassen oder Ablehnen durch, die schnelle Entscheidungen ohne Nuancen oder Feinabstufungen ermöglichen.
Zu den Header-Kategorien, die zum Erstellen von Regeln verwendet werden, gehören:
- Richtung: Weist den Filter an, eingehende oder ausgehende Regeln für die Filterung anzuwenden.
- Firewall-Schnittstelle: Bezieht sich auf die bestimmte physische Netzwerkschnittstellenkarte, die Daten empfängt.
- IP-Adresse: Gibt die Adresse eines Ziel- oder Quellgeräts an (Server, Workstation usw.).
- IP-Flags: Enthalten Verbindungsinformationen des TCP-Protokolls, etwa Verbindungsanfragen oder Sequenznummern von Datenpaketen.
- Netzwerkprotokoll: Legt den für die Übertragung verwendeten Standard fest (TCP, UDP usw.).
- Portnummer: Leitet die Ziel- oder Quelldaten an bestimmte Ports weiter, die Diensten wie E-Mail, FTP oder dem Surfen im Web (HTTP-/HTTPS-Datenverkehr) zugeordnet sind.
Administratoren legen spezifische Regeln fest, um bestimmte Angriffe zu verhindern oder bestimmte Schutzmaßnahmen umzusetzen. Die Regeln gelten im Allgemeinen in einer Hierarchie. Bestimmte Regeln wie „gesamten Datenverkehr zulassen“ können jedoch Konflikte verursachen oder andere Regeln gefährlich außer Kraft setzen. Eine Gruppe von Regeln bildet eine übergeordnete Richtlinie, die auf mehrere Geräte in einer Organisation angewendet werden kann, die Paketfilterung durchführen.
Die folgende Firewall-Richtlinie ermöglicht beispielsweise eine Verbindung zu einem FTP-Server, wenn der Daten-Header alle folgenden Bedingungen erfüllt: Die Datenverkehrsquelle befindet sich außerhalb des Netzwerks (eingehend), die Datenverkehrsquelle ist eine vertrauenswürdige IP-Adresse, die Datenverkehrsquelle ist keine blockierte IP-Adresse, das IP-Flag fordert eine Verbindung an und der Zielport ist Port 20.
Zugriffssteuerungslisten (ACLs) definieren sowohl vertrauenswürdige als auch blockierte IP-Adressen und Geräte (MAC-Adressen) sowie sogar Benutzergruppen oder einzelne Benutzer. Regeln können statische, von Administratoren definierte ACLs abfragen oder dynamisch in Active Directory, Identitäts- und Zugriffsverwaltung (IAM) oder Tools zur Verwaltung privilegierter Zugriffe (PAM) integriert sein.
5 Vorteile der Paketfilterung
Als Funktion bietet die Paketfilterung fünf wesentliche Vorteile:
- Einfache Einrichtung: Verwendet verständliche Optionen, die die Installationszeit verkürzen und unverändert auf vielen verschiedenen Firewall-Typen und -Marken implementiert werden können.
- Schneller Schutz: Ermöglicht einfache, effiziente und schnelle Entscheidungen zum Zulassen und Verwerfen, wodurch bei zeitkritischen Anwendungen und Prozessen ein hoher Datendurchsatz erhalten bleibt.
- Kostengünstige Bereitstellung: Ist häufig bereits in den Kosten von Betriebssystemen und Firewalls enthalten und selbst bei den günstigsten Firewall-Optionen eine grundlegende Funktion.
- Geringer Ressourcenbedarf: Verbraucht nur minimale Rechenressourcen (Speicher, CPU-Leistung usw.) und hält dadurch Ressourcen für rechenintensivere Funktionen und Fähigkeiten frei.
- Überprüfbare Leistung: Bietet leicht testbare Bedingungen für Zulassungs- und Verwerfungsregeln, mit denen sich grundlegende Sicherheitsfunktionen und eine minimale Risikominderung überprüfen lassen.
Diese Kosten- und Leistungsvorteile fördern den Einsatz der Paketfilterung in einem breiten Spektrum von Lösungen – von komplexen NGFWs bis hin zu einfachen Routern mit integrierter Host-Firewall.
5 Nachteile der Paketfilterung
Die Paketfilterung hat fünf wesentliche Nachteile für die Sicherheit:
- Unübersichtliche Regellisten: Werden mit der Zeit umfangreich, wenn verschiedene Administratoren neue Regeln hinzufügen. Dies kann unbeabsichtigte Sicherheitslücken oder Konflikte zwischen alten und neuen Regeln verursachen.
- Unvollständige Sicherheit: Bietet einen begrenzten Schutz, der gegenüber fortschrittlicheren Angriffsmethoden verwundbar ist, etwa wenn schädliche Nutzlasten in legitimen Datenverkehr eingebettet werden.
- Unflexible Regeln: Berücksichtigen den Kontext von Benutzern oder Paketen nicht ausreichend, können sich nicht an veränderte Umstände anpassen und erkennen kein anomales Verhalten.
- Falsch gesetztes Vertrauen: Behandelt sämtlichen Kommunikationsverkehr, der die grundlegenden Paketfilterregeln passiert – auch schädliche Inhalte –, als sicheren, vertrauenswürdigen Datenverkehr.
- Primitive Datenprotokollierung: Verwendet einfache Regeln zum Zulassen oder Verwerfen von Paketen, ohne die für Sicherheitsüberwachung, Protokollanalyse oder forensische Untersuchungen nach einem Angriff erforderlichen Details zu erfassen.
Nur wenige kommerzielle Firewalls konzentrieren sich noch auf Paketfilterung. Die meisten kommerziellen Firewalls bündeln Paketfilterung mit fortschrittlichen Funktionen für eine dynamischere und komplexere Paketanalyse, um die Sicherheit zu verbessern. Außerdem bieten diese leistungsfähigen Firewall-Lösungen fortschrittlichere Protokollierungs- und Verwaltungskonsolen, die helfen, diese Schwächen zu minimieren.
4 Arten der Paketfilterung
Paketfilterfunktionen werden als statisch, dynamisch, zustandslos oder zustandsbehaftet klassifiziert. Alle vier Funktionen können gleichzeitig in derselben Firewall eingesetzt werden, aber auf eine Regel treffen immer nur zwei zu. Statische Regeln lassen sich nur mit zustandsloser Paketfilterung kombinieren, und zustandsbehaftete Paketfilterregeln erfordern dynamische Paketfilterung. Zustandslose Filterung kann jedoch sowohl auf statische als auch auf dynamische Filterung angewendet werden, und dynamische Filterung kann mit statischen oder dynamischen Regeln kombiniert werden.
Statische Paketfilterung
Bei der statischen Paketfilterung kommen feste und unveränderliche Regeln zum Einsatz. Sobald ein Administrator sie festgelegt hat, werden diese einfachen Regeln auf alle Pakete ausnahmslos angewendet, bis der Administrator sie erneut ändert.
Beispiele für statische Filterregeln sind stets geschlossene Ports, vertrauenswürdige Benutzer in Zugriffssteuerungslisten (ACLs) und Geräte, die auf einer IP-Adressensperrliste (auch Blacklist genannt) immer blockiert werden. Alle Firewalls nutzen statische Filterfunktionen in gewissem Umfang in etablierten Firewall-Regeln, um offensichtlich schädliche oder unerwünschte Datenpakete schnell zu analysieren und zu verwerfen.
Dynamische Paketfilterung
Dynamische Paketfilter passen Regeln an veränderte Bedingungen, flexible Regeln oder dynamische Protokolle an. Zu den einfachen dynamischen Regeln gehören das Öffnen oder Schließen von Ports abhängig von der Tageszeit oder das Hinzufügen schädlicher IP-Adressen zu einer Sperrliste nach der Erkennung eines Distributed-Denial-of-Service-Angriffs (DDoS-Angriffs). Port-Klopfen nutzt komplexere dynamische Filterfunktionen, um alle Pakete an einen Port zu verwerfen, sofern ihnen nicht eine vordefinierte Paketfolge vorausgeht.
Das FTP-Protokoll liefert ein komplexeres Beispiel: Es hält einen vom Protokoll als Port 21 definierten Steuerungsport offen und wartet auf Verbindungsversuche. Sobald eine FTP-Sitzung hergestellt ist, führt das FTP-Protokoll dynamische Regeln aus, um Port 20 (den zugewiesenen Übertragungsport) zu öffnen oder für die Datenübertragungsverbindung zufällig auf einen Port zwischen 60000 und 65535 zu wechseln.
Zustandslose Paketfilterung
Die zustandslose Paketfilterung stützt sich vollständig auf vordefinierte Filterregeln, um zu entscheiden, ob ein Paket zugelassen oder verworfen wird. Diese einfachen Regeln werden schnell verarbeitet, um den Speicher- und Prozessorverbrauch der Firewall, des Routers oder der sonstigen Lösung, die die Filterung durchführt, zu minimieren.
Zustandslose Filterung gilt sowohl für statische als auch für dynamische Filterregeln und behandelt jedes Paket unabhängig von anderen Paketen. Die Filterlösung speichert keine Daten – auch keine Informationen zu zuvor verworfenen schädlichen Paketen –, die als Kontext für künftige Filterentscheidungen dienen könnten. Diese Regelart spart Speicher und sorgt für einen hohen Datendurchsatz.
Zustandsbehaftete Paketfilterung
Die zustandsbehaftete Paketfilterung berücksichtigt Pakete während der Entscheidung über Zulassen oder Verwerfen im Kontext bereits etablierter Übertragungsverbindungen. Diese Weiterentwicklung nutzt die Sequenzinformationen und Anforderungen des Synchronisations-Bestätigungs-Handshakes im Transmission Control Protocol (TCP), geht jedoch zulasten der Geschwindigkeit und benötigt für die Ausführung mehr Speicher und Prozessorzeit.
Zustandsbehaftete Funktionen erkennen und verwerfen viele DDoS-Angriffe, die versuchen, beschädigte TCP-Prozesse auszunutzen, etwa indem sie Antworten auf nicht existente Verbindungen senden, um den Speicher des Servers zu verbrauchen. Diese Funktion verfolgt IP-Adressen und Domains, die zuvor an Angriffen oder verdächtigem Verhalten beteiligt waren, und blockiert oder isoliert sie automatisch.
Anwendungsfälle für die Paketfilterung
Nahezu alle Firewalls und viele moderne Netzwerkkomponenten verwenden Paketfilterung. Administratoren nutzen die Funktion für bestimmte Anwendungsfälle, die ihre Vorteile ausschöpfen. Einfache Regeln ermöglichen insbesondere eine Hochgeschwindigkeitsfilterung, die eine erste Sicherheitsstufe für Ressourcen und Netzwerke bildet oder einfache Lösungen für die Netzwerksegmentierung bereitstellt.
Hoher Datendurchsatz
Eine komplexe Sicherheitsanalyse mit Next-Generation-Firewalls (NGFWs) kann bei Anwendungen, Datenbanken und zeitkritischen Protokollen (Videokonferenzen usw.) zu unzulässigen Verzögerungen führen. Implementieren Sie eine strikte, aber einfache Paketfilterung, um die Anzahl der Pakete für die Sicherheitsanalyse drastisch zu reduzieren und die Geschwindigkeit zu erhalten. Setzen Sie zusätzlich eine spezielle Sicherheitslösung wie eine Web Application Firewall (WAF) oder eine Datenbank-Firewall ein, um Angriffe zu blockieren, die von der Paketfilterung ignoriert werden.
Härtung von Ressourcen
Die meisten Computerressourcen (Server, Laptops usw.), Cloud-Ressourcen, Firewalls und Netzwerkgeräte mit Host-Firewalls benötigen eine Form der Härtung, um Angriffe zu verhindern. Datenübertragungen und Protokolle erfordern offene Ports, aber Geräte mit spezialisierten Aufgaben blockieren Daten an den meisten Ports möglicherweise automatisch, um die Sicherheit zu vereinfachen. Ein E-Mail-Server benötigt beispielsweise keine offenen FTP-Ports, und ein FTP-Server benötigt keine offenen E-Mail-Ports.
Erste Paketprüfung
Die Paketprüfung bietet eine schnelle erste Verteidigungslinie, die offensichtlich schädlichen oder unnötigen Datenverkehr verwirft und die Zahl der Pakete für eine gründlichere, ressourcenintensivere Prüfung reduziert. So erkennt und verwirft die Paketfilterung beispielsweise schnell externe IP-Spoofing-Angriffe, die vorgeben, von internen Netzwerkquellen zu stammen, wenn eine Regel durchsetzt, dass kein Datenverkehr außerhalb des Netzwerks vorgeben darf, von einem Gerät innerhalb des Netzwerks zu stammen.
Einfache Netzwerksegmentierung
Fügen Sie einem Netzwerk kostengünstige Paketfilter-Firewalls mit wenigen Funktionen hinzu, um Subnetze oder Abteilungen einfach zu segmentieren. Diese Firewalls verhindern die Kommunikation anhand strikter statischer Regeln für IP-Adressen, die Daten senden und empfangen dürfen. Änderungen an Firewalls sind jedoch häufig zeitaufwendig. Daher verwenden manche Organisationen für diesen Anwendungsfall andere Lösungen wie softwaredefinierte Wide-Area-Netzwerke (SD-WAN) oder Zero-Trust-Netzwerkzugriff (ZTNA).
Fazit: Paketfilterung ist der Ausgangspunkt für Firewall-Schutz
Paketfilterung ermöglicht eine schnelle Filterung von Datenpaketen für Netzwerke und Geräte und bildet die erste kritische Sicherheitsebene. Viele Angreifer umgehen die Paketfilterung jedoch, weshalb dieser Schutz in einen umfassenderen Sicherheitsstack aus Funktionen oder Tools integriert werden muss, um robusten Schutz zu bieten. Für die meisten Unternehmen ist Paketfilterung eine von vielen Funktionen einer leistungsfähigeren Firewall-Lösung, die auf die zu schützenden Ressourcen und Systeme zugeschnitten ist.
Um mehr über Firewall-Optionen zu erfahren, informieren Sie sich über das gesamte Spektrum der Firewall-Typen und darüber, wann sie eingesetzt werden.