

















Le filtrage de paquets est une fonctionnalité de pare-feu qui autorise ou bloque les paquets de données en fonction de règles simples et prédéfinies concernant les adresses IP, les ports ou les protocoles. Autrefois un type de pare-feu à part entière, le filtrage de paquets constitue désormais une fonctionnalité fondamentale de presque tous les pare-feu et de certains équipements réseau (routeurs, commutateurs intelligents, etc.). Cette fonctionnalité repose sur plusieurs principes clés et présente des avantages comme des inconvénients. Il existe par ailleurs quatre types de filtrage de paquets à connaître, qui déterminent ses meilleurs cas d’usage.
Fonctionnement du filtrage de paquets
Chaque fois que deux actifs informatiques (par exemple des ordinateurs, des téléphones, des routeurs ou des caméras de sécurité) doivent communiquer, ils s’envoient des paquets de données. Chaque paquet de données se compose de trois éléments : un en-tête qui fournit des informations sur le paquet, une charge utile contenant les données et une remorque qui signale la fin du paquet.
L’ordinateur émetteur crée la charge utile initiale, ajoute dans l’en-tête des informations sur l’appareil local, puis envoie le paquet de données au routeur du réseau local. Le routeur du réseau local et les autres équipements réseau connectés (routeur, pare-feu, etc.) ajoutent des informations supplémentaires à l’en-tête afin que l’appareil destinataire puisse envoyer correctement les paquets de réponse.
Le filtrage de paquets analyse les informations contenues dans l’en-tête de chaque paquet de données et les compare aux règles afin de déterminer s’il faut autoriser ou refuser le paquet. Les informations d’en-tête généralement utilisées pour filtrer les paquets comprennent l’adresse IP de l’expéditeur, l’adresse IP du destinataire, le protocole, le port source, le port de destination et les numéros de séquence du protocole de contrôle de transmission (TCP).
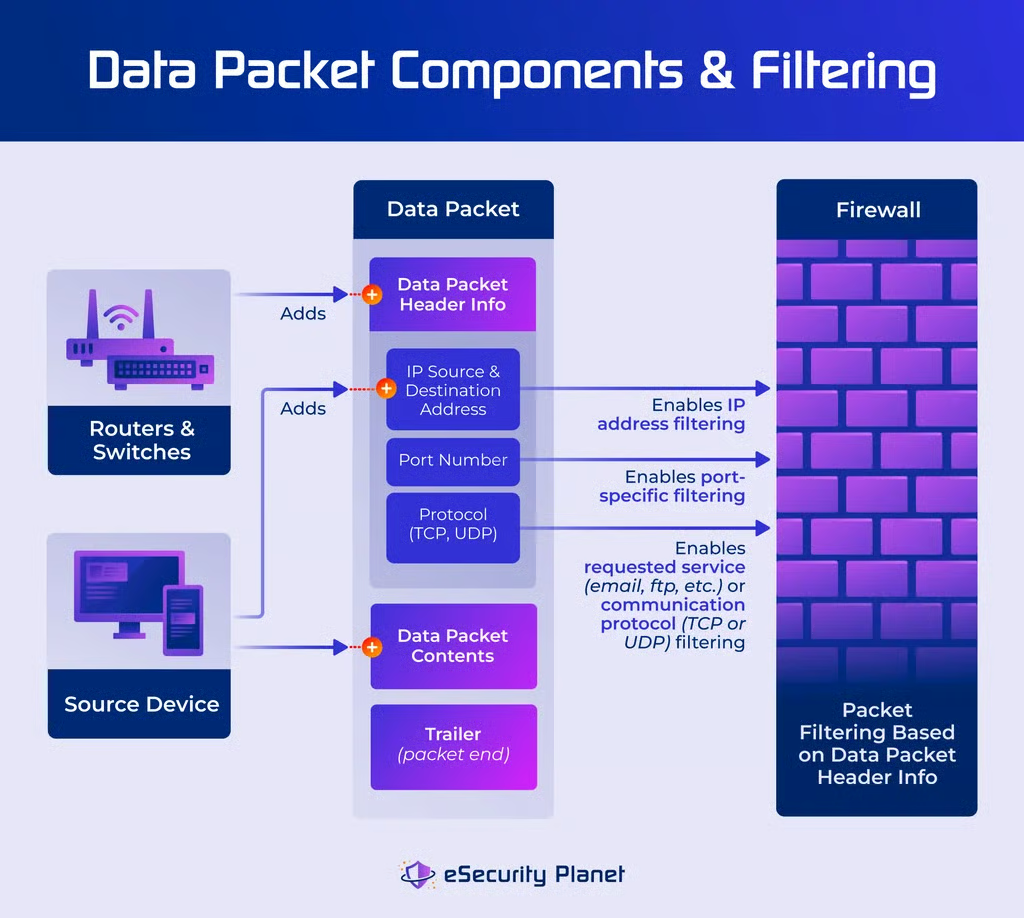
Le filtrage supprime généralement les paquets refusés, parfois en laissant peu ou pas d’informations sur les règles enfreintes dans les fichiers journaux. Le processus de filtrage remet les paquets autorisés à l’appareil destinataire ou les transmet à la fonctionnalité de contrôle de sécurité suivante. Les administrateurs appliquent souvent des règles de filtrage de paquets personnalisées pour réguler différemment le trafic entrant et sortant.
Les premiers pare-feu créés effectuaient un filtrage de paquets ; les pare-feu réseau et les pare-feu hôte installés sur les routeurs réseau peuvent encore se concentrer sur le filtrage de paquets. Cependant, la plupart des fournisseurs intègrent également le filtrage de paquets parmi les nombreuses fonctionnalités d’autres types de pare-feu, comme les pare-feu de nouvelle génération (NGFW), les pare-feu hôtes des systèmes d’exploitation, les pare-feu cloud et les pare-feu d’applications web (WAF).
Principes des règles de filtrage de paquets
Les règles de filtrage de paquets constituent un sous-ensemble des règles générales de pare-feu axées sur les informations d’en-tête des paquets de données. La plupart des règles établies par les administrateurs imposent une logique booléenne stricte, avec des instructions d’autorisation ou de refus qui permettent de prendre rapidement des décisions, sans nuance ni subtilité.
Les catégories d’en-tête utilisées pour créer les règles comprennent :
- Direction : indique au filtre d’appliquer des règles entrantes ou sortantes pour le filtrage.
- Interface du pare-feu : s’applique à la carte d’interface réseau physique spécifique qui reçoit les données.
- Adresse IP : fournit l’adresse de l’appareil source ou destinataire (serveur, poste de travail, etc.).
- Drapeaux IP : contiennent les informations de connexion du protocole TCP, comme les demandes de connexion ou les numéros de séquence des paquets de données.
- Protocole réseau : définit la norme utilisée pour la transmission (TCP, UDP, etc.).
- Numéro de port : dirige les données source ou destinataire vers des ports spécifiques associés à des services comme la messagerie électronique, le FTP ou la navigation web (trafic HTTP, HTTPS).
Les administrateurs établissent des règles spécifiques pour empêcher certaines attaques ou mettre en place des protections précises. Les règles s’appliquent généralement selon une hiérarchie, mais certaines règles, comme « autoriser tout le trafic », peuvent provoquer des conflits ou annuler dangereusement d’autres règles. Un ensemble de règles forme une politique globale qui peut être appliquée à plusieurs appareils assurant le filtrage de paquets au sein d’une organisation.
Par exemple, la politique de pare-feu suivante autorise une connexion à un serveur FTP si l’en-tête des données remplit toutes les conditions suivantes : la source du trafic se trouve à l’extérieur du réseau (trafic entrant), la source du trafic est une adresse IP approuvée, la source du trafic n’est pas une adresse IP bloquée, le drapeau IP demande une connexion et le port de destination est le port 20.
Les listes de contrôle d’accès (ACL) définissent les adresses IP, les appareils (adresses MAC) et même les groupes ou utilisateurs qui sont approuvés ou bloqués (autrement dit, les listes d’autorisation et de refus, ou listes blanches et noires). Les règles peuvent consulter des ACL statiques définies par les administrateurs ou s’intégrer dynamiquement à Active Directory, à la gestion des identités et des accès (IAM) ou aux outils de gestion des accès à privilèges (PAM).
5 avantages du filtrage de paquets
En tant que fonctionnalité, le filtrage de paquets offre cinq avantages clés :
- Configuration simple : utilise des options faciles à comprendre qui réduisent le temps d’installation et peuvent être mises en œuvre sans modification sur de nombreux types et marques de pare-feu.
- Défense rapide : permet de prendre rapidement des décisions simples et efficaces d’autorisation ou de suppression, ce qui maintient un débit élevé pour les applications et processus sensibles au temps.
- Déploiement peu coûteux : est souvent déjà compris dans le coût des systèmes d’exploitation et des pare-feu, et constitue une fonctionnalité de base même dans les options de pare-feu les moins chères.
- Faible consommation de ressources : utilise un minimum de ressources de calcul (mémoire, puissance de traitement du processeur, etc.), libérant ainsi des ressources pour les fonctionnalités et capacités plus gourmandes en calcul.
- Performances vérifiables : fournit des conditions faciles à tester pour les règles d’autorisation et de suppression, afin de vérifier les capacités de sécurité minimales et l’atténuation des risques de référence.
Ces avantages en matière de coût et de performances expliquent l’utilisation du filtrage de paquets dans un large éventail de solutions, des NGFW complexes aux routeurs simples intégrant un pare-feu hôte.
5 inconvénients du filtrage de paquets
Le filtrage de paquets présente cinq inconvénients importants en matière de sécurité :
- Listes de règles difficiles à gérer : deviennent volumineuses au fil du temps lorsque différents administrateurs ajoutent de nouvelles règles, ce qui peut entraîner des failles de sécurité involontaires ou des conflits entre anciennes et nouvelles règles.
- Sécurité incomplète : offre des protections de sécurité limitées, vulnérables à des méthodes d’attaque plus avancées, comme l’insertion de charges utiles malveillantes dans un trafic légitime.
- Règles inflexibles : ne tiennent pas compte du contexte lié aux utilisateurs ou aux paquets et ne peuvent ni s’adapter à l’évolution des circonstances ni détecter les comportements anormaux.
- Confiance mal placée : considère comme sûr et digne de confiance tout trafic de communication qui franchit les règles de base du filtrage de paquets, y compris les contenus malveillants.
- Journalisation rudimentaire des données : utilise des règles simples qui autorisent ou suppriment les paquets sans fournir les détails nécessaires à la surveillance de la sécurité, à l’analyse des journaux ou aux investigations forensiques après une compromission.
Seul un petit nombre de pare-feu commerciaux se concentrent encore sur le filtrage de paquets. La plupart des pare-feu commerciaux associent le filtrage de paquets à des fonctionnalités avancées permettant une analyse plus dynamique et complexe des paquets afin d’améliorer la sécurité. En outre, ces solutions de pare-feu robustes proposent des consoles de journalisation et de gestion plus avancées qui contribuent à réduire ces faiblesses.
4 types de filtrage de paquets
Les fonctions de filtrage de paquets sont classées comme statiques, dynamiques, sans état ou à état. Ces quatre fonctionnalités peuvent être déployées simultanément dans un même pare-feu, mais seules deux s’appliquent à une règle donnée au même moment. Les règles statiques ne sont associées qu’au filtrage de paquets sans état, tandis que les règles de filtrage à état nécessitent un filtrage dynamique. Cependant, le filtrage sans état peut s’appliquer à un filtrage statique ou dynamique, et le filtrage dynamique peut être associé à des règles statiques ou dynamiques.
Filtrage statique de paquets
Le filtrage statique de paquets utilise des règles fixes et immuables. Une fois définies par un administrateur, ces règles simples s’appliquent systématiquement à tous les paquets, sauf si l’administrateur les modifie à nouveau.
Les exemples de règles de filtrage statique comprennent les ports toujours fermés, les utilisateurs approuvés dans les listes de contrôle d’accès (ACL) et les appareils toujours bloqués dans une liste de refus d’adresses IP (aussi appelée liste noire). Tous les pare-feu utilisent dans une certaine mesure des capacités de filtrage statique dans les règles de pare-feu afin d’analyser et d’éliminer rapidement les paquets de données manifestement malveillants ou indésirables.
Filtrage dynamique de paquets
Les filtres de paquets dynamiques ajustent les règles en fonction de conditions changeantes, de règles flexibles ou de protocoles dynamiques. Les règles dynamiques simples consistent notamment à ouvrir ou fermer des ports selon l’heure de la journée, ou à ajouter de mauvaises adresses IP à une liste de refus après la détection d’une attaque par déni de service distribué (DDoS). Le port knocking exploite des capacités de filtrage dynamique plus complexes pour supprimer tous les paquets destinés à un port, sauf s’ils sont précédés d’une séquence prédéfinie de paquets.
Le protocole FTP fournit un exemple plus complexe : il maintient ouvert et à l’écoute des tentatives de connexion un port de contrôle, défini par le protocole comme le port 21. Une fois la session FTP établie, le protocole FTP exécute alors des règles dynamiques pour ouvrir le port 20 (port de transmission attribué) ou basculer aléatoirement vers n’importe quel port compris entre 60 000 et 65 535 pour la connexion de transmission des données.
Filtrage de paquets sans état
Le filtrage de paquets sans état s’appuie entièrement sur des règles de filtrage prédéfinies pour décider d’autoriser ou de supprimer un paquet. Ces règles simples sont traitées rapidement afin de réduire l’utilisation de la mémoire et du processeur du pare-feu, du routeur ou de toute autre solution assurant le filtrage.
Le filtrage sans état s’applique aux règles de filtrage statiques comme dynamiques et traite chaque paquet indépendamment des autres. La solution de filtrage ne conserve aucune donnée, pas même les informations concernant les paquets malveillants précédemment supprimés, pour servir de contexte aux décisions de filtrage futures. Ce type de règle économise la mémoire et maintient des débits élevés.
Filtrage de paquets à état
Le filtrage de paquets à état tient compte des paquets dans le contexte des connexions de transmission établies lors de la prise de décision d’autorisation ou de suppression. Cette évolution exploite les informations de séquence et les exigences de la poignée de main de synchronisation et d’accusé de réception du protocole de contrôle de transmission (TCP), mais elle sacrifie la vitesse et consomme davantage de mémoire et de temps processeur pour fonctionner.
Les fonctionnalités à état reconnaissent et suppriment de nombreuses attaques DDoS qui tentent d’exploiter des processus TCP corrompus, par exemple en envoyant des réponses à des connexions inexistantes afin de saturer la mémoire du serveur destinataire. Cette fonctionnalité suit et bloque ou met automatiquement en quarantaine les adresses IP et domaines précédemment impliqués dans des attaques ou des comportements suspects.
Cas d’usage du filtrage de paquets
Presque tous les pare-feu et de nombreux composants réseau modernes utilisent le filtrage de paquets. Les administrateurs s’en servent pour répondre à des cas d’usage précis qui tirent parti de ses avantages. Plus précisément, des règles simples permettent un filtrage à grande vitesse afin d’assurer une première protection des actifs et des réseaux, ou de fournir des solutions simples de segmentation du réseau.
Débit élevé des données
Une analyse de sécurité complexe réalisée avec des pare-feu de nouvelle génération (NGFW) peut entraîner des délais inacceptables pour les applications, les bases de données et les protocoles sensibles au temps (visioconférence, etc.). Mettez en place un filtrage de paquets strict, mais simple, afin de réduire considérablement le nombre de paquets soumis à l’analyse de sécurité et de maintenir la vitesse. Déployez toutefois aussi une solution de sécurité spécialisée, comme un pare-feu d’applications web (WAF) ou un pare-feu de base de données, pour bloquer les attaques que le filtrage de paquets laissera passer.
Renforcement des actifs
La plupart des actifs informatiques (serveurs, ordinateurs portables, etc.), des ressources cloud, des pare-feu et des appareils réseau dotés d’un pare-feu hôte nécessitent une forme de renforcement pour prévenir les attaques. La transmission de données et les protocoles requièrent des ports ouverts, mais les appareils ayant des fonctions spécialisées peuvent bloquer automatiquement les données sur la plupart des ports afin de simplifier la sécurité. Par exemple, un serveur de messagerie n’aura pas besoin de ports FTP ouverts, et un serveur FTP n’aura pas besoin de ports de messagerie ouverts.
Premier filtrage des paquets
Le filtrage des paquets fournit une première ligne de défense rapide pour supprimer le trafic manifestement malveillant ou inutile et réduire le nombre de paquets soumis à une inspection plus approfondie et plus gourmande en ressources. Par exemple, le filtrage de paquets identifie et supprime rapidement les attaques externes d’usurpation d’adresse IP qui prétendent provenir de sources du réseau interne, lorsqu’une règle interdit à tout trafic extérieur au réseau de se faire passer pour un appareil du réseau interne.
Segmentation simple du réseau
Ajoutez à un réseau des pare-feu de filtrage de paquets peu coûteux et dotés de peu de fonctionnalités afin d’assurer une segmentation simple des sous-réseaux ou des services. Ces pare-feu empêchent les communications en fonction de règles strictes et statiques concernant les adresses IP autorisées à envoyer et recevoir des données. Cependant, les modifications des pare-feu ont tendance à prendre du temps ; certaines organisations utilisent donc d’autres solutions pour ce cas d’usage, comme le réseau étendu défini par logiciel (SD-WAN) ou l’accès réseau Zero Trust (ZTNA).
En résumé : le filtrage de paquets, première étape de la protection par pare-feu
Le filtrage de paquets assure un filtrage rapide des paquets de données pour les réseaux et les appareils, et constitue la première couche critique de sécurité. Cependant, de nombreux attaquants contournent le filtrage de paquets ; cette protection doit donc s’intégrer à une pile de sécurité plus approfondie composée de fonctionnalités ou d’outils afin d’offrir une protection robuste. Pour la plupart des entreprises, le filtrage de paquets constitue l’une des nombreuses fonctionnalités d’une solution de pare-feu plus robuste, adaptée aux actifs et aux ressources à protéger.
Pour en savoir plus sur les options de pare-feu, découvrez la gamme complète des types de pare-feu et quand les utiliser.