

















Schwachstellenmanagement ist der Prozess, Schwachstellen zu identifizieren, zu klassifizieren, zu beheben und zu entschärfen. Es ist ein wesentlicher Bestandteil des Cybersicherheitsprogramms eines Unternehmens.
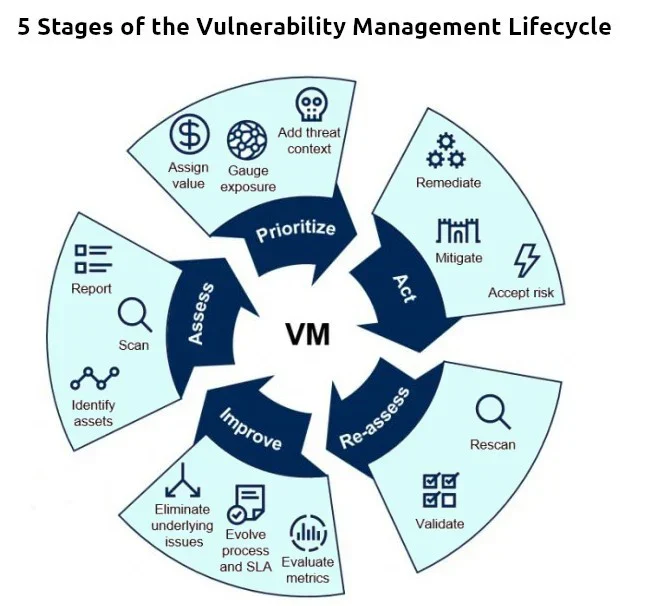
Es gibt viele verschiedene Frameworks für das Schwachstellenmanagement, doch der Lebenszyklus des Schwachstellenmanagements umfasst in den meisten Unternehmen heute typischerweise fünf Phasen. Wir sehen uns diese an und werfen anschließend einen Blick auf Best Practices für den Lebenszyklus des Schwachstellenmanagements.
Bevor wir uns jedoch genauer ansehen, was die fünf Phasen jeweils beinhalten, wollen wir die Vorbereitungsphase besprechen, die die Grundlage für ein erfolgreiches Programm für das Schwachstellenmanagement bildet. Diese Planungsphase umfasst:
- Programmumfang festlegen: Der erste Schritt besteht darin, den Umfang Ihres Schwachstellenprogramms festzulegen. Dazu gehört, konkrete Ziele für Ihr Unternehmen zu definieren, etwa die Verbesserung der Sicherheitslage oder die Verringerung von Risiken.
- Rollen und Verantwortlichkeiten festlegen: Nachdem Sie die Programmziele definiert haben, weisen Sie für jeden Schritt im Lebenszyklus des Schwachstellenmanagements Rollen und Verantwortlichkeiten zu. Dadurch ist sichergestellt, dass alle Beteiligten ihre jeweiligen Aufgaben und Positionen kennen und wissen, was sie tun müssen, um ihre Aufgaben erfolgreich abzuschließen.
- Tools zur Schwachstellenbewertung auswählen: Sobald feststeht, wer für welche Aspekte Ihres Schwachstellenprogramms verantwortlich ist, müssen Sie die richtigen Tools auswählen, um Ihre Maßnahmen zu optimieren und zu vereinfachen. Dazu können Schwachstellenscanner, Tools zur Konfigurationsbewertung oder Plattformen für Sicherheitsinformationen gehören.
- Richtlinien und SLAs erstellen und verfeinern: Ein wichtiger Bestandteil jedes Schwachstellenprogramms ist die Erstellung und Weiterentwicklung von Richtlinien, Prozessen, Verfahren und Service-Level-Agreements (SLAs). Diese Dokumente helfen Ihnen zu bestimmen, wie potenzielle Schwachstellen behandelt werden sollen, und legen gegenüber den Beteiligten fest, was Ihr Programm erreichen wird.
- Quellen für den Asset-Kontext identifizieren: Beim Lebenszyklus des Schwachstellenmanagements geht es darum, Assets anhand ihres Sicherheitskontexts zu identifizieren und zu priorisieren. Daher ist es entscheidend, den Kontext Ihrer Assets zu verstehen, etwa ihre Netzwerk- und Serviceabhängigkeiten sowie ihren geschäftlichen Wert für Ihr Unternehmen.
Nachdem Sie die Vorbereitungsphasen abgeschlossen haben, können Sie mit dem eigentlichen Lebenszyklus des Schwachstellenmanagements beginnen.
Siehe die Top-Tools für das Schwachstellenmanagement
Bewertung
Die anfängliche Schwachstellenbewertung umfasst drei wichtige Phasen.
Assets identifizieren
In dieser Phase identifizieren und inventarisieren Sie alle digitalen Assets Ihres Unternehmens, etwa Server, Workstations und andere Geräte. Dazu werden möglichst viele Informationen über jedes Asset erfasst, darunter IP-Adressen, Anmeldedaten für Dienstkonten, Patch-Status und mehr.
Nach Schwachstellen suchen
Nachdem Sie Ihre Assets identifiziert haben, besteht der nächste Schritt darin, sie auf Schwachstellen zu prüfen. Abhängig von Ihrem Unternehmen und dessen Sicherheitsanforderungen kann dies bedeuten, Schwachstellenscans für alle Ihre Assets durchzuführen oder bestimmte Assets anhand ihrer potenziellen Gefährdung und Bedeutung zu priorisieren. Zu den Schwachstellen gehören im Allgemeinen:
- Fehlerhafte Authentifizierung
- Menschliche Fehler
- Injektionen als Schwachstellen
- Fehlkonfigurationen
- Fehlende Verschlüsselung
- Fehlende Softwareupdates oder Patches
- Zero-Day-Schwachstellen
Bericht
Nach Abschluss der Asset-Scans erstellen Sie ein Asset-Inventar, in dem alle geschäftskritischen Assets aufgeführt sind. Es enthält Asset-Details, beim Scan festgestellte Schwachstellen und deren Schweregrad.
Siehe die besten Tools für das IT-Asset-Management (ITAM)
Priorisierung
Sobald Sie Ihre Schwachstellen kennen, müssen Sie Ihre Behebungsmaßnahmen priorisieren. Diese Phase des Prozesses umfasst drei Schritte.
Wert zuweisen
In dieser Phase weisen Sie jedem Asset anhand seiner geschäftlichen Bedeutung und seiner potenziellen Gefährdung durch Cyberbedrohungen einen Wert zu. Dadurch können Sie Ihre Behebungsmaßnahmen priorisieren und bestimmen, für welche Assets regelmäßige Schwachstellenscans durchgeführt werden sollten. Beispielsweise können Sie kritische Assets wöchentlich und weniger wichtige Assets monatlich scannen.
Gefährdung einschätzen
Der nächste Schritt in der Priorisierungsphase besteht darin, die Gefährdung jedes Assets einzuschätzen. Dabei wird beurteilt, wie wahrscheinlich es ist, dass eine Schwachstelle von einer Cyberbedrohung ausgenutzt wird, und welche potenziellen Auswirkungen ein Exploit auf Ihr Unternehmen hätte. Beispielsweise können Sie eine möglicherweise schwerwiegende Schwachstelle identifizieren, die sich bei einer Ausnutzung in einen DDoS-Angriff verwandeln könnte und daher gegenüber einer weniger schwerwiegenden Schwachstelle priorisiert wird. Dasselbe gilt für eine Zero-Day-Schwachstelle, die aktiv ausgenutzt wird, im Vergleich zu einer bekannten Schwachstelle mit geringerem Bedrohungsrisiko.
Bedrohungskontext ergänzen
Abschließend müssen Sie den Bedrohungskontext für jedes Asset ergänzen, indem Sie Daten aus Plattformen für Bedrohungsinformationen und anderen externen Quellen in Ihr Schwachstellenprogramm integrieren. Zu den externen Quellen, die Sie nutzen können, gehören Threat Feeds wie STIX, OpenloC und MAEC. Darüber hinaus gibt es online zahlreiche Informationen über aktuelle Bedrohungen, Bedrohungsakteure, Taktiken und Techniken und mehr.
Maßnahmen
Nachdem Sie die Schwachstellenbewertung abgeschlossen haben, ist es an der Zeit, Maßnahmen zu ergreifen und erkannte Schwachstellen zu beheben. Abhängig vom Grad der potenziellen Bedrohung umfasst diese Phase mehrere Schritte.
Beheben
Eine Möglichkeit besteht darin, die Schwachstelle durch Einspielen eines Patches oder durch Beseitigung zu beheben. Dazu werden die Grundursache der Schwachstelle untersucht und behoben sowie erforderliche Patches oder Updates auf Ihre Systeme angewendet. Patch-Management-Systeme können diesen Arbeitsschritt erheblich vereinfachen.
Entschärfen
Alternativ können Sie eine Schwachstelle entschärfen, indem Sie zusätzliche Sicherheitskontrollen rund um gefährdete Assets einführen. Beispielsweise können Sie alle nicht ausreichend gepatchten Server mit einer statischen Firewall absichern, um Angreifer daran zu hindern, sie auszunutzen. Dieser Prozess wird manchmal als virtuelles Patching bezeichnet.
Risiko akzeptieren
In manchen Fällen können Sie sich dafür entscheiden, das Risiko einer Schwachstelle zu akzeptieren und nichts zu unternehmen. Gründe dafür können fehlende Ressourcen oder andere Faktoren wie eine niedrige Priorität sein. Dies wird im Allgemeinen nicht empfohlen, da Ihr Unternehmen dadurch potenziellen Cyberbedrohungen und Sicherheitsverletzungen ausgesetzt bleibt und Hacker Schwachstellen auf überraschende Weise in einem erfolgreichen Cyberangriff miteinander verknüpfen können.
Vor der Entscheidung, welche Maßnahme für Ihr Unternehmen am besten geeignet ist, sollten Sie alle Optionen sorgfältig prüfen.
Neubewertung
Nachdem Sie die Behebungs- oder Entschärfungsmaßnahmen abgeschlossen haben, ist es wichtig, Ihren Prozess für das Schwachstellenmanagement kontinuierlich neu zu bewerten. Diese Phase umfasst zwei Schritte.
Erneut scannen
Zunächst müssen Sie alle Assets erneut scannen, um festzustellen, ob sie weiterhin gefährdet sind. Dazu können Sie die ursprünglichen Scans wiederholen oder automatisierte Tools zur Schwachstellenbewertung verwenden, die neue Schwachstellen erkennen und identifizieren können.
Validieren
Anschließend validieren Sie Ihre Behebungsmaßnahmen, indem Sie bestätigen, dass jede Schwachstelle entsprechend behoben oder entschärft wurde. Möglicherweise müssen Sie Penetrationstests und andere Bewertungen durchführen, um sicherzustellen, dass Ihre Systeme vor Bedrohungen geschützt sind.
Verbesserung
Schwachstellenmanagement ist ein Kreislauf. Daher empfiehlt es sich, kontinuierlich Feedback einzuholen, um die Effektivität zu verbessern. Diese Phase umfasst drei wichtige Schritte.
Metriken auswerten
Ein wichtiger Schritt zur Verbesserung Ihres Schwachstellenmanagementprozesses besteht darin, die in jeder Phase erfassten Metriken auszuwerten und zu analysieren. Dadurch können Sie Fortschritte verfolgen, Trends und Muster erkennen und Verbesserungen vornehmen, um die Leistung zu optimieren.
Prozess und SLAs weiterentwickeln
Neben der Auswertung von Metriken ist es wichtig, Ihren Schwachstellenmanagementprozess im Laufe der Zeit weiterzuentwickeln. Dazu können Änderungen an Ihren SLAs sowie die Bewertung neuer Technologien, Plattformen oder Services gehören, die Ihre Cybersicherheitslage verbessern können.
Grundlegende Probleme beseitigen
Schließlich müssen Sie möglicherweise grundlegende Probleme beseitigen, um Ihren Prozess für das Schwachstellenmanagement wirklich zu verbessern. Dies kann beispielsweise bedeuten, die Patch-Zeiten zu verkürzen, Zugriffskontrollen zu stärken oder andere Schwachstellen in Ihren Systemen zu beheben, durch die Sie Bedrohungen ausgesetzt sein könnten.
Auch lesenswert: Richtlinie für das Schwachstellenmanagement: Schritte, Vorteile und eine kostenlose Vorlage
Best Practices für den Lebenszyklus des Schwachstellenmanagements
Leider ist die Integration des Lebenszyklus des Schwachstellenmanagements in Ihre Arbeitsabläufe oft leichter gesagt als getan. Unternehmen müssen sich mit zahlreichen Problemen auseinandersetzen, etwa fehlenden Ressourcen, unzureichender Schulung, veralteten Technologien, vergessenen Assets und organisatorischen Silos, die ein effektives Schwachstellenmanagement behindern. Hier sind einige Best Practices, die Sie bei der Integration des Lebenszyklus des Schwachstellenmanagements in Ihre Arbeitsabläufe unterstützen.
- Vorarbeit leisten: Probleme treten meist auf, wenn Unternehmen ihre Vorarbeit nicht erledigen. Dazu gehören wichtige Schritte wie die Bewertung, welche Assets und Systeme gescannt werden müssen.
- Einen Plan für das Schwachstellenmanagement erstellen: Ein weiterer entscheidender Schritt besteht darin, einen formellen Plan zu erstellen, der Ihren Ansatz beschreibt und die wichtigsten Stakeholder sowie Verantwortlichkeiten festlegt.
- Übergaben und Kommunikation optimieren: Einer der Gründe, warum Unternehmen den Lebenszyklus des Schwachstellenmanagements nicht effektiv integrieren, besteht darin, dass Teams in den verschiedenen Phasen des Zyklus oft unabhängig voneinander arbeiten. So ist es beispielsweise nicht ungewöhnlich, dass das für Scans zuständige Team dem Betriebsteam einen Bericht mit Tausenden von Schwachstellen zur Behebung übermittelt. Um Übergaben zu optimieren und eine reibungslose Zusammenarbeit der einzelnen Teams sicherzustellen, ist es hilfreich, klare Kommunikationswege und Arbeitsabläufe einzurichten, die dafür sorgen, dass alle Teams aufeinander abgestimmt sind.
- Gezielte Schulungen und Weiterbildungen anbieten: Um den Erfolg Ihrer Maßnahmen für das Schwachstellenmanagement sicherzustellen, ist es wichtig, in gezielte Schulungs- und Weiterbildungsprogramme zu investieren, die den Teammitgliedern helfen, ihre Aufgaben und ihre Rolle im übergeordneten Prozess des Schwachstellenmanagements zu verstehen.
- In die richtigen Tools, Technologien und Plattformen investieren: Schließlich müssen Unternehmen auch bei Investitionen in Tools, Technologien und Plattformen, die ein effektives Schwachstellenmanagement unterstützen können, schrittweise vorgehen. Dazu kann gehören, neue Scanning-Tools zu bewerten, Funktionen zur kontinuierlichen Überwachung zu implementieren oder Automatisierung in Ihre Arbeitsabläufe zu integrieren. Breach-and-Attack-Simulation (BAS)-Tools sind eine Möglichkeit, den Prozess zu automatisieren.
Fazit: Lebenszyklus des Schwachstellenmanagements
Wenn Sie diese Best Practices befolgen und den Lebenszyklus des Schwachstellenmanagements in Ihre Arbeitsabläufe integrieren, ist Ihr Unternehmen besser für den Umgang mit Cybersicherheitsbedrohungen und Schwachstellen gerüstet. Durch sorgfältige Planung, Koordination und Umsetzung können Sie Effizienz und Leistung maximieren und gleichzeitig Cybersicherheitsrisiken deutlich reduzieren.
Weiterlesen: Schwachstellenmanagement als Service: Die wichtigsten VMaaS-Anbieter