

















Erwähnt man gegenüber einem Webadministrator das Akronym DDoS, bricht diesem wahrscheinlich der kalte Schweiß aus. DDoS- oder Distributed-Denial-of-Service-Angriffe gehören zu den bösartigsten und am schwersten zu stoppenden Netzwerkangriffen, die gegen eine Website oder einen anderen für DDoS anfälligen Dienst wie eine SaaS-Plattform gestartet werden können. Bei diesen Angriffen senden mehrere kompromittierte Systeme eine Flut von Anfragen an bestimmte Server, um sie zu überlasten und zum Absturz zu bringen.
Wie können Sie also erkennen, ob Ihre Organisation einem DDoS-Angriff ausgesetzt ist – statt lediglich einen viralen Anstieg des Website-Traffics zu erleben – und gibt es Frühwarnzeichen, die Ihnen helfen können, schneller auf DDoS-Angriffe zu reagieren?
Wenn Sie einen DDoS-Angriff erleben, lesen Sie DDoS-Angriffe in drei Phasen stoppen.
Was sind häufige Anzeichen eines DDoS-Angriffs?
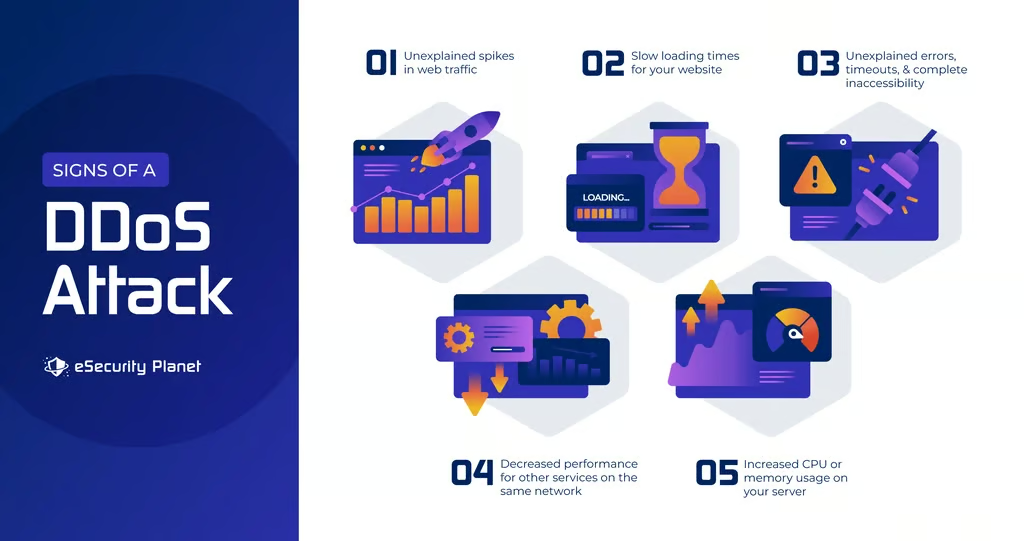
Wenn Sie vermuten, dass Sie möglicherweise einen DDoS-Angriff erleben, gibt es eine Reihe von Anzeichen, auf die Sie achten können. Hier sind fünf der häufigsten Anzeichen eines DDoS-Angriffs:
1. Unerklärliche Spitzen beim Webtraffic
Eines der häufigsten Anzeichen eines DDoS-Angriffs ist ein unerklärlicher Anstieg des Webtraffics. Dies lässt sich durch die Überwachung der Serverprotokolle Ihrer Website oder mithilfe eines Webanalysetools erkennen. Wenn Sie einen plötzlichen Anstieg des Traffics von einem bestimmten Standort oder einer bestimmten IP-Adresse feststellen, kann dies darauf hindeuten, dass Ihre Website angegriffen wird.
2. Lange Ladezeiten Ihrer Website
Ein weiteres häufiges Anzeichen eines DDoS-Angriffs sind lange Ladezeiten Ihrer Website. Ursache dafür ist, dass der Angreifer Ihren Server mit Anfragen überflutet, wodurch das System überlastet wird und sich verlangsamt. Wenn Sie feststellen, dass das Laden Ihrer Website länger als gewöhnlich dauert, kann dies auf einen DDoS-Angriff zurückzuführen sein.
3. Unerklärliche Fehler, Zeitüberschreitungen und vollständige Nichterreichbarkeit
Ein DDoS-Angriff kann sich auch durch unerklärliche Fehler oder Zeitüberschreitungen bemerkbar machen. Dazu kommt es, wenn der Angreifer so viele Anfragen an Ihren Server sendet, dass dieser sie nicht mehr alle verarbeiten kann. Für Benutzer, die auf Ihre Website zugreifen möchten, führt dies zu Fehlern oder Zeitüberschreitungen, möglicherweise auch zu HTTP-503-Fehlercodes (Service Unavailable). Wenn Sie feststellen, dass Benutzer beim Zugriff auf Ihre Website Fehler oder Zeitüberschreitungen sehen, kann dies auf einen DDoS-Angriff zurückzuführen sein. In manchen Fällen kann ein DDoS-Angriff Ihre Website vollständig unzugänglich machen.
4. Beeinträchtigte Leistung anderer Dienste im selben Netzwerk
Wenn Sie feststellen, dass andere Dienste im selben Netzwerk wie Ihre Website Leistungseinbußen verzeichnen, kann dies darauf hindeuten, dass Ihre Website angegriffen wird. Der Grund: Die Anfragen des Angreifers können die gesamte Bandbreite des Netzwerks beanspruchen, sodass andere Dienste langsamer werden oder nicht mehr verfügbar sind.
5. Erhöhte CPU- oder Speichernutzung auf Ihrem Server
Ein Anstieg der CPU- oder Speichernutzung des Servers kann darauf hindeuten, dass Ihre Website angegriffen wird. Das liegt daran, dass die Anfragen des Angreifers alle Ressourcen Ihres Servers beanspruchen können, wodurch dieser langsamer wird oder nicht mehr reagiert.
Wie erkennen Sie, ob Sie Opfer eines DDoS-Angriffs geworden sind?
Leider können die oben genannten typischen Anzeichen auch durch andere Probleme verursacht werden – manche davon sind sogar erfreulich. Wenn Sie beispielsweise einen plötzlichen Anstieg des Webtraffics und eine langsam ladende Website feststellen, könnte dies auf mehr legitimen Nutzertraffic zurückzuführen sein, etwa weil eine Marketingkampagne viral geht oder Ihre Website auf einer beliebten Website oder in einem Social-Media-Profil erwähnt wurde.
Wenn Ihr Server Schwierigkeiten hat, mit einem Anstieg des legitimen Traffics Schritt zu halten, kann dies zu einer erhöhten CPU- oder Speichernutzung und weiteren Fehlern führen.
Wie können Sie also sicher sein, dass Sie Opfer eines DDoS-Angriffs geworden sind?
Feststellen, ob Traffic durch einen DDoS-Angriff oder legitim ist
Festzustellen, ob Traffic von einem DDoS-Angriff stammt oder legitim ist, kann schwierig sein. DDoS-Schutzplattformen bieten jedoch in der Regel Webanalysetools an, mit denen Sie erkennen können, ob der Traffic von einem DDoS-Angriff stammt. Diese Tools prüfen, ob eine bestimmte Trafficquelle weiterhin einen bestimmten Datensatz abfragt, lange nachdem die Time to Live (TTL) einer Website abgelaufen ist. Dabei handelt es sich um den von Ihnen festgelegten Zeitraum, nach dem Ihre Website gespeicherte Daten verwirft und Ressourcen freigibt. Ist dies der Fall, handelt es sich wahrscheinlich um einen DDoS-Angriff, da eine legitime Quelle zu diesem Zeitpunkt keinen Traffic mehr erzeugen würde.
Beliebte Webanalysetools für DDoS-Angriffe
Zu den beliebten Webanalysetools für DDoS-Angriffe gehören:
- CloudFlare Web Application Firewall
- Sucuri Website Firewall
- Azure Web Application Firewall
- AWS WAF
- Imperva
Frühwarnzeichen eines DDoS-Angriffs
Tools wie Web Application Firewalls und Überwachungsdienste sind Ihre beste Verteidigung gegen einen DDoS-Angriff. Sie können beispielsweise zwischen einem DDoS-Angreifer unterscheiden, der Ihre Abwehr mit Testtraffic sondiert, und etwas Harmloserem wie einem falsch konfigurierten Load Balancer, der Ihre Ressourcen möglicherweise überlastet.
Für eine Organisation, deren Geschäft von der Verfügbarkeit ihrer Website abhängt, ist es von entscheidender Bedeutung, einen DDoS-Angriff so früh wie möglich zu erkennen. Es gibt eine große Auswahl an DDoS-Diensten, die Sie in Betracht ziehen sollten. Lesen Sie dazu unsere Ratgeber zu den besten DDoS-Schutzdiensten und den besten Lösungen für Bot-Schutz.
Wie lange dauern DDoS-Angriffe normalerweise?
DDoS-Angriffe können je nach Komplexität und Intensität des Angriffs wenige Minuten bis mehrere Tage dauern. In den meisten Fällen setzt ein Angreifer automatisierte Software ein, um Ihre Website so lange mit Anfragen zu überfluten, bis sie überlastet ist und nicht mehr reagiert.
Während ein typischer DDoS-Angriff 1–2 Tage dauern kann, berichtet Qrator Labs, dass die durchschnittliche Angriffsdauer etwas mehr als 6 Minuten beträgt. Kürzere Angriffswellen werden häufig eingesetzt, um die Abwehr einer Organisation zu testen.
So stoppen Sie einen DDoS-Angriff
Wenn Sie vermuten, dass Ihre Website angegriffen wird, sollten Sie sich als Erstes an Ihren Hostinganbieter wenden. Dieser kann möglicherweise Schutzmaßnahmen auf Netzwerkebene oder andere Maßnahmen zur Eindämmung des Angriffs ergreifen und dabei helfen, den normalen Betrieb Ihrer Website wiederherzustellen.
Neben der Benachrichtigung Ihres Internetdienstanbieters können Sie weitere Schritte unternehmen, um einen laufenden DDoS-Angriff zu stoppen:
- Professionelle DDoS-Hilfe in Anspruch nehmen: Eine der besten Möglichkeiten, einen DDoS-Angriff zu stoppen, besteht darin, mit einem professionellen Dienstleister zusammenzuarbeiten, der auf die Abwehr und Beendigung solcher Angriffe spezialisiert ist. Diese Unternehmen können Ihnen helfen, die Quelle eines Angriffs schnell zu identifizieren, Schutzmaßnahmen umzusetzen und den normalen Betrieb Ihrer Website so schnell wie möglich wiederherzustellen. Je nach Schwere des Angriffs müssen Sie möglicherweise auch die Strafverfolgungsbehörden einschalten, um den Angriff zu untersuchen und mögliche Täter zu ermitteln.
- Angriffscharakterisierung: Neben der Identifizierung der Quelle eines Angriffs kann ein DDoS-Abwehrdienst Ihnen helfen zu verstehen, wie die Angreifer Ihre Website ins Visier nehmen und wie sie deren Ressourcen kompromittieren. Diese Informationen sind entscheidend, um wirksame Abwehrmaßnahmen gegen künftige Angriffe zu entwickeln und zu verhindern, dass Ihre Website erneut zum Ziel wird.
- Angriffsverfolgung: In manchen Fällen ist es möglich, die Quelle eines DDoS-Angriffs zu identifizieren, selbst wenn Sie ihn nicht in Echtzeit stoppen können. Bei der Angriffsverfolgung wird versucht, den Ursprung eines Angriffs zu lokalisieren, indem Trafficmuster analysiert und ungewöhnliches oder verdächtiges Verhalten identifiziert werden.
- Angriffstoleranz und -abwehr: Es ist auch möglich, dass Ihre Website Ziel eines DDoS-Angriffs wird, der zu intensiv oder komplex ist, um in Echtzeit gestoppt zu werden. In diesem Fall müssen Sie Strategien entwickeln, wie Ihr Team und der Hostinganbieter zusammenarbeiten können, um den Schaden zu minimieren und die Website online zu halten, bis der Angriff nachlässt. Dazu kann gehören, den Traffic zu drosseln oder DNS-Weiterleitungen einzurichten, damit Ihre Website weiter erreichbar bleibt und die Auswirkungen des Angriffs eingedämmt werden.
Lesen Sie auch: DDoS-Mythen: Blackholing und Outsourcing stoppen nicht alles
So verhindern Sie DDoS-Angriffe
Der beste Umgang mit DDoS-Angriffen auf Ihre Online-Angebote besteht darin, dafür zu sorgen, dass sie gar nicht erst stattfinden. Hier sind einige Schritte, mit denen Sie Ihre Website vor DDoS-Angriffen schützen können.
Web Application Firewalls (WAFs) und Anti-Bot-Filter installieren
Eine der besten Möglichkeiten, Ihre Website vor DDoS-Angriffen zu schützen, ist die Installation einer Web Application Firewall (WAF). Eine WAF ist ein Softwarecode, der zwischen Ihrer Website und dem Internet sitzt und eingehenden Traffic auf bösartige Aktivitäten filtert. Es gibt viele verschiedene WAFs. Informieren Sie sich daher gründlich, um eine Lösung zu finden, die Ihren Anforderungen entspricht.
Zusätzlich zu einer WAF sollten Sie auch die Installation eines Anti-Bot-Filters in Betracht ziehen. Dieser hilft dabei, Bots vom Zugriff auf Ihre Website abzuhalten, was häufig bei DDoS-Angriffen genutzt wird.
Die Nutzung eines Content Delivery Networks (CDN) in Betracht ziehen
Eine weitere wichtige Komponente, um Ihre Website vor DDoS-Angriffen zu schützen, ist ein Content Delivery Network (CDN). Ein CDN verteilt die statischen Ressourcen Ihrer Website – etwa Bilder, Videos und Skripte – auf Server weltweit. Dadurch wird es für Angreifer schwieriger, bestimmte Server gezielt anzugreifen oder die Bandbreite eines bestimmten Hosts zu überlasten.
Darüber hinaus kann die Nutzung eines CDN die Leistung Ihrer Website für Besucher weltweit verbessern, indem die Latenz verringert wird.
Software, Plugins und Skripte auf Ihrer Website regelmäßig aktualisieren
Eine der besten Möglichkeiten, DDoS-Angriffe zu verhindern, besteht darin, die Software und Plugins Ihrer Website auf dem neuesten Stand zu halten. Indem Sie die gesamte Software Ihrer Website mit den neuesten Sicherheitsupdates aktualisieren, können Sie dazu beitragen, dass potenzielle Schwachstellen behoben werden, bevor Angreifer sie ausnutzen können.
Regelmäßige Sicherheitsprüfungen Ihrer Website durchführen
Ein weiterer wichtiger Schritt zum Schutz Ihrer Website vor DDoS-Angriffen besteht darin, regelmäßige Sicherheitsprüfungen durchzuführen. Diese Prüfungen helfen Ihnen, potenzielle Schwächen oder Schwachstellen in der Infrastruktur Ihrer Website zu identifizieren, etwa ungepatchte Software, schwache Passwörter, Fehlkonfigurationen und offene Ports, die Angreifer zum Starten eines Angriffs nutzen könnten.
Zusätzlichen DDoS-Schutz erwerben
Wenn Sie sich Sorgen machen, Opfer eines DDoS-Angriffs zu werden, können Sie zusätzlichen Schutz von einem Anbieter wie Cloudflare oder Imperva erwerben. Diese Dienste bieten zusätzliche Schutzebenen gegen DDoS-Angriffe, darunter das Herausfiltern bösartigen Traffics und zusätzliche Bandbreitenkapazität während eines Angriffs. Zwar können diese Dienste teuer sein, doch bieten sie Unternehmen, die sich Sorgen über mögliche DDoS-Angriffe machen, zusätzliche Sicherheit.
Ein DDoS-Playbook erstellen
Neben proaktiven Maßnahmen zur Verhinderung von DDoS-Angriffen ist es auch wichtig, einen Incident-Response-Plan dafür bereitzuhalten, wie Sie reagieren, wenn es tatsächlich zu einem Angriff kommt. Dieser Plan wird häufig als „DDoS-Playbook“ bezeichnet. Ihr Playbook sollte die Schritte enthalten, die Sie während und nach einem Angriff unternehmen, einschließlich der Zuständigkeiten für die einzelnen Aufgaben. Ein im Voraus erstellter Plan stellt sicher, dass Sie vorbereitet sind, falls es tatsächlich zu einem Angriff kommt.
Regelmäßige Überwachung und Berichterstattung einführen
Um DDoS-Angriffe während ihres Auftretens erkennen zu können, sollten Sie den Traffic, die Leistung und die Sicherheit Ihrer Website regelmäßig überwachen und darüber berichten. Sie können die zuvor erwähnten spezialisierten Webanalysetools und -dienste verwenden. Trafficspitzen und Trafficverhalten lassen sich jedoch auch mit einfachen kostenlosen Tools wie Google Analytics verfolgen oder indem Sie die Auslastung von CPU, Speicher und Bandbreite Ihres Servers in Ihrem Webhosting-Panel überwachen.
Weiterführende Informationen: So verhindern Sie DDoS-Angriffe: 5 Schritte zur DDoS-Prävention
Fazit: DDoS-Angriffe erkennen
DDoS-Angriffe gehören weiterhin zu den folgenschwersten Cyberangriffen, und ihre Häufigkeit und Schwere nehmen weiter zu. Wenn Sie noch keine Maßnahmen zum Schutz Ihrer Website oder Anwendung vor DDoS-Angriffen ergriffen haben, ist jetzt der richtige Zeitpunkt dafür. Die Einrichtung eines DDoS-Reaktionsdienstes kann dabei ein sinnvoller erster Schritt sein.
DDoS-Prävention umfasst eine Kombination verschiedener Maßnahmen. Bei guter Planung helfen diese, die schlimmsten Folgen eines DDoS-Angriffs zu verhindern und Ihre Website auch dann am Laufen zu halten, wenn einzelne Elemente beeinträchtigt sind. Für Organisationen, die zum Überleben auf ihre Websites angewiesen sind, sollte eine wirksame DDoS-Vorbereitung keine optionale Maßnahme sein.
Lesen Sie als Nächstes: