

















La gestion des vulnérabilités est le processus qui consiste à identifier, classer, corriger et atténuer les vulnérabilités. Il s’agit d’un élément essentiel du programme de cybersécurité d’une organisation.
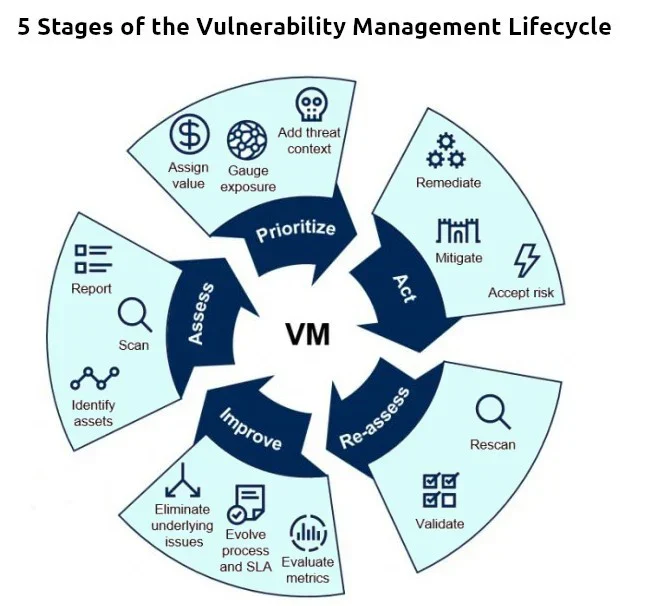
Il existe de nombreux cadres de gestion des vulnérabilités, mais le cycle de gestion des vulnérabilités de la plupart des organisations comprend généralement cinq phases aujourd’hui. Nous allons les examiner, puis nous intéresser aux bonnes pratiques du cycle de gestion des vulnérabilités.
Cependant, avant d’examiner plus en détail ce que recouvre chacune des cinq étapes, intéressons-nous à l’étape préparatoire, qui pose les bases d’un programme de gestion des vulnérabilités. Cette étape de planification comprend les éléments suivants :
- Définir le périmètre du programme : La première étape du processus consiste à définir le périmètre de votre programme de gestion des vulnérabilités. Cela implique de fixer des objectifs explicites pour votre organisation, comme l’amélioration de sa posture de sécurité ou la réduction des risques.
- Définir les rôles et les responsabilités : Une fois les objectifs du programme définis, attribuez les rôles et les responsabilités correspondant à chaque étape du cycle de gestion des vulnérabilités. Cette démarche garantit que toutes les parties prenantes connaissent leurs fonctions respectives ainsi que les tâches à accomplir pour mener à bien leur mission.
- Sélectionner les outils d’évaluation des vulnérabilités : Une fois que vous savez qui est responsable des différents aspects de votre programme de gestion des vulnérabilités, il est essentiel de sélectionner les bons outils pour optimiser et rationaliser vos efforts. Il peut s’agir de scanners de vulnérabilités, d’outils d’évaluation des configurations ou de plateformes de renseignement de sécurité.
- Créer et affiner les politiques et les SLA : La création et l’affinement des politiques, processus, procédures et accords de niveau de service (SLA) constituent un élément essentiel de tout programme de gestion des vulnérabilités. Ces documents vous aideront à déterminer comment traiter les vulnérabilités potentielles et à définir avec les parties prenantes les résultats attendus de votre programme.
- Identifier les sources de contexte des actifs : Le cycle de gestion des vulnérabilités consiste à identifier et à hiérarchiser les actifs en fonction de leur contexte de sécurité. Il est donc essentiel de comprendre le contexte associé à vos actifs, notamment leurs dépendances réseau et leurs dépendances en matière de services, ainsi que leur valeur métier pour votre organisation.
Une fois les étapes préparatoires terminées, vous pouvez passer au cycle de gestion des vulnérabilités proprement dit.
Voir les meilleurs outils de gestion des vulnérabilités
Évaluation
La phase initiale d’évaluation des vulnérabilités comporte trois étapes clés.
Identifier les actifs
Lors de cette phase, vous identifiez et inventoriez tous les actifs numériques de votre organisation, comme les serveurs, les postes de travail et autres appareils. Il s’agit de recueillir autant d’informations que possible sur chaque actif, notamment les adresses IP, les identifiants des comptes de service, l’état des correctifs, etc.
Rechercher les vulnérabilités
Une fois vos actifs identifiés, l’étape suivante consiste à rechercher les vulnérabilités qui les affectent. Selon votre organisation et ses besoins de sécurité, vous pouvez effectuer des analyses de vulnérabilités sur tous vos actifs ou hiérarchiser certains d’entre eux en fonction de leur exposition potentielle et de leur importance. En général, les vulnérabilités comprennent notamment les suivantes :
- Authentification défaillante
- Erreur humaine
- Injection de vulnérabilités
- Mauvaises configurations
- Chiffrement manquant
- Mises à jour logicielles ou correctifs manquants
- Zero-day exposées
Rapport
Une fois les analyses des actifs terminées, vous préparerez un inventaire des actifs recensant tous les actifs critiques pour l’activité. Il comprendra les détails de chaque actif, les vulnérabilités détectées lors de l’analyse et leur gravité.
Découvrez les meilleurs outils de gestion des actifs informatiques (ITAM)
Hiérarchisation
Une fois les vulnérabilités connues, vous devez hiérarchiser les corrections à apporter. Cette phase du processus comporte trois étapes.
Attribuer une valeur
Lors de cette phase, vous attribuez une valeur à chaque actif en fonction de son importance pour l’activité et de son exposition potentielle aux cybermenaces. Cela vous aidera à hiérarchiser vos efforts de correction et à déterminer quels actifs doivent faire l’objet d’analyses régulières des vulnérabilités. Par exemple, vous pouvez choisir d’analyser chaque semaine les actifs critiques, tandis que les actifs moins importants pourront l’être chaque mois.
Évaluer l’exposition
L’étape suivante de la phase de hiérarchisation consiste à évaluer l’exposition de chaque actif. Il s’agit d’estimer la probabilité qu’une vulnérabilité soit exploitée par une cybermenace, ainsi que l’impact potentiel d’une attaque sur votre organisation. Par exemple, vous pouvez identifier une vulnérabilité potentiellement grave qui pourrait se transformer en attaque DDoS si elle était exploitée ; elle sera donc prioritaire par rapport à une vulnérabilité moins sévère. Il en va de même pour une vulnérabilité zero-day activement exploitée, par rapport à une vulnérabilité bien connue présentant un risque moindre.
Ajouter le contexte des menaces
Enfin, vous devez ajouter le contexte des menaces à chaque actif en intégrant les données provenant de plateformes de renseignement sur les menaces et d’autres sources externes à votre programme de gestion des vulnérabilités. Parmi les sources externes que vous pouvez exploiter figurent les flux de menaces tels que STIX, OpenloC et MAEC. De nombreuses informations sont également disponibles en ligne sur les menaces actuelles, les acteurs malveillants, les tactiques et techniques, etc.
Action
Une fois l’évaluation des vulnérabilités terminée, il est temps d’agir et de traiter les vulnérabilités détectées. Cette phase comporte plusieurs étapes, selon le niveau de menace potentiel.
Corriger
Une option consiste à corriger la vulnérabilité en lui appliquant un correctif ou en l’éliminant. Cela implique d’évaluer et de traiter la cause profonde de la vulnérabilité, ainsi que d’appliquer les correctifs ou mises à jour nécessaires à vos systèmes. Les systèmes de gestion des correctifs peuvent grandement faciliter cette étape.
Atténuer
Vous pouvez également choisir d’atténuer une vulnérabilité en ajoutant des contrôles de sécurité supplémentaires autour des actifs exposés. Par exemple, vous pouvez placer un pare-feu statique autour des serveurs dont les correctifs ne sont pas à jour afin d’empêcher les attaquants de les exploiter. Ce processus est parfois appelé application virtuelle de correctifs.
Accepter le risque
Dans certains cas, vous pouvez choisir d’accepter le risque lié à une vulnérabilité et de ne prendre aucune mesure. Cela peut être dû à un manque de ressources ou à d’autres facteurs, comme une faible priorité. Cette approche n’est généralement pas recommandée, car elle laisse votre organisation exposée à d’éventuelles cybermenaces et compromissions, et les pirates peuvent combiner des vulnérabilités de manière surprenante lors d’une cyberattaque réussie.
Il est important d’évaluer toutes les options avant de décider de la meilleure action à prendre pour votre organisation.
Réévaluation
Une fois les étapes de correction ou d’atténuation terminées, il est important de réévaluer en continu votre processus de gestion des vulnérabilités. Cette étape comprend deux phases.
Effectuer une nouvelle analyse
Tout d’abord, vous devez analyser à nouveau tous les actifs afin de déterminer s’ils sont toujours vulnérables. Il peut s’agir de répéter les analyses initiales ou d’utiliser des outils automatisés d’évaluation des vulnérabilités capables de détecter et d’identifier les nouvelles vulnérabilités.
Valider
Ensuite, vous validerez vos efforts de correction en confirmant que chaque vulnérabilité a été traitée ou atténuée de manière appropriée. Vous devrez peut-être réaliser des tests d’intrusion et d’autres évaluations pour vous assurer que vos systèmes sont protégés contre les menaces.
Amélioration
La gestion des vulnérabilités est un cycle. Il est donc recommandé de recueillir en continu des retours afin d’améliorer son efficacité. Cette étape comprend trois phases essentielles.
Évaluer les métriques
Une étape importante pour améliorer votre processus de gestion des vulnérabilités consiste à évaluer et analyser les métriques recueillies à chaque étape. Cela peut vous aider à suivre les progrès, à identifier les tendances et les schémas, et à apporter des améliorations pour optimiser les performances.
Faire évoluer le processus et les SLA
En plus d’évaluer les métriques, il est également important de faire évoluer votre processus de gestion des vulnérabilités au fil du temps. Cela peut impliquer de modifier vos SLA et d’évaluer de nouvelles technologies, plateformes ou services susceptibles de renforcer votre posture de cybersécurité.
Éliminer les problèmes sous-jacents
Enfin, vous devrez peut-être éliminer les problèmes sous-jacents pour véritablement améliorer votre processus de gestion des vulnérabilités. Cela peut notamment consister à accélérer l’application des correctifs, à renforcer les mesures de contrôle des accès ou à corriger toute autre faiblesse de vos systèmes susceptible de vous exposer à des menaces.
À lire également : Politique de gestion des vulnérabilités : étapes, avantages et modèle gratuit
Bonnes pratiques du cycle de gestion des vulnérabilités
Malheureusement, intégrer le cycle de gestion des vulnérabilités à votre flux de travail est souvent plus facile à dire qu’à faire. Les organisations doivent composer avec de nombreux problèmes, comme le manque de ressources, une formation insuffisante, des technologies obsolètes, des actifs oubliés et des cloisonnements organisationnels qui entravent une gestion efficace des vulnérabilités. Voici quelques bonnes pratiques pour vous aider à intégrer le cycle de gestion des vulnérabilités à votre flux de travail.
- Effectuez votre travail préparatoire : Les problèmes surviennent généralement lorsque les organisations ne réalisent pas ce travail préparatoire, qui comprend notamment des étapes essentielles comme l’évaluation des actifs et des systèmes à analyser.
- Créer un plan de gestion des vulnérabilités : Une autre étape particulièrement importante consiste à créer un plan formel qui décrit votre approche et identifie les principales parties prenantes ainsi que les responsabilités de chacun.
- Fluidifier les transferts et la communication : L’une des raisons pour lesquelles les organisations ne parviennent pas à intégrer efficacement le cycle de gestion des vulnérabilités est que les équipes intervenant aux différentes étapes du cycle travaillent souvent de manière indépendante. Par exemple, il n’est pas rare que l’équipe chargée des analyses transmette à l’équipe des opérations un rapport contenant des milliers de vulnérabilités à corriger. Pour fluidifier les transferts et garantir la synchronisation des équipes, il est utile d’établir des lignes de communication et des flux de travail clairs afin que toutes les équipes soient alignées.
- Mettre en place des formations et une sensibilisation ciblées : Pour garantir la réussite de vos initiatives de gestion des vulnérabilités, il est important d’investir dans des programmes de formation et de sensibilisation ciblés qui aident les membres des équipes à comprendre leur rôle et la manière dont il s’intègre au processus global de gestion des vulnérabilités.
- Investir dans les outils, technologies et plateformes adaptés : Enfin, les organisations doivent également adopter une approche itérative lorsqu’elles investissent dans des outils, technologies et plateformes capables de favoriser une gestion efficace des vulnérabilités. Cela peut impliquer d’évaluer de nouveaux outils d’analyse, de mettre en place des fonctionnalités de surveillance continue ou d’intégrer l’automatisation à votre flux de travail. Les outils de simulation de brèches et d’attaques (BAS) permettent notamment d’automatiser le processus.
En résumé : cycle de gestion des vulnérabilités
En suivant ces bonnes pratiques et en intégrant le cycle de gestion des vulnérabilités à votre flux de travail, vous pouvez vous assurer que votre organisation est mieux équipée pour faire face aux cybermenaces et aux vulnérabilités. Grâce à une planification, une coordination et une exécution rigoureuses, vous pouvez maximiser l’efficacité et les performances tout en réduisant considérablement les risques de cybersécurité.
À lire ensuite : La gestion des vulnérabilités en tant que service : les principaux fournisseurs de VMaaS