

















Ein Distributed-Denial-of-Service-Angriff (DDoS-Angriff) ist eine Art von Cyberangriff, bei dem mehrere kompromittierte Systeme eingesetzt werden, um ein einzelnes System anzugreifen – meist mit dem Ziel, dessen Ressourcen zu überlasten und es für seine Nutzer unzugänglich zu machen. DDoS-Angriffe können von überall auf der Welt und mit jedem Gerät gestartet werden, das kompromittiert werden kann, darunter Laptops, Desktop-Computer, Router, Smartphones und sogar mit dem Internet verbundene Haushaltsgeräte.
Absicht, Verbreitung und Schwere von DDoS-Angriffen
Die Urheber von DDoS-Angriffen reichen von Einzelpersonen, die allein handeln, über organisierte kriminelle Gruppen bis hin zu ausländischen Regierungen. Die Absicht hinter einem DDoS-Angriff kann variieren, umfasst aber häufig das Verursachen finanzieller Schäden bei einer anvisierten Organisation oder schlicht das Herbeiführen von Störungen und Chaos.
DDoS-Angriffe sind in den vergangenen Jahren immer häufiger geworden; zahlreiche bekannte Websites und Onlinedienste wurden Opfer erfolgreicher Attacken. So wurde beispielsweise 2016 die Website des Sicherheitsjournalisten Brian Krebs von dem damals größten jemals aufgezeichneten DDoS-Angriff getroffen, dessen Spitzenwert schätzungsweise 665 Gigabit pro Sekunde (Gbit/s) Datenverkehr betrug.
Neuere Angriffe waren von deutlich größerem Ausmaß. So wehrte Amazon im Februar 2020 beispielsweise einen DDoS-Angriff ab, der einen Spitzenwert von 2,3 Terabit pro Sekunde erreichte. Ende 2021 wurde auch Yandex in Russland von einem DDoS-Angriff getroffen, der den Dienst mit Millionen von Webseitenanfragen überflutete – mit einer Rate von 21,8 Millionen Anfragen pro Sekunde –, neben weiteren Rekordangriffen.
Im vergangenen Jahr waren DDoS-Angriffe politisch motiviert; viele standen mit dem Konflikt zwischen Russland und der Ukraine in Verbindung. Laut Kaspersky gehörten im ersten Halbjahr 2022 unter anderem die NATO, die israelische Flughafenbehörde, die Port of London Authority im Vereinigten Königreich, das türkische Verteidigungsministerium, die tschechische Regierung und Websites des öffentlichen Nahverkehrs, Websites der ukrainischen Regierung und sogar große US-Flughäfen zu den Zielen massiver DDoS-Angriffe.
Der Schweregrad von DDoS-Angriffen kann variieren, doch für die anvisierten Organisationen können sie erhebliche Folgen haben. Neben möglichen Umsatzeinbußen und Reputationsschäden drohen den Opfern möglicherweise auch Geldbußen oder andere Strafen, wenn sie ihre Verpflichtungen aufgrund eines Angriffs nicht erfüllen können. Laut Ponemon kostet ein DDoS-Angriff durchschnittlich 22.000 US-Dollar pro Minute. Da ein typischer Angriff knapp eine Stunde dauert, belaufen sich die durchschnittlichen Kosten auf mehr als 1 Million US-Dollar. Die Höhe des Schadens variiert erheblich je nach Unternehmensgröße.
Siehe auch: So stoppen Sie DDoS-Angriffe in drei Phasen
Wie funktionieren Distributed-Denial-of-Service-Angriffe?
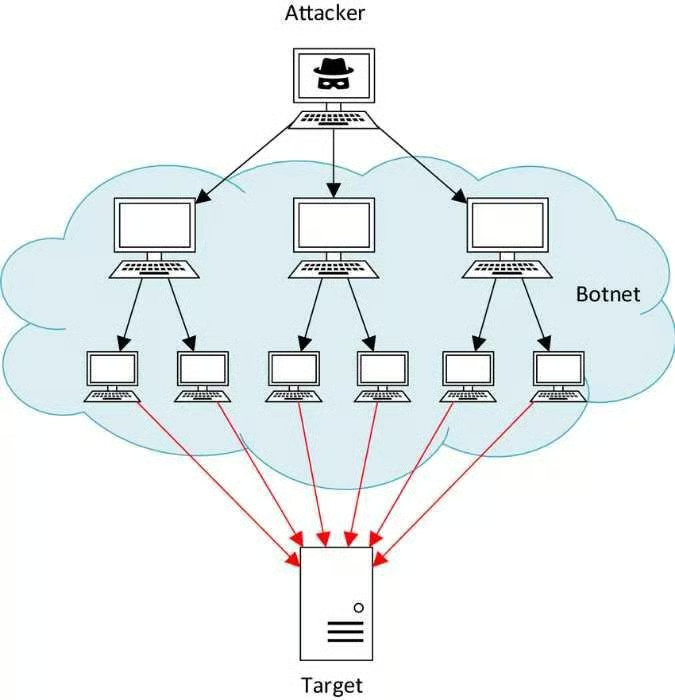
DDoS-Angriffe nutzen ein Netzwerk aus kompromittierten Computern und Geräten, ein sogenanntes Botnet, um das Zielsystem mit überwältigenden Datenmengen zu überfluten. Indem der Angreifer gleichzeitig zahlreiche Anfragen aus vielen Quellen sendet, kann er die Ressourcen des Ziels überlasten und legitime Nutzer am Zugriff hindern.
Wie erstellen Angreifer ein Botnet?
Angreifer infizieren Geräte typischerweise mit Malware, die ihnen die verdeckte Kontrolle ermöglicht. Sobald sie die Kontrolle über genügend Geräte haben, können sie diese anweisen, gleichzeitig Datenverkehr an dasselbe Ziel zu senden und so einen DDoS-Angriff zu erzeugen.
Die Kommerzialisierung von DDoS-Angriffen hat jedoch dafür gesorgt, dass sie häufiger auftreten und größeren Schaden anrichten. Inzwischen gibt es Dienste, mit denen jeder einen DDoS-Angriff starten kann, ohne ein eigenes Botnet erstellen zu müssen. Diese als DDoS-for-Hire oder DDoS as a Service bezeichneten Dienste ermöglichen es Angreifern, ohne technische Fachkenntnisse leistungsstarke DDoS-Angriffe zu starten.
So wurde ein 33-jähriger Mann aus Illinois kürzlich zu zwei Jahren Gefängnis verurteilt, weil er einen abonnementbasierten DDoS-Angriffsdienst betrieben hatte.
Kategorien und Arten von DDoS-Angriffen
Es gibt drei grundlegende Kategorien von DDoS-Angriffen: volumetrische, Protokoll- und Anwendungsebene.
Volumetrische Angriffe
Volumetrische Angriffe sind die häufigste Art von DDoS-Angriffen. Dabei wird das Ziel mit Datenverkehr überflutet, bis es das Volumen eingehender Anfragen nicht mehr bewältigen kann und überlastet wird. Zu den volumetrischen Angriffen gehören UDP-Floods, CharGEN-Floods, ICMP-(Ping-)Floods, ICMP-Fragmentierungs-Floods und missbräuchlich eingesetzte Anwendungsangriffe.
Protokollangriffe
Protokollangriffe nutzen Schwachstellen in den Protokollen selbst aus, um einen DoS-Zustand herbeizuführen. Die häufigste Art von Protokollangriff ist der SYN-Flood-Angriff. Weitere Protokollangriffe sind TCP-Floods, Sitzungsangriffe, Slowloris, Ping of Death, Smurf-Angriffe, Fraggle-Angriffe, Low Orbit Ion Cannon (LOIC) und High Orbit Ion Cannon (HOIC).
Anwendungsangriffe
Anwendungsangriffe zielen auf Schwachstellen in bestimmten Anwendungen oder Diensten ab, die auf einem Server ausgeführt werden. Die häufigste Art von Anwendungsangriff ist der HTTP-Flood-Angriff.
Weitere Arten von DDoS-Angriffen
Weitere Arten von DDoS-Angriffen lassen sich keiner der drei grundlegenden Kategorien eindeutig zuordnen. Dazu gehören:
- Regular Expression DoS (ReDoS): ReDoS-Angriffe zielen auf die regulären Ausdrücke ab, die eine bestimmte Anwendung zur Datenverarbeitung verwendet. Indem der Angreifer speziell gestaltete Eingaben sendet, deren Verarbeitung durch den regulären Ausdruck der Anwendung lange dauert, kann er den Server überlasten und zum Absturz bringen oder erheblich verlangsamen.
- Advanced Persistent DoS (APDoS): APDoS-Angriffe ähneln DDoS-Angriffen, sind jedoch länger andauernd und anspruchsvoller. Der Angreifer startet zunächst einen relativ kleinen Angriff, um Zugriff auf die Ressourcen des Ziels zu erhalten, und nutzt diese Ausgangsbasis anschließend, um über einen langen Zeitraum kontinuierlich Angriffe zu starten und die Ressourcen des Ziels zu erschöpfen.
- Multi-Vector-Angriffe: Bei einem Multi-Vector-Angriff werden mehrere Angriffsarten, etwa volumetrische Angriffe und Protokollangriffe, gleichzeitig eingesetzt, um die Ressourcen des Ziels aus mehreren Richtungen zu überlasten.
- Zero-Day-DDoS-Angriffe: Diese Angriffe nutzen bislang unbekannte Schwachstellen in einem System oder einer Anwendung aus und sind daher besonders schwer abzuwehren.
Mehr erfahren: Der vollständige Leitfaden zu den Arten von DDoS-Angriffen
DDoS-Angriffe erkennen
Es kann schwierig sein, einen plötzlichen Anstieg des Datenverkehrs durch legitime Nutzer von einem DDoS-Angriff zu unterscheiden. Es gibt jedoch einige Warnsignale, auf die Sie achten sollten.
- Ungewöhnlich viel Datenverkehr von einer einzigen Quelle oder IP-Adresse
- Datenverkehr von mehreren Quellen zu ungewöhnlichen Zeiten oder mit ungewöhnlichen Mustern
- Anfragen, die fehl am Platz oder fehlerhaft erscheinen
- Ein plötzlicher Rückgang der Website- oder Netzwerkleistung
- Verlangsamung oder fehlende Reaktion bestimmter Dienste oder Anwendungen
- Unmöglichkeit, auf bestimmte Websites oder Dienste zuzugreifen
Was, wenn es sich um legitimen Datenverkehr handelt?
Es könnte sich um einen plötzlichen Popularitätsschub oder eine virale Marketingkampagne handeln. In diesen Fällen ist es entscheidend, über eine geeignete Netzwerküberwachung und ausreichende Skalierungsmöglichkeiten zu verfügen, damit Ihre Infrastruktur den erhöhten Datenverkehr bewältigen kann, ohne die Leistung zu beeinträchtigen.
Wie lassen sich DDoS-Angriffe eindämmen?
Die Verhinderung von DDoS-Angriffen setzt voraus, dass IT-Sicherheitsteams grundlegende Prinzipien der Vorbereitung, Reaktion und Wiederherstellung anwenden.
Auf DDoS-Angriffe vorbereiten
Sicherheitsteams können verschiedene Maßnahmen und bewährte Verfahren ergreifen, um sich vorzubereiten und DDoS-Angriffe zu verhindern. Dazu gehören:
- Firewalls und Intrusion-Detection-Systeme (IDS) einsetzen: Firewalls der nächsten Generation können ungewöhnlichen oder verdächtigen Datenverkehr blockieren, während Systeme zur Erkennung und Verhinderung von Eindringversuchen potenzielle Angriffe erkennen und entsprechende Warnungen ausgeben können.
- Sichere Protokolle verwenden: Sichere Protokolle wie Secure Shell (SSH) und Transport Layer Security (TLS) können helfen, Protokollangriffe zu verhindern.
- Software und Systeme auf dem neuesten Stand halten: Durch regelmäßiges Patchen und Aktualisieren von Software und Betriebssystemen lassen sich Schwachstellen eindämmen, die Angreifer ausnutzen könnten.
- Netzwerksegmentierung: Ihr Netzwerk segmentieren kann die Auswirkungen eines erfolgreichen Angriffs begrenzen und es erleichtern, den Angriff zu isolieren und einzudämmen.
- Zugriff beschränken: Wenn nur autorisierte Nutzer auf bestimmte Dienste und Anwendungen zugreifen dürfen, lässt sich die potenzielle Angriffsfläche begrenzen – ein Prinzip von Zero-Trust-Architekturen.
- Load Balancer einsetzen: Load Balancer können den Datenverkehr gleichmäßig auf mehrere Server verteilen und verhindern, dass ein einzelner Server durch einen Angriff überlastet wird.
- Eine Überprovisionierung der Infrastruktur erwägen: Zusätzliche Bandbreite und verfügbare Ressourcen können dazu beitragen, die Leistung im Fall eines DDoS-Angriffs aufrechtzuerhalten.
- Eine Härtung der Infrastruktur erwägen: Durch Anpassungen an der Konfiguration, das Entfernen unnötiger Funktionen und das Hinzufügen optionaler Funktionen zur Verbesserung der Sicherheit können Server, Gateways, Firewalls und andere IT-Infrastruktur deutlich besser gegen Angriffe geschützt werden.
- Anti-DDoS-Funktionen aktivieren: Viele Netzwerkgeräte und -dienste bieten Anti-DDoS-Funktionen wie Ratenbegrenzung und Filterung, die dazu beitragen können, Angriffe einzudämmen.
- Zusätzlichen DDoS-Schutz erwerben: Einige Dienstanbieter bieten DDoS-Schutz als Zusatzdienst an. Wer Schutz vor DDoS-Angriffen sucht, findet bei verschiedenen Anbietern Software- und Hardwarelösungen sowie Dienste, die dabei helfen können.
- Ein DDoS-Playbook erstellen: Die Entwicklung eines Plans zur Reaktion auf Vorfälle für den Fall eines DDoS-Angriffs kann eine schnelle und wirksame Reaktion sicherstellen. Dazu gehören die Benennung wichtiger Personen und Zuständigkeiten, der Aufbau von Kommunikationskanälen, die Dokumentation von Verfahren zur Eindämmung sowie regelmäßige Tests und Übungen.
- Kontinuierliche DDoS-Überwachung: Die regelmäßige Überwachung von Netzwerkleistung, Datenverkehr und Protokollen kann helfen, potenzielle Angriffe frühzeitig zu erkennen und schneller zu reagieren.
Auf DDoS-Angriffe reagieren
Im Fall eines DDoS-Angriffs ist es wichtig, den Angriff schnell zu erkennen und zu bestätigen, Informationen über seine Auswirkungen und seinen Schweregrad zu sammeln sowie ihn einzudämmen und abzuwehren. Zu den konkreten Maßnahmen gehören:
- Den Internetdienstanbieter oder einen externen DDoS-Eindämmungsdienst benachrichtigen: Ihr Internetdienstanbieter (ISP) oder ein externer DDoS-Eindämmungsdienst kann möglicherweise dabei helfen, bösartigen Datenverkehr umzuleiten und zu filtern.
- Angriffscharakterisierung: Das Sammeln von Informationen über den Angriff, einschließlich der Angriffsart sowie der anvisierten Systeme oder Dienste, kann zur Planung von Maßnahmen zur Eindämmung beitragen.
- Angriff zurückverfolgen: Das Zurückverfolgen des Angriffs bis zu seiner Quelle kann helfen, den Angreifer zu identifizieren und möglicherweise Beweise für rechtliche Schritte zu sammeln.
- Angriffstoleranz und -eindämmung: Durch Maßnahmen zur Eindämmung des Angriffs, etwa Ratenbegrenzung oder Filterung, lassen sich seine Auswirkungen minimieren und Dienste wiederherstellen.
Von DDoS-Angriffen erholen
Nachdem ein DDoS-Angriff eingedämmt wurde, ist es wichtig zu prüfen, was passiert ist und was künftig anders gemacht werden könnte, um ähnliche Angriffe zu verhindern oder besser mit ihnen umzugehen.
Dazu können die Implementierung notwendiger Sicherheitsupdates, Anpassungen an Netzwerk- und Infrastrukturkonfigurationen, die Überarbeitung Ihres DDoS-Playbooks sowie Mitarbeiterschulungen durchzuführen gehören. Außerdem ist es wichtig, auf anhaltende Auswirkungen zu achten und die Überwachung auf künftige Angriffe fortzusetzen.
DDoS-Softwarelösungen und -dienste
Es gibt verschiedene Softwarelösungen und Dienste zum Schutz vor DDoS-Angriffen. Dazu gehören Netzwerkgeräte mit Anti-DDoS-Funktionen, Firewalls und Intrusion-Prevention-Systeme sowie spezialisierte DDoS-Schutzsoftware und -dienste. Es ist wichtig, sorgfältig zu recherchieren und zu prüfen, welche Lösung am besten geeignet ist.
Beim Kauf einer DDoS-Lösung sollten potenzielle Lösungen unserer Empfehlung nach über folgende Funktionen verfügen:
- Eingehenden Webdatenverkehr filtern und überwachen.
- Hohe Mengen bösartigen Datenverkehrs verarbeiten.
- Den Datenfluss regulieren oder einen Mindest- bzw. Höchstwert für den Datenverkehr festlegen.
- Berichte und Analysen bereitstellen.
- Einfach einzurichten und zu konfigurieren sein.
- Ein Dashboard zur Datenverkehrsverwaltung enthalten.
- Ein Service-Level-Agreement (SLA) mit garantierter Verfügbarkeit und Support bieten.
- Integrationen mit Infrastructure-as-Code-(IaS)-Software und anderen Application Programming Interfaces (APIs) anbieten.
- Kontinuierliche Updates und technischen Support bieten.
Zu den führenden Anbietern von DDoS-Software und -diensten gehören:
- Akamai
- Imperva
- Radware
- Cloudflare
- Neustar
- NetScout
- Ribbon
- Amazon Web Services
Die Häufigkeit und Schwere von DDoS-Angriffen nimmt weiter zu. Daher ist es für Einzelpersonen und Organisationen unerlässlich zu verstehen, was DDoS-Angriffe sind und wie sie sich davor schützen können. Zwar gibt es keine allgemeingültige Lösung, doch eine Kombination aus Präventionsmaßnahmen und einem Reaktionsplan kann helfen, sich gegen diese störenden Angriffe zu verteidigen.
Als Nächstes lesen: 10 Netzwerksicherheitsbedrohungen, die jeder kennen sollte