

















クラウドストレージとは、サービスプロバイダーが運用するリモートサーバーにデータを保存し、インターネット接続を介してアクセスできるクラウドコンピューティングモデルです。サブスクリプションサービスを通じて企業に提供される、拡張性とコスト効率に優れたストレージソリューションでもあります。クラウドストレージの全体的な安全性を評価し、自社に適したソリューションを選ぶ際は、その機能、潜在的なリスク、セキュリティ対策などを確認するとよいでしょう。
クラウドストレージとローカルストレージのセキュリティ上の違い
クラウドストレージはインターネット経由でアクセスするリモートサーバーを利用する一方、ローカルストレージはユーザーのデバイスに直接接続された物理デバイスにデータを保存します。クラウドストレージは、リモートアクセス、拡張性、セキュリティに優れ、分散ストレージの選択肢やプライバシー規制への準拠にも対応できます。ローカルストレージは、直接アクセス、コスト削減の可能性、インターネットへの依存度の低さを重視しますが、クラウドのような拡張性とセキュリティには欠けます。
クラウドストレージとローカルストレージの違いを、アクセス性、分散、セキュリティ対策などの観点から見てみましょう。
| クラウドストレージ | ローカルストレージ | |
|---|---|---|
| データの保存とアクセス性 | リモートサーバー上でホストされ、サードパーティーAPIとインターネット接続を介してアクセスでき、どこからでも利用可能。 | データは物理メディア(SSD、HDD、USB)に保存されるため、特定のデバイスからのアクセスに限られ、持ち運ぶには物理的な転送が必要。 |
| 分散とダウンタイム | アップロードされたデータはブロックに分割され、複数のサーバーに分散される。ダウンタイムの要因には、インターネット接続不良、停電、サービスメンテナンスなどがある。 | インターネットに依存せず、オンプレミスで迅速にアクセスできる一方、火災や洪水など予期せぬ災害に弱い。 |
| リモートアクセスとセキュリティ対策 | リモートアクセスが可能。セキュリティ上の問題にはクラウドプロバイダーのプロトコルで対処できるが、共有リソースによってパフォーマンスに影響が出る可能性がある。 | リモートアクセスにはVPNまたはRDPが必要。データの保存、アクセス、セキュリティプロトコルを完全に管理できる。 |
| プライバシー規制とコンプライアンス | HIPAAやGDPRなどのコンプライアンス認証を利用できるが、管理は企業側に委ねられる。規制対象データは安全に保存する必要がある。 | コンプライアンスプロセスが複雑で、企業が規制対象データ向けのプロトコルを作成・運用する必要がある。 |
| 機密ファイルと半プライベートファイル | 法的に保護されたファイルは、コンプライアンスに準拠したクラウドプラットフォームに保存すべきであり、機密ファイルには業界固有のセキュリティ手順が必要。 | 極めて機密性の高いファイルは専用システムに保存すべき。半プライベートファイルは、厳格な管理とトレーニングの下で保存できる。 |
| データセキュリティと復旧対策 | 信頼できるCSPは、高度なセキュリティとバックアップサービスを提供する。データが失われた場合でも復旧できる。 | ユーザーはデータセキュリティを直接管理できる一方、デバイスの損傷や紛失が発生した場合のバックアップ手順とデータの永久的な喪失についても責任を負う。 |
| 拡張性とインフラストラクチャ | 要件に応じて拡張でき、柔軟性が高い。 | 拡張には新しいハードウェアの導入が必要で、時間やコストがより多くかかる可能性がある。 |
| インターネット接続とパフォーマンス | データ転送は良好なインターネットアクセスに依存し、共有ネットワークリソースがパフォーマンスに影響する可能性がある。 | インターネットに依存せず、データ転送とパフォーマンスはよりローカルに完結するが、拡張時に問題が生じる可能性がある。 |
| コストとメンテナンス | 月額または年額の費用がかかるが、メンテナンスはサプライヤーが担うため、コスト削減につながる。 | ハードウェアの初期費用、継続的なメンテナンス費用、修理・交換費用が発生する可能性がある。 |
クラウドストレージが全体として安全な理由
クラウドストレージが安全なソリューションとして際立つ理由は、クラウドセキュリティプロバイダー(CSP)が提供するセキュリティの専門知識、データ復旧機能、ランサムウェア防御の統合、ビジネス重視のクラウド変革、エッジでの導入拡大、NVMe over Fabricsの採用といった具体的なセキュリティの進展にあります。
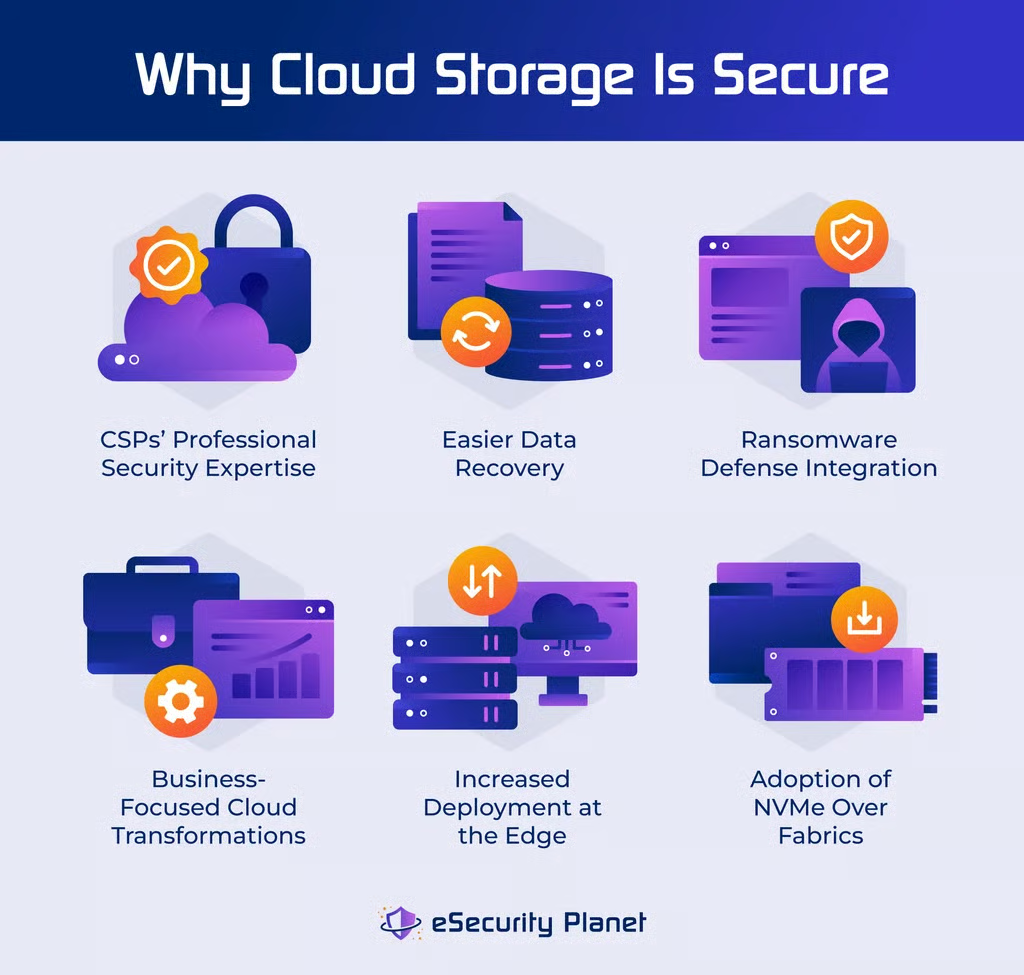
CSPの専門的なセキュリティ知識
CSPが持つ専門的なセキュリティ知識は、クラウドストレージのセキュリティ機能と全体的なレジリエンスの向上に大きく貢献します。クラウドの専門家は潜在的な脅威を継続的に監視して対応し、セキュリティメカニズムが最新の要件に合わせて常に更新・調整されるようにします。CSPとの連携により、新たなリスクを迅速かつ包括的に軽減する必要がある環境のセキュリティが向上します。
データ復旧が容易
クラウドストレージでは、事故、削除、上書きが発生した場合でもデータを容易に復旧できます。Unitrendsが2019年に実施したクラウドストレージ調査によると、回答者の62%がクラウドからデータを正常に復旧していました。この傾向は、Gartnerが2026年までに非構造化データ容量が3倍に増加すると予測していることから、今後も強まると見込まれます。クラウドストレージの拡張性の高さは、効果的なデータ復旧ソリューションに役立ちます。
ランサムウェア防御の統合
クラウドストレージは、統合された保護メカニズムとサイバーセキュリティ専門家が推奨する幅広い手法によって、ランサムウェアの脅威に対抗します。この統合により、ストレージ環境でランサムウェア攻撃を検知、防止、復旧できるため、保存データ全体のレジリエンス向上につながります。
Gartnerは、2025年までに組織の60%がストレージデバイス上で統合型ランサムウェア防御戦略を必要とすると予測しています。2022年は10%でした。統合型のランサムウェア防御手法を必要とする組織が大幅に増えていることは、サイバーセキュリティの脅威に対する認識が高まっていることを示します。ランサムウェアの脅威が高度化する中、企業は悪意ある攻撃からデータを守るため、セキュリティ対策を強化する重要性を認識しています。
ビジネス重視のクラウド変革
変化するビジネスニーズに対応するクラウド変革により、現在では迅速な導入と適応が可能になっています。つまり、必要に応じて新たな対策を導入したり、既存の対策を変更したりできるということです。クラウドストレージは、柔軟性、俊敏性、事業継続性、迅速な導入といった重要なメリットを企業にもたらし、組織全体の対応力とセキュリティの向上に貢献します。
Fortinetが2023年にサイバーセキュリティ専門家を対象に実施したクラウドセキュリティ調査では、52%がストレージを選択し、自社がクラウドに導入したサービスとして挙げました。移行を進める理由として、リスクの低減、セキュリティの強化、コスト削減を挙げています。
エッジでの導入拡大
エッジでのクラウドストレージ導入が拡大することで、レイテンシに関するセキュリティ上の懸念に即座に対応できます。情報が生成される場所の近くに保存することで、組織は情報の送受信と処理にかかる時間を短縮し、リスクにさらされる時間を減らすとともに、転送中のデータセキュリティ全体を向上させられます。
エッジコンピューティングと分散データ処理の大幅な増加(2025年までに40%、2022年の15%から増加)は、エッジコンピューティングと分散データ処理の重要性を強調しています。組織は、データが生成される場所の近くに保存することで、レイテンシの低減とリアルタイムのデータ処理能力の向上を図っています。
NVMe over Fabricsの採用
NVMe over Fabricsの利用は、データ取得手順を高速化することでクラウドストレージのセキュリティを向上させます。この技術によるパフォーマンスの向上とレイテンシの低減により、データに迅速にアクセスして復旧できるため、長時間さらされる危険性や、データ取得の遅延に伴う潜在的なセキュリティ問題を抑えられます。
外部の企業向けストレージアレイにおけるNVMe over Fabricsの採用拡大(2025年までに30%、2021年の5%未満から増加)は、高性能ストレージソリューションへの移行を示唆しています。NVMe over Fabricsはクラウドストレージにおける重要な技術になりつつあります。この傾向は、より高速なデータアクセスと低レイテンシを求める企業にとって、コアワークロードで特に重要です。)
クラウドストレージのセキュリティリスク
クラウドストレージには明らかなメリットがある一方、設定ミス、データ侵害、安全でないインターフェース、不正アクセス、DDoS攻撃、内部脅威、管理不足、暗号化の問題、パッチ適用の問題、コンプライアンスや監視の問題など、一般的な課題も残されています。こうしたリスクを理解することで、企業は情報に基づいたリスク管理・軽減策を実施できます。
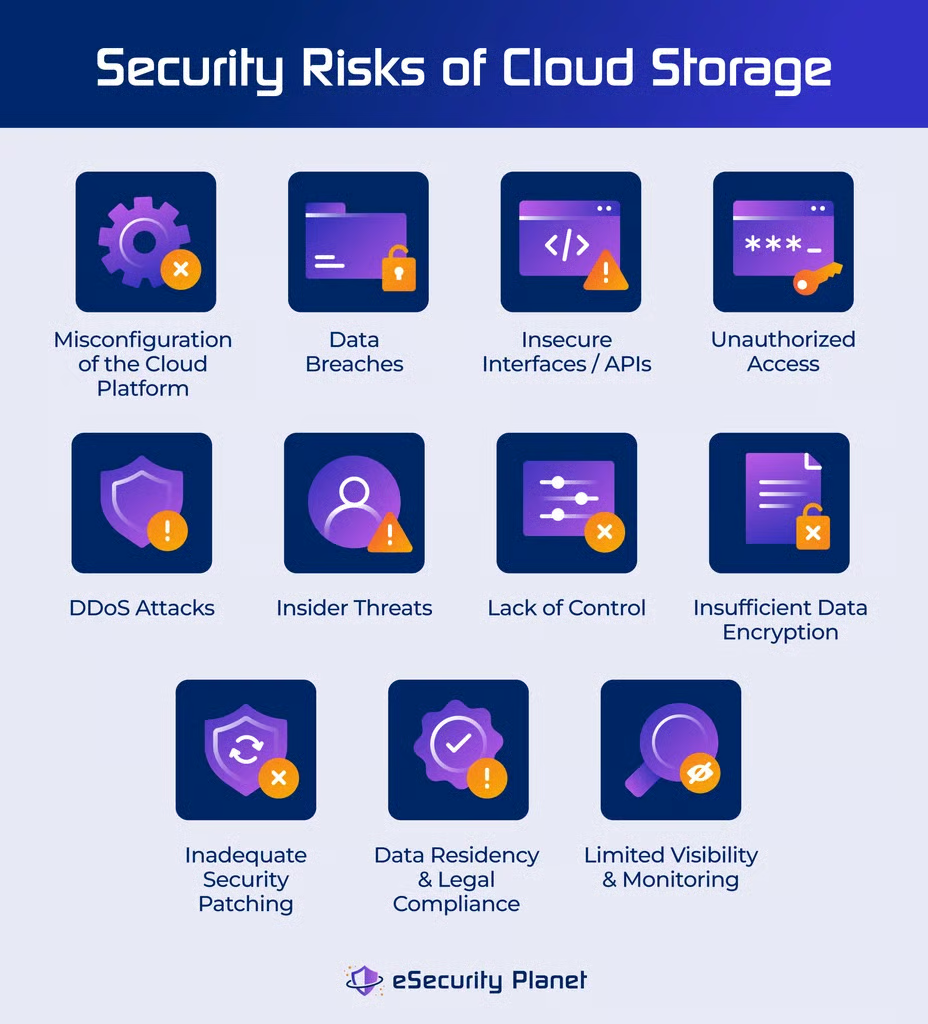
クラウドプラットフォームの設定ミス
設定時の人的ミスにより、機密データやサービスが露出する可能性があります。権限を誤って作成したり、デフォルト設定を変更しないままにしたり、セキュリティ設定を適切に管理しなかったりすると、脆弱性が生じます。クラウド設定を定期的に監査し、設定管理を自動化してください。セットアップとメンテナンスに関わる担当者には、継続的なトレーニングを実施します。
データ侵害
データ侵害は、クラウドインフラやアプリケーションの脆弱性が悪用されることで頻繁に発生します。サイバー犯罪者は、ソフトウェアの欠陥、フィッシング攻撃、漏洩した認証情報の悪用など、さまざまな手段で不正アクセスを取得し、機密データを持ち出します。クラウドに機密データを保存しているすべての人がデータ侵害の影響を受ける可能性があるため、強力な暗号化、認証、パッチ適用対策を徹底してください。
安全でないインターフェース/API
攻撃者はインターフェースやAPIの欠陥を利用して、セキュリティ保護を変更または回避できます。その結果、クラウド環境への不正アクセス、データ操作、悪意あるコードの挿入が発生します。インターフェース/API経由でクラウドサービスに接続するユーザーだけでなく、安全なデータの取引や外部システムとの連携に依存する企業も危険にさらされます。包括的なAPI対策、入力データの定期的な検証、適切な認可プロトコルを導入してください。
不正アクセス
認証の脆弱なパスワードポリシー、不十分な認証システム、またはユーザーアカウントの侵害により、権限のないユーザーがクラウドリソースにアクセスする可能性があります。このリスクに対処するには、強力なアクセス制御を構築し、厳格なパスワード要件を適用するとともに、定期的にアクセスを確認して不要な権限を特定・削除してください。
DDoS攻撃
DDoS攻撃はクラウドサービスに大量のトラフィックを送り、容量を圧迫してサービス停止を引き起こします。攻撃者はネットワーク層やアプリケーション層の弱点を利用して、通常の業務を妨害します。DDoS軽減サービス、冗長性を備えたネットワーク設計を利用し、模擬DDoS攻撃に対するシステムのレジリエンスを定期的にテストすることで対策できます。
内部脅威
悪意ある内部関係者はアクセス権限を意図的に悪用する可能性があり、不注意な内部関係者は重要なデータを誤って露出させたり、セキュリティ設定を誤ったりする可能性があります。認識不足、従業員の不満、従業員を標的としたソーシャルエンジニアリング攻撃などが、内部脅威の原因になることもあります。採用時に徹底した身元調査を行い、厳格なアクセス制御を設定し、従業員に継続的なサイバーセキュリティ研修を提供してください。
管理不足
不十分なデータ保存・アクセス管理は、意図しないデータ露出につながる可能性があります。セキュリティポリシーの徹底、ユーザーの操作の監視、適切な暗号化メカニズムの導入を怠ると、管理不足が生じます。機密データを保護するため、セキュリティポリシーを定期的に評価・更新し、暗号化ソリューションを利用してください。
データ暗号化の不足
データを転送またはクラウドに保存する前に暗号化しなければ、データは傍受される危険があります。サイバー犯罪者は通信チャネルを盗聴したり、保存データに不正アクセスしたりして、機密性を損なう可能性があります。エンドツーエンド暗号化を導入し、転送中と保存時のデータを暗号化するとともに、暗号化標準と技術の最新動向を把握してください。
セキュリティパッチの適用不足
セキュリティパッチを速やかに適用しないと、システムが悪用されやすくなります。サイバー攻撃者は既知の脆弱性を標的にし、それを悪用して不正アクセスを取得したり、クラウド環境の完全性を損なったりします。堅牢なパッチ管理戦略を策定し、可能な場合はパッチの展開を自動化するとともに、定期的に脆弱性評価を実施してください。
データレジデンシーと法令遵守
データレジデンシー基準や法的要件への不遵守は、認識不足、または適用される法律に従ってデータが保存・処理されることを保証する手順を確立していないことに起因します。データレジデンシー要件を常に確認し、適切なデータ分類・取り扱いポリシーを整備することが重要です。
可視性と監視の不足
監視ツールやクラウドシステムに関する洞察が不十分だと、疑わしい活動をリアルタイムで発見することが難しくなります。その結果、セキュリティ上の問題が見過ごされ、データの長期的な露出や不正アクセスにつながる可能性があります。包括的な監視ソリューションを導入し、高度な分析で異常を検知するとともに、インシデント対応プロトコルを確立してください。
クラウドストレージのデータを保護する方法
クラウドストレージには多くのメリットがありますが、データを安全に保つには弱点にも対処する必要があります。リスクの可能性を低減するため、認証対策、暗号化、バックアップのルーチン、監視などのセキュリティ対策の利用を検討してください。
具体的には、クラウドストレージを潜在的な脅威から守る方法として、次のようなものがあります。
- 強力な認証対策を使用する: 多要素認証(MFA)を導入し、複雑なパスワードを使用して定期的に更新する。
- データを暗号化する:不正アクセスや内容の解読を防ぐため、保存時、転送時、処理中のデータに暗号化を適用する。
- データを定期的にバックアップする:定期的にデータをバックアップして、DoS攻撃や偶発的なデータ損失の影響を軽減する。これにより、最近作成したバックアップからデータを迅速に復元できる。
- アクセスを監視・管理する:ユーザーのアクセスを監視し、不要な権限を削除する。
- 3-2-1データ保存戦略に従う:データを3つのコピーにし、2種類の異なる形式で、1つをリモートインフラストラクチャに保存する。
- 信頼できるCSPを選択する:機能が豊富で堅牢なセキュリティ対策を備えた、信頼できるクラウドサービスプロバイダーを選ぶ。
- ローコードプラットフォームを使用してクラウドストレージの移行を効率化する:ローコードプラットフォームを活用して、クラウドストレージを効率的に管理する。また、組み込みのメカニズムによってプロセスを自動化し、データセキュリティを強化できる。
- ロールベースアクセス制御(RBAC)と最小権限の原則を導入する:職務上の役割に基づいてアクセスを制限する。ユーザーには、業務に必要な最小限のアクセス権限のみを付与する。
- 設定を定期的に監査・確認する:定期的な監査を通じて設定ミスを特定し、修正する。
- スタッフに定期的なセキュリティ研修を実施する:スタッフに定期的な研修を実施してセキュリティの認識を高め、内部脅威のリスクを最小限に抑える。セキュリティのベストプラクティスとプロトコルを周知する。
- 高度な脅威検知ツールを活用する:潜在的なセキュリティインシデントを迅速に特定して対応するツールで、セキュリティ態勢を強化する。
- システムとソフトウェアを最新の状態に保つ:既知の脆弱性に対処するため、システムとソフトウェアを最新のセキュリティパッチで定期的に更新する。
- コンプライアンスを確保する:データ保存に関する法的要件とデータレジデンシー要件を遵守し、データ保存に関連する潜在的な法的・規制上の問題を回避する。
クラウドストレージで確認すべきこと
中小企業(SMB)と大企業のセキュリティ担当者は、いずれもクラウドの設定ミスの防止を優先しており、安全な設定が不可欠であることを強調しています。主要なクラウドアプリを保護することは、企業にとってアプリケーションセキュリティが常に重要であることを示しています。包括的なクラウド保護を導入する際、マルウェアから自社を守り、規制コンプライアンスを維持するには、これがあらゆる規模の企業にとって前提条件となります。
SMBと大企業はクラウドストレージソリューションに共通する大きなニーズを抱えていますが、優先すべき制約や要件は異なります。
SMBに共通するニーズ
SMBに共通するニーズには、ハイブリッドの選択肢、規制コンプライアンスに対応するオンプレミスストレージ、拡張可能で費用対効果の高いソリューションなどがあります。また、容易なデータ移行経路、レイテンシとパフォーマンスへの対応力、信頼できるサービスプロバイダーも求められます。
- ハイブリッドストレージの選択肢:SMBは、パブリッククラウドとプライベートクラウドを組み合わせ、目標に応じてパフォーマンス、コスト、セキュリティのバランスを取れるハイブリッドクラウドのメリットを享受できます。
- 法令遵守:機密情報を扱い、厳格なデータ保護基準が定められた業界で事業を営むSMBにとって、オンプレミスストレージは検討すべき選択肢です。
- 拡張性:SMBには、増大するリソース需要に対応できる拡張可能なストレージが必要です。これにより、従来のインフラストラクチャによる制約を受けずに拡張できます。
- 費用対効果:クラウドストレージでは、使用したリソース分だけ支払えるため、SMBの予算制約に対応できます。従量課金により運用コストを削減できます。
- データ移行とベンダーロックイン:限られた予算の中で、SMBはプロバイダーの切り替えにおける柔軟性を維持しながら、費用対効果の高いデータ移行を求めています。移行を容易にし、変化するビジネスニーズに適応できるよう、戦略的に計画してください。
- レイテンシとパフォーマンス:オンプレミスでもクラウドでも、SMBはバックアップ計画とデータ転送速度を評価する必要があります。これにより、最適な運用効率を維持し、パフォーマンスへの期待に応えられます。
- クラウドサービスプロバイダー:信頼できるプロバイダーは、保存データの安全性を保証します。また、ストレージソリューション向けに、信頼性の高いサポートと拡張可能なプラットフォームも提供します。
大企業に共通するニーズ
大企業は、高度な分析、包括的なSLA、カスタマイズ、伸縮性を必要とすることが多くあります。また、エンタープライズグレードのセキュリティ、グローバルなアクセス性、大量データの管理、冗長性とディザスタリカバリも必要です。
- 高度な分析とレポート:大企業には、大規模なデータセットから有意義な洞察を引き出すための、強力な分析・レポート機能が必要です。
- 包括的なサービスレベル契約(SLA):サービスへの期待に応えるため、大企業には包括的なSLAが必要です。これには、パフォーマンス基準、稼働時間の保証、その他の重要なサービス指標が含まれます。
- カスタマイズと統合:複雑なIT環境を持つ企業には、既存のワークフローに容易に組み込めるよう、カスタマイズと既存の企業システムとのシームレスな統合が必要です。
- ピーク需要に対応する伸縮性:伸縮性により、大規模な運用環境でも、変動する需要に応じてリソースを柔軟に拡張・縮小し、パフォーマンスを維持できます。
- エンタープライズグレードのセキュリティ:多様かつ膨大なデータセットを扱う大企業には、高度なセキュリティソリューションが必要です。これには、効果的な暗号化、アクセス制限、包括的なサイバーセキュリティ対策が含まれます。
- グローバルなアクセス性:大企業では、地理的に分散したチーム間で円滑にコラボレーションできるよう、グローバルにアクセス可能なストレージシステムが必要になることが多くあります。
- 大量データの管理:企業には、大量のデータを効率的に処理できるソリューションが必要です。
- 冗長性とディザスタリカバリ:大企業は、冗長性と高度なディザスタリカバリ戦略を優先します。これは、予期せぬ課題に対処する際に、データ保護と事業継続性を確保するためです。
結論:クラウド上のデータを保護する
クラウドストレージの可能性を最大限に引き出すには、企業はクラウドシステムに本来備わっているセキュリティ機能を適用すると同時に、セキュリティ態勢を継続的に強化する取り組みに積極的に参加し、両者のバランスを取る必要があります。クラウドストレージの機能は大きな資産ですが、その可能性を最大限に引き出すには、組織の堅牢なセキュリティプラクティスに関する知識を身につけ、これを遵守することと組み合わせる必要があります。
次に、クラウド環境を保護する方法について理解を深め、データの完全性と保護を確保しながらクラウドストレージのメリットを享受してください。