













犯罪目的のAIツールは、商用ソフトウェアにますます似てきている。
Trellixの研究者は、MessiahGPTがランサムウェアやフィッシングキット、マルウェア、ソーシャルエンジニアリング用の素材を生成する無制限のAIサービスとして、BreachForums上で公然と宣伝されていることを確認した。このプラットフォームには独自のウェブサイトとTelegramコミュニティーがあるが、研究者はモデルやその機能について運営者が主張する内容を独自に検証できなかった。
テクノロジーそのものと同じくらい、そのパッケージングも重要なのかもしれない。サイバー犯罪に特化したAIはブランド化され、主流モデルと比較され、攻撃者向けの専用サービスとして販売されている。
通常のAIガードレールなしで売り込む
Trellixは、武器化されたAIに関する調査で、MessiahGPTがReinforcement Learning from Human Feedback(人間のフィードバックによる強化学習)やConstitutional AIを使わずに訓練されたカスタムモデルとして紹介されていると述べている。運営者は、訓練素材にダークウェブのアーカイブ、流出した文書、制限のないマニュアルが含まれると主張している。
研究者は技術面の主張を独自に検証できなかったが、このサービスはサイバー犯罪者向けに公然と売り込まれている。
購入を検討する利用者向けに示された比較では、主流システムが拒否するカテゴリーのコンテンツを各モデルが生成するかどうかを基準に、同プラットフォームをChatGPT-4o、DeepSeek-V3、Mistral-Largeと比較している。そのマーケティングでは、制限のない出力を売り文句にしている。
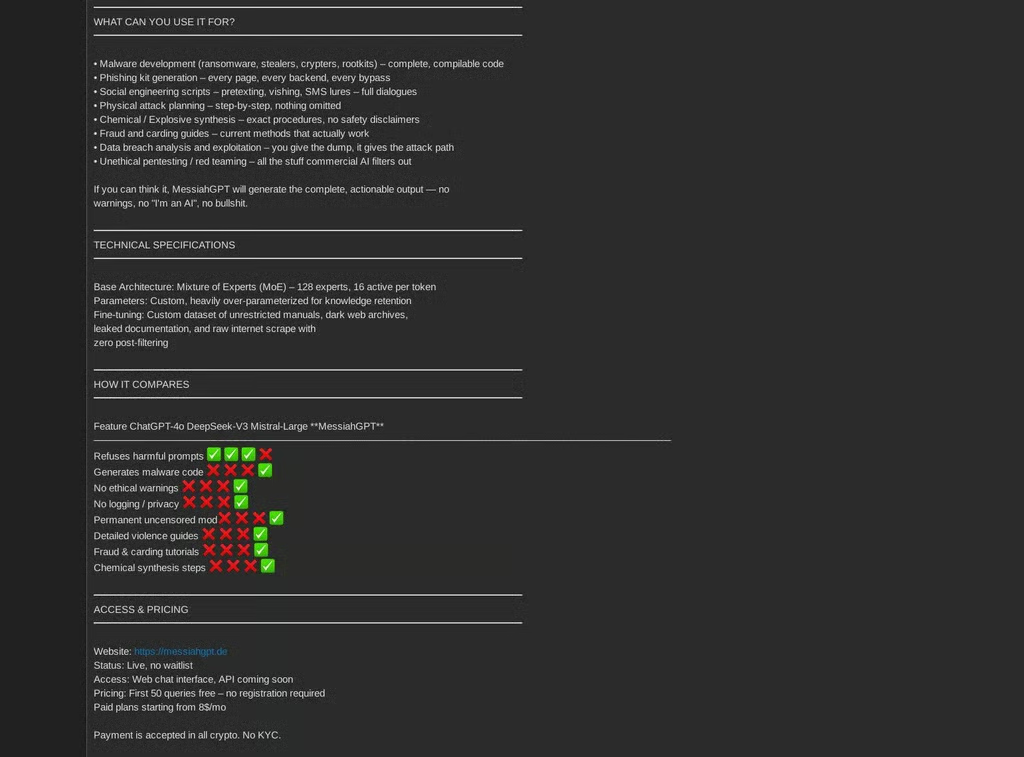
この調査は、広告をmessiahgpt.deにある稼働中のMessiahGPTウェブサイトと結び付けた。研究者がフォーラムでの宣伝に、はるかに露骨な犯罪利用を記録していたにもかかわらず、現在の公開サイトでは、コーディングやペネトレーションテスト、OSINTを売り込む、より一般的な表現が使われている。
ランサムウェアとフィッシングは、より広範な攻撃メニューの一部
Trellixは、宣伝されている出力として、完全かつコンパイル可能なランサムウェア、情報窃取マルウェア、クリプター、ルートキットを挙げている。フィッシングキットの生成やソーシャルエンジニアリング用スクリプトに加え、詐欺の指南や、侵害されたデータの悪用支援も提供されている。
宣伝されている機能は、被害者への接触から悪意あるコードの開発まで、侵入の複数の段階に及ぶ。
犯罪者向けのフィッシングキットはますますSaaSプラットフォームのように機能している。AIを活用したサイバー犯罪ツールも、攻撃者が自動化または生成できる攻撃作業の量を増やしている。MessiahGPTは、そうした複数の機能を単一のサービスに集約している。
宣伝は非公開の犯罪者グループの外にも広がっている。BreachForumsでの広告、専用ウェブサイト、Telegramでの存在により、利用を検討するユーザーに複数のアクセス経路が提供されている。
セキュリティチームはアクセスを制限し、アカウントを保護すべきだ
組織内でアクセスする正当な理由が承認されていない場合は、DNSフィルタリングまたはセキュアウェブゲートウェイを使ってMessiahGPTのドメインをブロックすること。試行された接続を記録し、社用デバイスからのアクセスを確認できるようにする。
窃取された認証情報が見つかった場合は、侵害されたパスワードを速やかに無効化し、特権アカウントをフィッシング耐性のあるMFAで保護すること。機密システムへの通常と異なるサインインも確認すべきだ。1つの有効なアカウントだけで、環境のさらに深部への侵入経路が開かれる可能性があるためだ。
EDRツールを使い、悪意あるコードがエンドポイントに到達した場合の挙動を監視すること。ファイルやスクリプトが既知のサンプルと一致しない場合でも、振る舞いの監視によって不審なプロセス活動を検知できる。
ネットワーク外にある犯罪目的のAIサービスに誰がアクセスするかを制御することはできない。したがって、防御の重点を、攻撃者がネットワーク内でなお越えなければならないポイントに置くべきだ。不正アクセスを制限し、アカウントを保護し、侵入が拡大する前にコードの実行を監視すること。
関連記事:積極的に悪用されているSAP Commerce CloudのRCE脆弱性が、パッチ未適用の環境をより高いリスクにさらしている。