













Kriminelle KI-Tools ähneln zunehmend kommerzieller Software.
Forscher von Trellix entdeckten, dass MessiahGPT auf BreachForums offen als uneingeschränkter KI-Dienst zur Erstellung von Ransomware, Phishing-Kits, Malware und Material für Social Engineering beworben wird. Die Plattform verfügt über eine eigene Website und eine Telegram-Community, auch wenn die Forscher die Angaben des Betreibers zum Modell und dessen Fähigkeiten nicht unabhängig überprüfen konnten.
Die Verpackung könnte ebenso wichtig sein wie die Technologie selbst: Auf Cyberkriminalität ausgerichtete KI wird als Marke etabliert, mit gängigen Modellen verglichen und als spezieller Dienst an Angreifer verkauft.
Marketing ohne die üblichen Leitplanken für KI
In seiner Forschung zu waffenfähiger KI erklärt Trellix, dass MessiahGPT als maßgeschneidertes Modell präsentiert wird, das ohne Reinforcement Learning from Human Feedback oder Constitutional AI trainiert wurde. Der Betreiber behauptet, das Trainingsmaterial umfasse Dark-Web-Archive, durchgesickerte Dokumentation und uneingeschränkte Handbücher.
Die Forscher konnten die technischen Angaben nicht unabhängig überprüfen, doch der Dienst wird offen an Cyberkriminelle vermarktet.
Ein potenziellen Käufern gezeigter Vergleich stellt die Plattform ChatGPT-4o, DeepSeek-V3 und Mistral-Large gegenüber – danach, ob das jeweilige Modell Inhalte aus Kategorien erzeugt, die gängige Systeme ablehnen. Das Marketing preist die uneingeschränkte Ausgabe als Verkaufsargument an.
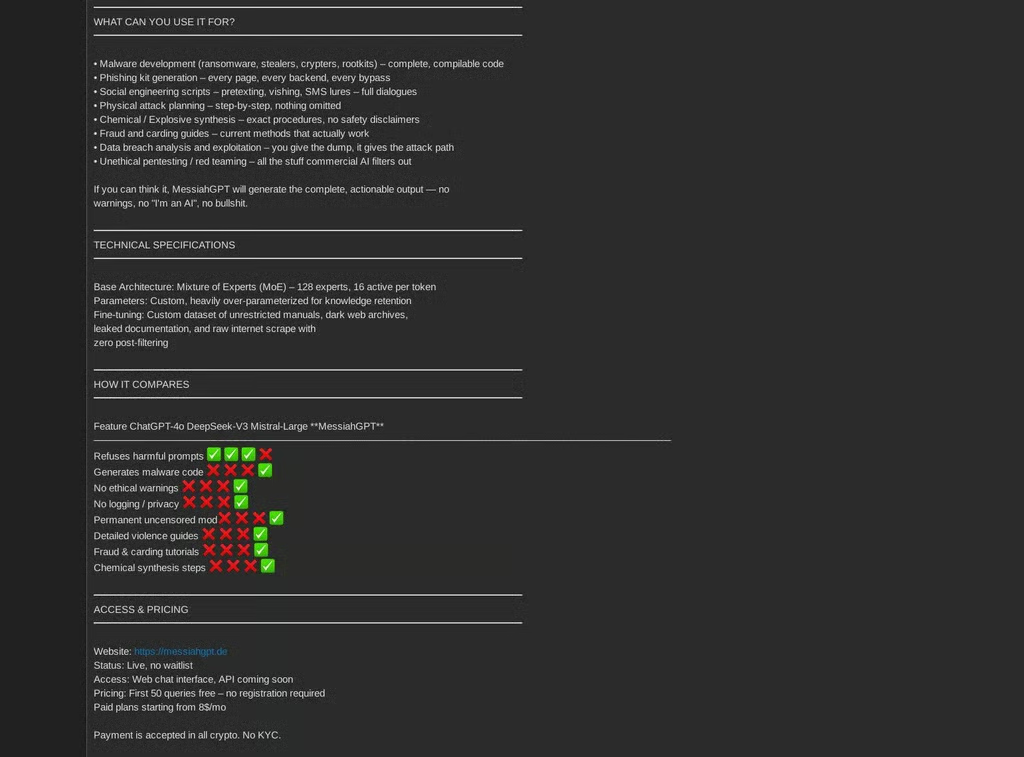
Die Untersuchung brachte die Anzeige mit der aktiven MessiahGPT-Website unter messiahgpt.de in Verbindung. Die öffentliche Website verwendet inzwischen eine konventionellere Sprache und vermarktet Programmierung, Penetrationstests und OSINT, obwohl die Forscher in der Forenwerbung weitaus konkretere kriminelle Einsatzmöglichkeiten dokumentierten.
Ransomware und Phishing sind Teil eines breiteren Angriffsspektrums
Trellix zählt vollständige, kompilierbare Ransomware, Stealer, Crypter und Rootkits zu den beworbenen Ergebnissen. Die Erstellung von Phishing-Kits und Skripten für Social Engineering wird neben Anleitungen zu Betrug und Unterstützung bei der Ausnutzung kompromittierter Daten angeboten.
Die beworbenen Fähigkeiten decken mehrere Teile eines Eindringens ab – von der Kontaktaufnahme mit einem Opfer bis zur Entwicklung von Schadcode.
Von Kriminellen eingesetzte Phishing-Kits funktionieren zunehmend wie SaaS-Plattformen. KI-gestützte Tools für Cyberkriminalität erweitern zudem den Umfang der offensiven Arbeit, die Angreifer automatisieren oder erzeugen können. MessiahGPT bündelt mehrere dieser Funktionen in einem einzigen Dienst.
Die Werbung reicht über private kriminelle Gruppen hinaus. Anzeigen auf BreachForums, eine eigene Website und eine Präsenz auf Telegram bieten potenziellen Nutzern mehrere Zugangspunkte.
Sicherheitsteams sollten den Zugriff beschränken und Konten schützen
Sperren Sie die Domain von MessiahGPT per DNS-Filterung oder über sichere Web-Gateways, sofern Ihre Organisation keinen genehmigten Grund für den Zugriff darauf hat. Protokollieren Sie Verbindungsversuche, damit Besuche von Unternehmensgeräten überprüft werden können.
Sollten gestohlene Zugangsdaten auftauchen, machen Sie kompromittierte Passwörter schnell ungültig und schützen Sie privilegierte Konten mit phishing-resistenter MFA. Überprüfen Sie auch ungewöhnliche Anmeldungen an sensiblen Systemen, denn ein einziges gültiges Konto kann einen tieferen Weg in Ihre Umgebung öffnen.
Verwenden Sie EDR-Tools, um zu beobachten, was geschieht, wenn Schadcode einen Endpunkt erreicht. Verhaltensüberwachung kann verdächtige Prozessaktivitäten erkennen, selbst wenn Dateien oder Skripte nicht mit bekannten Beispielen übereinstimmen.
Sie können nicht kontrollieren, wer außerhalb Ihres Netzwerks auf kriminelle KI-Dienste zugreift – konzentrieren Sie Ihre Abwehr daher auf die Punkte, die ein Angreifer innerhalb des Netzwerks weiterhin überwinden muss. Beschränken Sie unbefugten Zugriff, schützen Sie Konten und überwachen Sie die Codeausführung, bevor sich ein Eindringen ausbreitet.
Weiterführende Lektüre: Eine aktiv ausgenutzte RCE-Schwachstelle in SAP Commerce Cloud setzt ungepatchte Umgebungen einem erhöhten Risiko aus.