

















脆弱性管理は、脆弱性の特定、それらを修正または保護するためのセキュリティ制御の実装、そして脆弱性が解消されたことを確認するための修正内容のテストを通じて、すべてのITシステムのセキュリティ体制を強化します。
パッチ管理は脆弱性管理の一部であり、サードパーティーベンダーに関係するシステムを対象に、ベンダーが提供するパッチを使ってサードパーティー製システムを更新します。
脆弱性管理とパッチ管理は密接に関連していますが、市場では混乱も生じています。これは、製品の機能との適合性を高めるため、一部のマーケティング施策が定義や製品名を曖昧にしているためです。本記事では、パッチ管理と脆弱性管理の違いを概説し、これらの重要なサイバーセキュリティ対策を始めるための指針を紹介します。
目次:
主な違い:パッチ管理と脆弱性管理
パッチ管理は、適切な脆弱性管理の一要素であり、サードパーティーベンダーのシステムに存在する既知の脆弱性に焦点を当てます。サードパーティーベンダーのシステムには、オペレーティングシステム(OS)、ファームウェア(ハードウェアにインストールされたソフトウェア)、アプリケーションが含まれます。
パッチ管理は、あらゆる組織にとって最低限必要な機能と考えるべきですが、広範な環境でパッチを適用し続けるのは非常に困難です。Microsoft(Windows 10以降)、Apple(iOS、macOS)、Google(Android、Chromeなど)が定期的に自動パッチを配布しているため、一般消費者や技術に詳しくない従業員でさえ、ある程度はパッチ管理を理解しています。
脆弱性管理は、既知のサードパーティー脆弱性にとどまらず、誤ったインストール、設定ミス、セキュリティ上の欠落、古いプロトコルの使用、アーキテクチャ上の問題、その他の過失など、より広範な問題を対象とします。既知の脆弱性を抱えるレガシー技術も脆弱性管理の対象です。組織は、正式に認めているかどうかにかかわらず、その利用を継続することで、脆弱な技術が本来持つリスクを受け入れています。
レガシー技術など、多くの脆弱性はパッチでは修正できません。その代わりに、脆弱性管理では、既知の脆弱性を保護するための補完的制御を策定、実装、維持します。仮想パッチは、侵入防止システム(IPS)の機能を使って脆弱性を遮断する補完的制御の一種ですが、ファイアウォールルールの変更、ネットワークセグメンテーションの追加、ホワイトリスト登録など、ほかの技術を導入することもできます。脆弱性管理では、定期的かつプロアクティブなテストによって新たな脆弱性を特定し、以前から存在する脆弱性を継続的に追跡します。
| パッチ管理と脆弱性管理の主な違い | ||
|---|---|---|
| カテゴリー | パッチ管理 | 脆弱性管理 |
| 対象範囲 | サードパーティーベンダーのOS、ソフトウェア、ファームウェア | すべてのITシステム、設定、接続、セキュリティ制御 |
| 頻度 | Microsoftのパッチ適用スケジュールに合わせ、通常は月次 | 継続的に実施する場合もあるが、少なくとも四半期ごと(最小規模の組織では年次)に実施すべき |
| 検出 | 主にベンダーからの告知による | 主にテストとスキャンによる |
| 是正 | ベンダーが作成したパッチをダウンロードして適用 | 設定の修正、補完的制御、追加のセキュリティ層による修正を策定 |
| 記録管理とレポート | 適用した月次パッチ、パッチ適用に失敗したデバイス、パッチ適用までの時間 | 脆弱性の最新の優先順位付き一覧、補完的制御の状況、脆弱性スキャンおよび侵入テストの結果 |
| コンプライアンス上必須か? | はい | 多くの場合必須 |
パッチ管理とは?
パッチ管理は、サードパーティー製ソフトウェアの更新(パッチとも呼ばれる)を取得、テスト、適用することで、IT機器を最適な状態に保ち、利用可能な場合には機能を追加することを目指します。パッチ管理は、IT環境を最適な状態に保ち、業務への影響を最小限に抑えながらパッチの優先順位付け、テスト、適用を行うプロセスを提供します。
組織は、パッチ管理プロセスの対象を、一般的なWindowsやmacOSのノートPCおよびデスクトップだけに限定せず、すべてのシステムに含める必要があります。Linuxサーバー、ネットワーク機器、インストール済みソフトウェアに加え、OSを搭載しないさまざまなデバイス(IoT、医療技術、産業用制御システム(ICS)、運用技術(OT)、産業用IoT(IIoT))を対象にするには、複数のパッチ管理ソリューションが必要になる場合があります。
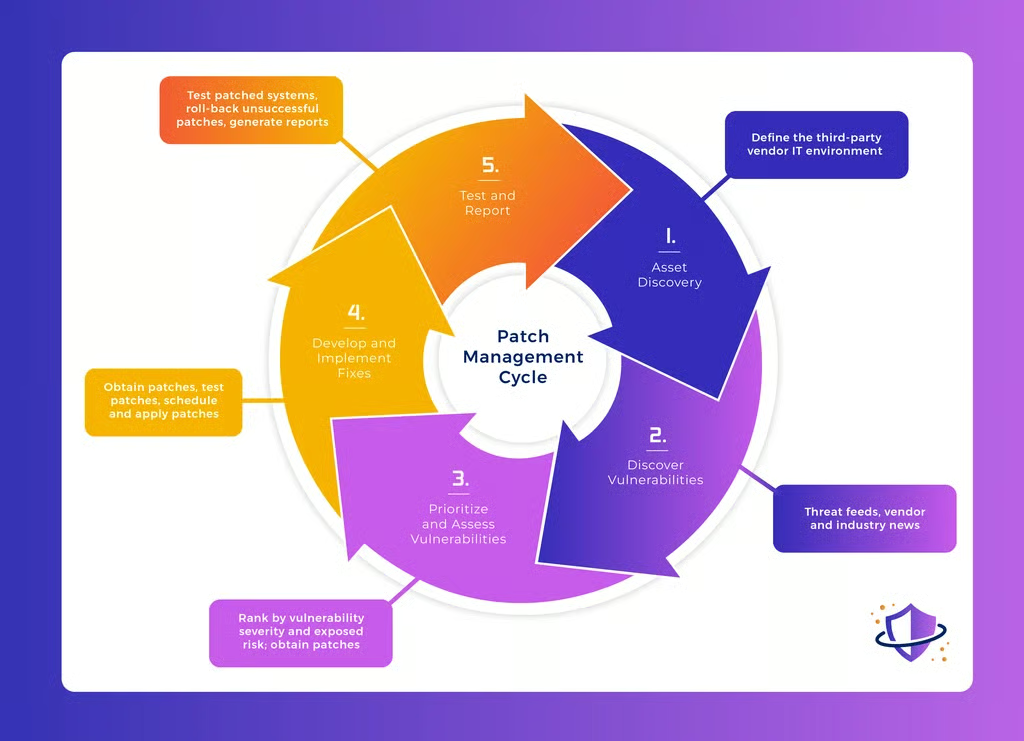
パッチ管理の主なステップ
- 資産検出によるIT環境の定義またはIT資産管理(ITAM)によって、更新を監視するエンドポイント、サーバー、コンテナ、ネットワーク機器、IoT、ソフトウェア、その他のシステムを特定する
- 潜在的な脆弱性と利用可能なパッチの検出経路:
- 脅威フィード
- ベンダーからのメール
- ベンダーのWebサイト
- 業界関連のWebサイト
- 脆弱性の優先順位付けと評価
- 深刻度と組織に対するリスクに基づいてパッチの優先順位を付ける
- 脆弱性を修正するパッチの提供状況をベンダーについて監視する(パッチが利用できない場合は、脆弱性管理プロセスを実施する)
- 修正の策定と実装
- 正規かつ検証済みのソースから更新用パッチを取得する
- パッチをテストし、テスト済みのパッチを適用する
- 業務への潜在的な影響を評価し、大きな影響が生じる場合は影響を受ける関係者に通知する
- パッチを適用し、問題がないか監視する
- テストと報告
- パッチ適用済みのシステムをテストし、パッチが正しく適用されたことを確認する
- 許容できない業務影響が生じた場合はパッチをロールバックし、より良いパッチがリリースされるまで修正不能な脆弱性として扱う
- 内部利用およびコンプライアンス対応のためにレポートを作成する
パッチ管理のステップ、ポリシー、ツールについて詳しくは、以下のガイドをご覧ください。
脆弱性管理とは?
パッチ管理と同様に、脆弱性管理はIT機器を最適な状態に維持することを目指しますが、その原則をネットワーク接続、セキュリティ制御システム、設定など、すべてのITシステムにまで広げます。脆弱性管理では、ITシステムの状態を確認し、設定ミス、セキュリティ上の欠落、その他の予期しない問題を検出するために、テストが必要です。
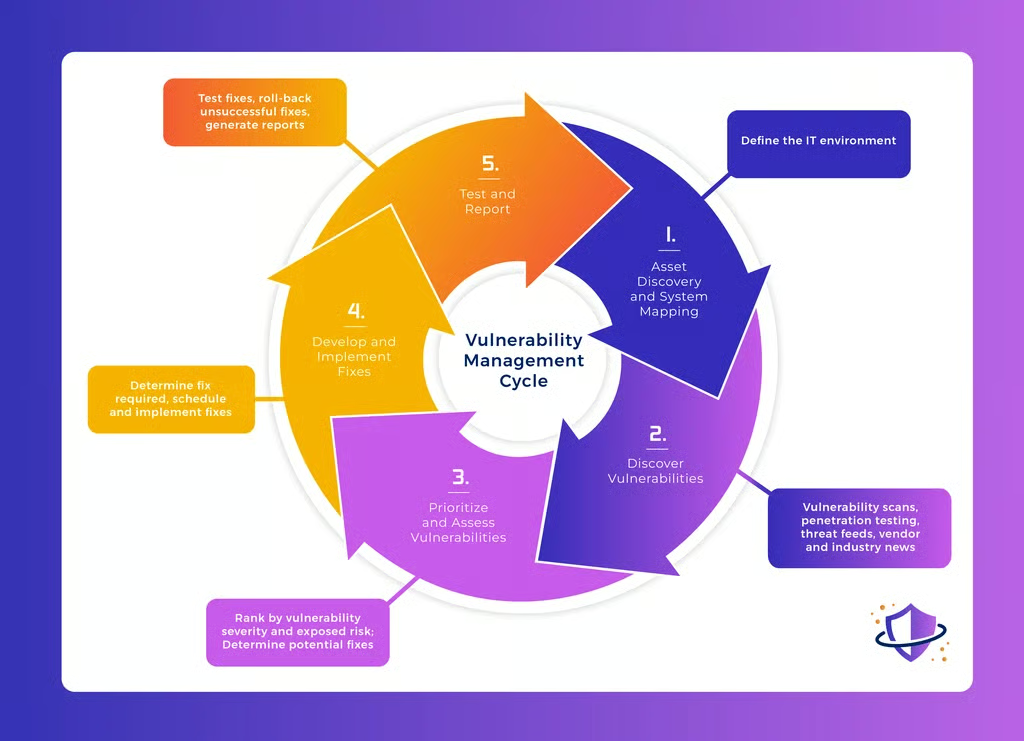
脆弱性管理の主なステップ
- IT環境の定義:
- 資産検出によって、テストおよび監視するエンドポイント、サーバー、コンテナ、ネットワーク機器、IoT、ソフトウェア、その他のシステムを特定する
- ネットワーク接続、サイバーセキュリティ制御、その他のテスト・確認対象システムのマッピングと図式化
- 潜在的な脆弱性の検出経路:
- 脆弱性の優先順位付けと評価
- 深刻度と組織に対するリスクに基づいて脆弱性の順位を付ける
- パッチが提供されている脆弱性を特定する
- パッチがない場合は、修正(単純または複雑)によって対処できる脆弱性を特定する
- パッチも修正方法もない場合は、リスクを低減するために実装できる補完的制御を特定する
- 修正の策定と実装
- パッチ、設定の修正、補完的制御など、必要な修正方法を決定する
- 修正に業務の中断が伴う場合は、影響を受ける関係者に通知し、ダウンタイムを予定する
- 修正を実装する
- テストと報告
- パッチ、修正、制御が適切にインストールされ、意図しない脆弱性が生じておらず、修正が期待どおりに機能することを確認するため、修正をテストする
- 業務に許容できない影響を引き起こす修正をロールバックし、修正の策定に戻って再試行する
- 内部利用およびコンプライアンス対応のためにレポートを作成する
脆弱性管理について詳しくは、以下の記事をご覧ください。
- 脆弱性評価とは?種類、手順、メリット。
- 侵入テストと脆弱性テストの違い:重要な相違点。
- 脆弱性評価プロセスの7つのステップを解説。
- 2023年におすすめの脆弱性スキャナーツール8選。
- 2023年におすすめの脆弱性管理ツール12選。
- サービスとしての脆弱性管理(VMaaS):完全ガイド。
脆弱性管理とパッチ管理は併用すべきか?
多くの組織がパッチ管理に苦慮しているため、脆弱性管理まで含めて要件を広げるという考えに不安を感じる場合があります。しかし、攻撃者に先んじて脆弱性を発見できれば、多くの脆弱性は容易に検出して修正できます。
私物デバイスの業務利用(BYOD)の普及は、両者を併用する必要性を示す一例です。リモートワーカーが使用する企業所有のノートPCと、コンサルタントが所有する個人用ノートPCの2台を考えてみましょう。どちらも積極的に悪用されているOSの脆弱性を抱えている可能性がありますが、パッチ管理ツールで修正できるのは企業所有のデバイスだけです。組織は、たとえばネットワークアクセス制御(NAC)などの補完的制御を使用して、パッチ未適用のコンサルタントのノートPCを検出し、パッチが適用されるまでデバイスを隔離する必要があります。
パッチ管理または脆弱性管理ソリューションの選び方
パッチ管理は、ITチームが導入でき、かつ十分な能力があるとみなされるために最低限必要な脆弱性管理の実装になりがちです。しかし、実施が必要だからといって、負担や作業のすべてをITチームやセキュリティチームに集中させる必要はありません。
自動化ツールはパッチ管理を利用することで、簡単な更新をツールに任せ、ITチームは問題への対応に集中できます。多くの小規模企業は、通常のパッチ適用と、より難しいパッチ適用の両方をマネージドITサービスプロバイダー(MSP)に外部委託しています。
脆弱性管理まで対象を広げて機能を向上させたい組織は、検討中のツールやサービスを慎重に評価する必要があります。脆弱性管理ツールを名乗るものも含め、多くのスキャンツールは、主にパッチが適用されていないワークステーションやノートPCの検出と修正に重点を置いています。これは重要ですが、優れた脆弱性管理ソリューションには、それ以上の機能が必要です。
脆弱性管理では、より包括的なシステムスキャンを実施し、設定ミスを検出し、侵入テストやその他のプロアクティブな手法を組み込む必要があります。MSPに外部委託する組織もありますが、より強固なセキュリティ重視の脆弱性管理を実現するために、マネージドITセキュリティサービスプロバイダー(MSSP)を利用する組織もあります。
外部委託する場合でも、ツールを選択する場合でも、社内の人員を活用する場合でも、ソリューションはニーズに合致していなければなりません。サービスプロバイダーやツールがWindowsとmacOSのエンドポイントしか対象にしていない場合、組織はLinuxサーバー、ルーター、IoT、クラウドでホストされるKubernetesクラスターも確実に対象に含めるため、別のソリューションを見つける必要があります。
組織は、満たされていない作業を把握するため、ニーズの全体像とツールやサービスの実際の機能を理解する必要があります。セキュリティ上の欠落、オープンポート、設定エラー、パッチ適用以外の問題をスキャンできない脆弱性スキャンツールや脆弱性管理ツールは、こうした問題をレッドチーム、侵入テストや、より高度な脆弱性スキャンを用いて特定できる社内の専門知識またはコンサルタントによって補完する必要があります。
結論:パッチ管理と脆弱性管理に投資する
あらゆる規模の組織は、利用可能なリソースで実現できる最も堅牢なパッチ適用または脆弱性管理ソリューションを、できるだけ早期に導入すべきです。検出されない、または放置された脆弱性は、いずれ増加するサイバーセキュリティ攻撃の標的になります。自動化ツールやサービスは、簡単で反復的な更新の管理にかかるITチームやセキュリティチームの負担を軽減し、重要な支援とコスト削減をもたらします。システムを徹底的にテストし、より複雑で困難な脆弱性への解決策を作成する専門知識にさらに投資することで、リスクの低減、業務停止による損失の減少、攻撃が成功した場合の被害軽減という成果が得られます。