

















Schwachstellenmanagement verbessert die Sicherheitslage aller IT-Systeme, indem Schwachstellen gefunden, Sicherheitskontrollen zur Behebung oder Absicherung dieser Schwachstellen implementiert und die Korrekturen anschließend getestet werden, um die Behebung der Schwachstellen zu überprüfen.
Patch-Management ist eine Teilmenge des Schwachstellenmanagements, die sich auf Drittanbieter bezieht und Systeme von Drittanbietern mithilfe vom Anbieter bereitgestellter Patches aktualisiert.
Trotz der engen Beziehung zwischen Schwachstellen- und Patch-Management herrscht auf dem Markt Verwirrung, da manche Marketingstrategien die Definitionen und Produktnamen verwischen, um die Fähigkeiten eines Produkts passender erscheinen zu lassen. Dieser Artikel gibt einen Überblick über die Unterschiede zwischen Patch-Management und Schwachstellenmanagement und bietet Orientierung für den Einstieg in diese wichtigen Praktiken der Cybersicherheit.
Inhaltsverzeichnis:
- Die wichtigsten Unterschiede: Patch-Management vs. Schwachstellenmanagement
- Was ist Patch-Management?
- Was ist Schwachstellenmanagement?
- Sollten Schwachstellen- und Patch-Management gemeinsam eingesetzt werden?
- So wählen Sie eine Lösung für Patch-Management oder Schwachstellenmanagement aus
- Fazit: Investitionen in Patch- und Schwachstellenmanagement tätigen
Die wichtigsten Unterschiede: Patch-Management vs. Schwachstellenmanagement
Patch-Management ist ein Bestandteil eines guten Schwachstellenmanagements und konzentriert sich auf bekannte Schwachstellen in Systemen von Drittanbietern. Zu den Systemen von Drittanbietern gehören Betriebssysteme (OS), Firmware (auf Hardware installierte Software) und Anwendungen.
Patch-Management sollte als Mindestausstattung jeder Organisation betrachtet werden, auch wenn es in weitläufigen Umgebungen sehr schwierig sein kann, mit den Patches Schritt zu halten. Selbst Verbraucher und weniger technisch versierte Mitarbeiter verstehen Patch-Management bis zu einem gewissen Grad, da Microsoft (Windows 10+), Apple (iOS, macOS) und Google (Android, Chrome usw.) regelmäßig automatische Patches bereitstellen.
Schwachstellenmanagement geht über bekannte Schwachstellen von Drittanbietern hinaus und umfasst ein breiteres Spektrum an Problemen, darunter fehlerhafte Installationen, Konfigurationsfehler, Sicherheitslücken, die Verwendung veralteter Protokolle, Architekturprobleme und andere Fehler. Auch ältere Technologien mit bekannten Schwachstellen fallen unter das Schwachstellenmanagement. Unabhängig davon, ob dies formell anerkannt wird oder nicht, akzeptieren Organisationen das inhärente Risiko dieser anfälligen Technologien, indem sie sie weiterhin einsetzen.
Viele Schwachstellen, etwa in älteren Technologien, lassen sich nicht durch Patches beheben. Stattdessen erstellt, implementiert und pflegt das Schwachstellenmanagement kompensierende Kontrollen, um bekannte Schwachstellen abzusichern. Virtuelles Patching ist eine Form kompensierender Kontrollen, die Funktionen eines Intrusion Prevention Systems (IPS) nutzt, um Schwachstellen abzuschirmen. Es können jedoch auch andere Technologien eingesetzt werden, etwa das Ändern von Firewall-Regeln, das Hinzufügen von Netzwerksegmentierung und Whitelisting. Das Schwachstellenmanagement nutzt regelmäßige, proaktive Tests, um neue Schwachstellen zu finden, und verfolgt ältere Schwachstellen kontinuierlich.
| Die wichtigsten Unterschiede zwischen Patch- und Schwachstellenmanagement | ||
|---|---|---|
| Kategorie | Patch-Management | Schwachstellenmanagement |
| Umfang | Betriebssysteme, Software und Firmware von Drittanbietern | Alle IT-Systeme, Konfigurationen, Verbindungen und Sicherheitskontrollen |
| Häufigkeit | In der Regel monatlich entsprechend dem Patch-Zeitplan von Microsoft | Kann kontinuierlich erfolgen, sollte aber mindestens vierteljährlich durchgeführt werden (oder jährlich bei den kleinsten Organisationen) |
| Erkennung | Primär durch Ankündigungen der Anbieter | Primär durch Tests und Scans |
| Behebung | Von Anbietern erstellte Patches herunterladen und anwenden | Korrekturen für Konfigurationen, kompensierende Kontrollen und zusätzliche Sicherheitsebenen entwickeln |
| Aufzeichnungen und Berichte | Monatlich angewendete Patches, Geräte mit fehlgeschlagenen Patches, Zeit bis zum Einspielen der Patches | Aktuelle priorisierte Liste der Schwachstellen, Status der kompensierenden Kontrollen, Ergebnisse von Schwachstellen- und Penetrationstests |
| Aus Compliance-Gründen vorgeschrieben? | Ja | Häufig vorgeschrieben |
Was ist Patch-Management?
Patch-Management zielt darauf ab, IT-Geräte durch die Beschaffung, das Testen und die Anwendung von Softwareupdates von Drittanbietern (auch „Patches“ genannt) in optimalem Zustand zu halten und bei Verfügbarkeit neue Funktionen hinzuzufügen. Patch-Management stellt den Prozess bereit, um Patches zu priorisieren, zu testen und anzuwenden und so einen optimalen Zustand der IT bei minimalen Betriebsunterbrechungen zu gewährleisten.
Organisationen müssen sicherstellen, dass ihr Patch-Management-Prozess alle Systeme umfasst und nicht nur die gängigen Windows- und macOS-Laptops und -Desktops. Möglicherweise sind mehrere Patch-Management-Lösungen erforderlich, um Linux-Server, Netzwerkgeräte, installierte Software und eine umfassende Palette von Geräten ohne Betriebssystem abzudecken, die zum Internet der Dinge (IoT), zur Medizintechnik, zu industriellen Steuerungssystemen (ICS), zur Betriebstechnik (OT) oder zum industriellen Internet der Dinge (IIoT) gehören.
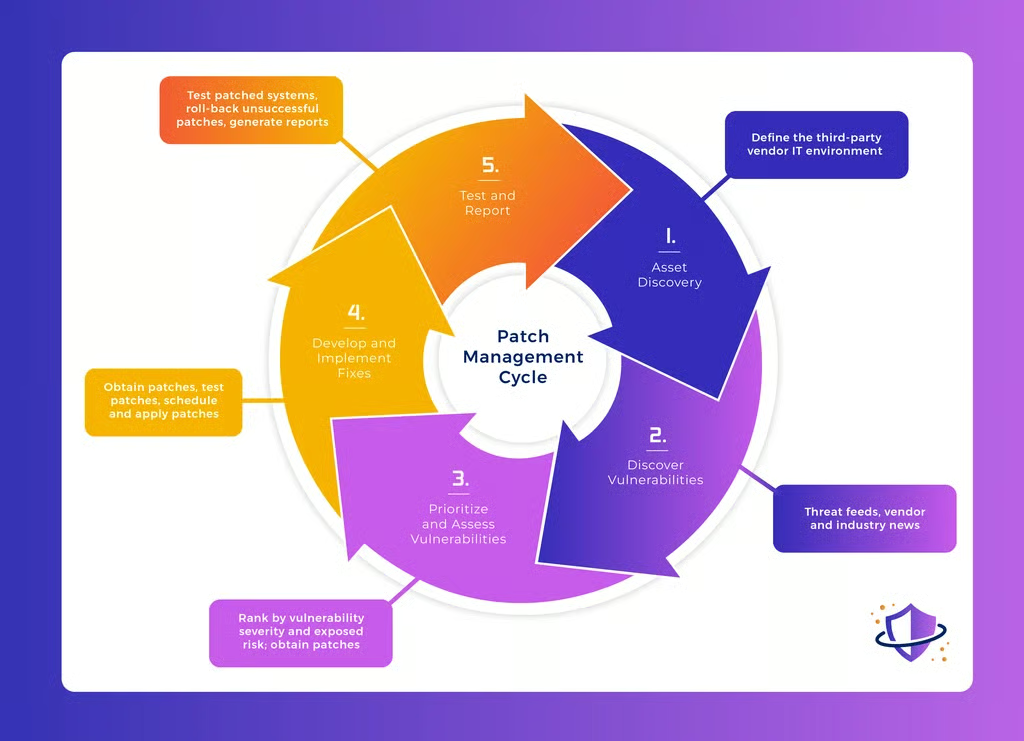
Wichtige Schritte beim Patch-Management
- Die IT-Umgebung durch oder IT-Asset-Management (ITAM) definieren, um Endpunkte, Server, Container, Netzwerkgeräte, das Internet der Dinge (IoT), Software und andere Systeme zu bestimmen, die auf Updates überwacht werden sollen
- Potenzielle Schwachstellen und verfügbare Patches ermitteln durch
- Bedrohungsdaten-Feeds
- E-Mails der Anbieter
- Websites der Anbieter
- Websites der Branche
- Schwachstellen priorisieren und bewerten
- Patches anhand des Schweregrads und des Risikos für die Organisation priorisieren
- Anbieter auf die Verfügbarkeit von Patches zur Behebung von Schwachstellen überwachen (ist kein Patch verfügbar, Prozesse des Schwachstellenmanagements einleiten)
- Korrekturen entwickeln und implementieren
- Patches für Updates aus legitimen und verifizierten Quellen beziehen
- Patches testen und Test-Patches anwenden
- Mögliche Betriebsunterbrechungen bewerten und betroffene Stakeholder im Falle erheblicher Unterbrechungen benachrichtigen
- Patches anwenden und auf Probleme überwachen
- Testen und berichten
- Gepatchte Systeme testen, um die ordnungsgemäße Anwendung der Patches zu überprüfen
- Patches im Falle einer nicht akzeptablen Unterbrechung zurücksetzen und die Schwachstelle als nicht behebbar behandeln, bis bessere Patches veröffentlicht werden
- Berichte für die interne Verwendung und für Compliance-Zwecke erstellen
Lesen Sie unsere ausführlichen Leitfäden zu Schritten, Richtlinien und Tools für das Patch-Management:
- Best Practices und Schritte für das Patch-Management
- Richtlinie für das Patch-Management: Schritte, Vorteile und kostenlose Vorlage
- Die beste Patch-Management-Software und -Tools für 2023
- 10 der besten Anbieter von Patch-Management-Diensten
Was ist Schwachstellenmanagement?
Ähnlich wie das Patch-Management zielt das Schwachstellenmanagement darauf ab, den optimalen Zustand von IT-Geräten zu erhalten. Es erweitert dieses Prinzip jedoch auf alle IT-Systeme, einschließlich Netzwerkverbindungen, Sicherheitskontrollsystemen und Konfigurationen. Schwachstellenmanagement erfordert Tests, um den Status von IT-Systemen zu überprüfen und Konfigurationsfehler, Sicherheitslücken sowie andere unerwartete Probleme zu erkennen.
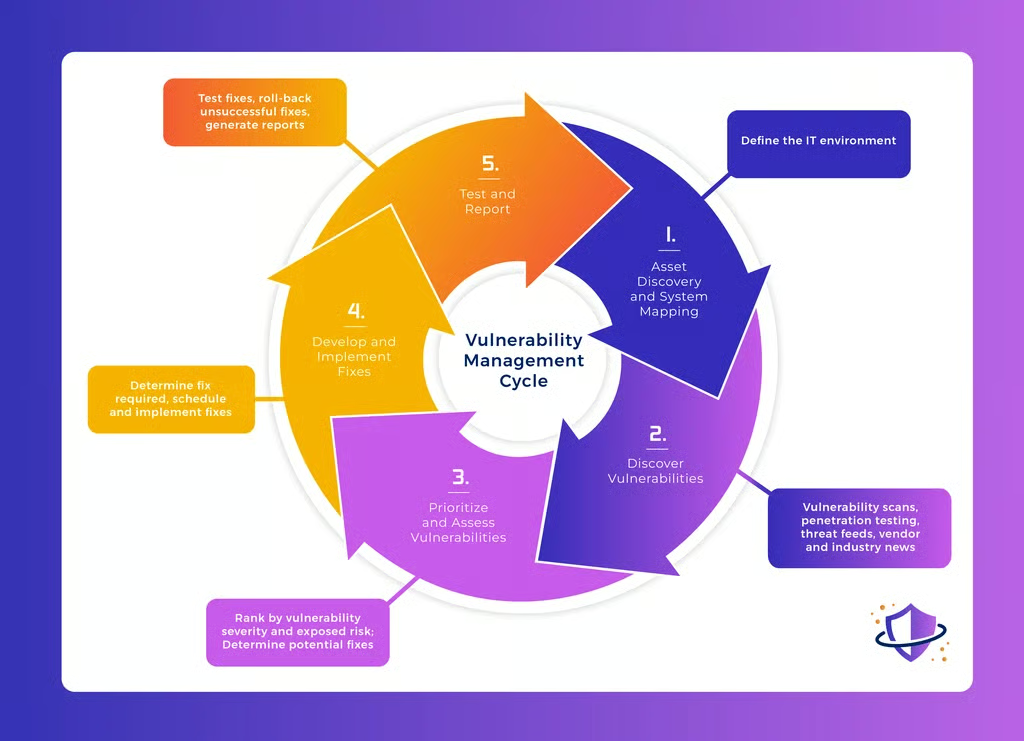
Wichtige Schritte beim Schwachstellenmanagement
- Die IT-Umgebung definieren durch
- Asset-Erkennung , um Endpunkte, Server, Container, Netzwerkgeräte, das Internet der Dinge (IoT), Software und andere zu testende und zu überwachende Systeme zu bestimmen
- Netzwerkverbindungen, Cybersicherheitskontrollen und andere zu testende und zu überprüfende Systeme abbilden und diagrammieren
- Potenzielle Schwachstellen ermitteln durch
- Schwachstellentests und Schwachstellenscans (Netzwerke, Endpunkte, Cloud-Systeme, Container, Anwendungen usw.)
- Penetrationstests
- Bedrohungsdaten-Feeds
- E-Mails der Anbieter
- Websites der Anbieter
- Websites der Branche
- Schwachstellen priorisieren und bewerten
- Schwachstellen anhand des Schweregrads und des Risikos für die Organisation priorisieren
- Bei welchen Schwachstellen Patches verfügbar sind
- Wenn kein Patch verfügbar ist, welche Schwachstellen durch Korrekturen (einfache oder komplexe) behoben werden können
- Wenn weder Patch noch Korrektur verfügbar sind, welche kompensierenden Kontrollen zur Risikominderung implementiert werden können
- Korrekturen entwickeln und implementieren
- Die erforderliche Korrektur bestimmen, etwa Patches, Konfigurationskorrekturen oder kompensierende Kontrollen
- Wenn eine Korrektur zu Betriebsunterbrechungen führt, betroffene Stakeholder benachrichtigen und Ausfallzeiten planen
- Die Korrektur implementieren
- Testen und berichten
- Korrekturen testen, um sicherzustellen, dass Patches, Korrekturen oder Kontrollen ordnungsgemäß installiert wurden, keine unbeabsichtigten Schwachstellen entstanden sind und die Korrektur wie erwartet funktioniert
- Korrekturen zurücksetzen, die zu nicht akzeptablen Betriebsunterbrechungen führen, und zur Entwicklung der Korrektur zurückkehren, um einen erneuten Versuch zu unternehmen
- Berichte sowohl für interne Zwecke als auch für Compliance-Zwecke erstellen
Weitere Informationen zum Schwachstellenmanagement finden Sie hier:
- Was ist eine Schwachstellenbewertung? Arten, Schritte und Vorteile
- Penetrationstests vs. Schwachstellentests: Ein wichtiger Unterschied
- Die 7 Schritte des Schwachstellenbewertungsprozesses erklärt
- Die 8 besten Tools für Schwachstellenscans für 2023
- 12 führende Tools für das Schwachstellenmanagement für 2023
- Schwachstellenmanagement als Service (VMaaS): Der ultimative Leitfaden
Sollten Schwachstellen- und Patch-Management gemeinsam eingesetzt werden?
Viele Organisationen haben Schwierigkeiten mit dem Patch-Management. Daher kann die Vorstellung, die Anforderungen auf das Schwachstellenmanagement auszuweiten, einschüchternd wirken. Viele Schwachstellen lassen sich jedoch problemlos erkennen und beheben, solange die Organisation die Schwachstelle entdeckt, bevor ein Angreifer dies tun kann.
Die zunehmende Nutzung eigener Geräte (Bring your own device, BYOD) veranschaulicht den Bedarf an einer kombinierten Nutzung. Betrachten wir zwei Laptops: Bei einem handelt es sich um ein Unternehmensgerät eines Remote-Mitarbeiters, beim anderen um den persönlichen Laptop eines Beraters. Beide können eine aktiv ausgenutzte Betriebssystem-Schwachstelle aufweisen, doch das Patch-Management-Tool wird nur das Unternehmensgerät reparieren. Die Organisation muss eine kompensierende Kontrolle einsetzen, etwa eine Netzwerkzugriffskontrolle (NAC), um den ungepatchten Laptop des Beraters zu erkennen und das Gerät unter Quarantäne zu stellen, bis es gepatcht wurde.
So wählen Sie eine Lösung für Patch-Management oder Schwachstellenmanagement aus
Patch-Management ist in der Regel die Mindestausprägung des Schwachstellenmanagements, die ein IT-Team einsetzen kann und dennoch als kompetent gilt. Doch nur weil diese Aufgabe erledigt werden muss, bedeutet das nicht, dass der gesamte Druck und alle Aufgaben auf einem IT- oder Sicherheitsteam lasten müssen.
Automatisierte Tools für Patch-Management ermöglichen es einem IT-Team, die einfachen Updates dem Tool zu überlassen, damit es sich auf etwaige Probleme konzentrieren kann. Viele kleinere Unternehmen lagern sowohl routinemäßige als auch schwierigere Patching-Aufgaben anAnbieter von Managed-IT-Diensten (MSPs) aus.
Organisationen, die ihre Fähigkeiten auf das Schwachstellenmanagement ausweiten möchten, müssen die in Betracht gezogenen Tools und Dienste sorgfältig bewerten. Viele Scanning-Tools, darunter auch einige, die sich selbst als Tools für das Schwachstellenmanagement bezeichnen, konzentrieren sich in erster Linie darauf, ungepatchte Workstations und Laptops zu erkennen und zu beheben. Das ist zwar wichtig, aber eine gute Lösung für das Schwachstellenmanagement muss weitergehen.
Schwachstellenmanagement sollte umfassendere Scans von Systemen durchführen, Fehlkonfigurationen erkennen, Penetrationstests und andere proaktive Techniken einbeziehen. Einige Organisationen beauftragen MSPs, andere bevorzugen jedoch Anbieter von Managed-IT-Sicherheitsdiensten (MSSPs) für ihr Schwachstellenmanagement, um einen stärkeren Fokus auf die Sicherheit zu legen.
Unabhängig davon, ob ein Dienst ausgelagert, ein Tool ausgewählt oder auf interne Mitarbeiter zurückgegriffen wird: Die Lösung sollte den Anforderungen entsprechen. Deckt der Dienstanbieter oder das Tool nur Windows- und macOS-Endpunkte ab, muss die Organisation eine weitere Lösung finden, um sicherzustellen, dass Linux-Server, Router, IoT-Geräte und in der Cloud gehostete Kubernetes-Cluster abgedeckt sind.
Organisationen müssen den vollständigen Umfang ihrer Anforderungen sowie die tatsächlichen Fähigkeiten ihrer Tools und Dienste kennen, um zu verstehen, welche Aufgaben noch unerledigt sind. Ein Schwachstellen-Scanning-Tool oder ein Tool für das Schwachstellenmanagement, das nicht nach Sicherheitslücken, offenen Ports, Konfigurationsfehlern und anderen nicht mit Patching verbundenen Problemen suchen kann, muss durch internes Fachwissen oder Berater ergänzt werden, die diese Probleme mithilfe von Red Teams, Penetrationstests und anspruchsvolleren Schwachstellenscans aufspüren können.
Fazit: Investitionen in Patch- und Schwachstellenmanagement tätigen
Organisationen jeder Größe sollten so früh wie möglich die robusteste Lösung für Patching oder Schwachstellenmanagement implementieren, die ihre Ressourcen erlauben. Unentdeckte oder ignorierte Schwachstellen werden letztlich zum Ziel der zunehmenden Zahl von Cyberangriffen. Automatisierte Tools und Dienste leisten wichtige Unterstützung und senken die Kosten, indem sie die Belastung von IT- und Sicherheitsteams bei der Verwaltung einfacher, sich wiederholender Updates reduzieren. Weitere Investitionen in Fachwissen, um Systeme gründlich zu testen und Lösungen für komplexere und schwierigere Schwachstellen zu entwickeln, machen sich durch ein geringeres Risiko, niedrigere Verluste aufgrund von Betriebsausfällen und geringere Schäden durch erfolgreiche Angriffe bezahlt.