













La semaine dernière, les produits JetBrains TeamCity et Atlassian Confluence ont tous deux rencontré de nouveaux problèmes, alors que leur série de vulnérabilités se poursuit. Apple a également eu de nombreuses failles à corriger, tandis que Cisco, OpenEdge et VMware ont eux aussi fait l’actualité. Les utilisateurs de JetBrains et d’Atlassian doivent y prêter une attention particulière, car de nouvelles vulnérabilités continuent d’apparaître dans ces mêmes produits. Toutes les équipes informatiques et de sécurité doivent également suivre l’actualité des vulnérabilités pour prendre connaissance des bulletins et mises à jour publiés par les fournisseurs.
4 mars 2024
Les problèmes de serveur de JetBrains se poursuivent avec de nouvelles vulnérabilités
Type de vulnérabilité : Contournement de l’authentification.
Le problème : Deux vulnérabilités permettant de contourner l’authentification, CVE-2024-27198 et CVE-2024-27199, permettent à des attaquants non authentifiés d’exploiter les serveurs JetBrains TeamCity. La CVE-2024-27198, plus grave, permet à un acteur malveillant de prendre le contrôle de l’intégralité du serveur. Des chercheurs de Rapid7 ont découvert ces vulnérabilités fin février et ont publié des informations à leur sujet le 4 mars.
Il s’agit de vulnérabilités JetBrains différentes de celles mentionnées dans les précédents récapitulatifs. Nous en avons recensé plusieurs au cours des deux derniers mois, mais celles-ci sont nouvelles et ne doivent pas être confondues avec les CVE de 2023. Parmi les exploitations potentielles de ces nouvelles vulnérabilités figure l’exécution de code à distance sur les serveurs TeamCity.
JetBrains a publié un article de blog détaillé expliquant la chronologie précise de la découverte des vulnérabilités, le conflit avec Rapid7 et la position de JetBrains concernant la publication d’informations sur les vulnérabilités. L’entreprise estime que la publication immédiate des données relatives aux vulnérabilités permet aux acteurs malveillants d’exploiter les failles avant que les clients aient eu suffisamment de temps pour appliquer les correctifs.
Cependant, la politique de Rapid7 considère que l’application silencieuse des correctifs limite les possibilités pour les professionnels de l’informatique expérimentés de contribuer à la protection des réseaux et des systèmes d’information. En raison de ces divergences, JetBrains a décidé de ne pas coordonner avec Rapid7 la divulgation des informations relatives aux vulnérabilités.
La solution : Déployez JetBrains TeamCity version 2023.11.4 sur tous les serveurs qui peuvent la prendre en charge. Cette version comprend les fichiers d’installation et des images Docker mises à jour. Selon l’article de blog de JetBrains, la nouvelle version et le plug-in de correctif de sécurité associé corrigent les deux vulnérabilités permettant de contourner l’authentification.
5 mars 2024
De nouvelles vulnérabilités Apple nécessitent l’application rapide de correctifs
Type de vulnérabilité : Plusieurs problèmes, notamment des vulnérabilités permettant de contourner les protections du noyau.
Le problème : Le 5 mars, Apple a publié un avis de sécurité pour ses nouveaux systèmes d’exploitation, iOS 17.4 et iPadOS 17.4. Ces nouvelles versions des systèmes d’exploitation corrigent plusieurs CVE. Deux des vulnérabilités les plus graves sont les CVE-2024-23225, trouvée dans Kernel, et CVE-2024-23296, trouvée dans RealtimeKit (RTKit). Ces deux vulnérabilités permettent à un attaquant de contourner les protections standard de la mémoire du noyau lorsqu’il dispose de capacités arbitraires de lecture et d’écriture au sein du noyau.
Les autres CVE corrigées dans cette nouvelle mise à jour comprennent la CVE-2024-23243, qui permettait potentiellement à une application de consulter des données de localisation sensibles, et la CVE-2024-23262, qui permettait potentiellement à une application d’usurper des notifications système et l’interface utilisateur.
La solution : Déployez iOS 17.4 et iPadOS 17.4 sur tous les appareils qui les prennent en charge, dès que possible. Ces versions corrigent plus de 30 vulnérabilités.
Si votre entreprise ne dispose pas d’une bonne méthode pour détecter rapidement les vulnérabilités, envisagez d’investir dans un produit d’analyse des vulnérabilités spécialement conçu pour les sites web, les applications ou les cas d’usage DevOps.
Une vulnérabilité VMware affecte ESXi, Workstation et Fusion
Type de vulnérabilité : Vulnérabilité de type use-after-free pouvant entraîner l’exécution de code.
Le problème : La CVE-2024-22252, une vulnérabilité de type use-after-free, pourrait permettre à un acteur malveillant d’exécuter du code avec des privilèges d’administrateur sur une machine virtuelle VMware. Ce problème affecte VMware ESXi, Workstation et Fusion. Selon le National Institute of Standards and Technology, l’exploitation est confinée au bac à sable VMX dans ESXi, mais dans Workstation et Fusion, la vulnérabilité pourrait permettre l’exécution de code sur les machines où ces produits sont installés.
Les produits concernés comprennent notamment :
- VMware ESXi
- VMware Workstation Pro / Player (Workstation)
- VMware Fusion Pro / Fusion (Fusion)
- VMware Cloud Foundation (Cloud Foundation)
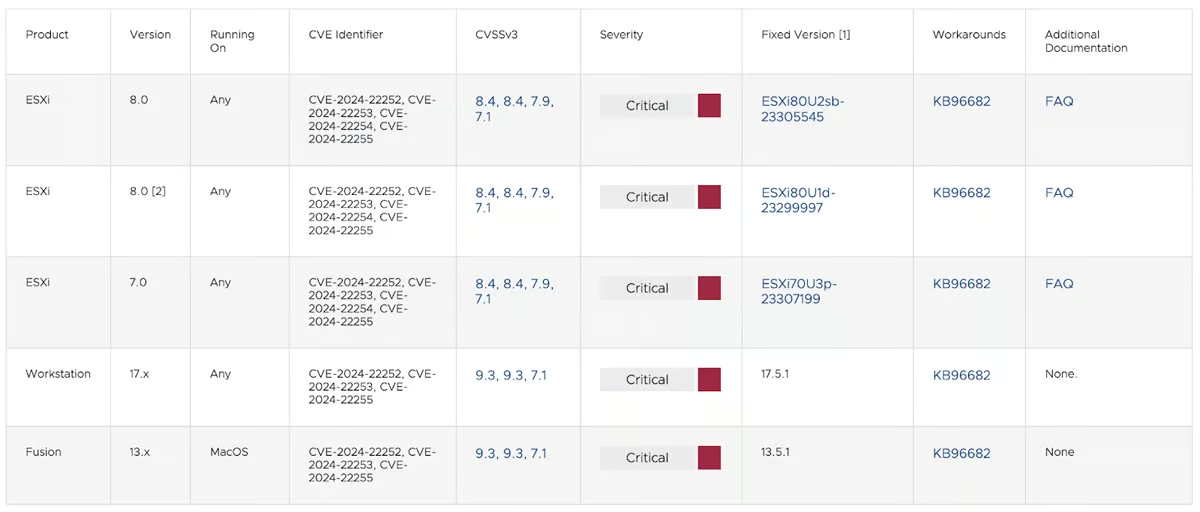
La solution : VMware a créé le tableau suivant pour que les utilisateurs sachent quelles versions corrigées appliquer :
6 mars 2024
Cisco propose des versions corrigées pour une vulnérabilité de Secure Client
Type de vulnérabilité : Attaque par injection de retour chariot-saut de ligne (CRLF) menée par un attaquant distant non authentifié.
Le problème : Le logiciel Secure Client de Cisco présente une vulnérabilité, la CVE-2024-20337, qui permet à un attaquant de mener une attaque par injection de retour chariot-saut de ligne. Selon Cisco, après avoir exploité la vulnérabilité de Secure Client, un attaquant pourrait exécuter du code arbitraire ou accéder à des données sensibles dans le navigateur, telles que des jetons SAML valides. Les privilèges de l’utilisateur compromis par l’attaquant pourraient ensuite servir à créer une session VPN d’accès distant.
Selon Cisco, cette vulnérabilité est due à une validation insuffisante des données fournies par l’utilisateur. Elle affecte les produits suivants :
- Secure Client for Linux
- Secure Client for macOS
- Secure Client for Windows
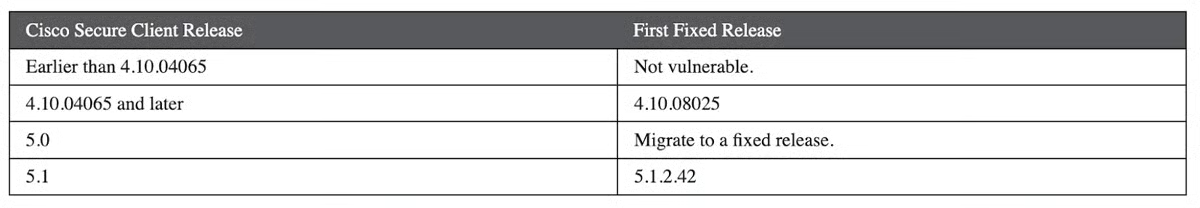
La solution : Cisco fournit les informations suivantes sur les versions corrigées du logiciel :
Publication d’une preuve de concept pour les vulnérabilités d’OpenEdge
Type de vulnérabilité : Contournement potentiel de l’authentification.
Le problème : OpenEdge Authentication Gateway et AdminServer de Progress Software présentent une vulnérabilité dans les versions suivantes :
- OpenEdge Release 11.7.18 et versions antérieures
- OpenEdge 12.2.13 et versions antérieures
- OpenEdge 12.8.0
Selon Progress, lorsque OpenEdge Authentication Gateway « est configuré avec un domaine OpenEdge qui utilise le fournisseur d’authentification local du système d’exploitation pour autoriser les connexions par identifiant et mot de passe sur les plateformes d’exploitation prises en charge par les versions actives d’OpenEdge, une vulnérabilité dans les routines d’authentification peut entraîner un accès non autorisé lors des tentatives de connexion ».
Le même accès non autorisé peut se produire lorsque OpenEdge Explorer (OEE) et OpenEdge Management (OEM) se connectent à AdminServer. La vulnérabilité, CVE-2024-1403, est considérée comme critique.
Progress précise également que les connexions à AdminServer sont toujours vulnérables, car elles prennent uniquement en charge les connexions locales au système d’exploitation. OpenEdge Authentication Gateway n’est vulnérable au contournement de l’authentification que lorsque les administrateurs configurent les domaines OpenEdge pour utiliser le fournisseur d’authentification local du système d’exploitation.
Progress a publié l’avis fin février ; le 6 mars, Horizon3AI a publié une preuve de concept pour une exploitation d’OpenEdge. Cette preuve de concept est disponible sur GitHub pour les utilisateurs intéressés, ainsi qu’un article de blog plus détaillé qui fournit des informations détaillées sur le code et décrit aux professionnels le processus suivi par Horizon3AI.
La solution : Progress Software a publié les versions suivantes d’OpenEdge LTS, dans lesquelles la vulnérabilité est corrigée :
- 11.7.19
- 12.2.14
- 12.8.1
8 mars 2024
Les exploitations des vulnérabilités de Confluence se poursuivent
Type d’attaque : Exécution de code à distance.
Le problème : CVE-2023-22527, une vulnérabilité d’exécution de code à distance présente dans les versions obsolètes d’Atlassian Confluence Data Center et Confluence Server, fait actuellement l’objet d’exploitations actives. Atlassian a révélé la vulnérabilité en janvier, mais les acteurs malveillants continuent de tirer parti du problème : VulnCheck a récemment publié un article de blog et indiqué que la vulnérabilité comptait au moins 30 exploitations distinctes au 8 mars.
VulnCheck a également constaté que plusieurs cas d’exploitation utilisent freemarker.template.utility.Execute, qui sera facilement détecté par les plateformes de détection et de réponse sur les terminaux.
La vulnérabilité affecte les versions suivantes de Confluence Data Center et Server :
- 8.0.x
- 8.1.x
- 8.2.x
- 8.3.x
- 8.4.x
- 8.5.0-8.5.3
La solution : Atlassian recommande de mettre à jour votre instance de Confluence Data Center ou Confluence Server vers l’une des versions les plus récentes :
- Confluence Data Center et Server :
- 8.5.4 (LTS)
- 8.5.5 (LTS)
- Confluence Data Center uniquement :
- 8.6.0 (Data Center Only)
- 8.7.1 (Data Center Only)
- 8.7.2 (Data Center Only)
À lire ensuite :