













Nach dem einzigartigen Fehler bei einem CrowdStrike-Update, der einen anders gearteten Sicherheitsvorfall auslöste, gehen die üblichen Meldungen zu Schwachstellen und die Bereitstellung von Patches wie gewohnt weiter. Diese Woche tauchten außerdem einige ältere Sicherheitsprobleme wieder auf, darunter eine 2012 erstmals entdeckte Schwachstelle im Internet Explorer. Eine Microsoft-SmartScreen-Schwachstelle aus dem Frühjahr dieses Jahres ist wieder aufgetaucht, und eine Docker-Sicherheitslücke aus dem Jahr 2018 verursacht in einer neueren Version der Software weiterhin Probleme.
Wenn Sie Teil eines IT- oder Sicherheitsteams sind, das für die Bearbeitung von Schwachstellen zuständig ist, sollten Sie sicherstellen, dass Ihr Team bei neuen Problemen sofort benachrichtigt wird. Ein klar definierter Prozess zur Behebung von Schwachstellen verringert die Möglichkeiten, die Bedrohungsakteure haben, um diese auszunutzen.
23. Juli 2024
CISA nimmt zwei Schwachstellen in den Katalog auf
Art der Schwachstelle: Use-after-free und Offenlegung von Informationen.
Das Problem: Die Cybersecurity and Infrastructure Security Agency (CISA) hat gerade zwei Schwachstellen in den Katalog der bekannt ausgenutzten Schwachstellen (KEV) aufgenommen. Bei der ersten handelt es sich um eine Use-after-free-Schwachstelle aus dem Jahr 2012, die als CVE-2012-4792 geführt wird und den inzwischen nur noch selten verwendeten Browser Microsoft Internet Explorer betrifft.
Laut dem Katalogeintrag „ermöglicht die Schwachstelle einem entfernten Angreifer, beliebigen Code über eine manipulierte Website auszuführen, die den Zugriff auf ein Objekt auslöst, das (1) nicht ordnungsgemäß zugewiesen oder (2) gelöscht wurde, wie anhand eines CDwnBindInfo-Objekts demonstriert.“
Bei der zweiten Schwachstelle handelt es sich um eine Offenlegung von Informationen innerhalb der API von Twilio Authy. Sie wird als CVE-2024-39891 geführt und ermöglicht es einem nicht authentifizierten Endpunkt, Anfragen mit einer Telefonnummer anzunehmen und mit Daten zum Registrierungsstatus dieser Telefonnummer bei Authy zu antworten.
Die Lösung: Die CISA empfiehlt, Internet Explorer zu deaktivieren, da es sich um ein Produkt am Ende seines Lebenszyklus handelt.
Twilio empfiehlt Authy-Nutzern, ihre Versionen der Authy-Apps für Android und iOS auf die neueste Version zu aktualisieren, in der der Fehler behoben wurde.
Wenn Ihr Unternehmen eine konsistentere Methode zur Identifizierung von Schwachstellen benötigt, sollten Sie ein Scanprodukt für Ihre gesamte IT-Infrastruktur in Betracht ziehen. In unserer Liste der besten Schwachstellenscanner erfahren Sie, welches Produkt für Ihr Team geeignet sein könnte.
Fortinet identifiziert Sicherheitslücke zur Umgehung von Windows SmartScreen
Art der Schwachstelle: Umgehung von Sicherheitsmechanismen.
Das Problem: Eine von Fortinet entdeckte Windows-Schwachstelle könnte es einem entfernten Bedrohungsakteur ermöglichen, die Sicherheitswarnungen von Microsoft Windows SmartScreen zu umgehen und bösartig manipulierte Dateien zu verbreiten. Laut Fortinet haben Bedrohungsakteure wie Lumma Stealer diese Schwachstelle im vergangenen Jahr aktiv ausgenutzt. Forscher haben eine Kampagne beobachtet, die die Schwachstelle zum Herunterladen bösartiger ausführbarer Dateien nutzt.
Die Schwachstelle wird als CVE-2024-21412 geführt und hat einen CVSS-Wert von 8,1.
Die Lösung: Die Strategien zur Risikominderung sind bei dieser Schwachstelle umfassender – an erster Stelle steht die sorgfältige Prüfung und Verifizierung aller Quellen vor dem Herunterladen von Dateien. Ich habe diese CVE zwar kurz in einem Schwachstellenrückblick im Februar im Rahmen eines Microsoft-Patch-Tuesday-Beitrags erwähnt, doch angesichts der neuen Untersuchungen von Fortinet scheint sie trotz des Patches weiterhin ausgenutzt zu werden.
Docker-Schwachstelle stammt ursprünglich aus dem Jahr 2018
Art der Schwachstelle: Umgehung der Autorisierung.
Das Problem: Einige Versionen von Docker Engine weisen eine kritische Autorisierungsschwachstelle auf. Laut dem Sicherheitshinweis des Anbieters verwendet Docker Engine standardmäßig eine herkömmliche Autorisierungsmethode nach dem Alles-oder-nichts-Prinzip, doch Plugins wie AuthZ können die Sicherheit der Autorisierung verbessern. Angreifer können das Plugin jedoch umgehen.
Laut Docker „könnte ein Angreifer die Umgehung über eine API-Anfrage mit einer auf 0 gesetzten Content-Length ausnutzen. Dadurch würde der Docker-Daemon die Anfrage ohne den Body an das AuthZ-Plugin weiterleiten, das die Anfrage möglicherweise fälschlicherweise genehmigt, wenn es nicht standardmäßig auf Ablehnung eingestellt ist.“
Diese Schwachstelle wurde tatsächlich bereits 2018 entdeckt und 2019 behoben. Der Fix wurde jedoch aus Docker v19.03 ausgeschlossen – ein Fehler, den Forscher kürzlich entdeckt haben. Docker veröffentlichte am 23. Juli Patches für die Schwachstelle. Sie wird als CVE-2024-41110 geführt und hat einen CVSS-Wert von 10.
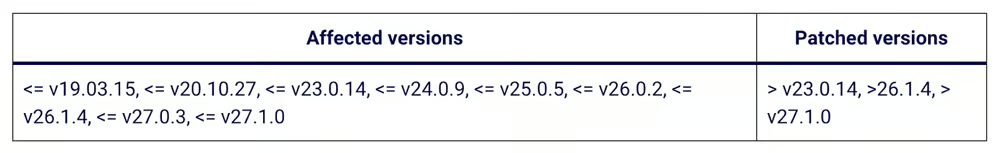
Die Lösung: Docker hat die folgende Tabelle bereitgestellt, in der die betroffenen Versionen und die Versionen aufgeführt sind, auf die Sie aktualisieren sollten, wenn Sie derzeit eine gefährdete Version verwenden.
BIND-Datenbankschwachstelle könnte DoS-Angriffe ermöglichen
Art der Schwachstelle: Mehrere, darunter Assertion-Fehler und CPU-Überlastung.
Das Problem: Wie von der CISA dokumentiert, hat das Internet Systems Consortium (ISC) Sicherheitsbulletins zu vier verschiedenen Schwachstellen veröffentlicht, die ISC Berkeley Internet Name Domain (BIND) 9 betreffen. Bei einer Ausnutzung könnten die Sicherheitslücken zu einem Denial-of-Service-Angriff führen. Alle Schwachstellen haben einen CVSS-Wert von 7,5.
Die Schwachstellen sind folgende:
- CVE-2024-4076: Clientabfragen, die das Ausliefern veralteter Daten auslösen und Nachschlagen in lokalen autoritativen Zonendaten erfordern, könnten einen Assertion-Fehler verursachen.
- CVE-2024-1975: Ein Strom von mit SIG(0) signierten Anfragen könnte die verfügbaren CPU-Ressourcen des Systems überlasten.
- CVE-2024-1737: Resolver-Caches und autoritative Zonendatenbanken mit einer großen Anzahl von RRs könnten die Leistung der BIND-Datenbank erheblich verlangsamen.
- CVE-2024-0760: Eine übermäßige Zahl von DNS-Anfragen per TCP an den BIND-Server könnte ihn überlasten und instabil machen.
Die Lösung: Sehen Sie sich den Hinweis zu jeder Schwachstelle an, um festzustellen, ob Ihre BIND-Version gefährdet ist, und aktualisieren Sie sie bei Bedarf auf die empfohlene Version.
24. Juli 2024
Tenable entdeckt Schwachstelle in Google Cloud
Art der Schwachstelle: Rechteausweitung.
Das Problem: Forscher von Tenable entdeckten eine Schwachstelle in den Diensten Cloud Functions und Cloud Build der Google Cloud Platform. In diesen serverlosen Computing- sowie Continuous-Integration- und Deployment-Diensten löst ein Benutzer, der eine neue Cloud Function erstellt, standardmäßig auch einen Backend-Prozess aus, so Tenable.
„Dieser Prozess hängt unter anderem ein standardmäßiges Cloud-Build-Dienstkonto an die Cloud-Build-Instanz an, die im Rahmen des Deployments der Funktion erstellt wird“, heißt es im Sicherheitshinweis. „Dieser Prozess läuft im Hintergrund ab und ist für gewöhnliche Benutzer nicht erkennbar.“
Das Dienstkonto gewährt dem Benutzer Berechtigungen, über die er standardmäßig nicht verfügen sollte. Ein Bedrohungsakteur könnte diesen Zugriff nutzen, um seine Berechtigungen auf das Standardkonto auszuweiten. In einigen Fällen könnte dies auch andere Cloud-Dienste wie Cloud Storage und Container Registry betreffen.
Nachdem Tenable die Google Cloud Platform informiert hatte, führte GCP für Cloud-Build-Konten, die nach Mitte Juni 2024 erstellt wurden, Maßnahmen zur Behebung durch. Cloud-Build-Dienstkonten, die vor dem Fix erstellt wurden, verfügen jedoch weiterhin über dieselben Berechtigungen wie zuvor. Die Schwachstelle besteht daher in älteren Instanzen fort.
Die Lösung: Tenable empfiehlt, das Cloud-Build-Dienstkonto jeder Cloud Function durch ein Dienstkonto mit den geringstmöglichen Berechtigungen zu ersetzen.
26. Juli 2024
Telerik-Supportserver für Remote-Codeausführung offen
Art der Schwachstelle: Deserialisierungsfehler.
Das Problem: Progress Software hat einen Hinweis veröffentlicht, der Benutzer von Telerik Support Server vor einer Deserialisierungsschwachstelle in bestimmten Versionen der Software warnt. Bei einer Ausnutzung ermöglicht die Schwachstelle einem Bedrohungsakteur, Code aus der Ferne auszuführen. Betroffen sind Versionen vor 2024 Q2 (10.1.24.709).
Die Lösung: Aktualisieren Sie Ihre Instanz von Telerik Support Server auf 2024 Q2 (10.1.24.709); laut Progress ist dies die einzige Möglichkeit, das Problem zu beheben.
Als Nächstes lesen: