

















Eine leicht auszunutzende Schwachstelle in einem Programm, das in jeder wichtigen Linux-Distribution enthalten ist, ist das jüngste schwerwiegende Sicherheitsproblem, das in den vergangenen Wochen im Bereich der Open Source aufgetreten ist.
Forscher des Cybersicherheitsanbieters Qualys haben diese Woche die Speicherbeschädigungsschwachstelle in polkit’s pkexec offengelegt, die es einem nicht privilegierten Benutzer bei Ausnutzung durch einen Angreifer ermöglichen kann, auf einem System vollständige Root-Rechte zu erlangen und dadurch administrative Rechte zu erhalten.
Die als CVE-2021-4034 geführte Schwachstelle hat sich laut Bharat Jogi, Director of Vulnerability and Threat Research bei Qualys, mehr als zwölf Jahre lang „offen vor aller Augen verborgen“ und betrifft alle Versionen von polkit’s pkexec seit dessen Entwicklung im Jahr 2009. Jogi schrieb dies in einem Blogbeitrag.
Polkit’s (früher PolicyKit) pkexec ist eine Komponente zur Kontrolle systemweiter Berechtigungen in Unix-ähnlichen Betriebssystemen. Sie ermöglicht es nicht privilegierten Prozessen, mit privilegierten Prozessen auf strukturierte Weise zu kommunizieren. Außerdem kann sie verwendet werden, um Befehle mit erhöhten Rechten auszuführen, indem auf pkexec der auszuführende Befehl mit Root-Berechtigungen folgt.
Die Schwachstelle kann nicht aus der Ferne ausgenutzt werden. Wenn sich ein Angreifer jedoch als beliebiger nicht privilegierter Benutzer anmelden kann, lässt sie sich laut Qualys schnell ausnutzen. Red Hat bewertete den Schweregrad der Schwachstelle mit 7,8 von 10 auf der CVSS-Skala.
Siehe auch: Die besten Tools für das Schwachstellenmanagement
Jede Linux-Distribution ist verwundbar
Die pkexec-Komponente ist weit verbreitet; sie wird standardmäßig in jeder wichtigen Linux-Distribution installiert. Qualys konnte die Schwachstelle verifizieren, einen Exploit entwickeln und vollständige Root-Rechte bei Installationen von Ubuntu, Debian, Fedora und CenOS erlangen, schrieb Jogi. Er fügte hinzu, dass „andere Linux-Distributionen wahrscheinlich verwundbar und vermutlich ausnutzbar sind“.
Qualys werde keinen Exploit-Code für die als PwnKit bezeichnete Schwachstelle veröffentlichen, schrieb er. Angesichts der einfachen Ausnutzbarkeit sei jedoch damit zu rechnen, „dass öffentliche Exploits innerhalb weniger Tage nach dem Datum dieses Blogbeitrags verfügbar sein werden“.
Schwachstellen wie PwnKit, die seit mehr als einem Jahrzehnt vorhanden und in Linux-Distributionen und damit in Unternehmen allgegenwärtig sind, stellen laut Greg Fitzgerald, Mitgründer und Chief Experience Officer des Cybersicherheitsunternehmens Sevco Security, eine erhebliche Herausforderung für Sicherheitsteams dar. Für Unternehmen sollte das Einspielen von Patches auf ihren Linux-Rechnern Priorität haben, doch das ist keine einfache Aufgabe.
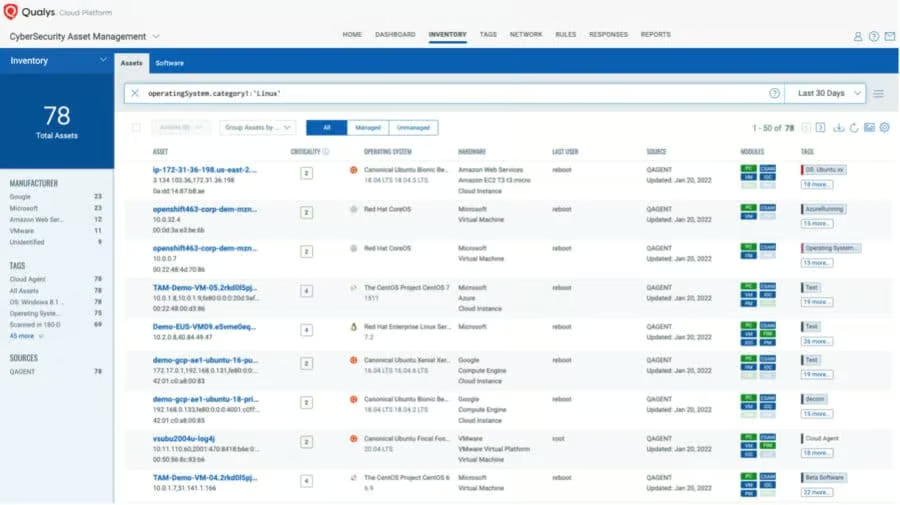
„Das ist alles schön und gut bei Rechnern, von denen die IT- und Sicherheitsteams wissen. Doch nur wenige Unternehmen verfügen über ein genaues IT-Asset-Inventar, das mehr als ein Jahrzehnt zurückreicht“, sagte Fitzgerald gegenüber eSecurity Planet. „Die bedauerliche Realität ist, dass viele Unternehmen, die alle ihnen bekannten Rechner patchen, weiterhin für diese Schwachstelle anfällig sein werden, weil sie kein genaues Inventar ihrer IT-Assets haben. Man kann keinen Patch auf ein Asset anwenden, von dessen Existenz im eigenen Netzwerk man nichts weiß. Verlassene und unbekannte IT-Assets sind für Angreifer, die auf Ihr Netzwerk oder Ihre Daten zugreifen wollen, oft der Weg des geringsten Widerstands.“
Siehe auch: Die besten IT-Asset-Management-Tools für die Sicherheit
Das Patchen von Open-Source-Systemen ist eine Herausforderung
Bud Broomhead, CEO des Cybersicherheitsunternehmens VIakoo, sagte gegenüber eSecurity Planet, dass das Beheben einer Schwachstelle in Open-Source-Systemen für Unternehmen eine Herausforderung darstellen kann.
‚Eine einzelne Open-Source-Schwachstelle kann in mehreren Systemen vorhanden sein‘
„Im Gegensatz zu vollständig proprietären Systemen, bei denen ein einzelner Hersteller einen einzelnen Patch zur Behebung einer Schwachstelle herausgeben kann, kann eine einzelne Open-Source-Schwachstelle in mehreren Systemen vorhanden sein – einschließlich proprietärer Systeme. Dann müssen mehrere Hersteller unabhängig voneinander einen Patch entwickeln, testen und verteilen“, sagte Broomhead. „Für Hersteller und Endanwender bedeutet dies einen enormen zusätzlichen Zeitaufwand und eine erhebliche Komplexität bei der Umsetzung einer Sicherheitskorrektur für eine bekannte Schwachstelle.“
Yaniv Bar-Dayan, Mitgründer und CEO von Vulcan Cyber, sagte, eine Schwachstelle, die Root-Zugriff auf einem Linux-System ermöglicht, sei problematisch. Glücklicherweise handele es sich bei dieser Schwachstelle um einen lokalen Exploit, der einen Teil des Risikos mindere. „Bis Patches allgemein verfügbar sind, können Systemadministratoren das SUID-Bit von pkexec entfernen – mit folgendem Befehl: # chmod 0755 /usr/bin/pkexec —, um das Problem vorübergehend zu entschärfen.“
Lesen Sie auch: Die beste Patch-Management-Software
Schwachstelle im November entdeckt
Qualys entdeckte die Schwachstelle im November 2021 und informierte Red Hat. Die Ankündigung von PwnKit erfolgte diese Woche in Abstimmung mit Red Hat und anderen Distributoren.
„Angesichts der Breite der Angriffsfläche, die diese Schwachstelle unter Linux und Nicht-Linux-Betriebssystemen bietet, empfiehlt Qualys den Benutzern, umgehend Patches für diese Schwachstelle einzuspielen“, schrieb Jogi. „Wir erwarten, dass die Anbieter kurzfristig Patches für diese Schwachstelle veröffentlichen. Mit Qualys Patch Management können diese Patches nach ihrer Verfügbarkeit auf verwundbare Assets verteilt werden.“
Die PwnKit-Schwachstelle reiht sich in eine Reihe weiterer kürzlich bekannt gewordener Sicherheitsprobleme in Open-Source-Software ein. Ganz oben auf der Liste steht die kritische Schwachstelle zur entfernten Codeausführung in Log4j – die als Log4Shell bezeichnete Lücke, die im Dezember bekannt wurde und von staatlich unterstützten Hackergruppen angegriffen wird, die die Schwachstelle für Attacken ausnutzen wollen.
Im Nachgang zu Log4j
Wie polkit’s pkexec wird auch Log4j – ein Java-Logging-Tool – in Unternehmen, Rechenzentren und cloudbasierten Diensten umfassend eingesetzt, die durch die Zero-Day-Schwachstelle gefährdet sein könnten. Log4j ist ein kostenloses und weit verbreitetes Open-Source-Tool der Apache Software Foundation. Die Schwachstelle betrifft die Versionen 2.0 bis 2.14.1. Log4Shell wird als CVE-2021-44228 geführt.
Außerdem stellte ein in diesem Monat von CrowdStrike veröffentlichter Bericht fest, dass die Zahl der Vorfälle mit Linux-basierter Malware, die auf Internet-of-Things-Geräte (IoT) abzielt, im Jahr 2021 im Jahresvergleich um mehr als ein Drittel gestiegen ist. Das Hauptziel bestand darin, die Geräte zu kompromittieren, sie in Botnetze einzubinden und für Distributed-Denial-of-Service- (DDoS-) Angriffe zu nutzen.
„Da verschiedene Linux-Builds und -Distributionen das Herzstück von Cloud-Infrastrukturen, mobilen Systemen und dem IoT bilden, eröffnet dies Angreifern eine enorme Chance“, schrieb ein CrowdStrike-Forscher in einem Blogbeitrag.
Open Source im Visier
„Bedrohungsakteure finden Open-Source-Systeme äußerst attraktiv“, sagte Broomhead von Viakoo. „Schwachstellen, die Open-Source-Systeme ausnutzen – wie die kürzlich entdeckte Log4j-Schwachstelle –, erfordern die Entwicklung von Patches und Updates durch mehrere Geräte- oder Systemhersteller. Angreifer setzen darauf, dass einige Hersteller bei der Veröffentlichung von Fehlerbehebungen langsam sind und einige Endanwender ihre Geräte nur zögerlich aktualisieren.“
Er sagte, Unternehmen benötigten eine Software-Stückliste, um verwundbare Systeme leichter zu finden, eine automatisierte Bereitstellung von Sicherheitskorrekturen zu ermöglichen und die Zero-Trust-Architektur auf IoT- und Betriebstechnologiesysteme (OT) auszuweiten, was „zusätzliche Sicherheit schaffen kann, um die Ausnutzung von Schwachstellen zu verhindern“.
Bar-Dayan von Vulcan Cyber sagte, das „Open-Source-Softwaremodell ist eine zweischneidige Klinge. Einerseits kann jeder den Code einsehen und prüfen, um Schwachstellen zu erkennen und zu beheben. Andererseits können Angreifer den Code untersuchen und subtile Probleme finden, die alle anderen übersehen haben. Die Vorteile dieses Modells haben die Nachteile historisch gesehen überwogen, da viele Augen auf den Code gerichtet sind und Patches häufig sehr schnell erscheinen, nachdem eine Schwachstelle bekannt geworden ist.“
Verbesserte Prüfungen werden dabei helfen, Schwachstellen zu erkennen und zu beheben, bevor sie in freier Wildbahn ausgenutzt werden. Eine bessere Integration mit Tools für das Schwachstellen- und Patchmanagement wird OSS-basierte Systeme noch sicherer und leichter zu warten machen, sagte er.
Lesen Sie auch: