

















La dernière grave faille de sécurité apparue dans le open source ces dernières semaines.
Des chercheurs du fournisseur de cybersécurité Qualys ont révélé cette semaine la vulnérabilité de corruption de mémoire de pkexec, le composant de polkit, qui, si elle est exploitée par un acteur malveillant, peut permettre à un utilisateur non privilégié d’obtenir tous les privilèges root sur un système et ainsi de disposer de droits d’administration.
La vulnérabilité, suivie sous l’identifiant CVE-2021-4034, « était cachée à la vue de tous » depuis plus de 12 ans et affecte toutes les versions de pkexec de polkit depuis sa création en 2009, a écrit Bharat Jogi, directeur de la recherche sur les vulnérabilités et les menaces chez Qualys, dans un article de blog.
Pkexec de polkit (anciennement PolicyKit) est un composant utilisé pour contrôler les privilèges à l’échelle du système dans les systèmes d’exploitation de type Unix. Il permet aux processus non privilégiés de communiquer de manière organisée avec des processus privilégiés . Il peut également servir à exécuter des commandes avec des privilèges élevés, au moyen de la commande pkexec suivie de la commande à exécuter avec les droits root.
La faille ne peut pas être exploitée à distance, mais si un attaquant parvient à se connecter en tant qu’utilisateur non privilégié, la vulnérabilité peut être rapidement exploitée, selon Qualys. Red Hat a évalué la gravité de la faille à 7,8 sur 10 sur l’échelle CVSS.
Voir aussi : Principaux outils de gestion des vulnérabilités
Toutes les distributions Linux sont vulnérables
Le composant pkexec est très largement utilisé : il est installé par défaut dans toutes les grandes distributions Linux. Qualys a pu vérifier la vulnérabilité, développer un exploit et obtenir tous les privilèges root sur des installations d’Ubuntu, Debian, Fedora et CenOS, a écrit Jogi, ajoutant que « les autres distributions Linux sont probablement vulnérables et sans doute exploitables ».
Il a écrit que Qualys ne publierait pas de code d’exploitation pour cette vulnérabilité — baptisée PwnKit —, mais a précisé que, « compte tenu de la facilité avec laquelle la vulnérabilité peut être exploitée, nous nous attendons à ce que des exploits publics soient disponibles dans les quelques jours suivant la publication de cet article de blog ».
Les vulnérabilités comme PwnKit — présentes depuis plus d’une décennie et omniprésentes dans les distributions Linux et, par conséquent, dans les entreprises — représentent un défi important pour les équipes de sécurité, selon Greg Fitzgerald, cofondateur et directeur de l’expérience chez l’entreprise de cybersécurité Sevco Security. La priorité des organisations devrait être d’appliquer les correctifs à leurs machines Linux, mais ce n’est pas une tâche facile.
« C’est très bien pour les machines dont les équipes informatiques et de sécurité ont connaissance, mais peu d’entreprises disposent d’un inventaire précis de leurs actifs informatiques remontant à plus d’une décennie », a déclaré Fitzgerald à eSecurity Planet. « La triste réalité est que de nombreuses organisations qui appliquent des correctifs à toutes les machines dont elles ont connaissance resteront malgré tout vulnérables, car elles ne disposent pas d’un inventaire précis de leurs actifs informatiques. Impossible d’appliquer un correctif à un actif dont on ignore la présence sur le réseau. Les actifs informatiques abandonnés et inconnus constituent souvent le chemin de moindre résistance pour les acteurs malveillants qui tentent d’accéder au réseau ou aux données. »
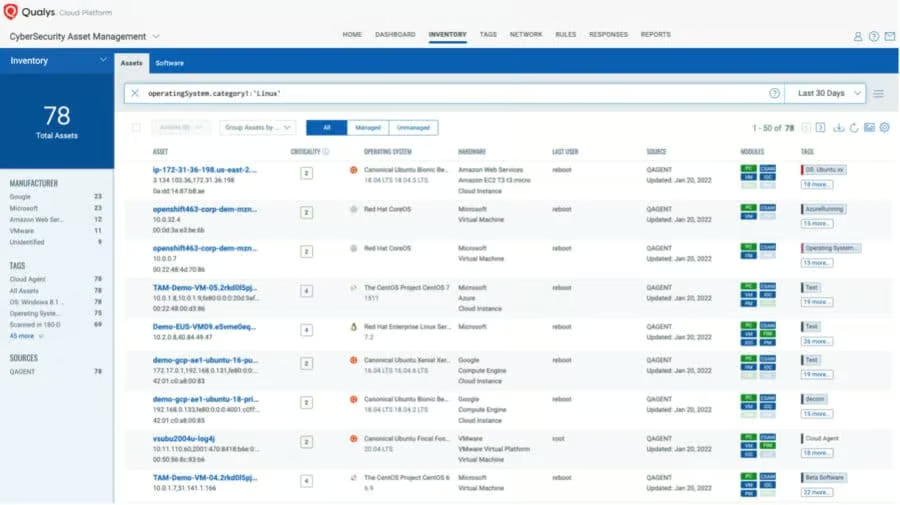
Voir aussi : Principaux outils de gestion des actifs informatiques pour la sécurité
Appliquer des correctifs aux systèmes open source : un défi
Bud Broomhead, PDG de l’entreprise de cybersécurité VIakoo, a déclaré à eSecurity Planet que l’application de correctifs à une faille dans les systèmes open source peut être difficile pour les entreprises.
« une seule vulnérabilité open source peut être présente sur plusieurs systèmes »
« Contrairement aux systèmes entièrement propriétaires, pour lesquels un seul fabricant peut publier un correctif unique pour remédier à une vulnérabilité, une seule vulnérabilité open source peut être présente sur plusieurs systèmes — y compris des systèmes propriétaires —, ce qui oblige plusieurs fabricants à développer, tester et distribuer séparément un correctif », a déclaré Broomhead. « Pour le fabricant comme pour l’utilisateur final, cela ajoute énormément de temps et de complexité à la mise en œuvre d’un correctif de sécurité pour une vulnérabilité connue. »
Yaniv Bar-Dayan, cofondateur et PDG de Vulcan Cyber, a déclaré qu’une vulnérabilité permettant d’obtenir un accès root sur un système Linux était grave, mais que « fort heureusement, cette vulnérabilité est un exploit local, ce qui atténue certains risques. En attendant que les correctifs soient largement disponibles, les administrateurs système peuvent supprimer le bit SUID de pkexec à l’aide de la commande suivante : # chmod 0755 /usr/bin/pkexec — afin d’atténuer temporairement le problème. »
À lire également : Meilleurs logiciels de gestion des correctifs
Faille découverte en novembre
Qualys a découvert la vulnérabilité en novembre 2021 et en a informé Red Hat. Cette semaine, l’annonce de PwnKit a été faite en coordination avec Red Hat et d’autres distributeurs.
« Compte tenu de l’étendue de la surface d’attaque de cette vulnérabilité, tant sous Linux que sous les systèmes d’exploitation non Linux, Qualys recommande aux utilisateurs d’appliquer immédiatement les correctifs correspondants », a écrit Jogi. « Nous nous attendons à ce que les fournisseurs publient des correctifs pour cette vulnérabilité à court terme. Qualys Patch Management peut être utilisé pour déployer ces correctifs sur les actifs vulnérables dès qu’ils seront disponibles. »
La faille PwnKit survient après d’autres révélations récentes concernant des problèmes de sécurité impliquant des logiciels open source. En tête de liste figure la faille critique d’exécution de code à distance dans Log4j — baptisée Log4Shell —, révélée en décembre et ciblée par des groupes de hackers soutenus par des États qui cherchent à exploiter la vulnérabilité pour lancer des attaques.
Dans le sillage de Log4j
Comme pkexec de polkit, Log4j — un outil de journalisation Java — est largement utilisé dans les entreprises, notamment dans les centres de données et les services cloud, qui pourraient être exposés à la vulnérabilité zero-day. Log4j est un outil open source gratuit et très largement distribué, développé par l’Apache Software Foundation. La faille affecte les versions 2.0 à 2.14.1. Log4Shell est suivie sous l’identifiant CVE-2021-44228.
Par ailleurs, un rapport publié ce mois-ci par CrowdStrike a révélé que les incidents impliquant des logiciels malveillants ciblant les appareils de l’Internet des objets (IoT) sous Linux avaient augmenté de plus d’un tiers d’une année sur l’autre en 2021, avec pour principal objectif de compromettre les appareils, de les intégrer à des réseaux de zombies et de les utiliser pour mener des attaques par déni de service distribué (DDoS).
« Avec les nombreuses versions et distributions Linux au cœur des infrastructures cloud, des environnements mobiles et de l’IoT, cela représente une occasion considérable pour les acteurs malveillants », a écrit un chercheur de CrowdStrike dans un article de blog.
L’open source dans la ligne de mire
« Les acteurs malveillants trouvent les systèmes open source extrêmement attrayants », a déclaré Broomhead, de Viakoo. « Les vulnérabilités qui exploitent les systèmes open source — comme la récente vulnérabilité de Log4j — nécessitent que plusieurs fabricants d’appareils ou de systèmes développent des correctifs et des mises à jour. Les acteurs malveillants comptent donc sur la lenteur de certains fabricants à publier des correctifs et de certains utilisateurs finaux à mettre à jour leurs appareils. »
Il a ajouté que les entreprises avaient besoin d’une nomenclature des composants logiciels pour faciliter l’identification des systèmes vulnérables, du déploiement automatisé des correctifs de sécurité et de l’extension de l’architecture zéro confiance aux systèmes IoT et aux systèmes de technologie opérationnelle (OT), ce qui « peut renforcer la sécurité et empêcher l’exploitation des vulnérabilités ».
Bar-Dayan, de Vulcan Cyber, a déclaré que le « modèle des logiciels open source est une lame à double tranchant. D’un côté, chacun peut examiner le code et l’auditer afin d’identifier et de corriger les vulnérabilités. De l’autre, les acteurs malveillants peuvent examiner le code et repérer des problèmes subtils qui ont échappé à tous les autres. Historiquement, les avantages de ce modèle ont dépassé ses inconvénients : de nombreux regards sont portés sur le code et les correctifs apparaissent souvent très rapidement après la découverte d’une vulnérabilité. »
L’amélioration des audits contribuera à détecter et corriger les vulnérabilités avant qu’elles ne soient exploitées dans la nature, tandis qu’une meilleure intégration aux outils de gestion des vulnérabilités et des correctifs rendra les systèmes fondés sur des logiciels open source encore plus sûrs et plus faciles à maintenir, a-t-il déclaré.
À lire également :