













古くからある攻撃手法が、危険な新たな標的を見つけた。Notepad++だ。人気エディターに存在するDLLハイジャックの脆弱性により、世界中の数百万台のマシンが攻撃者に気づかれない足がかりを与える可能性がある。
この脆弱性を悪用すると、攻撃者は正規のプラグインファイルを悪意のあるDLLに置き換えられるため、Notepad++を起動するたびに侵害の侵入口となり得る。すでに概念実証コードが公開されており、実際の攻撃につながる可能性は急速に高まっている。
セキュリティ研究者のzer0t0氏は、この脆弱性の影響範囲を確認し、「…インストール済みのNotepad++はすべて、この脆弱性の影響を受ける」と指摘している。
リスクは?
悪用された場合、攻撃者はこの脆弱性を利用して権限を昇格させたり、永続化を確立したり、システムに追加のマルウェアを展開したりできる。
この脆弱性(CVE-2025-56383)は、安全なソフトウェア開発が今なお直面する課題を浮き彫りにしている。特に、Windowsアプリケーションが動的リンクライブラリ(DLL)を読み込む方法に関する問題だ。この脆弱性の詳細と概念実証(PoC)コードが公開され、実際に悪用される可能性が高まっている。
攻撃の仕組み
この脆弱性の核心にあるのは、Notepad++が厳格なパス検証を行わずにプラグインDLLを読み込む仕組みだ。Windowsアプリケーションは通常、必要なライブラリを複数のディレクトリから検索する。DLLへの完全なパスが指定されていない場合、アプリケーションは、優先度の高いディレクトリに置かれた悪意のあるファイルを誤って読み込む可能性がある。
攻撃者は、NppExport.dllなどのプラグインDLLを、細工した悪意のあるバージョンに置き換えられる。機能を維持し、疑いを避けるため、攻撃者は正規のDLLの名前をoriginal-NppExport.dllなどに変更し、偽のDLLが正規の関数呼び出しをプロキシするよう設定できる。この手法により、バックグラウンドで悪意のあるペイロードが実行されても、ユーザーにはアプリケーションの動作に何の支障もないように見える。攻撃の成功例はすでに実証されている。侵害されたNotepad++を起動すると、攻撃者のペイロードは、ログイン中のユーザーと同じ 権限で実行された。これはテスト用のメッセージボックスによって確認されている。
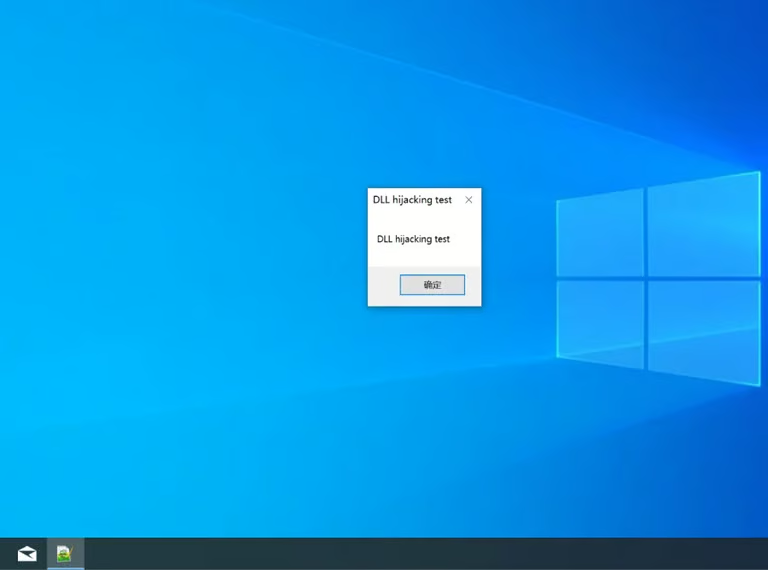
今回の具体的な実証は無害なものだったが、同じ手法でランサムウェアやキーロガー、バックドアを送り込むこともできる。
PoCエクスプロイトの存在により、この脆弱性への対応は急務となっている。セキュリティ研究者は、npp.8.8.3.Installer.x64.exeパッケージでインストールしたNotepad++ v8.8.3上でエクスプロイトを実証したと確認している。ただし、根本的な弱点はインストール済みのすべてのバージョンに影響すると考えられる。
DLLハイジャックは新しい攻撃ベクトルではない。しかし、Notepad++のように広く配布されているアプリケーションに存在することで、攻撃対象領域は大幅に広がる。Notepad++は企業環境に導入されていることが多いため、侵害されたインスタンスが、より大規模な攻撃キャンペーンへの足がかりになる可能性がある。
緩和策
現在、Notepad++の開発チームからCVE-2025-56383に対応するパッチは提供されていない。修正プログラムがリリースされるまで、組織や個人は次の対策を講じるべきだ。
- 初期アクセス経路を制限:確実にエンドポイントを堅牢化し、攻撃者がローカルの脆弱性を悪用する前段階として利用することの多いフィッシングやマルウェア、ドライブバイダウンロードから保護する。
- ファイルの完全性を監視:Notepad++\plugins\などのディレクトリでファイル完全性監視(FIM)を実施し、DLLファイルへの不正な変更を検知する。
- 公式インストーラーを使用:サプライチェーンのリスクを最小限に抑えるため、Notepad++は公式プロジェクトサイトからのみダウンロードする。
- 永続化の兆候を監視:セキュリティチームはログを分析し、予期しないDLLの読み込みを伴うNotepad++の繰り返し実行がないか確認する。
- 基本的なセキュリティ衛生を徹底:最小権限アクセスを適用し、多要素認証(MFA)を有効にするとともに、侵害が発生した場合の影響を抑えるため重要なシステムを分離する。
より大きな視点
この脆弱性は、ソフトウェアセキュリティにおける繰り返し発生する問題を浮き彫りにしている。現代の脅威環境において、旧来のアプリケーション設計上の選択が悪用されているのだ。DLLハイジャックは何年も前から知られているが、攻撃者は広く使われているツールでこれを利用する新たな方法を見つけ続けている。
PoCコードが入手可能になったことで、先進的持続的脅威(APT)攻撃者と機会 opportunistic なサイバー犯罪者の双方にとって悪用のハードルが下がり、リスクはさらに高まっている。企業環境では、侵害されたエンドポイントがランサムウェアや横展開の発射台となり得るため、永続化や権限昇格につながる可能性が懸念される。
Notepad++でCVE-2025-56383が発見されたことは、攻撃者が一見些細な欠陥を悪用して大きな利益を得られることを示している。PoCがすでに出回っている今、企業は監視と防御対策の導入に速やかに取り組むべきだ。
DLLハイジャックは、より広範なサプライチェーンリスクの一例にすぎないため、次のステップはソフトウェアサプライチェーン攻撃を防ぐ方法を学ぶ。