













Eine alte Angriffsmethode hat ein gefährliches neues Ziel gefunden: Notepad++. Eine DLL-Hijacking-Schwachstelle in dem beliebten Editor könnte Angreifern weltweit unbemerkt Zugriff auf Millionen Rechner verschaffen.
Die Schwachstelle ermöglicht es Angreifern, legitime Plugin-Dateien durch schädliche DLLs zu ersetzen, sodass jeder Start von Notepad++ zu einem potenziellen Einfallstor für eine Kompromittierung wird. Da Proof-of-Concept-Code bereits öffentlich zugänglich ist, steigt die Wahrscheinlichkeit realer Angriffe rapide.
Der Sicherheitsforscher zer0t0 bestätigte das Ausmaß der Schwachstelle und stellte fest: „…jedes installierte Notepad++ ist von dieser Schwachstelle betroffen.“
Welches Risiko besteht?
Bei einer Ausnutzung könnten Angreifer diese Schwachstelle verwenden, um ihre Rechte auszuweiten, Persistenz einzurichten oder zusätzliche Schadsoftware auf Systemen zu installieren.
Die Schwachstelle (CVE-2025-56383) verdeutlicht die anhaltenden Herausforderungen bei der sicheren Softwareentwicklung, insbesondere im Hinblick darauf, wie Windows-Anwendungen dynamische Linkbibliotheken (DLLs) laden. Einzelheiten zur Schwachstelle sowie Proof-of-Concept-Code (PoC) wurden öffentlich veröffentlicht, wodurch die Wahrscheinlichkeit einer Ausnutzung in der Praxis steigt.
So funktioniert der Angriff
Im Kern entsteht die Schwachstelle dadurch, dass Notepad++ Plugin-DLLs lädt, ohne eine strenge Pfadvalidierung durchzusetzen. Windows-Anwendungen suchen erforderliche Bibliotheken häufig in mehreren Verzeichnissen. Ist der vollständige Pfad zu einer DLL nicht angegeben, lädt die Anwendung möglicherweise unbeabsichtigt eine schädliche Datei, die in einem Verzeichnis mit höherer Priorität abgelegt wurde.
Angreifer können eine Plugin-DLL wie NppExport.dll durch eine speziell präparierte Version ersetzen. Um die Funktionalität aufrechtzuerhalten und keinen Verdacht zu erregen, kann der Angreifer die legitime DLL umbenennen (z. B. in original-NppExport.dll) und die gefälschte Version so konfigurieren, dass sie legitime Funktionsaufrufe als Proxy weiterleitet. Dadurch bemerkt der Nutzer keine Beeinträchtigung der Anwendungsleistung, während im Hintergrund schädliche Payloads ausgeführt werden. Ein erfolgreicher Exploit wurde bereits demonstriert. Beim Start der kompromittierten Notepad++-Instanz wurde die Payload des Angreifers mit denselben Berechtigungen wie der angemeldete Benutzer ausgeführt, was durch ein Testmeldungsfenster bestätigt wurde.
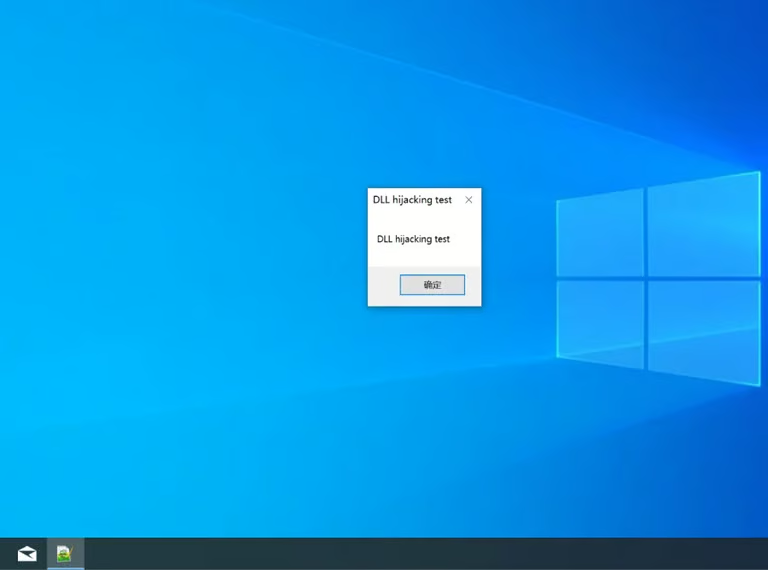
Diese konkrete Demonstration war zwar harmlos, doch mit derselben Methode könnten Ransomware, Keylogger oder Backdoors eingeschleust werden.
Die Existenz eines PoC-Exploits erhöht die Dringlichkeit dieser Schwachstelle. Der Sicherheitsforscher bestätigte, dass der Exploit unter Notepad++ v8.8.3 demonstriert wurde, das über das Paket npp.8.8.3.Installer.x64.exe installiert worden war. Die zugrunde liegende Schwachstelle betrifft jedoch wahrscheinlich alle installierten Versionen.
DLL-Hijacking ist kein neuer Angriffsvektor. Sein Auftreten in einer weit verbreiteten Anwendung wie Notepad++ vergrößert die Angriffsfläche jedoch erheblich. Da Notepad++ häufig in Unternehmensumgebungen eingesetzt wird, könnten kompromittierte Instanzen als Sprungbrett für größere Kampagnen dienen.
Maßnahmen zur Risikominderung
Derzeit gibt es vom Notepad++-Team keinen Patch für CVE-2025-56383. Bis eine Lösung veröffentlicht wird, sollten Organisationen und Einzelpersonen die folgenden Schritte ergreifen:
- Zugangswege beim Erstzugriff einschränken: Stellen Sie sicher, dass Endpunkte gehärtet sind gegen Phishing, Schadsoftware und Drive-by-Downloads, die Angreifer häufig als Vorbereitung auf die Ausnutzung lokaler Schwachstellen einsetzen.
- Dateiintegrität überwachen: Implementieren Sie eine Überwachung der Dateiintegrität (FIM) in Verzeichnissen wie Notepad++\plugins\, um unbefugte Änderungen an DLL-Dateien zu erkennen.
- Offizielle Installationsprogramme verwenden: Laden Sie Notepad++ ausschließlich von der offiziellen Projektwebsite herunter, um Risiken in der Lieferkette zu minimieren.
- Auf Anzeichen für Persistenz achten: Sicherheitsteams sollten Protokolle auf wiederholte Ausführungen von Notepad++ mit unerwartet geladenen DLLs untersuchen.
- Umfassende Sicherheitsmaßnahmen: Wenden Sie Zugriff mit geringsten Rechten an, aktivieren Sie die Multi-Faktor-Authentifizierung (MFA) und segmentieren Sie kritische Systeme, um eine mögliche Kompromittierung einzudämmen.
Das große Ganze
Diese Schwachstelle macht ein wiederkehrendes Problem der Softwaresicherheit deutlich: die Ausnutzung älterer Designentscheidungen in modernen Bedrohungsszenarien. DLL-Hijacking ist seit Jahren dokumentiert, doch Angreifer finden weiterhin neue Wege, diese Technik in weit verbreiteten Tools einzusetzen.
Die Verfügbarkeit von PoC-Code verschärft das Risiko zusätzlich, da sie sowohl fortgeschrittenen Akteuren anhaltender Bedrohungen (APT) als auch opportunistischen Cyberkriminellen die Ausnutzung erleichtert. In Unternehmensumgebungen sind die Möglichkeiten zur Persistenz und Rechteausweitung besorgniserregend, da kompromittierte Endpunkte als Ausgangspunkt für Ransomware oder laterale Bewegungen dienen können.
Die Entdeckung von CVE-2025-56383 in Notepad++ zeigt, wie Angreifer scheinbar geringfügige Schwachstellen für erheblichen Schaden ausnutzen können. Da bereits ein PoC im Umlauf ist, sollten Unternehmen schnell handeln und Überwachungs- sowie Abwehrmaßnahmen umsetzen.
Der nächste Schritt besteht darin, Angriffe auf die Software-Lieferkette zu verhindern.