

















Le Secure Access Service Edge (SASE) fournit une solution de services intégrée destinée à sécuriser de vastes réseaux virtuels englobant les utilisateurs et les ressources, où qu’ils se trouvent et quelle que soit la manière dont ils y accèdent. Les grandes organisations tentaculaires ont besoin de ce type de technologie, car elles peinent souvent à appliquer des politiques de sécurité cohérentes en dehors de leur réseau aux télétravailleurs qui accèdent à des ressources hébergées dans le cloud, aux agences et à l’informatique en périphérie.
Nous allons examiner le SASE plus en détail à travers les thèmes suivants :
- Quel problème le SASE résout-il ?
- Qu’est-ce que le SASE ?
- Comment fonctionne le SASE ?
- Les 6 principales fonctionnalités du SASE
- Quels sont les avantages du SASE ?
- Quels sont les défis du SASE ?
- Mettre en œuvre le SASE
- En résumé : mettre en œuvre le SASE pour améliorer la sécurité et les opérations
Quel problème le SASE résout-il ?
Les réseaux traditionnels provoquent soit des goulets d’étranglement opérationnels en obligeant tout le trafic à transiter par des pare-feu centralisés, soit ils exposent les ressources distantes et cloud aux attaques. Les tendances à adopter des appareils de l’Internet des objets (IoT) , du télétravail et des ressources cloud augmentent considérablement la quantité de communications extérieures au réseau traditionnel qui doivent être sécurisées.
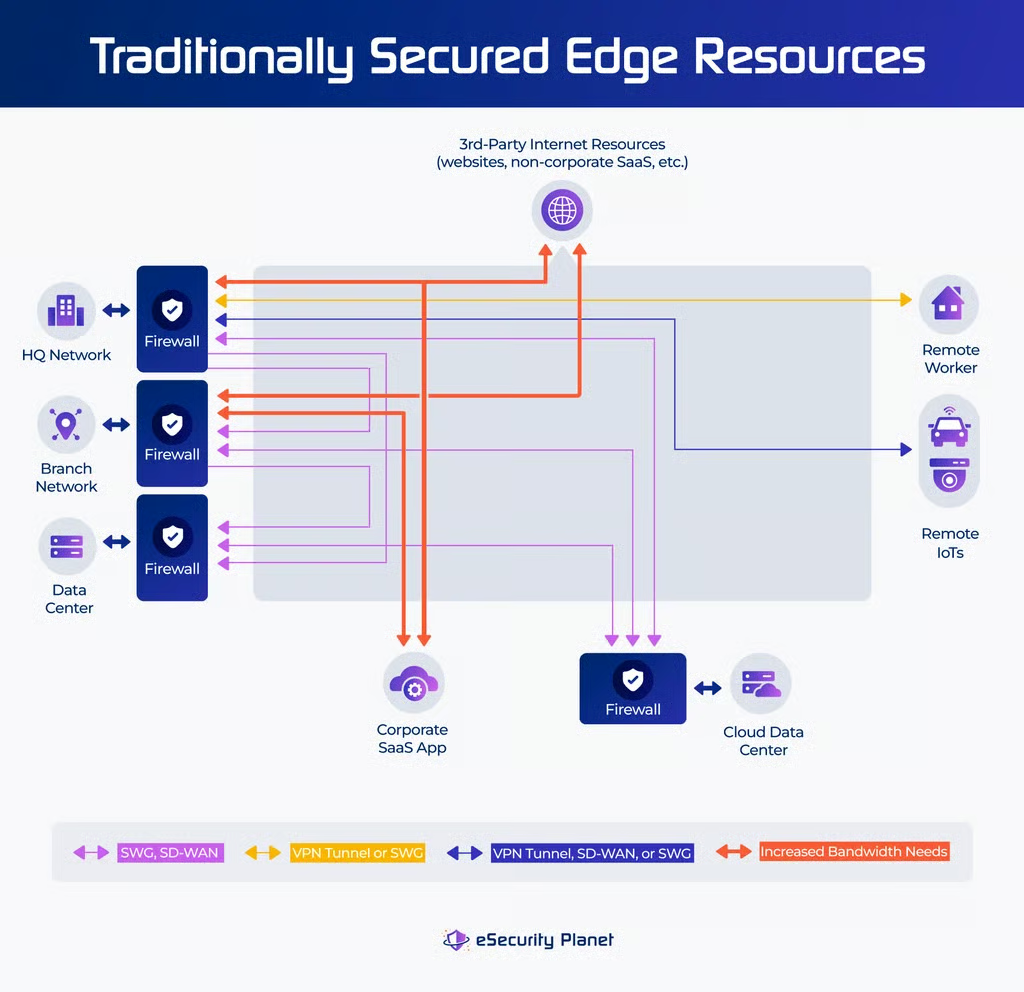
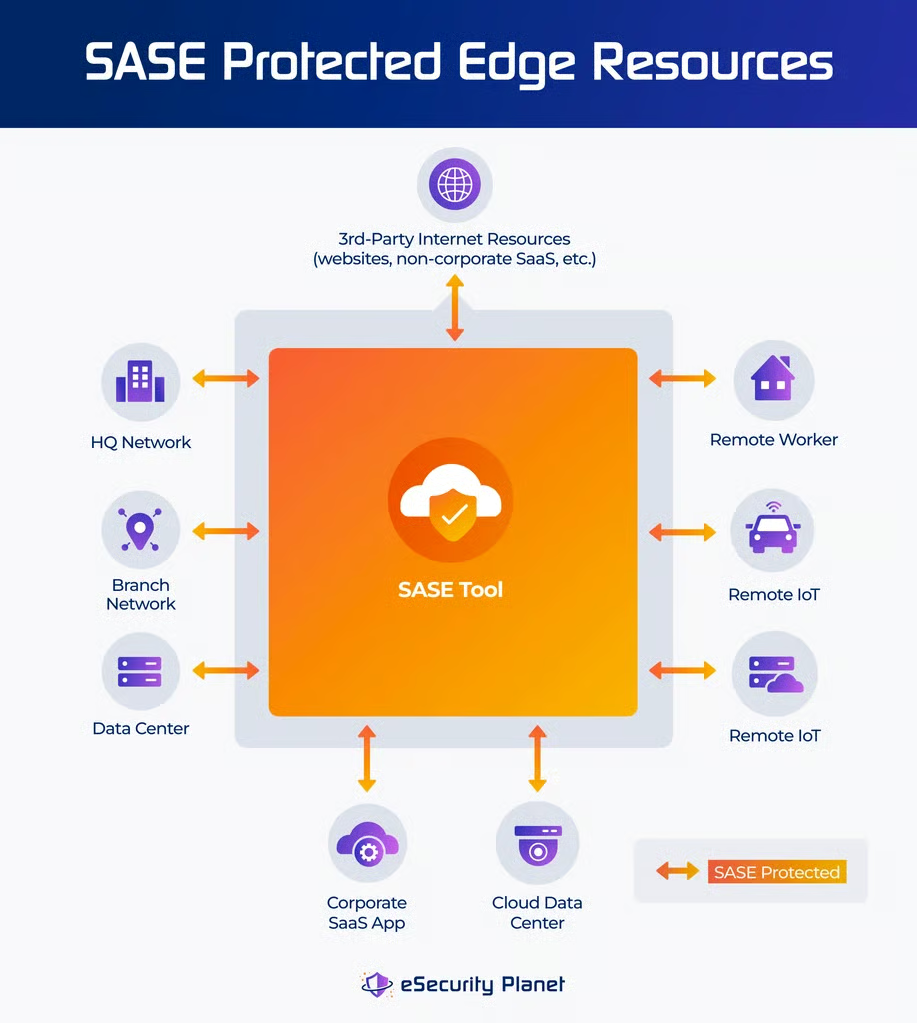
Par ailleurs, les goulets d’étranglement opérationnels incitent les services informatiques à rapprocher du périmètre du réseau les fonctions de stockage et de traitement afin d’éviter une dégradation des performances pour les utilisateurs ou une surcharge des centres de données. Cette tendance répartit les risques liés aux centres de données sur Internet et accroît les vecteurs d’attaque potentiels. Le SASE fournit une solution de sécurité en périphérie qui répond à ces défis sans les goulets d’étranglement des solutions traditionnelles de réseau privé virtuel (VPN).
Qu’est-ce que le SASE ?
Gartner a forgé le terme SASE (prononcé « sassy ») dans son rapport Future of Network Security in the Cloud publié en 2019 et définit le SASE comme un ensemble convergent de fonctionnalités réseau et de sécurité intégrant des technologies telles que le réseau étendu à définition logicielle (SD-WAN), les courtiers de sécurité d’accès au cloud (CASB), les passerelles web sécurisées (SWG), les pare-feu nouvelle génération (NGFW) et l’accès réseau Zero Trust (ZTNA). Le terme « périphérie » désigne l’appareil matériel (serveur de centre de données, ordinateur portable, appareil IoT) directement connecté à Internet et susceptible d’être exposé à une attaque.
En pratique, les différents fournisseurs de SASE mettent en avant leur spécialité, comme les réseaux ou l’accès au cloud, dans leur définition de la technologie afin de présenter leur solution sous son meilleur jour. Par exemple :
- Cloudflare exclut le SD-WAN de ses composants de sécurité essentiels du SASE, car l’entreprise ne propose pas de technologie SD-WAN
- Fortinet exclut le CASB de sa définition du SASE, car l’entreprise ne propose pas de solution CASB
Ces différences peuvent semer la confusion quant à la définition du SASE, mais la définition fondamentale reste inchangée : le SASE sécurise les ressources distantes grâce à des services de gestion intégrés hébergés dans le cloud.
6 fonctionnalités clés du SASE
Pour être considérée comme une solution SASE, l’offre du fournisseur doit proposer les fonctionnalités suivantes :
- Centraliser le contrôle grâce à une solution hébergée dans le cloud, gérée de manière centralisée, et à une interface logicielle unique
- Surveiller l’état du réseau et fournir des rapports sur les performances et la sécurité
- Surveiller l’activité des utilisateurs et fournir une analyse de prévention des pertes de données (DLP), généralement grâce aux fonctionnalités CASB ou NGFW
- Inspecter le trafic afin de bloquer les logiciels malveillants et les URL malveillantes au moyen d’un contrôle et d’un filtrage centralisés, généralement grâce à une SWG ou aux fonctionnalités de pare-feu en tant que service (FWaaS)
- Contrôler l’accès aux données et aux ressources en fonction de l’utilisateur, de l’appareil et des autorisations, généralement au moyen des fonctionnalités ZTNA, SD-WAN ou CASB
- Sécuriser les ressources cloud telles que les applications, les sites web et les ressources Software-as-a-Service (SaaS), généralement au moyen des fonctionnalités SWG, FWaaS ou de pare-feu applicatif web (WAF)
Comment fonctionne le SASE ?
Les fournisseurs de SASE proposent des points de présence (PoP) dans le monde entier en utilisant le cloud ou la technologie SD-WAN. Ces points d’accès distribués évitent les problèmes de latence grâce à des connexions courtes vers des réseaux haut débit.
Le SASE sécurise chaque appareil et prend des décisions de mise en réseau afin d’acheminer le trafic de différentes applications vers différents utilisateurs de la manière la plus efficace et la plus sûre possible. Le SASE peut autoriser ou refuser dynamiquement les connexions aux services et aux applications en fonction des politiques de sécurité et des règles d’accès définies par l’organisation. Même si l’objectif est de fournir une évaluation continue permettant un contrôle d’accès Zero Trust, une organisation doit vérifier attentivement les fonctionnalités actuelles des fournisseurs envisagés.
Le SASE gère les connexions aux points d’échange Internet et veille à ce que la connexion aux applications cloud reste stable, ce qui contribue à réduire la latence. La console de gestion unique fournit un contrôle et une surveillance centralisés pour l’organisation et garantit l’application cohérente des politiques de sécurité dans toute l’organisation.
Quels sont les avantages du SASE ?
Comparé aux technologies traditionnelles de sécurité réseau , le SASE offre des avantages distincts en matière d’exploitation et de sécurité, notamment :
- Agilité adaptative : grâce à une architecture centralisée et cloud, le SASE permet à une très vaste gamme d’appareils d’accéder directement au réseau ou au cloud sur un large périmètre géographique ; le déploiement du service, la mise à l’échelle du nombre d’utilisateurs ou l’ajout de nouvelles agences peuvent être rapides et simples par rapport à une infrastructure sur site
- Sécurité cohérente : le contrôle et la gestion centralisés permettent d’appliquer de manière uniforme les politiques de sécurité et de conformité à toutes les agences, aux télétravailleurs, aux ressources cloud et aux appareils connectés
- Protection des données : appliquer des politiques cohérentes de protection des données et de catégorisation des données à tous les appareils, applications et utilisateurs afin d’empêcher les accès non autorisés et l’utilisation abusive des données sensibles
- Sécurité de bout en bout : les outils SASE cherchent à déployer le contrôle granulaire du Zero Trust afin de garantir la protection complète des sessions, qu’un utilisateur soit connecté ou non au réseau de l’organisation ; le SASE déploie également des fonctionnalités de sécurité supplémentaires telles que le filtrage web, la sécurité du système de noms de domaine (DNS), la prévention des pertes de données et la détection et le blocage des logiciels malveillants
- Performances améliorées : le SASE permet à un grand nombre d’appareils de se connecter aux réseaux de manière sûre et fiable en acheminant le trafic réseau sur un réseau périphérique mondial ; le trafic est traité aussi près que possible de l’utilisateur et sa charge est réduite grâce à sa répartition sur de nombreux points d’accès différents ; le SASE surveille également le trafic et peut réduire la fréquence ou la gravité des attaques par déni de service distribué (DDoS)
- Sécurité renforcée : le SASE peut moderniser les connexions réseau traditionnelles, comme les VPN ou les pare-feu existants, grâce à des services hébergés et gérés dans le cloud qui offrent des fonctionnalités technologiquement plus avancées, en particulier pour les utilisateurs distants et mobiles
- Économies financières potentielles : investir dans le SASE élimine la nécessité d’acheter et de maintenir différents équipements ou outils de sécurité qui auraient autrement dû être acquis pour obtenir les fonctionnalités d’une seule mise en œuvre SASE ; le recours au SASE transforme également les éventuelles dépenses d’investissement (CapEX) en dépenses d’exploitation (OpEx), ce qui améliore la prévisibilité et la trésorerie
- Complexité réduite : le déploiement du SASE réduit la nécessité de gérer, maintenir et mettre à jour de nombreux outils différents ou de surveiller de nombreux réseaux et connexions différents, car le SASE regroupe la gestion de la sécurité et des opérations dans un outil unique
- Visibilité sur l’exposition aux menaces : les outils SASE utilisent des fonctionnalités de surveillance similaires à celles des systèmes de détection et de prévention des intrusions (IDPS), des pare-feu et de la DLP pour détecter les menaces, analyser le comportement des utilisateurs et bloquer les éventuelles exfiltrations de données, y compris depuis des ressources SaaS ou des clouds publics situés en dehors du réseau de l’entreprise
Quels sont les défis du SASE ?
Lorsqu’elle envisage de mettre en œuvre le SASE, une organisation peut devoir relever des défis tels que les suivants :
- Risque concentré : l’adoption du SASE élimine de nombreuses autres solutions et fait reposer l’intégralité du risque de défaillance sur les fonctionnalités de l’outil SASE et de son fournisseur ; en outre, la centralisation de toutes les fonctionnalités à l’échelle mondiale signifie que la défaillance du fournisseur SASE peut entraîner un arrêt potentiel de l’activité de l’organisation dans le monde entier
- Transition radicale : lors de l’adoption du SASE, de nombreuses solutions existantes peuvent devenir redondantes, mais une organisation peut devoir les conserver jusqu’à ce que l’équipe de sécurité soit certaine que la solution SASE est correctement mise en œuvre et intégrée ; les équipes habituées aux logiciels de contrôle et de génération de rapports d’autres fournisseurs devront être formées à la nouvelle solution
- Hausse des coûts : si les grandes entreprises qui remplacent de nombreux outils de sécurité peuvent réduire leurs coûts, les petites organisations qui n’avaient encore jamais sécurisé de ressources en dehors du réseau peuvent subir une hausse des coûts
- Absence de norme sectorielle : en tant que technologie encore récente, la mise en œuvre du SASE peut recouvrir des réalités différentes selon les fournisseurs ; les acheteurs doivent donc examiner attentivement chaque option
- Réduction des fonctionnalités : en tant qu’outil généraliste, le SASE fournit les fonctionnalités étendues d’outils composants tels que le CASB, la DLP, les NGFW ou le SD-WAN ; toutefois, de nombreuses fonctionnalités avancées des outils spécialisés peuvent ne pas être disponibles dans la solution SASE
- Configuration fastidieuse : les équipes informatiques configuraient auparavant les outils un par un et doivent désormais configurer simultanément tous les utilisateurs, catégories de données et appareils dans un nouvel outil ; les équipes chargées de la sécurité et des opérations devront se coordonner pour éviter les conflits liés aux exigences locales de conformité dans différentes zones géographiques ; les organisations qui n’avaient jamais configuré les contrôles granulaires du Zero Trust devront classer les employés et les données, au risque de compromettre la sécurité
Mettre en œuvre le SASE
Passer au SASE exige d’une organisation qu’elle comprenne ses ressources et ses besoins :
- Gestion des ressources : Quelles ressources (appareils des utilisateurs, infrastructure cloud, IoT, SaaS, etc.) existent en dehors du réseau traditionnel, et à quelles autres ressources doivent-elles se connecter ?
- Réduction des équipements et des outils : Quels outils SD-WAN, pare-feu et de sécurité réseau existants seront rendus obsolètes par le SASE et pourront être supprimés ?
- Adaptation du réseau : Placer les agences derrière le périmètre SASE peut simplifier l’infrastructure, mais quels segments du réseau doivent rester séparés ?
- Utilisateurs distants : Quels utilisateurs travaillent à distance et à quelles ressources doivent-ils accéder, en tant que membres d’un groupe ou individuellement ?
Une fois ces questions résolues, l’organisation peut conclure un contrat avec le fournisseur SASE et commencer à intégrer le SASE à l’infrastructure et aux outils existants. L’architecture et les outils redondants ne doivent pas être supprimés tant que la solution SASE n’a pas été testée de manière approfondie.
En résumé : mettre en œuvre le SASE pour améliorer la sécurité et les opérations
Les organisations tentaculaires disposant de nombreuses ressources cloud ou distantes tireront grandement parti de l’adoption de solutions SASE. La sécurité sera centralisée, intégrée et simplifiée, tandis que les opérations pourront être améliorées grâce à la suppression des goulots d’étranglement liés aux VPN et aux pare-feu locaux. À mesure que le SASE continue d’évoluer et de se perfectionner, les solutions SASE basées sur le cloud déploieront rapidement les mises à niveau et permettront également d’intégrer des améliorations fondées sur l’intelligence artificielle (IA).
Pour en savoir plus :
- Principales solutions SASE
- Qu’est-ce que la sécurité en périphérie ? Surmonter les risques de l’informatique en périphérie
Cet article a été initialement rédigé par Paul Shread le 24 novembre 2020 et révisé par Chad Kime le 11 août 2023.