

















Verschlüsselung macht Daten unlesbar für Personen ohne Entschlüsselungsschlüssel. Der korrekte Einsatz von Verschlüsselung wahrt die Geheimhaltung und verringert den potenziellen Schaden eines erfolgreichen Cyberangriffs drastisch.
Das Verständnis der verschiedenen Verschlüsselungsarten wird häufig durch die vielen möglichen, uneinheitlichen und verwirrenden Verwendungen des Begriffs „Verschlüsselungsart“ erschwert. Um Verwirrung zu vermeiden, erklärt und klassifiziert dieser Artikel Verschlüsselungsarten, untersucht, welche Verschlüsselung für welche Situation am besten geeignet ist, und erläutert anhand der folgenden Themen, wie Verschlüsselung effektiv eingesetzt wird:
Für einen grundlegenderen Überblick über Verschlüsselung lesen Sie: Was ist Verschlüsselung? Definition, Funktionsweise und Beispiele.
- Klassifizierungen von Verschlüsselungsarten
- Kategorien von Verschlüsselungsarten
- Arten von Verschlüsselungsalgorithmen
- Arten von Verschlüsselungstools
- So wählen Sie eine Verschlüsselungsart oder einen Verschlüsselungsalgorithmus aus
- Fazit: Verschlüsselung ergänzt einen Sicherheits-Stack um eine starke Schutzschicht
Klassifizierungen von Verschlüsselungsarten
Um Verwirrung zu vermeiden, betrachten wir die verschiedenen Bedeutungen, die „Art“ im Zusammenhang mit Verschlüsselung haben kann, und wie wir sie in diesem Artikel behandeln:
- Kategorien von Verschlüsselungsarten erläutert die übergeordneten und grundlegenden Klassifizierungskategorien für Verschlüsselung, darunter die beiden wichtigsten: symmetrische und asymmetrische Verschlüsselung.
- Arten von Verschlüsselungsalgorithmen gibt einen Überblick über die mathematischen Algorithmen zur Verschlüsselung von Daten (AES, RSA usw.), ihre Bedeutung sowie ihre Vor- und Nachteile.
- Arten von Verschlüsselungstools behandelt die wichtigsten Klassifizierungen der Verschlüsselungstools, die einer Organisation zur Verfügung stehen.
Obwohl es sich bei allen um eine „Art“ der Verschlüsselung handelt, vermischen manche Quellen diese Begriffe, was für Personen, die Verschlüsselung verstehen möchten, verwirrend sein kann. Wir führen die zusätzlichen Unterscheidungen an, um besser zu erklären, wie Verschlüsselung funktioniert, und um anschaulicher darzustellen, welches Tool sich für bestimmte Anwendungsfälle eignet.
Kategorien von Verschlüsselungsarten
Eine Kategorie von Verschlüsselungsarten bietet eine übergeordnete Klassifizierung, die mehrere Verschlüsselungsalgorithmen oder Toolarten umfasst. Diese konzeptionellen Kategorien liefern Definitionen, anhand derer sich die inhärenten Schwächen und Stärken von Algorithmus- und Toolfamilien bestimmen lassen.
Die beiden wichtigsten Verschlüsselungskategorien sind die symmetrische und die asymmetrische Verschlüsselung. Diese grundlegenden Verschlüsselungskonzepte umfassen die große Mehrheit der derzeit weit verbreiteten Verschlüsselungsalgorithmen und -tools und können für sichere Kommunikation kombiniert werden.
Weitere wichtige Kategorien der Verschlüsselung sind:
- Homomorphe Verschlüsselung, deren Bedeutung bei der Verarbeitung sensibler und regulierter Daten weiter zunimmt.
- Blockchiffren verarbeiten Klartext in Blöcken fester Größe zur Verschlüsselung.
- Formatbewahrende Verschlüsselung (FPE) wird verwendet, um für Datenbanken verschlüsselte Felder mit bestimmten Format- und Längenanforderungen zu erstellen.
- Stromchiffren verarbeiten Daten, während diese den Algorithmus durchlaufen, und werden in der Kommunikation eingesetzt.
Wir werden außerdem kurz auf Hashing eingehen, das häufig mit Verschlüsselung in Verbindung gebracht wird, tatsächlich aber keine Verschlüsselungsart ist.
Symmetrische Kryptografie: optimal für Geschwindigkeit
Symmetrische Kryptografie funktioniert nach demselben Prinzip wie ein gemeinsam genutzter Hausschlüssel: Eine oder mehrere Personen verwenden einen identischen Schlüssel, um das Schloss zu öffnen und Zugang zu erhalten. Symmetrische Verschlüsselung funktioniert ganz ähnlich – Nachrichten werden mit einem einzigen gemeinsam genutzten Schlüssel verschlüsselt und entschlüsselt.
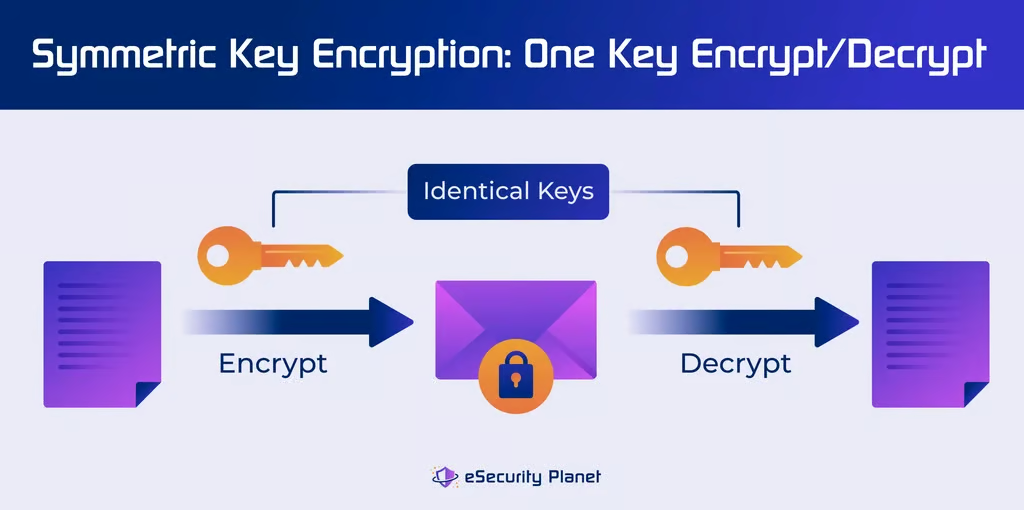
Benutzer können einen symmetrischen Schlüssel einrichten, um private Nachrichten über einen sicheren Kanal wie einen Passwortmanager auszutauschen. Symmetrische Verschlüsselung ist zwar schneller, aber auch weniger sicher, da der Austausch des Schlüssels ihn dem Diebstahl aussetzt.
Phishing und Social Engineering sind gängige Methoden, mit denen Angreifer an einen symmetrischen Schlüssel gelangen können; auch kryptoanalytische und Brute-Force-Angriffe können symmetrische Schlüsselchiffren knacken. Symmetrische Verschlüsselung wird häufig für die Laufwerksverschlüsselung, die WLAN-Verschlüsselung und andere Anwendungsfälle eingesetzt, bei denen eine hohe Geschwindigkeit entscheidend ist und ein Passwort sicher geteilt werden kann.
Moderne Algorithmen verwenden variable Eingaben, variable Schlüssellängen und mehrere Runden, um die Schwächen symmetrischer Schlüssel auszugleichen.
Asymmetrische Kryptografie: optimal für den Austausch
Asymmetrische Kryptografie ähnelt eher der Bereitstellung eines Codes, mit dem sich für Lieferungen eine kleine Klappe in einer ansonsten verschlossenen Tür öffnen lässt. Der gemeinsam genutzte öffentliche Schlüssel der asymmetrischen Kryptografie kann Dokumente verschlüsseln; für die Entschlüsselung ist jedoch ein privater Schlüssel erforderlich, der nicht weitergegeben werden soll.
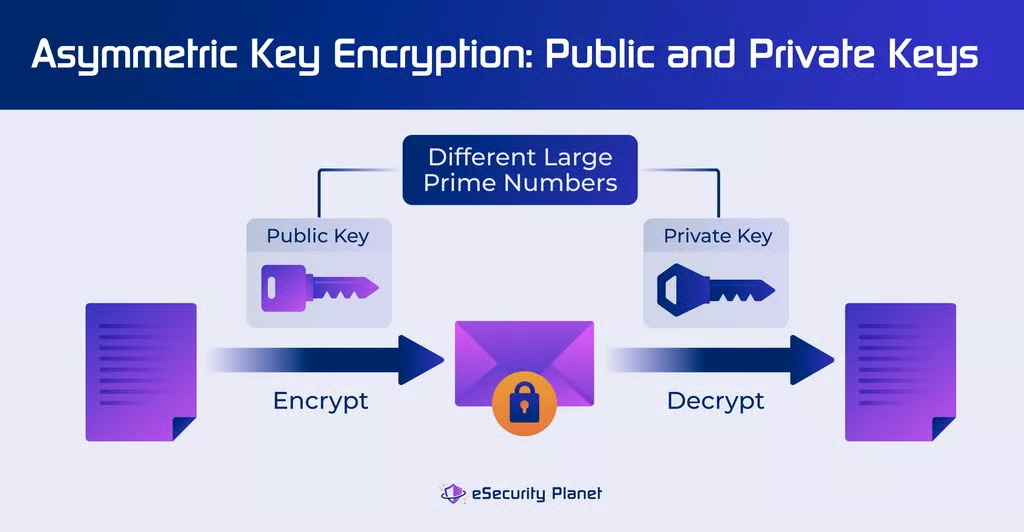
Asymmetrische Verschlüsselung ist zwar komplizierter und teurer zu implementieren, ermöglicht aber sichere Kommunikation über verteilte Netzwerke, ohne die Verschlüsselungsschlüssel dem Diebstahl auszusetzen. Bei der asymmetrischen Verschlüsselung kommen keine mehreren Runden zum Einsatz, sondern Primzahlen variabler Länge und großer Größe.
Die Verarbeitung der größeren Schlüssellängen und Primzahlberechnungen kann deutlich länger dauern als bei symmetrischer Verschlüsselung. Öffentliche Schlüssel asymmetrischer Algorithmen können jedoch veröffentlicht werden und ermöglichen so einen wesentlich sichereren Austausch verschlüsselter Dateien.
Die Asymmetrie des Algorithmus ermöglicht es, die Daten mit einem der beiden Schlüssel zu verschlüsseln; derselbe Schlüssel kann jedoch nicht zur Entschlüsselung verwendet werden. Typische Anwendungsbeispiele sind:
- Der Absender verschlüsselt die Daten mit dem öffentlichen Schlüssel des Empfängers; der Empfänger entschlüsselt die Daten mit seinem privaten Schlüssel.
- Der Absender verschlüsselt die Daten mit seinem eigenen privaten Schlüssel, um die Herkunft eines Dokuments zu überprüfen, und verschlüsselt die Daten anschließend zur Sicherheit mit dem öffentlichen Schlüssel des Empfängers. Der Empfänger verwendet seinen privaten Schlüssel, um auf die Nachricht zuzugreifen, und den öffentlichen Schlüssel des Absenders, um die Nachricht zu entschlüsseln.
| Symmetrisch | Asymmetrisch | |
|---|---|---|
| Schlüssel | 1 – Privat | 2 – Öffentlich und privat |
| Bits | 128 – 192 – 256 | 2,048 – 4,096 |
| Geschwindigkeit | Schneller | Langsamer |
| Overhead | Weniger komplex und teuer, geringerer Speicher- und Rechenleistungsbedarf | Komplexer und teurer, höherer Speicher- und Rechenleistungsbedarf |
| Sicherheitsrisiko | Anfällig für Schlüsseldiebstahl; sollte nicht zum Teilen verschlüsselter Daten verwendet werden, Quantencomputer können Schlüssel erraten | Quantencomputer können Schlüssel erraten |
| Beispiele | AES, Blowfish, 3DES | DHM, RSA, ECC |
| Anwendungsfälle | Vollständige Laufwerksverschlüsselung, WLAN-Datenverschlüsselung | Website-Kommunikation, Identitätsnachweis |
Symmetrische + asymmetrische Verschlüsselung
Softwareentwickler und Organisationen setzen zunehmend sowohl symmetrische als auch asymmetrische Verschlüsselungsmethoden ein, um Benutzern Geschwindigkeit und Sicherheit bei der Kommunikation zu bieten. Ein gängiges Beispiel ist das Standardprotokoll Transport Layer Security (TLS), das sicheres Surfen im Web ermöglicht.
Die Kombination der beiden Methoden, auch als hybride Verschlüsselung bezeichnet, beginnt in der Regel mit einem Handshake zwischen den Benutzern über asymmetrische Kryptografie, um die Sicherheit herzustellen. Innerhalb der asymmetrischen Verbindung tauschen die Beteiligten anschließend sicher Schlüssel für symmetrische Algorithmen aus, um eine schnellere Nachrichtenverarbeitung zu ermöglichen.
Homomorphe Verschlüsselung
Homomorphe Verschlüsselung ermöglicht eine begrenzte Anzahl von Operationen auf Chiffretext, ohne die Nachricht zu entschlüsseln. Zu den homomorphen Modellen gehören:
- Partielle homomorphe Verschlüsselung (PHE) für Algorithmen, die eine einzelne Operation auf verschlüsselten Daten ausführen können.
- Teilweise homomorphe Verschlüsselung (SHE) für Algorithmen, die zwei Operationen auf verschlüsselten Daten ausführen können.
- Vollständig homomorphe Verschlüsselung (FHE) für Algorithmen, die das breiteste Spektrum an Operationen auf verschlüsselten Daten ausführen können.
Google, IBM und Microsoft erforschen weiterhin die Möglichkeiten von FHE zur Verarbeitung bestimmter Daten unter Wahrung ihrer Geheimhaltung und haben Open-Source-Verschlüsselungsbibliotheken veröffentlicht. Diese Techniken sind jedoch noch nicht weit verbreitet und werden nur selten in kommerzielle Tools integriert.
Blockchiffren
Verschlüsselungsalgorithmen verarbeiten Datenblöcke, um sie ohne den richtigen Entschlüsselungsschlüssel unlesbar zu machen. Bei der Blockchiffrenverschlüsselung werden Datenblöcke fester Größe verwendet, etwa Blöcke mit 128 oder 64 Bit. Viele symmetrische Algorithmen sind Blockchiffren; asymmetrische Algorithmen verwenden unterschiedliche Schlüssellängen und sind daher technisch keine Blockchiffren, da die Blocklänge zwischen öffentlichem und privatem Schlüssel variabel ist.
Wenn der zu verschlüsselnde Klartext kürzer als die Blocklänge ist, füllt der Algorithmus die Daten vor der Verschlüsselung auf die Blocklänge auf. Daten, die länger als die Blocklänge sind, werden vor der Verschlüsselung in kleinere Blöcke aufgeteilt und ebenfalls aufgefüllt, wenn die kleineren Blöcke die Blockgröße unterschreiten.
Eine Schwäche von Blockchiffren besteht darin, dass die Verschlüsselung identischer Klartextblöcke voller Länge identische verschlüsselte Blöcke erzeugen kann, wodurch sich Schlüssel möglicherweise per Brute Force erkennen lassen. Algorithmen vermeiden dieses Problem, indem sie mehrere Durchläufe mit unterschiedlichen Blockgrößen verwenden oder vor der Verarbeitung durch den Verschlüsselungsalgorithmus Algorithmen mit variabler Eingabelänge auf die Daten anwenden.
Formatbewahrende Verschlüsselung (FPE)
Die Kategorie der formatbewahrenden Verschlüsselung befasst sich mit der Speicherung verschlüsselter Daten in Legacy-Datenbanken mit strikt definierten Formaten und Feldlängen. Diese Datenbanken vertragen keine Abweichungen, die durch viele Verschlüsselungsalgorithmen entstehen, welche kurze Eingaben absichtlich auffüllen, um die Länge der ursprünglichen Daten zu verschleiern, oder Buchstaben und Zahlen in Hexadezimalcode umwandeln.
So könnte beispielsweise die Sozialversicherungsnummer „111-11-1111“ in den numerischen Klartextcode „049049 049049 049049 049049 049“ codiert werden, der in einer Datenbank mit einer Begrenzung auf 9 Zeichen nicht verwendet werden kann. Formatbewahrende Algorithmen wandeln die Zahl stattdessen in eine numerische Zeichenfolge mit 9 Zeichen um, sodass die Funktionsfähigkeit der Datenbank erhalten bleibt.
Formatbewahrende Verschlüsselung kann bestehende Verschlüsselungsalgorithmen wie AES verwenden (siehe unten). Programmierer integrieren jedoch typischerweise speziell entwickelte Algorithmen, die so spezialisiert sind, dass wir sie in diesem Artikel nicht näher behandeln, etwa die Thorp Shuffle, Chiffren mit variabler Eingabelänge (VIL) und die Hasty Pudding Cipher.
Stromchiffren
Beim Senden von Daten über einen Hochgeschwindigkeitsrouter oder -switch ist die vollständige Größe der Daten unbekannt. Das Speichern der Daten, bis sie eine bestimmte Blockgröße erreichen, kann zu unzumutbaren Verzögerungen bei Verarbeitung und Übertragung führen.
Stromchiffren lösen dieses Problem, indem sie einen Schlüssel verwenden, um Daten Bit für Bit zu verschlüsseln. Stromchiffren sind symmetrische Algorithmen, die einen geheimen Schlüssel verwenden, um einen Zufallszahlengenerator zu speisen. Asymmetrische Schlüssel können normalerweise nicht für die Stromverschlüsselung verwendet werden, da die Blockgrößen nicht bekannt sein können. Die Algorithmen Wired Equivalent Privacy (WEP) und Wi-Fi Protected Access (WPA) verwenden Stromchiffren zur Kodierung von WLAN-Datenübertragungen.
Nicht wirklich Verschlüsselung: Hashing
Obwohl Hashing mit der Überprüfung der Integrität einer Datei verbunden ist, ändern Hashingalgorithmen wie der 128-Bit-Message-Digest-Algorithmus (MD-5) oder der Secure-Hash-Algorithmus mit acht 32-Bit-Wörtern (SHA-256) die Daten einer Datei nicht. Stattdessen analysiert der Algorithmus die Bits des Inhalts, um eine einzelne Zahl zu erzeugen, die den Inhalt repräsentiert.
Ein zusätzliches Leerzeichen oder ein gelöschter Buchstabe erzeugt einen völlig anderen Hashwert für eine Datei. Daher werden Hashwerte häufig verwendet, um zu überprüfen, dass eine Datei während eines Kopier- oder Übertragungsvorgangs nicht verändert wurde. Da Hashingalgorithmen die Daten jedoch im Klartext belassen, schützt Hashing die Daten nicht vor unbefugtem Zugriff.
Arten von Verschlüsselungsalgorithmen
Verschlüsselungsalgorithmen werden durch die spezifischen mathematischen Formeln und den Prozess definiert, die für eine Verschlüsselungstransformation erforderlich sind. Kryptologen entwickeln viele verschiedene Algorithmen; dieser Artikel konzentriert sich jedoch auf die wichtigsten Verschlüsselungsalgorithmen, die für die IT-Datenverschlüsselung eingesetzt werden:
- DES
- 3DES
- Blowfish
- Twofish
- DHM
- RSA
- AES
- ECC
- Postquanten-
DES: Der Data Encryption Standard
Der Bedarf an einem regierungsweiten Standard zur Verschlüsselung sensibler Informationen wurde bereits 1973 deutlich. Das U.S. National Bureau of Standards (heute National Institute of Standards and Technology oder NIST) bat öffentlich um Vorschläge für potenzielle Chiffren.
IBM und der leitende Kryptograf Horst Feistel schlugen bald darauf einen symmetrischen Blockchiffrenalgorithmus vor, der als Data Encryption Standard (DES) bezeichnet wurde. In den 1990er-Jahren wurde DES wegen seiner Anfälligkeit für Brute-Force-Angriffe und seiner kurzen Schlüssellänge stark kritisiert.
- Bedeutung: Erster US-amerikanischer nationaler Verschlüsselungsstandard
- Vorteile: Schnell, einfach zu verwenden
- Nachteile: Bereits in den 1990er-Jahren anfällig für Brute-Force-Angriffe
- Verwendung: Veraltet, durch TDES ersetzt
| Schlüsselgrößen | Blockgrößen | Runden | Struktur |
|---|---|---|---|
| 56 Bits (+ 1 Bit für Parität) | 64 Bits | 16 | Feistel |
TDES: Der Triple Data Encryption Standard
Triple DES (TDES) oder 3-DES verbessert den ursprünglichen DES-Verschlüsselungsalgorithmus durch drei Verschlüsselungsstufen mit drei verschiedenen Schlüsseln:
- Stufe 1: Schlüssel 1 wird verwendet, um Klartextdaten zu verschlüsseln.
- Stufe 2: Schlüssel 2 wird verwendet, um die verschlüsselten Daten aus Schritt 1 zu entschlüsseln und ein neues Dokument zu erstellen (das ursprüngliche Dokument wird nicht wiederhergestellt; in dieser Form ist es nicht lesbar).
- Stufe 3: Schlüssel 3 wird verwendet, um die Daten aus Schritt 2 erneut zu verschlüsseln und ein weiteres verschlüsseltes Dokument zu erzeugen.
Die symmetrische Blockchiffre TDES bietet gegenüber DES eine deutlich höhere Sicherheit, wurde inzwischen jedoch durch AES ersetzt (siehe unten). Neue Anwendungen verwenden TDES nicht mehr, verschlüsselte TDES-Daten finden sich aber weiterhin in Legacy-Umgebungen. Microsoft stellte die Verwendung von 3DES in Office 365 erst 2019 ein.
- Bedeutung: DES ersetzt
- Vorteile: Deutlich stärker als DES
- Nachteile: Weiterhin anfällig für Brute-Force- und Quantenangriffe
- Verwendung: Veraltet, durch AES ersetzt; wird jedoch weiterhin in Legacy-Systemen für Geldautomaten-PINs, UNIX-Passwörter und ältere Zahlungssysteme verwendet
| Schlüsselgrößen | Blockgrößen | Runden | Struktur |
|---|---|---|---|
| 112 oder 168 Bits | 64 Bits | 16 Runden pro Stufe | Feistel |
Blowfish
Bruce Schneier entwickelte 1993 die symmetrische Blockchiffre Blowfish als Ersatz für DES. Der Blowfish-Verschlüsselungsalgorithmus wurde ohne Lizenzpflicht öffentlich zugänglich gemacht und ist im Vergleich zu anderen älteren Verschlüsselungsstandards für seine Flexibilität, Geschwindigkeit und Widerstandsfähigkeit bekannt.
Der Algorithmus verwendet Blockgrößen von 64 Bit und verschlüsselt die Blöcke einzeln über 16 Runden mit einer Schlüssellänge zwischen 32 und 448 Bit. Jede Runde besteht aus vier Aktionen, die die Daten für die Verschlüsselungsverarbeitung weiter vermischen. Aufgrund der geringen Blockgröße wird die Verwendung dieses Standards für Dateien mit mehr als 4 GB nicht empfohlen.
- Bedeutung: Frühes Open-Source-Verschlüsselungstool, durch Twofish ersetzt
- Vorteile: Schnell, relativ sicher, kostenlos
- Nachteile: Anfällig für Brute-Force- und Quantenangriffe, langsam bei Schlüsseländerungen
- Verwendung: Wird weiterhin für die Passwortverwaltung, die Datei- und Festplattenverschlüsselung sowie für ältere Tools des Secure-Shell-Protokolls (SSH) wie OpenSSH und PuTTY verwendet und ist in die Betriebssysteme Linux und OpenBSD integriert
| Schlüsselgrößen | Blockgrößen | Runden | Struktur |
|---|---|---|---|
| 32 bis 448 Bits | 64 Bits | 16 | Feistel |
Twofish
Twofish ist eine 1998 entwickelte Blowfish-Variante der nächsten Generation. Sie verwendet Schlüssel mit einer Länge zwischen 128 und 256 Bit, Blockgrößen zwischen 128 und 256 Bit sowie 16 Verschlüsselungsrunden. Obwohl die symmetrische Blockchiffre komplexer als Blowfish ist, wurde sie für 32-Bit-CPUs optimiert, was eine bessere Leistung ermöglicht.
Wie Blowfish wurde auch Twofish gemeinfrei zugänglich gemacht, sodass der Algorithmus kostenlos verwendet und in Anwendungen integriert werden kann. Auf allgemeiner Hardware ist Twofish bei der Geschwindigkeit mit AES konkurrenzfähig; mit AES-Hardwarebeschleunigung kann AES jedoch deutlich schneller sein.
- Bedeutung: Blowfish ersetzt, aber weiterhin weniger verbreitet
- Vorteile: Stärkere Verschlüsselung als Blowfish, hohe Geschwindigkeit
- Nachteile: Mit Hardwarebeschleunigern nicht so schnell wie AES, theoretisch anfällig für Quanten-Brute-Force-Angriffe
- Verwendung: Datei- und Ordnerverschlüsselung
| Schlüsselgrößen | Blockgrößen | Runden | Struktur |
|---|---|---|---|
| 128, 192 oder 256 Bits | 128 bis 256 Bits | 16 | Feistel |
DHM: Diffie-Hellman-Merkle führt den Schlüsselaustausch ein
Kurz nach der Veröffentlichung von DES publizierten drei Informatiker – Whitfield Diffie, Martin Hellman und Ralph Merkle – 1976 ihre Forschung zur Kryptografie mit öffentlichen und privaten Schlüsseln. Ihr Diffie-Hellman-Merkle-(DHM-)Schlüsselaustausch war wegweisend für die asymmetrische Verschlüsselung und unterstützte wesentlich längere Schlüssellängen von 2.048 bis 4.096 Bit.
- Bedeutung: Erster veröffentlichter asymmetrischer Verschlüsselungsalgorithmus
- Vorteile: Für den Informationsaustausch sicherer als symmetrische Algorithmen
- Nachteile: Nicht weit verbreitet, ressourcenintensiver, anfällig für Brute-Force-Angriffe
- Verwendung: Nicht weit verbreitet
RSA-Verschlüsselung
Ein Jahr nach der Veröffentlichung von DHM entwickelten drei Kryptografen – Ron Rivest, Adi Shamir und Leonard Adleman – das asymmetrische RSA-Public-Key-Kryptosystem. Die drei Innovatoren und das MIT ließen den RSA-Algorithmus patentieren, ein proprietäres System, das bis zu seiner Veröffentlichung im Jahr 2000 über RSA Security verfügbar war. Der RSA-Algorithmus ist bis heute das beliebteste Public-Key-Kryptosystem und führte das Konzept digitaler Signaturen zur Authentifizierung außerhalb der akademischen Welt ein.
RSA basiert auf der Multiplikation zweier sehr großer zufällig ausgewählter Primzahlen, um eine dritte, noch größere Primzahl zu erzeugen. Zwar ist es für die meisten Computer sehr schwierig, diese Primzahlen schnell zu faktorisieren, doch der Algorithmus hat sich als anfällig für Quantencomputerangriffe erwiesen und lässt sich tendenziell nur langsam implementieren. Der Algorithmus ist inzwischen gemeinfrei, und Websites mit RSA-Rechnern können verwendet werden, um die Funktionsweise zu untersuchen.
- Bedeutung: Erster kommerziell verfügbarer Public-Key-Algorithmus für asymmetrische Verschlüsselung
- Vorteile: Ermöglicht sicheren Informationsaustausch
- Nachteile: Langsam zu implementieren, anfällig für Brute-Force-Angriffe (insbesondere durch Quantencomputer)
- Verwendung: Sichere Nachrichtenübermittlung, Zahlungen, kleine verschlüsselte Dateien
AES: Der Advanced Encryption Standard
1997 erneuerte das NIST seinen Aufruf an die öffentliche Kryptografie-Community, einen Nachfolger für DES zu entwickeln. Zwei niederländische Kryptografen – Joan Daemen und Vincent Rijmen – reichten den später ausgewählten Algorithmus ein, der als Rijndael bekannt ist. 2001 bezeichnete das NIST ihn als Advanced Encryption Standard (AES) und ersetzte damit offiziell DES. AES bot größere und unterschiedliche Schlüsselgrößen mit einer Auswahl an Chiffren und ist auch mehr als 20 Jahre später noch einer der beliebtesten Standards. AES verschlüsselt Daten über 10 bis 14 Runden in Blockgrößen von 128 Bit und mit Schlüsselgrößen zwischen 128 und 256 Bit.
Sowohl DES als auch AES verwenden symmetrische Blockchiffren, AES nutzt jedoch ein Substitutions-Permutations-Netzwerk, in dem der Klartext mehrere Runden der Substitution (S-Box) und Permutation (P-Box) durchläuft, bevor der Chiffretextblock finalisiert wird. Ebenso kann ein Client oder eine Anwendung die AES-Nachricht entschlüsseln, indem diese S-Box- und P-Box-Transformationen umgekehrt werden.
Die meisten Unternehmen verwenden einen der AES-Algorithmen für die Dateiverschlüsselung, die vollständige Festplattenverschlüsselung, die Anwendungsverschlüsselung, die Verschlüsselung von WLAN-Übertragungen, die Verschlüsselung virtueller privater Netzwerke (VPNs) und verschlüsselte Protokolle wie Transport Layer Security (TLS).
- Bedeutung: Am weitesten verbreiteter symmetrischer Blockchiffrenalgorithmus
- Vorteile: Sicherer als ältere Verschlüsselungsverfahren, schneller als asymmetrische Verfahren
- Nachteile: Anfällig für Schlüsseldiebstahl und Brute-Force-Angriffe
- Verwendung: Protokolle, VPN, vollständige Festplattenverschlüsselung, Verschlüsselung von Wi-Fi-Übertragungen
| Schlüsselgrößen | Blockgrößen | Runden | Struktur |
|---|---|---|---|
| 128, 192, 256 Bit | 128 Bit | 10, 12, 14 | SP-Netzwerk |
ECC: Kryptografie mit elliptischen Kurven
Professoren der University of Washington und der Columbia University veröffentlichten 1985 unabhängig voneinander Forschungsarbeiten zur Kryptografie mit elliptischen Kurven (ECC), doch eine breite Implementierung setzte erst Mitte der 2000er-Jahre ein. Wie RSA ist ECC ein asymmetrischer Verschlüsselungsalgorithmus, verwendet jedoch keine Primzahlen, sondern elliptische Kurven zur Erzeugung öffentlicher und privater Schlüssel.
Die Verwendung elliptischer Kurven ermöglicht eine gleichwertige Sicherheit mit kleineren Schlüsselgrößen als bei RSA, wodurch die Verschlüsselungs- und Entschlüsselungsalgorithmen schneller ausgeführt werden können. ECC hat sich als beliebte Alternative zu RSA erwiesen, ist jedoch auch anfällig für Bedrohungen wie Twist-Security- und Seitenkanalangriffe.
- Bedeutung: Beliebte asymmetrische Verschlüsselungsalternative zu RSA
- Vorteile: Schneller als RSA und mit kleineren Schlüsselgrößen; für den Austausch sicherer als symmetrische Verschlüsselungsalgorithmen
- Nachteile: Anfällig für Twist-Security-, Seitenkanal- und durch Quantencomputer ermöglichte Angriffe
- Verwendung: E-Mail-Verschlüsselung, digitale Signaturen für Kryptowährungen, Internetkommunikationsprotokolle
Was kommt als Nächstes? Post-Quanten-Kryptografie
Quantencomputer basieren auf der Quantenmechanik und nicht auf mathematischen Operationen und können Shors Algorithmus nutzen, um Primfaktoren deutlich schneller zu finden als herkömmliche Computer. Dadurch kann ein Angreifer mit Zugriff auf einen ausreichend leistungsfähigen Quantencomputer asymmetrische Standards wie DHM, RSA und ECC knacken, indem er aus dem öffentlichen Schlüssel den privaten Schlüssel eines Unternehmens bestimmt.
Obwohl sie derzeit nicht allgemein verfügbar sind, gilt die Entwicklung von Quantencomputern als nahezu sichere Realität der nahen Zukunft. Heute gestohlene Daten können mit den aktuellen Standards sicher verschlüsselt und für die nächsten 5 bis 10 Jahre nicht zu knacken sein. Wenn der Angreifer, der die Informationen gestohlen hat, künftig jedoch Zugriff auf erschwingliche Quantencomputerressourcen erhält, kann die Verschlüsselung leicht gebrochen werden.
Post-Quanten-Kryptografie (PQC) bezeichnet Forschungsarbeiten, Algorithmen und Anbieter, die entwickelt wurden, um Quantenangriffe abzuwehren und die nächste Generation von IT-Umgebungen und Daten zu schützen. Das NIST und die US National Security Agency (NSA) begannen 2022, Algorithmen und Ressourcen gegen Quantenbedrohungen zu veröffentlichen.
Die Forschung befindet sich jedoch noch in einem frühen Stadium, sodass die ersten Standards weiterhin als Entwürfe vorliegen und eine vollständige Architektur zur Risikominderung für Bundesbehörden erst in den 2030er-Jahren erwartet wird. Derzeit zählen vier Algorithmen als anerkannt:
- CRYSTALS-Kyber (FIPS 203) definiert einen Algorithmus, der in einen Standard für einen asymmetrischen Schlüsselverkapselungsmechanismus (KEM) integriert ist und den quantenresistenten Austausch sicherer Schlüssel über öffentliche Kanäle ermöglichen soll.
- CRYSTALS-Dilithium (FIPS 204) definiert einen Algorithmus, der in einen Standard zur Erstellung quantenresistenter digitaler Signaturschemata integriert ist, mit denen Quellen und Identitäten überprüft werden können.
- SPHINCS+ (FIPS 205) definiert einen Algorithmus, der in einen zustandslosen, hashbasierten und quantenresistenten Standard für digitale Signaturen integriert ist, mit denen Quellen und Identitäten überprüft werden können.
- FALCON (FIPS steht noch aus) wird einen Algorithmus und einen Standard für digitale Signaturen auf Basis von Fast-Fourier-Gittern definieren.
Arten von Verschlüsselungstools
Die Informationstechnologie verwendet Verschlüsselung, um ruhende Daten und Daten während der Übertragung auf vielfältige Weise zu schützen. Zu den wichtigsten Anwendungsbereichen der Verschlüsselung zählen:
- Protokolle für die verschlüsselte Datenübertragung
- Vollständige Festplattenverschlüsselung
- Dateiverschlüsselung
- E-Mail-Verschlüsselung
- In Anwendungen integrierte Verschlüsselung
- Digitale Zertifikate
Obwohl dies die am häufigsten gekauften und eingesetzten Lösungen sind, findet sich Verschlüsselung auch in Sicherheitslösungen wie Cloud Access Security Brokern (CASB), Firewalls der nächsten Generation (NGFW), Passwortmanagern, virtuellen privaten Netzwerken (VPNs) und Web Application Firewalls (WAF).
Protokolle für die verschlüsselte Datenübertragung
Viele grundlegende Protokolle integrieren Verschlüsselung in ihre Programmierung, um einen universellen Schutz bereitzustellen, der für die meisten Benutzer unsichtbar ist. Zu den wichtigsten Protokollen zählen:
- DomainKeys Identified Mail (DKIM) ermöglicht die Authentifizierung von E-Mail-Absendern, indem in gesendeten E-Mails ein öffentlicher Schlüssel für einen verschlüsselten Textblock hinterlegt wird.
- Internet Protocol Security (IPSec) bietet Verschlüsselung auf Ebene der IP-Pakete und erstellt einen sicheren Tunnel für Pakete, die zu mehreren Benutzern und Hosts gehören.
- Kerberos ermöglicht Single Sign-on und die Benutzerauthentifizierung gegenüber einem zentralen Authentifizierungs- und Schlüsselverteilungsserver, indem authentifizierte Tickets verteilt werden, die die Authentifizierung in einem lokalen Netzwerk sichern und unterstützen.
- Layer 2 Tunneling Protocol (L2TP) bietet einen Rahmen für die doppelt verschlüsselte Übertragung von Daten über einen verschlüsselten Tunnel zwischen Geräten.
- Secure/Multipurpose Internet Mail Extension (S/MIME) erhöht die E-Mail-Sicherheit.
- Secure Shell (SSH) sichert Remote-Terminals und unterstützt Single Sign-on sowie sicheres Tunneling für TCP-Datenströme.
- Transmission Control Protocol (TCP) ergänzt die Kommunikation zwischen Geräten und Anwendungen um Verschlüsselung sowie Server- und Clientauthentifizierung und ermöglicht HTTPS-Verbindungen.
Vollständige Festplattenverschlüsselung
Zum Schutz ruhender Daten kann eine gesamte Festplatte in einen verschlüsselten Container eingebunden werden. Diese Funktion kann in der Firmware, in Betriebssystemen oder als Bestandteil von Open-Source-, Shareware- oder kommerziellen Anwendungen enthalten sein.
Die vollständige Festplattenverschlüsselung schützt vor dem Diebstahl des Geräts oder der Festplatte, wenn diese ausgeschaltet sind, indem sie den Inhalt des Geräts ohne den Sicherheitsschlüssel unlesbar macht. Diese Anwendungen verwenden jedoch typischerweise symmetrische Verschlüsselung und sind anfällig für gestohlene Schlüssel. Außerdem schützt die vollständige Festplattenverschlüsselung nicht vor Datendiebstahl vom Gerät, wenn dieses eingeschaltet und die Daten zur Verwendung unverschlüsselt sind.
Dateiverschlüsselung
Die Dateiverschlüsselung schützt ruhende Daten, während das Gerät eingeschaltet und die Daten anderweitig zur Verwendung verfügbar sind. Die Verschlüsselung wird entweder auf Ordner- oder auf Ebene einzelner Dateien angewendet; die Entschlüsselung erfolgt bei Bedarf, wenn die Informationen benötigt werden.
Die Dateiverschlüsselung erfordert tendenziell mehr Benutzerinteraktion und lässt sich weniger einfach flächendeckend anwenden als die vollständige Festplattenverschlüsselung. Die Dateiverschlüsselung kann für starke Sicherheit sorgen, bleibt jedoch anfällig für gestohlene Passwörter und kann durch vergessene Passwörter größere Probleme verursachen als die vollständige Festplattenverschlüsselung, bei der die IT möglicherweise ein Administratorkennwort festgelegt hat.
E-Mail-Verschlüsselung
Die E-Mail-Verschlüsselung legt E-Mail-Inhalte für eine sichere Übertragung über unverschlüsselte E-Mail-Protokolle in verschlüsselte Container. E-Mail-Verschlüsselungsoptionen sind in den gängigen E-Mail-Tools vorhanden, viele Unternehmen entscheiden sich jedoch dafür, zusätzliche Tools mit robusteren Bereitstellungs- oder Verschlüsselungsoptionen einzusetzen.
In Anwendungen integrierte Verschlüsselung
Anwendungen wie Datenbanken, Websites und andere Programme können Verschlüsselung in ihre Programmierung integrieren, um Daten zu schützen. Datenbanken bieten die vielfältigsten Verschlüsselungsarten für Felder, Spalten oder ganze Datenbankinstanzen. Andere Verschlüsselungsarten können bestimmte Datentypen wie Kreditkartennummern und Sozialversicherungsnummern in der gesamten Anwendung erkennen und verschlüsseln.
Digitale Zertifikate
Digitale Zertifikate stellen öffentlich veröffentlichte Schlüssel bereit, mit denen sich Identitäten überprüfen oder Informationen verschlüsseln und entschlüsseln lassen. Zertifikate müssen mit aktuellen Informationen gepflegt und vor ihrem Ablauf ersetzt werden.
So wählen Sie eine Verschlüsselungsart oder einen Verschlüsselungsalgorithmus aus
Bei der Auswahl von Verschlüsselungsarten sollten Unternehmen zunächst ihre Sicherheitsanforderungen auf Grundlage des Unternehmensrisikos berücksichtigen. Das Risiko bestimmt, welche Daten aus finanzieller, betrieblicher und regulatorischer Sicht für das Unternehmen am wichtigsten sind. Dies hilft bei der Entscheidung, wo und wie eine Verschlüsselung diese Daten schützen kann.
Eine effektive Risikoanalyse erfordert eine wirksame Klassifizierung der Daten, ein genaues Verzeichnis der Speicherorte und ein zuverlässiges Bild davon, wie die wichtigsten Daten durch das Unternehmen fließen. Die Risikoanalyse bestimmt den Sicherheitsbedarf. Anschließend sollte eine Reihe von Verschlüsselungslösungen in Betracht gezogen werden – nicht nur die am häufigsten verwendete oder am einfachsten einzusetzende Toolart.
Zu den wichtigsten Merkmalen eines kommerziellen Tools, die neben den Kosten berücksichtigt werden sollten, zählen:
- Zentralisiertes Richtlinienmanagement
- Geschwindigkeit des Tools
- Schlüsselverwaltung und Automatisierung
- Unterstützung für hardwarebasierte kryptografische Beschleunigung
- Möglichkeit zur Erstellung von Compliance-Berichten
- Funktionen für Überwachung, Protokollierung und Auditing
- Unterstützung von Betriebssystemen (OS)
- Installations- und Konfigurationsprozesse
- Auswirkungen auf Abläufe und Benutzererfahrung
- Optionen für Verschlüsselungsalgorithmen
- Unterstützung älterer Verschlüsselungsverfahren
Leider kann Verschlüsselung je nach Faktoren wie den folgenden zu Funktionseinbußen, geringerer Leistung und sogar Datenverlust führen:
- Benutzerfehler
- Anforderungen an Arbeitsspeicher und Festplatte im Vergleich zu den verfügbaren Ressourcen
- Erforderliche Änderungen an der Infrastruktur
- Erforderliche Änderungen an Geräten
Lösungen, die umfangreiche Änderungen an der Infrastruktur und den Geräten der Endbenutzer erfordern, sollten grundsätzlich nur eingesetzt werden, wenn andere Optionen den Sicherheitsanforderungen des Unternehmens nicht gerecht werden können. Nach der Auswahl eines Tools kann ein Unternehmen möglicherweise aus mehreren verfügbaren Sicherheitsalgorithmen wählen. Dabei sollte geprüft werden, ob der Algorithmus aktuell oder veraltet, validiert oder ungetestet ist und zum Anwendungsfall passt.
Neben den Überlegungen zu Tool und Algorithmus sollte ein Unternehmen auch berücksichtigen, wie die Verschlüsselung beschafft werden kann und welche wirtschaftlichen Folgen dies hat:
- Direkter Toolkauf bietet das Potenzial für eine einmalige Zahlung und professionellen Kundensupport, kann jedoch veralten oder nur eng auf einen bestimmten Zweck ausgerichtet sein.
- Open-Source-Software ist in der Regel kostenlos, bietet jedoch keinen professionellen Kundensupport, erfordert für die Implementierung die meisten Ressourcen, kann veralten und ist bei den Einsatzmöglichkeiten meist eng begrenzt.
- Zusatzverschlüsselung ist häufig ein Service, den bestimmte Anbieter für bestimmte Anwendungsfälle bereitstellen – etwa die von einem Cloud-Anbieter zusätzlich angebotene Verschlüsselung des Cloud-Speichers zum Schutz von Cloud-Ressourcen.
- Verschlüsselung als Service bietet eine große Auswahl an Verschlüsselungsoptionen, wird kontinuierlich aktualisiert und erfordert den geringsten Verwaltungsaufwand. Allerdings bedeutet diese Option, die Kontrolle über Unternehmensgeheimnisse an einen externen Anbieter abzugeben.
Die Auswahl eines Tools kann ein gemeinschaftlicher und iterativer Prozess sein. Betroffene Benutzer sollten in die Erprobung von Verschlüsselungstools einbezogen werden, und die Bereitstellung kann schrittweise erfolgen, um Unterbrechungen und Datenverlust zu vermeiden. Wie bei der Sicherheit sollte Verschlüsselung je nach Anwendungsfall auf mehreren Ebenen eingesetzt werden: für Datenbanken, lokale Dateien, E-Mails oder gesamte Laufwerke.
Fazit: Verschlüsselung ergänzt einen Sicherheits-Stack um eine starke Schutzschicht
Verschlüsselung kann durch Compliance-Standards vorgeschrieben sein, und Kunden erwarten, dass wichtige Daten zum Schutz und zur Abwehr von Diebstahl verschlüsselt werden. Verschlüsselung allein bietet jedoch keinen vollständigen Schutz für wertvolle Daten. Sie stellt eine sehr starke Schutzschicht dar, sollte aber durch einen umfassenden Sicherheits-Stack aus Lösungen und Services ergänzt werden, um Server, Endpunkte, Netzwerkverbindungen, Anwendungen und mehr zu schützen.
Weitere Informationen zur Verschlüsselung finden Sie hier:
- Tokenisierung vs. Verschlüsselung: Vor- und Nachteile
- Festplatten- vs. Dateiverschlüsselung: Was ist für Sie am besten geeignet?
Dieser Artikel wurde ursprünglich von Sam Ingalls verfasst und am 26. Mai 2022 veröffentlicht. Er wurde von Chad Kime am 7. Dezember 2023 aktualisiert.