

















Le chiffrement brouille les données afin de les rendre illisibles pour ceux qui ne disposent pas des clés de déchiffrement. Une utilisation appropriée du chiffrement préserve la confidentialité et réduit considérablement les dommages potentiels d’une cyberattaque réussie.
La compréhension des différents types de chiffrement est souvent compliquée par les nombreuses façons, parfois incohérentes et déroutantes, d’utiliser l’expression « type de chiffrement ». Pour limiter la confusion, cet article explique et classe les types de chiffrement, examine quel chiffrement convient le mieux à chaque situation et explique comment utiliser efficacement le chiffrement au travers des thèmes suivants :
Pour une présentation plus générale du chiffrement, consultez : Qu’est-ce que le chiffrement ? Définition, fonctionnement et exemples.
Classification des types de chiffrement
Pour éviter toute confusion, examinons les différentes façons dont le terme « type » peut s’appliquer au chiffrement et la manière dont nous les aborderons dans cet article :
- Les catégories de chiffrement expliqueront les grandes catégories fondamentales de classification du chiffrement, notamment les deux plus importantes : le chiffrement symétrique et le chiffrement asymétrique.
- Les algorithmes de chiffrement présenteront les algorithmes mathématiques utilisés pour chiffrer les données (AES, RSA, etc.), leur importance, ainsi que leurs avantages et leurs inconvénients.
- Les outils de chiffrementaborderont les principales catégories d’outils de chiffrement utilisables par une organisation.
Bien que chacun soit un « type » de chiffrement, certaines sources les mélangent, ce qui peut dérouter ceux qui cherchent à comprendre le chiffrement. Nous apportons ces distinctions supplémentaires afin de mieux expliquer le fonctionnement du chiffrement et d’illustrer plus clairement l’outil à utiliser selon les cas d’usage.
Catégories de chiffrement
Une catégorie de chiffrement fournit une classification générale qui englobe plusieurs algorithmes ou types d’outils de chiffrement. Ces catégories conceptuelles fournissent des définitions qui permettent de caractériser les faiblesses et les points forts inhérents aux familles d’algorithmes et d’outils.
Les deux catégories de chiffrement les plus importantes sont le chiffrement symétrique et le chiffrement asymétrique. Ces concepts fondamentaux du chiffrement englobent la grande majorité des algorithmes et outils de chiffrement actuellement utilisés à grande échelle et peuvent être combinés pour sécuriser les communications.
Les autres catégories importantes de chiffrement comprennent :
- Le chiffrement homomorphe, dont l’importance ne cesse de croître avec le traitement des données sensibles et réglementées.
- Les chiffrements par blocstraitent le texte en clair par blocs de taille fixe pour le chiffrer.
- Le chiffrement préservant le format (FPE)est utilisé pour créer, dans les bases de données, des champs chiffrés soumis à des exigences précises en matière de format et de longueur.
- Les chiffrements par flottraitent les données au fur et à mesure de leur passage dans l’algorithme et sont utilisés dans les communications.
Nous aborderons également brièvement le hachage, souvent associé au chiffrement, mais qui n’est pas réellement un type de chiffrement.
Cryptographie symétrique : idéale pour la vitesse
La cryptographie symétrique repose sur le même principe que les clés partagées d’une maison : une ou plusieurs personnes utilisent une clé identique pour déverrouiller la serrure et y accéder. Le chiffrement symétrique fonctionne de la même manière : il permet de chiffrer et de déchiffrer des messages avec une seule clé partagée.
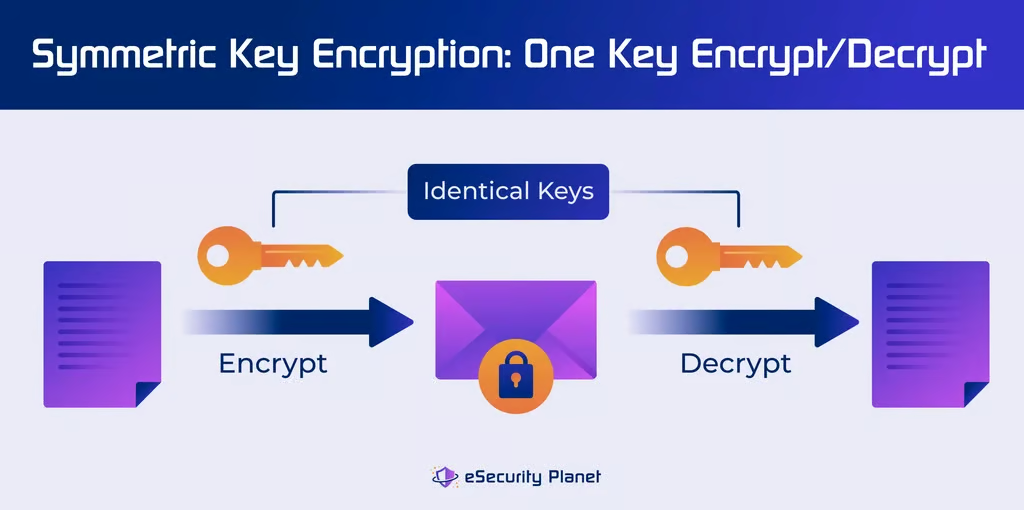
Les utilisateurs peuvent établir une clé symétrique pour échanger des messages privés via un canal sécurisé, comme un gestionnaire de mots de passe. Malheureusement, si le chiffrement symétrique est plus rapide, il est aussi moins sûr, car le partage de la clé l’expose au vol.
L’hameçonnage et l’ingénierie sociale sont des moyens courants pour permettre à des acteurs malveillants d’obtenir une clé symétrique, mais la cryptanalyse et les attaques par force brute peuvent également casser les chiffrements à clé symétrique. Le chiffrement symétrique est souvent utilisé pour le chiffrement des disques, le chiffrement Wi-Fi et d’autres cas d’usage où la rapidité est primordiale et où un mot de passe peut être partagé en toute sécurité.
Les algorithmes modernes utilisent des entrées variables, des longueurs de clé variables et plusieurs cycles afin de compenser les faiblesses des clés symétriques.
Cryptographie asymétrique : idéale pour le partage
La cryptographie asymétrique ressemble davantage à la mise à disposition d’un code permettant d’ouvrir un petit panneau dans une porte par ailleurs verrouillée, afin d’effectuer des livraisons. La clé publique partagée de la cryptologie asymétrique peut chiffrer des documents, mais leur déchiffrement nécessite une clé privée qui n’a pas vocation à être partagée.
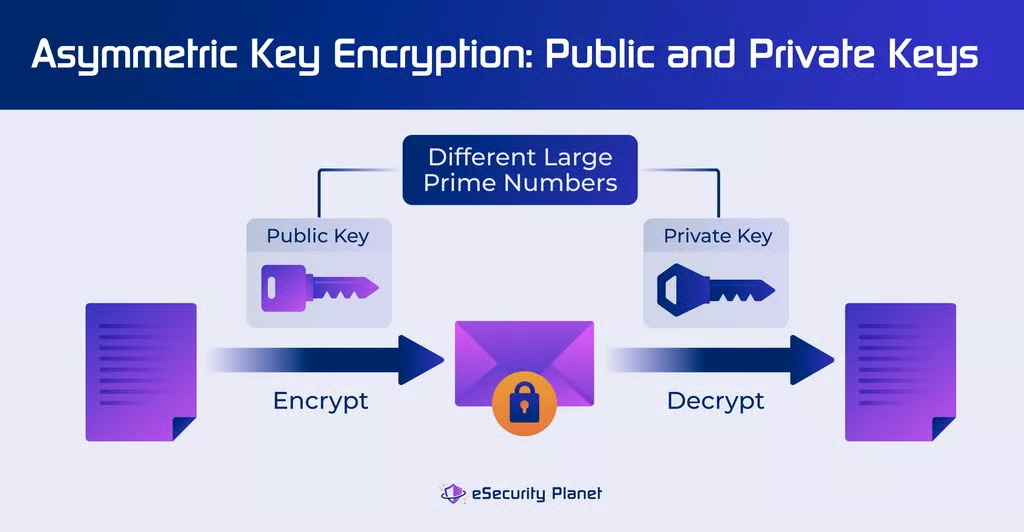
Bien que plus complexe et plus coûteux à mettre en œuvre, le chiffrement asymétrique garantit des communications sécurisées sur des réseaux distribués sans exposer les clés de chiffrement au vol. Le chiffrement asymétrique n’utilise pas plusieurs cycles pour le chiffrement, mais des nombres premiers de grande taille et de longueur variable.
Les calculs faisant intervenir des clés plus longues et des nombres premiers peuvent prendre beaucoup plus de temps que le chiffrement symétrique ; toutefois, les clés publiques des algorithmes asymétriques peuvent être publiées pour permettre un partage bien plus sécurisé des fichiers chiffrés.
L’asymétrie de l’algorithme permet à chacune des clés de chiffrer les données, mais cette même clé ne peut pas être utilisée pour les déchiffrer. Les cas d’usage typiques comprennent :
- L’expéditeur chiffre les données avec la clé publique du destinataire ; celui-ci les déchiffre avec sa clé privée.
- L’expéditeur chiffre les données avec sa propre clé privée afin de vérifier l’origine d’un document, puis les rechiffre avec la clé publique du destinataire pour des raisons de sécurité ; le destinataire utilise sa clé privée pour accéder au message et la clé publique de l’expéditeur pour le déchiffrer.
| Symétrique | Asymétrique | |
|---|---|---|
| Clés | 1 – Privée | 2 – Publique et privée |
| Bits | 128 – 192 – 256 | 2,048 – 4,096 |
| Vitesse | Plus rapide | Plus lent |
| Surcharge | Moins complexe et moins coûteux, et consomme moins de mémoire et de puissance de calcul | Plus complexe et plus coûteux, et consomme davantage de mémoire et de puissance de calcul |
| Risque de sécurité | Vulnérable au vol de clés, ne doit pas être utilisé pour partager des données chiffrées ; les ordinateurs quantiques peuvent deviner les clés | Les ordinateurs quantiques peuvent deviner les clés |
| Exemples | AES, Blowfish, 3DES | DHM, RSA, ECC |
| Cas d’usage | Chiffrement intégral des disques, chiffrement des données Wi-Fi | Communications avec les sites web, preuve d’identité |
Chiffrement symétrique + asymétrique
Les développeurs de logiciels et les organisations utilisent de plus en plus les méthodes de chiffrement symétrique et asymétrique afin d’offrir aux utilisateurs rapidité et sécurité dans leurs communications. Le protocole standard Transfer Layer Security (TLS), utilisé pour permettre une navigation web sécurisée, en est un exemple courant.
Également appelé chiffrement hybride, l’ensemble des deux méthodes commence généralement par une négociation entre les utilisateurs au moyen de la cryptographie asymétrique afin d’établir la sécurité. Dans le cadre de la connexion asymétrique, les parties échangent ensuite de manière sécurisée les clés des algorithmes symétriques pour accélérer le traitement des messages.
Chiffrement homomorphe
Le chiffrement homomorphe permet d’effectuer un ensemble limité d’opérations sur un texte chiffré sans déchiffrer le message. Les modèles homomorphes comprennent :
- Le chiffrement homomorphe partiel (PHE) pour les algorithmes capables d’effectuer une seule opération sur des données chiffrées.
- Le chiffrement homomorphe quelque peu complet (SHE) pour les algorithmes capables d’effectuer deux opérations sur des données chiffrées.
- Le chiffrement entièrement homomorphe (FHE) pour les algorithmes capables d’effectuer la plus vaste gamme d’opérations sur des données chiffrées.
Google, IBM et Microsoft continuent d’explorer les capacités de la FHE afin de traiter des données spécifiques tout en préservant leur confidentialité et ont publié des bibliothèques de chiffrement open source. Cependant, ces techniques restent peu adoptées et sont encore rarement intégrées aux outils commerciaux.
Chiffrements par blocs
Les algorithmes de chiffrement opèrent sur des blocs de données afin de les rendre illisibles sans clé de déchiffrement appropriée. Le chiffrement par blocs utilise des blocs de données de taille fixe, par exemple des blocs de 128 ou 64 bits. De nombreux algorithmes symétriques sont des chiffrements par blocs ; les algorithmes asymétriques utilisent des longueurs de clé différentes et ne sont donc techniquement pas des chiffrements par blocs, car la longueur des blocs varie entre les clés publique et privée.
Lorsque le texte en clair à chiffrer est plus court que la longueur du bloc, l’algorithme complète les données pour atteindre cette longueur avant le chiffrement. Les données plus longues que la longueur du bloc sont divisées en blocs plus petits avant le chiffrement et complétées si ces petits blocs sont inférieurs à la taille du bloc.
Une faiblesse des chiffrements par blocs est que le chiffrement de blocs de texte en clair identiques et de taille complète peut produire des blocs chiffrés identiques, ce qui peut faciliter la détection des clés par force brute. Les algorithmes évitent ce problème en utilisant plusieurs passes avec des tailles de bloc différentes ou en appliquant à longueur d’entrée variable des algorithmes aux données avant leur traitement par l’algorithme de chiffrement.
Chiffrement préservant le format (FPE)
La catégorie du chiffrement préservant le format concerne le stockage de données chiffrées dans des bases de données anciennes aux formats et longueurs de champs strictement définis. Ces bases ne peuvent pas tolérer les variations provoquées par de nombreux algorithmes de chiffrement qui ajoutent intentionnellement un remplissage aux textes courts pour masquer la longueur des données d’origine ou convertissent les lettres et les chiffres en code hexadécimal.
Par exemple, le numéro de sécurité sociale « 111-11-1111 » pourrait être encodé sous la forme du code numérique en clair « 049049 049049 049049 049049 049 », qui ne peut pas être utilisé dans une base de données limitée à 9 caractères. Les algorithmes préservant le format transforment plutôt le nombre en une chaîne numérique de 9 caractères afin de préserver le fonctionnement de la base de données.
Le chiffrement préservant le format peut utiliser des algorithmes de chiffrement existants, comme AES (voir ci-dessous). Toutefois, les programmeurs intègrent généralement des algorithmes spécialement conçus, si spécialisés que nous ne les aborderons pas plus en détail dans cet article, comme le Thorp Shuffle, Variable Input Length (VIL), et le Hasty Pudding Cipher.
Chiffrements par flot
Lors de l’envoi de données via un routeur ou un commutateur haut débit, la taille totale des données est inconnue. Stocker les données jusqu’à ce qu’elles atteignent une taille de bloc donnée peut entraîner des délais inacceptables pour le traitement et la transmission.
Les chiffrements par flot résolvent ce problème en utilisant une clé pour chiffrer les données bit par bit. Les chiffrements par flot sont des algorithmes symétriques qui utilisent une clé secrète pour alimenter un générateur de nombres aléatoires. Les clés asymétriques ne peuvent généralement pas être utilisées pour le chiffrement par flot, car la taille des blocs ne peut pas être connue. Les algorithmes wired equivalent privacy (WEP) et Wi-Fi protected access (WPA) intègrent des chiffrements par flot pour coder les transmissions de données Wi-Fi.
Pas vraiment du chiffrement : le hachage
Bien qu’ils soient associés à la vérification de l’intégrité d’un fichier, les algorithmes de hachage tels que l’algorithme d’empreinte de message de 128 bits (MD-5) ou l’algorithme de hachage sécurisé à huit mots de 32 bits (SHA-256) ne modifient pas les données d’un fichier. L’algorithme analyse plutôt les bits du contenu afin de créer un nombre unique qui le représente.
L’ajout d’un espace ou la suppression d’une lettre crée une valeur de hachage complètement différente pour un fichier ; les valeurs de hachage sont donc souvent utilisées pour vérifier qu’un fichier n’a pas été modifié au cours d’un processus de copie ou de transmission. Cependant, puisque les algorithmes de hachage laissent les données en clair, le hachage ne protège pas les données contre les accès non autorisés.
Types d’algorithmes de chiffrement
Les algorithmes de chiffrement sont définis par les formules mathématiques précises et le processus nécessaires pour effectuer une transformation de chiffrement. Bien que les cryptologues développent de nombreux algorithmes différents, cet article se concentrera sur les principaux algorithmes de chiffrement adoptés pour le chiffrement des données informatiques :
- DES
- 3DES
- Blowfish
- Twofish
- DHM
- RSA
- AES
- ECC
- Post-quantique
DES : le Data Encryption Standard
La nécessité d’une norme applicable à l’ensemble du gouvernement pour chiffrer les informations sensibles est apparue clairement dès 1973. Le National Bureau of Standards des États-Unis (désormais le National Institute of Standards and Technology, ou NIST) a lancé un appel public à la recherche de chiffrements potentiels.
IBM et le cryptographe en chef Horst Feistel ont rapidement proposé un algorithme de chiffrement par blocs à clé symétrique qui a été baptisé Data Encryption Standard (DES). Dans les années 1990, le DES a fait l’objet de nombreuses critiques en raison de sa vulnérabilité aux attaques par force brute et de la courte longueur de sa clé.
- Importance : Première norme nationale de chiffrement des États-Unis
- Avantages : Rapide et facile à utiliser
- Inconvénients : Vulnérable aux attaques par force brute dès les années 1990
- Utilisé pour : Obsolète, remplacé par TDES
| Tailles des clés | Tailles des blocs | Tours | Structure |
|---|---|---|---|
| 56 bits (+ 1 bit de parité) | 64 bits | 16 | Feistel |
TDES : le Triple Data Encryption Standard
Le Triple DES (TDES), ou 3-DES, améliore l’algorithme de chiffrement DES d’origine grâce à trois étapes de chiffrement utilisant trois clés différentes :
- Étape 1 : La clé 1 est utilisée pour chiffrer les données en clair.
- Étape 2 : La clé 2 est utilisée pour déchiffrer les données chiffrées à l’étape 1 afin de créer un nouveau document (le document d’origine n’est pas reproduit ; il ne sera pas lisible sous cette forme).
- Étape 3 : La clé 3 est utilisée pour rechiffrer les données de l’étape 2 afin de produire un autre document chiffré.
Le chiffrement par blocs symétrique TDES offre une amélioration considérable de la robustesse par rapport au DES, mais le TDES a depuis été remplacé par AES (voir ci-dessous). Les nouvelles applications n’utilisent plus le TDES, mais des données chiffrées avec TDES peuvent encore être présentes dans des environnements existants et Microsoft n’a retiré le 3DES de l’utilisation dans Office 365 qu’en 2019.
- Importance : A remplacé le DES
- Avantages : Bien plus robuste que le DES
- Inconvénients : Reste vulnérable aux attaques par force brute et aux attaques quantiques
- Utilisé pour : Obsolète, remplacé par AES ; toutefois, il reste utilisé pour les codes PIN des distributeurs automatiques, les mots de passe UNIX et les anciens systèmes de paiement
| Tailles des clés | Tailles des blocs | Tours | Structure |
|---|---|---|---|
| 112 ou 168 bits | 64 bits | 16 tours par étape | Feistel |
Blowfish
Bruce Schneier a développé le chiffrement par blocs symétrique Blowfish pour remplacer le DES en 1993. L’algorithme de chiffrement Blowfish a été rendu public sans licence obligatoire et est connu pour sa flexibilité, sa rapidité et sa résilience par rapport aux autres anciennes normes de chiffrement.
L’algorithme utilise des blocs de 64 bits et les chiffre individuellement sur 16 tours, avec une longueur de clé comprise entre 32 et 448 bits. Chaque tour se compose de quatre opérations qui brouillent davantage les données pour le traitement de chiffrement. Il n’est pas recommandé d’utiliser cette norme sur des fichiers de plus de 4 Go en raison de la petite taille de ses blocs.
- Importance : Premier outil de chiffrement open source, remplacé par Twofish
- Avantages : Rapide, assez sécurisé et gratuit
- Inconvénients : Vulnérable aux attaques par force brute et aux attaques quantiques, lent lors des changements de clé
- Utilisé pour : Toujours utilisé pour la gestion des mots de passe, le chiffrement des fichiers et des disques, les anciens outils du protocole Secure Shell (SSH) (OpenSSH, PuTTY, etc.) ; il est également intégré aux systèmes d’exploitation Linux et OpenBSD
| Tailles des clés | Tailles des blocs | Tours | Structure |
|---|---|---|---|
| 32 à 448 bits | 64 bits | 16 | Feistel |
Twofish
Twofish propose une version de nouvelle génération de Blowfish, développée en 1998, qui utilise des clés de 128 à 256 bits, des blocs de 128 à 256 bits et 16 tours de chiffrement. Bien que plus complexe que Blowfish, ce chiffrement par blocs symétrique est optimisé pour les processeurs 32 bits, ce qui permet de meilleures performances.
Comme Blowfish, Twofish a également été placé dans le domaine public, ce qui permet d’utiliser et d’intégrer librement l’algorithme dans des applications. S’il rivalise avec AES en matière de vitesse sur du matériel générique, AES peut être nettement plus rapide grâce à l’accélération matérielle AES.
- Importance : A remplacé Blowfish, mais reste moins largement adopté
- Avantages : Chiffrement plus robuste que Blowfish et performances rapides
- Inconvénients : Pas aussi rapide qu’AES avec des accélérateurs matériels, théoriquement vulnérable aux attaques quantiques par force brute
- Utilisé pour : Le chiffrement des fichiers et des dossiers
| Tailles des clés | Tailles des blocs | Tours | Structure |
|---|---|---|---|
| 128, 192 ou 256 bits | 128 à 256 bits | 16 | Feistel |
DHM : Diffie-Hellman-Merkle introduit l’échange de clés
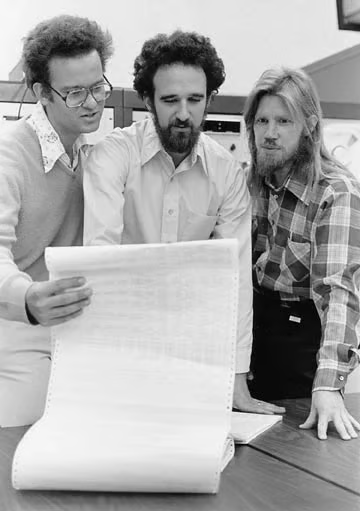
Peu après la publication du DES, trois informaticiens — Whitfield Diffie, Martin Hellman et Ralph Merkle — ont publié en 1976 leurs recherches sur la cryptographie à clé publique et privée. Leur protocole d’échange de clés Diffie-Hellman-Merkle (DHM) a ouvert la voie au chiffrement asymétrique et prenait en charge des longueurs de clé bien supérieures, de 2 048 à 4 096 bits.
- Importance : Premier algorithme de chiffrement asymétrique publié
- Avantages : Plus sécurisé pour le partage d’informations que les algorithmes symétriques
- Inconvénients : Peu adopté, plus gourmand en ressources et vulnérable aux attaques par force brute
- Utilisé pour : Peu adopté
Chiffrement RSA
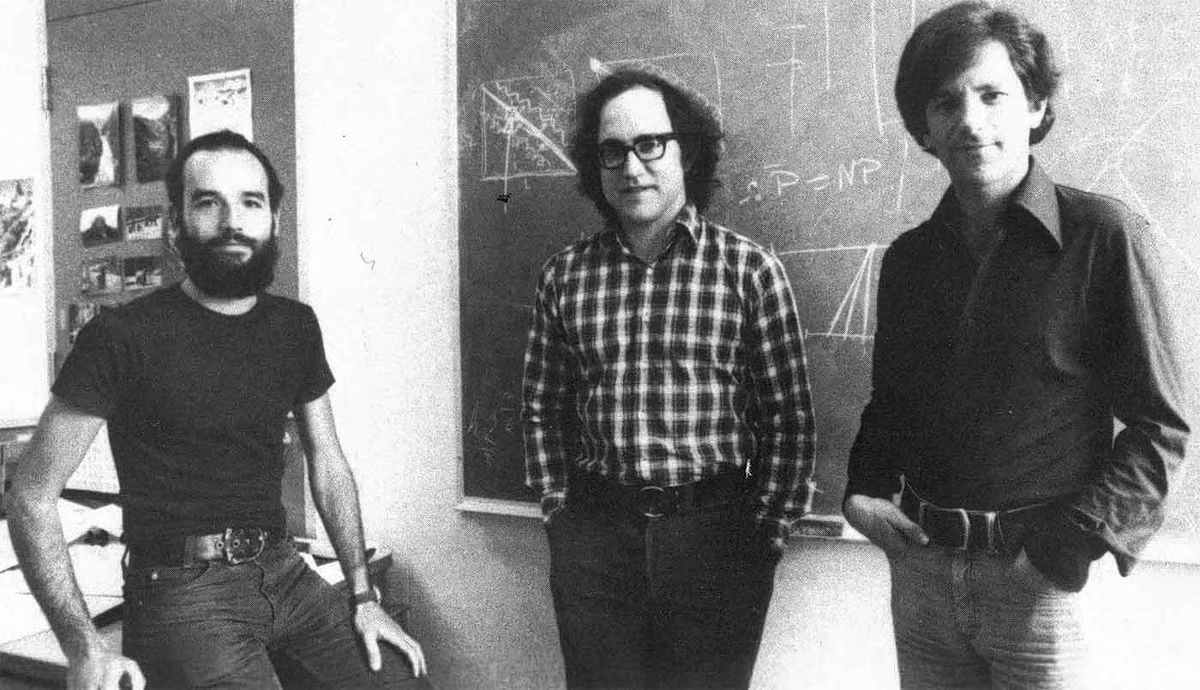
Un an après la publication du DHM, trois cryptographes — Ron Rivest, Adi Shamir et Leonard Adleman — ont développé le cryptosystème asymétrique à clé publique RSA. Les trois innovateurs et le MIT ont breveté l’algorithme RSA, un système propriétaire disponible via RSA Security jusqu’à sa mise dans le domaine public en 2000. L’algorithme RSA demeure aujourd’hui le système cryptographique à clé publique le plus populaire et a introduit le concept de signatures numériques pour l’authentification en dehors du milieu universitaire.
RSA repose sur la multiplication de deux très grands nombres premiers aléatoires pour en créer un troisième, encore plus grand. S’il est très difficile pour la plupart des ordinateurs de factoriser rapidement ces nombres premiers, il s’est avéré que l’algorithme était vulnérable aux attaques de l’informatique quantique et qu’il était généralement lent à mettre en œuvre. L’algorithme appartient désormais au domaine public et sites de calculatrices RSA peuvent être utilisés pour examiner le fonctionnement du processus.
- Importance : Premier algorithme asymétrique à clé publique disponible dans le commerce
- Avantages : Permet un partage sécurisé
- Inconvénients : Lent à mettre en œuvre, vulnérable aux attaques par force brute (en particulier celles propulsées par l’informatique quantique)
- Utilisé pour : Messagerie sécurisée, paiements et petits fichiers chiffrés
AES : l’Advanced Encryption Standard
En 1997, le NIST a renouvelé son appel à la communauté publique de la cryptographie pour trouver un successeur au DES. Deux cryptographes néerlandais — Joan Daemen et Vincent Rijmen — ont soumis le candidat finalement retenu, connu sous le nom de Rijndael. En 2001, le NIST l’a baptisé Advanced Encryption Standard (AES) et a officiellement remplacé le DES. AES proposait des tailles de clé plus grandes et différentes, avec une famille de chiffrements au choix, et reste l’une des normes les plus populaires plus de 20 ans plus tard. AES chiffre les données sur 10 à 14 tours, avec des blocs de 128 bits et des clés de 128 à 256 bits.
Bien que le DES et AES utilisent tous deux des chiffrements par blocs symétriques, AES utilise un réseau de substitution-permutation dans lequel les données en clair passent par plusieurs tours de substitution (S-box) et de permutation (P-box) avant la finalisation du bloc chiffré. De même, un client ou une application peut déchiffrer le message AES en inversant ces transformations S-box et P-box.
La plupart des organisations utilisent l’un des algorithmes AES pour le chiffrement des fichiers, le chiffrement de disques entiers, le chiffrement des applications, le chiffrement des transmissions Wi-Fi, le chiffrement des réseaux privés virtuels (VPN) et les protocoles chiffrés tels que la sécurité de la couche transport (TLS).
- Importance : Algorithme de chiffrement par blocs symétrique le plus largement adopté
- Avantages : Plus sécurisé que les chiffrements existants et plus rapide que les options asymétriques
- Inconvénients : Vulnérable au vol de clés et aux attaques par force brute
- Utilisé pour : Protocoles, VPN, chiffrement de disques entiers et chiffrement des transmissions Wi-Fi
| Tailles des clés | Tailles des blocs | Tours | Structure |
|---|---|---|---|
| 128, 192, 256 bits | 128 bits | 10, 12, 14 | Réseau de substitution-permutation |
ECC : cryptographie sur les courbes elliptiques
Des professeurs de l’University of Washington et de Columbia University ont publié indépendamment des travaux sur la cryptographie sur les courbes elliptiques (ECC) en 1985, mais celle-ci n’a été largement mise en œuvre qu’au milieu des années 2000. Comme RSA, ECC est un algorithme de chiffrement asymétrique, mais au lieu d’utiliser des nombres premiers, il utilise des courbes elliptiques pour générer des clés publiques et privées.
L’utilisation de courbes elliptiques permet d’obtenir une sécurité équivalente avec des clés plus petites que celles de RSA, ce qui accélère l’exécution des algorithmes de chiffrement et de déchiffrement. ECC s’est imposé comme une alternative populaire à RSA, mais s’est également révélé vulnérable à des menaces telles que les attaques twist-security et les attaques par canal auxiliaire.
- Importance : Alternative populaire de chiffrement asymétrique à RSA
- Avantages : Plus rapide que RSA et utilise des clés plus petites, plus sécurisé pour le partage que les algorithmes de chiffrement symétriques
- Inconvénients : Vulnérable aux attaques twist-security, par canal auxiliaire et propulsées par l’informatique quantique
- Utilisé pour : Chiffrement des e-mails, signatures numériques de cryptomonnaies et protocoles de communication Internet
Que nous réserve l’avenir ? La cryptographie post-quantique
Fondés sur la mécanique quantique plutôt que sur des opérations mathématiques, les ordinateurs quantiques peuvent utiliser l’algorithme de Shor pour trouver des facteurs premiers bien plus rapidement que les ordinateurs traditionnels. Cela permet à un attaquant ayant accès à un ordinateur quantique suffisamment puissant de casser des normes asymétriques comme DHM, RSA et ECC en déterminant la clé privée d’une organisation à partir de sa clé publique.
Bien qu’ils ne soient pas encore couramment disponibles, les ordinateurs quantiques sont considérés comme une certitude dans un avenir proche. Les données volées aujourd’hui peuvent être chiffrées de manière sécurisée selon les normes actuelles et rester incassables pendant les 5 à 10 prochaines années. Cependant, si l’attaquant qui a volé ces informations accède à l’avenir à des ressources informatiques quantiques abordables, le chiffrement pourra être facilement cassé.
La cryptographie post-quantique (PQC désigne les travaux de recherche, les algorithmes et les fournisseurs développés pour contrer les attaques quantiques et sécuriser la prochaine génération d’environnements et de données informatiques. Le NIST et la National Security Agency (NSA) des États-Unis ont commencé à publier des algorithmes et des ressources en 2022 contre les menaces quantiques.
Les recherches n’en sont toutefois qu’à leurs débuts, si bien que les premières normes restent à l’état de projets et qu’une architecture complète d’atténuation pour les agences fédérales n’est pas attendue avant les années 2030. Actuellement, les quatre algorithmes reconnus sont les suivants :
- CRYSTALS-Kyber (FIPS 203) définit un algorithme intégré à une norme de mécanisme d’encapsulation de clés asymétriques (KEM), conçue pour permettre le partage de clés sécurisées résistantes à l’informatique quantique sur des canaux publics.
- CRYSTALS-Dilithium (FIPS 204) définit un algorithme intégré à une norme destinée à créer des schémas de signature numérique résistants à l’informatique quantique afin de vérifier les sources et les identités.
- SPHINCS+ (FIPS 205) définit un algorithme intégré à une norme de signature numérique sans état, fondée sur le hachage et résistante à l’informatique quantique, afin de vérifier les sources et les identités.
- FALCON (FIPS en attente) définira un algorithme et une norme de signature numérique fondés sur des réseaux de transformée de Fourier rapide.
Types d’outils de chiffrement
Les technologies de l’information utilisent le chiffrement pour protéger les données au repos et les données en transit de nombreuses façons différentes. Les principales applications du chiffrement sont notamment les suivantes :
- Protocoles de transmission de données chiffrées
- Chiffrement de disques entiers
- Chiffrement des fichiers
- Chiffrement des e-mails
- Chiffrement intégré aux applications
- Certificats numériques
Bien qu’il s’agisse des solutions les plus souvent achetées et déployées, le chiffrement peut également être intégré à des solutions de sécurité telles que les courtiers de sécurité d’accès au cloud (CASB), les pare-feu nouvelle génération (NGFW), les gestionnaires de mots de passe, les réseaux privés virtuels (VPN) et les pare-feu pour applications web (WAF).
Protocoles de transmission de données chiffrées
De nombreux protocoles fondamentaux intègrent le chiffrement à leur programmation afin d’assurer une protection universelle invisible pour la plupart des utilisateurs. Les principaux protocoles sont notamment les suivants :
- DomainKeys Identified Mail (DKIM) permet d’authentifier les expéditeurs d’e-mails en hébergeant une clé publique pour un bloc de texte chiffré dans les e-mails envoyés.
- Sécurité du protocole Internet (IPSec) fournit un chiffrement au niveau des paquets IP et crée un tunnel sécurisé pour les paquets appartenant à plusieurs utilisateurs et hôtes.
- Kerberos fournit une authentification unique et une authentification des utilisateurs auprès d’un serveur central d’authentification et de distribution des clés, en distribuant des tickets authentifiés pour sécuriser et prendre en charge l’authentification sur un réseau local.
- Protocole de tunneling de couche 2 (L2TP) fournit un cadre pour la transmission de données doublement chiffrées au moyen d’un tunnel chiffré entre les appareils.
- Extension de messagerie Internet sécurisée/multifonction (S/MIME) renforce la sécurité des e-mails.
- Secure Shell (SSH) sécurise les terminaux distants et prend en charge l’authentification unique ainsi que le tunneling sécurisé des flux TCP.
- Protocole de contrôle de transmission (TCP) ajoute le chiffrement, l’authentification du serveur et l’authentification du client aux communications entre les appareils et les applications, et permet les connexions HTTPS.
Chiffrement de disques entiers
Pour protéger les données au repos, un disque dur entier peut être encapsulé dans un conteneur chiffré. Cette fonctionnalité peut être intégrée au micrologiciel, aux systèmes d’exploitation ou proposée comme fonctionnalité dans des applications open source, en shareware ou commerciales.
Le chiffrement de disques entiers protège contre le vol de l’appareil ou du disque dur lorsqu’ils sont éteints, en rendant leur contenu illisible sans la clé de sécurité. Cependant, ces applications utilisent généralement un chiffrement symétrique et sont vulnérables au vol des clés. De plus, le chiffrement de disques entiers ne protège pas contre le vol de données depuis l’appareil lorsque celui-ci est allumé et que les données sont déchiffrées pour être utilisées.
Chiffrement des fichiers
Le chiffrement des fichiers protège les données au repos lorsque l’appareil est allumé et que les données sont par ailleurs disponibles pour être utilisées. Le chiffrement est appliqué soit à un dossier, soit à chaque fichier individuellement, et le déchiffrement est effectué selon les besoins, lorsque les informations sont requises.
Le chiffrement des fichiers nécessite généralement davantage d’interaction de la part de l’utilisateur et est plus difficile à appliquer de manière universelle que le chiffrement de disques entiers. Il peut renforcer considérablement la sécurité, mais reste vulnérable au vol des mots de passe et peut être davantage exposé à la perte des mots de passe que le chiffrement de disques entiers, qui peut disposer d’un mot de passe administrateur établi par le service informatique.
Chiffrement des e-mails
Le chiffrement des e-mails place leur contenu dans des conteneurs chiffrés afin d’assurer une transmission sécurisée au moyen de protocoles d’e-mail non chiffrés. Des options de chiffrement existent dans les principaux outils de messagerie, mais de nombreuses organisations choisissent de déployer des outils supplémentaires offrant des options plus robustes de déploiement ou de chiffrement.
Chiffrement intégré aux applications
Les applications telles que les bases de données, les sites web et autres programmes peuvent intégrer le chiffrement à leur programmation afin de protéger les données. Les bases de données offrent les types de chiffrement les plus variés pour les champs, les colonnes ou les instances de stockage complètes. D’autres types de chiffrement peuvent détecter et chiffrer certains types de données, tels que les numéros de carte bancaire et les numéros de sécurité sociale, dans toute l’application.
Certificats numériques
Les certificats numériques fournissent des clés publiées publiquement qui peuvent être utilisées pour vérifier une identité ou pour chiffrer et déchiffrer des informations. Les certificats doivent être tenus à jour et remplacés avant leur expiration.
Comment choisir un type ou un algorithme de chiffrement
Lorsqu’elles sélectionnent des types de chiffrement, les entreprises doivent d’abord prendre en compte leurs exigences de sécurité en fonction des risques auxquels l’organisation est exposée. Les risques permettent de définir les données les plus importantes de l’organisation d’un point de vue financier, opérationnel et réglementaire, ce qui aide à déterminer où et comment le chiffrement peut protéger ces données.
Une analyse efficace des risques nécessite une classification efficace des données, un inventaire précis de leurs emplacements et une vision claire de la manière dont les données les plus importantes circulent au sein de l’organisation. L’analyse des risques déterminera les besoins en matière de sécurité ; il convient ensuite d’envisager un éventail de solutions de chiffrement, et pas uniquement le type d’outil le plus couramment utilisé ou le plus pratique à appliquer.
Les principales fonctionnalités d’un outil commercial (hors coût) à prendre en compte sont les suivantes :
- Gestion centralisée des politiques
- Vitesse de l’outil
- Gestion et automatisation des clés
- Prise en charge de l’accélération cryptographique matérielle
- Capacité à générer des rapports de conformité
- Fonctionnalités de surveillance, de journalisation et d’audit
- Prise en charge du système d’exploitation (OS)
- Processus d’installation et de configuration
- Impact sur les opérations et l’expérience utilisateur
- Options d’algorithmes de chiffrement
- Prise en charge des chiffrements existants
Malheureusement, le chiffrement peut entraîner une perte de fonctionnalités, une baisse des performances, voire une perte de données, en fonction de facteurs tels que les suivants :
- Erreur de l’utilisateur
- Besoins en mémoire et en espace disque par rapport aux ressources disponibles
- Modifications requises de l’infrastructure
- Modifications requises des appareils
Les solutions qui nécessitent des modifications importantes de l’infrastructure et des appareils des utilisateurs finaux ne doivent généralement être utilisées que lorsque les autres options ne peuvent pas répondre aux besoins de sécurité de l’entreprise. Après avoir sélectionné un outil, une organisation peut avoir le choix entre plusieurs algorithmes de sécurité disponibles. Elle doit déterminer si l’algorithme est à jour ou obsolète, validé ou non testé, et s’il convient au cas d’usage.
Outre les considérations liées à l’outil et à l’algorithme, une organisation doit également prendre en compte la manière dont le chiffrement peut être obtenu et ses conséquences économiques :
- Achat direct de l’outil offre la possibilité d’une tarification ponctuelle et d’une assistance client professionnelle, mais peut devenir obsolète ou être axé sur un domaine étroit.
- Logiciel open source sera généralement gratuit, mais ne bénéficiera pas d’une assistance client professionnelle, nécessitera le plus de ressources pour sa mise en œuvre, pourra devenir obsolète et sera généralement limité quant à ses possibilités d’utilisation.
- Le chiffrement complémentaire est souvent un service fourni par des fournisseurs spécialisés pour des cas d’usage spécifiques, comme le chiffrement du stockage cloud d’un fournisseur cloud ajouté pour protéger les ressources cloud.
- Le chiffrement en tant que service offre un large éventail d’options de chiffrement, est continuellement mis à jour et nécessite le moins d’efforts de gestion ; toutefois, cette option implique de confier le contrôle des secrets de l’entreprise à un tiers externe.
La sélection d’un outil peut être un processus collaboratif et itératif. Les utilisateurs concernés doivent participer aux tests des outils de chiffrement, et le déploiement peut être effectué par étapes afin d’éviter les interruptions et les pertes de données. Comme pour la sécurité, le chiffrement doit être appliqué par couches adaptées à l’usage : base de données, fichier local, e-mail ou disques entiers.
À retenir : le chiffrement ajoute une couche solide à une pile de sécurité
Le chiffrement peut être exigé par les normes de conformité, et les clients s’attendent à ce que les données importantes soient chiffrées afin de les protéger et de prévenir leur vol. Toutefois, le chiffrement seul ne protégera pas entièrement les données de valeur. Le chiffrement fournit une couche de défense très solide, mais il doit compléter une pile complète de solutions et de services destinée à protéger les serveurs, les terminaux, les connexions réseau, les applications et bien plus encore.
Pour en savoir plus sur le chiffrement, consultez :
- Tokenisation ou chiffrement : avantages et inconvénients
- Chiffrement du disque ou des fichiers : lequel vous convient le mieux ?
Cet article a été rédigé à l’origine par Sam Ingalls et publié le 26 mai 2022. Il a été mis à jour par Chad Kime le 7 décembre 2023.