

















LAPSUS$脅威グループは、Microsoft、Okta、NVIDIA、Samsungなど著名な被害者を次々と狙い、世間の注目を集めた1カ月を過ごしている。
3月22日、MicrosoftはLAPSUS$ハッキンググループによる大規模な侵害を確認した。侵害の追跡と封じ込めに向けた取り組みを詳述したブログ記事で、MicrosoftはLAPSUS$を「大規模なソーシャルエンジニアリングと恐喝のキャンペーン」と表現した。
短期間のうちに、LAPSUS$は多数の被害者を生み出しており、活動を止める兆しは見られない。
サイバー犯罪者の中でも、LAPSUS$の攻撃は異例なほど公然としており、技術的にも粗削りだ。デジタルインフラを野球バットで殴りつけるようなものである。この単純な手法は驚くほどの効果を上げているが、LAPSUS$グループが攻撃でどれほど利益を得たのかは分かっていない。
被害者:Microsoft、Oktaなど多数
LAPSUS$は、多数の被害者を生み出している。いずれも、保護すべきソースコードや機密情報を抱える大規模組織だ。LAPSUS$は、明らかに高度な侵入手法を使っているようには見えず、ソーシャルエンジニアリングと購入したアカウントに依存しているようだ。
非常に活発だった1カ月の間に、南米の脅威グループは不穏な被害者リストを積み上げた。
- 2月下旬、LAPSUS$はハッキングした後、NVIDIAのDLSSソースコードを公開した。その際、NVIDIAのサーバーへのアクセスを丸1週間維持していたと主張している。NVIDIAは攻撃を確認し、LAPSUS$の工作員が従業員の認証情報を使ってアクセスしたことを示した。NVIDIAのDLSSコードベースには、次世代のAI搭載画像レンダリング技術が含まれているとされるため、大手チップメーカーへのハッキングは広範な被害につながる可能性がある。
- その1週間後、Samsungは声明を発表し、Galaxyスマートフォンのソースコードなどを含むサイバーセキュリティ侵害も経験したと明らかにした。攻撃者をLAPSUS$とは特定しなかったものの、LAPSUS$は後に、Samsungの生体認証およびブートローダーのソースコードを含む190 GBのSamsungデータを公開した。
- 3月半ばには、人気ゲーム開発会社Ubisoftがデータ侵害を報告した。どのデータが侵害されたのかは分かっていない。攻撃がLAPSUS$によるものだと直接特定されたわけではないが、LAPSUS$のTelegramではこの攻撃に関するやり取りがあった。
- 3月22日、シングルサインオン(SSO)サービスプロバイダーのOktaは、確認し、攻撃者が自社システムに侵入していたと明らかにした。この攻撃は1月に発生したものだ。調査は現在も続いている。Oktaによると、この侵害によって少なくとも366社の顧客が影響を受けた。LAPSUS$が公開したスクリーンショットから、顧客サポートチケット、Slackメッセージ、社内のユーザー管理ツールへのアクセスを入手していたことが示された。約15,000の組織がOktaのサービスを利用している。
- 3月23日時点で、LAPSUS$はトレントを通じてMicrosoftの社内ソースコード37 GB分を流出させた。この侵害には、Bing、Cortana、Bing Mapsのコードの一部が含まれている。Microsoftは、セキュリティをソースコードの秘匿性に依存していないと述べている。
LAPSUS$のその他の潜在的な被害者には、Vodafone Portugal(2022年2月)とMercado Libre(2022年3月)が含まれる。
LAPSUS$ハッキンググループとは何者か
FlashpointのKari Walker氏によると、LAPSUS$ハッキンググループについて分かっていることは驚くほど少ない。短期間に多数の著名企業を次々と標的にし、急速にその名を知られるようになった。攻撃が3月に加速したものの、LAPSUS$が初めて活動したのは2021年だった。スペイン語とポルトガル語を使っていることや初期の標的から、南米のグループと考えられている。
LAPSUS$以前は、近年のハッカーグループの多くがランサムウェアを中心としていた。ランサムウェア攻撃はデータを暗号化し、被害者にデータを解放するための身代金を要求する。NCC Groupによると、1月から2月だけでランサムウェア攻撃は53%増加した。2021年のColonial Pipelineへの攻撃は、いかに重要インフラでさえ脆弱になり得るかを明らかにし、大きな波紋を広げた。
しかし、LAPSUS$はランサムウェアグループではなく、恐喝を行うグループだ。データを暗号化して身代金と引き換えに保留するのではなく、データを収集し、公開を阻止するために組織を脅迫する。LAPSUS$はTelegramを通じて連携し、サイバー恐喝キャンペーンを実行しているようだ。
本日、LAPSUS$メンバー数人の英国での逮捕が報じられたが、逮捕によってグループの活動に打撃を与えられるかは、まだ分からない。
関連記事:ロシアと米国がサイバー脅威を応酬する中、SANSが重要インフラのセキュリティ対策を概説。
ソーシャルエンジニアリングとサイバー犯罪
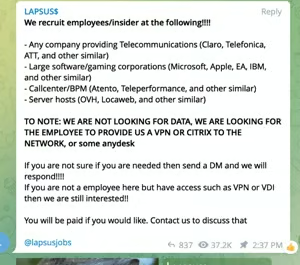
LAPSUS$がどのように著名システムへ侵入しているのかは分かっていないが、主にソーシャルエンジニアリングの手法に依存しているようだ。Microsoftのブログ記事によると、LAPSUS$は標的をすぐに公表し、従業員の認証情報を購入すると公然と申し出ている。その他に使われている手法には、電話を使ったソーシャルエンジニアリングや個人メールの侵害がある。
セキュリティ担当者にとって、こうした脅威への対策は悪夢のようなものだ。しかし、組織内に悪意のある行為者や不注意な行為者がいることも必要になる。企業は、従業員が未知の場所からログインしたり、不審な活動を行ったりするなど、侵入の可能性を示す兆候を特定することで、システムの強化に取り組める。
UEBAと従業員向けサイバーセキュリティ研修によって、不審な活動と従業員のミスの両方に対処できる可能性がある。
サイバー恐喝の脅威
恐喝が成立するには、組織が公開されたくないデータを保有している必要がある。Microsoftへのハッキング後、LAPSUS$はBing Maps、Cortana、Bingのソースコードの一部を含むトレントを公開した。NVIDIAへの攻撃では、機密性が高く、画期的な成果につながる可能性のある知的財産を公開した。
Microsoftが最も懸念するのは、このソースコードの公開によってセキュリティ脆弱性を招く可能性だろう。しかし、オープンソース開発の支持者なら、ソースコードの公開は必ずしも本質的に有害ではないと指摘するだろう。
「今回のハッキングは、安全な開発プロセス、SASTおよびDASTスキャン、シークレットスキャンなどの必要性を浮き彫りにした。また、組織はコードをオープンソースであるかのように扱うべきであり、コードが流出しても被害を最小限に抑えられるという点を再認識させるものでもある」と、Aqua Securityのリードセキュリティリサーチャー、Yakir Kadkoda氏は述べている。
NVIDIAの場合はやや複雑で、新技術に関する権利侵害を受ける可能性が生じるためだ。
関連記事:DevSecOpsに最適なツール。
Okta向けLAPSUS$対策
SecurityScorecardの最高情報セキュリティ責任者(CISO)であるMike Wilkes氏は、特にOktaの顧客が環境を安全に保つための重要な方法をいくつか挙げている。
- 管理者イベント/ログを確認し、不審な活動がないか調べる
- 「Oktaサポートへのアクセス付与」が無効になっていることを確認する
- 「OktaサポートへのDirectory Debuggerアクセス付与」を無効にする
- 身元不明のAPIトークンが作成されていないか確認する
一般に、こうした攻撃を回避するには、組織は次の対策を講じる必要がある。
- ソースコードはすでにオープンソースであるかのように扱う
- 環境を頻繁に監視・スキャンし、侵入がないか確認する
- 最も重要なデータ(およびデータのバックアップ)を、ゼロトラストポリシーによって暗号化・保護する。
- データやシステムは必ず侵害されると想定する
サイバー犯罪者は高度化しているだけではない。著名な犯罪を実行するためのリソースも、より容易に入手できるようになっている。LAPSUS$のようなハッカーグループはTelegramで簡単に連携し、暗号資産で恐喝の支払いを受け取れるため、自らが脅威にさらされるリスクは最小限で済む。さらに、在宅勤務インフラの普及と容易に利用できるSaaSソリューションによって、攻撃対象領域がますます露出したネットワークが構築されている。ほとんどの組織にとって、データ侵害を経験するかどうかは問題ではなく、いつ経験するかが問題なのだ。
次に読む:ネットワーク監視に最適なツール。